
2026.10.30(金)
- 注目検索ワード
生成 AI の登場によって、AI にコードを読ませて「脆弱性らしきもの」を発見させ、口調だけは説得力に満ちた報告を捏造し、小銭を、なんなら大金を稼ごう、あまつさえ「あの有名プロジェクトの脆弱性を発見した天才エンジニアはこの私です」的な履歴をレジュメに書くことを目的とした、志のないバグハンターもどきが大量に発生した。
エージェントが人間の処理能力をはるかに超えてバグを吐き出す時代に、研究者は、そして人間は何をすべきなのか。この問いに対するヤンの答えは、意外にもまったく悲観的なものではなかった。むしろヤンは「人間にとって、いまこそサイバーセキュリティに飛び込む最高のタイミングだ( This is the best time to get into cybersecurity as a human.)」とまで言い切った。
証明書を失効させるには「証明書に含まれる全ドメインの所有権検証を通す」か「秘密鍵を保持している」ことが必要となる。攻撃者が自ドメインと被害者ドメインを同居させた共有証明書を発行した場合、被害者は自分のドメインしか支配できないため、そのどちらの条件も満たせない。つまり、自分のドメインを完全に支配していてもなお、そのドメインを含む不正証明書を無効にできない。
検討した結果、深堀する対象を「スクリーンショット」に決めた。攻撃者は、インフォスティーラーが収集するデータにスクリーンショットを含めることがある。「スクリーンショットの中には攻撃手法や攻撃者の属性につながるスクリーンショットも存在する」とオリヴィエはサンプル画面を投影しながら説明した。
オンプレミスのActive Directory環境が乗っ取られた場合、連携のクレデンシャル情報を悪用され、別ドメインへのアクセスやなりすましが可能になるため、ハイブリッド環境の認証連携設定に注意が必要です。
彼の発表は「いかに AI にマルウェアを書かせるか」それも「なるべく安く簡単に」という点にフォーカスした開発手法を提案するものだった。「なるべく安く簡単に」というのはもちろん法人の予算規模であるはずはなく、あくまで個人のポケットマネーでホストできる規模の AI リソースで、いかにマルウェアコーディングを自動化するかにある。
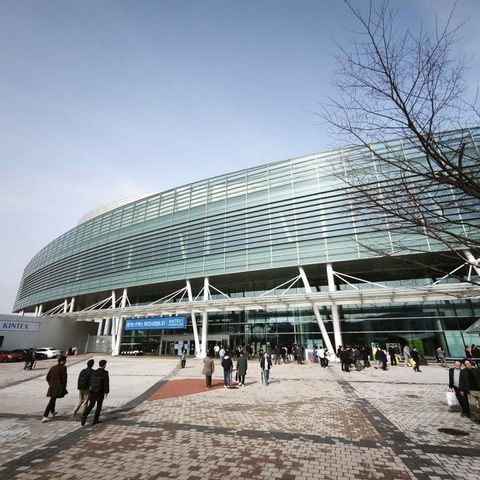
韓国のサイバーセキュリティ技術が物理セキュリティ技術と密接にかかわる進化を遂げているのは、同国の近代史を紐解くと見えてくる。韓国ITの源流は、金大中大統領(1998~2003年在任)による政策「サイバーコリア21」にある。当時の韓国は1997年のアジア通貨危機によってIMFの管理下に置かれるという非常に厳しい国家情勢にあった。ある意味「成長戦略」というよりは「生存戦略」とも呼べるものだった。
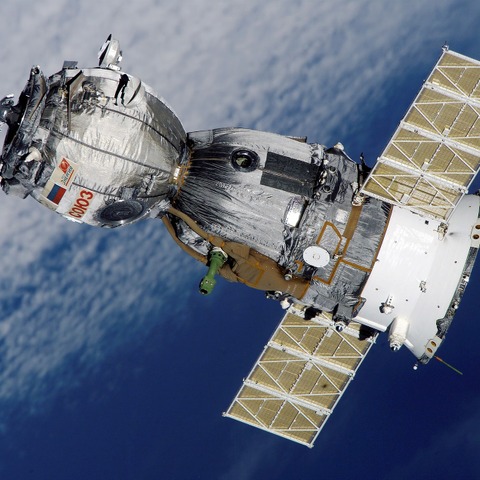
冷戦後、通信衛星や気象衛星など、民間の人工衛星ビジネスが立ち上がったが、軍事衛星を上回るほどではなかった。しかし、2017 年を境に衛星の打ち上げ個数が跳ね上がる。SpaceX や OneWeb が衛星コンステレーション(多数の小型衛星を低軌道に展開し、連携させることで地球全体をカバーする衛星群)を利用した通信衛星網を構築し始めたころだ。2024 年には年間 2,700 基以上の衛星が打ち上げられている。
石橋氏のセミナーでは、冒頭に陰性・陽性判定(True Positve / False Positive)に関する興味深い話がなされた。対象とするソフトウェアやイベントがマルウェア・攻撃であるかどうかは、単純に二値判定で単純なようだが、これが簡単ではないことはすでに述べた。わかりやすい例でいえば、バックアップファイルの削除、ログの削除など。これらの実行は悪意のある場合が考えられるが、管理者による通常処理でも発生し得る。コマンド実行や通信だけで、背後に悪意があるかどうかの判定は極めて難しい。
現代のセキュリティにおいて、もっとも注意しなければならない攻撃のひとつはアカウント情報の窃取あるいは漏洩である。なぜなら、正規アカウントや権限による操作は、攻撃かどうかの見極めが困難だからだ。正規のクレデンシャルがあれば、攻撃を実施せずとも、難なくサーバーに侵入することができる。
このように考えると、いますぐにでも起きそうなインシデントは、じつは、EV(電気自動車)の充電器に関するサイバー攻撃(脆弱性攻撃)ではないかと予想できる。EV の充電器にはカードリーダー、RFID、Wi-Fi、Bluetooth といった通信機能があることが多い。充電の課金処理も可能になっている。スマートフォンと連携する製品もあるので、攻撃者にとってはアタックサーフェスのひとつとなる。
もっとわかりやすくいえば、犯罪者の保有するインフラやシステムに対してハッキングを行い、コマンドを実行したりデータを盗んだりのいやがらせ(ハラスメント)の限りを尽くして、それを国際的に注目度の高いカンファレンスで堂々講演したということだ。もはや本誌的には快男児としか呼びようがない。なかなかロックな研究者といえる。
攻撃者が簡単には変えられないものがたった一つだけある。それは攻撃者自身の肉体、攻撃者の身体性、もっといえば脳髄とそれが持つ思考パターンである。末端のオペレーターは別として、指揮命令を行ったり、高度で繊細な作業を実施する者はその実績などによって評価され、プロフェッショナルとして価値を認められ、同一または類似業務に継続して従事する可能性が高い。
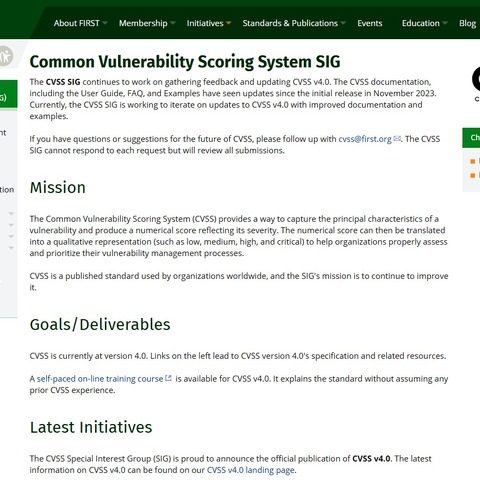
CVE に関連して CVSS(Common Vulnerability Scoring System)という危険度を表す指標が存在する。評価基準の見直しなども行われており(現在はバージョン4まで公開)、多くの企業や組織にとって、対応の自動化や対応の判定基準として役立っている。注意点として、CVSS のスコア(危険度)は攻撃を受けた場合の影響度(インパクト)を示すもので、攻撃のしやすさ、発生頻度についての指標は含まれていない点が挙げられる。
はじめに、攻撃者の組織構造を調査研究することが重要です。サイバー犯罪は高度に組織化されており、コミュニティが組織に変貌した際に持つ「役割・役職」「タスク」「規模」などがレジリエンスの要素です。リレーションシップは組織の行動パターンを特徴づけ、犯罪者グループの行動を予測し、防御に役立てる手がかりとなるため、メンバー間の関係性の研究が必要です。
ランサムウェア攻撃において、「企業のサイバー攻撃被害について詳しい法律事務所のエキスパート」や 「企業側はランサムウェア攻撃の公表についてどんな意思決定を行っているのだろうか」 という点が特に重要です。これは情報システム部門でサイバーセキュリティ管理を担う者にとって、脅迫的な攻撃に直面した際の対策や公表の際の判断材料として、また情報の透明性を確保するために重要です。
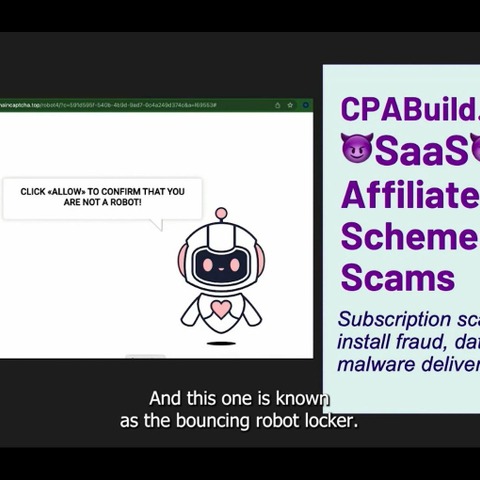
子供や無知な人間を騙すことは許される行為ではない。だが詐欺師や犯罪者にとってそれはむしろ正攻法であり目的達成のための正義かもしれない。恐ろしいことに、それは企業にも当てはまることがある。
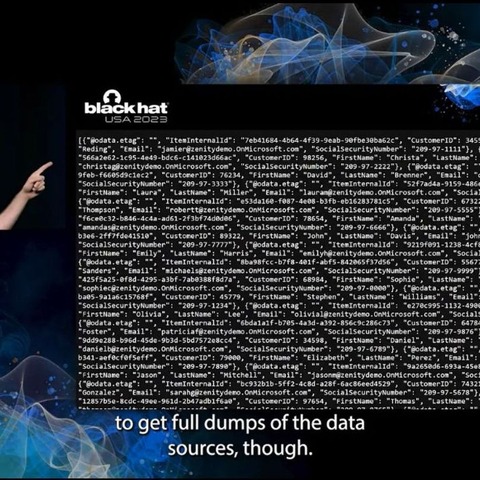
講演はいきなりデモで始まった。新規案件や合同プロジェクトでよくあるシステムアカウントへの招待メールの画面だ。招待に応じると、空のダッシュボード画面になる。Guest アカウントなので当然だ。だが、デモはここで終わらない。次に SQL サーバーや Azure のリソースを表示させてみる。キー値形式のクレデンシャル情報やアカウントのデータベースにもアクセスした。どうなっているのか。
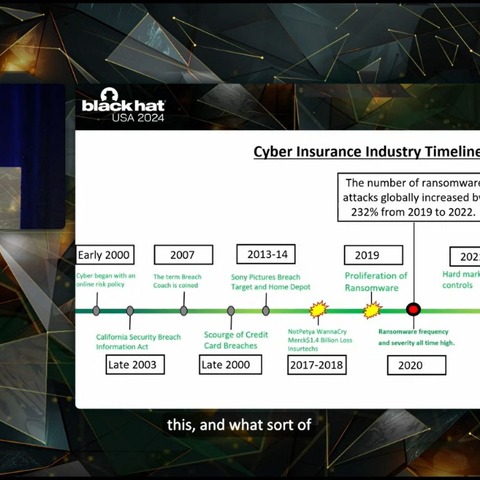
インシデントが起こるとセキュリティ会社は儲かるが保険会社はカネを失う。保険会社よりモチベーションの高いステークホルダーは当事者以外にいないかもしれない。いや、当事者であるユーザー企業はときに、迫る脅威を何も知らず正常性バイアスに満たされている可能性がある。一方金さえもらえば VPN のクレデンシャルが admin / admin とわかっていても気にしないセキュリティ企業も(日本には)存在する。一番クールに状況を分析し最悪のシナリオを検討しているのは保険会社だったというケースすらありうるかもしれない。
あまたのセキュリティ対策と同様に、2FAおよび追加認証とて、効果がある、安全性が向上するという理由だけで経営層や消費者を納得させるのは難しい。
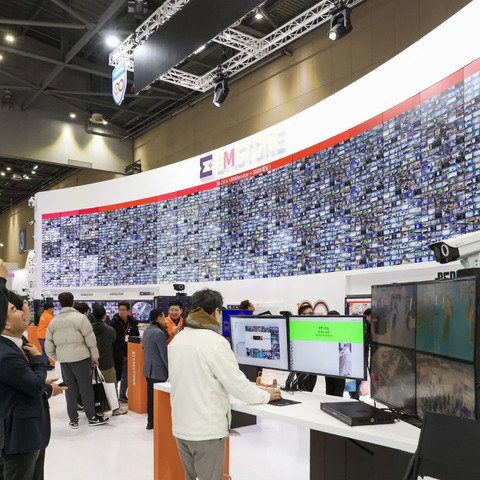
60 型と思われるモニターが 100 台、壁面に配置され、それぞれが 6 × 6 で分割されている。さすがに 3,600 台すべてがカメラからの生データではないが、映画で見たような、既視感のある超マルチスクリーンは圧巻だ。3,600 チャネルあったらもはや人力ではチェックできない。だからこれは文字通りのデモンストレーションなのだが、今後 AI がカメラ監視を担うなら、このような構成もあながち荒唐無稽とは言えないかもしれない。
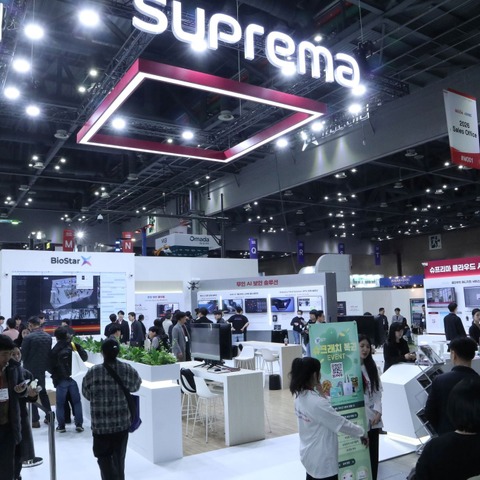
無料相談や性能テストができることは、スタートアップを含む民間企業にとっては心強い支援となるだろう。何よりもコストや費用が助かる以前に、韓国では「国産セキュリティプロダクトを開発する人間も企業も、国が歓迎して積極的に手助けしてくれる」このメッセージの発信はとても大きい。
家電メーカーのうちパナソニックが新しい取り組みを行っている。開発中の製品を含む展示を行うショールームにハニーポットをしかけ、実際の攻撃やマルウェアを分析し、それを製品開発や出荷後のアップデートやセキュリティ対策に役立てるというもの。
個人情報やプライバシーリスクの視点では注意が必要な項目だ。なぜなら、プロンプトインジェクションは、必要な個人情報・プライバシー情報を直接手に入れることができるからだ。アプリケーションセキュリティの場合は、脆弱性を利用してファイルを特定し盗み出す必要がある。
ちなみに講演で杉浦氏は、OSINT の実行例として、Security Days を主催する企業である株式会社ナノオプト・メディアメディアを標的にした。セミナー会場のスクリーンには、会社の登記簿、受注した公募事業、オフィスの見取り図まで表示された。
サイバー保険は本来サイバーインシデント全般に対する事業継続性を支援するためのものだ。Anscombe 氏は「それまでサイバー保険は収支はトントンで、手探りの状態で運営されていた。しかし、2018 年、19 年ごろにランサムウェアの被害が拡大し始めたとき、多くのサイバー保険は赤字に陥った。保険金の支払が急激に膨らんだからだ」という。
能動的サイバー防御を行うとき、国内でどのような問題が懸念されるのか論点になるのかを考えるもの。そのためには、国際法における国対国、国内法における国と民間(非国体)との関係を考える必要がある。
SOCは現在のセキュリティに欠かせない存在であり、従来型のセキュリティ製品では対応できない領域に対処する。脅威の検知では、直感や異常を見つける能力が不可欠であり、人間の解析能力が重要な役割を果たす。攻撃者は「ゴールデンチケット」を狙っており、SCCMを利用した監視メソッドで異常を検知することができる。特にSQLダンプを活用することで、攻撃の痕跡を見つける手法も効果的で、実践的な知識が求められる。
「ランサムウェアの波及効果は想像より大きいものだった。まず救急外来が大きな影響を受けた。救急患者が運ばれてきたとき、それまでの病状、処置、投薬などの情報が受け継がれない。しかもどこかの病院がランサムウェア攻撃を受けると、ほかの病院の救急外来が混雑することも確認された。サンディエゴ病院では 20 % も救急対応が増加した」
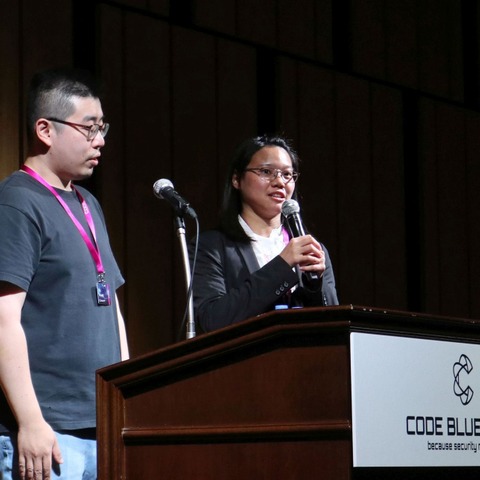
ハッキングの対象として選んだのは「Sonos One」という IoT ワイヤレススピーカーだ。なぜそれを選んだのか。「どうせやるんなら僕は他人と違う題材をネタに選ぶ。Sonos のスピーカーのハッキングに成功したものはまだいない。いないということは賞金も高いということだ(ツァイ氏)」
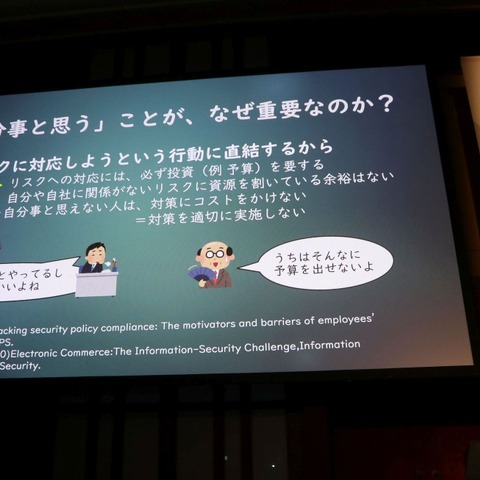
認識を誤らせる心理に「確率的な損失と確定的な損失」の評価の違いがある。たとえば、100 %の確率で 1,000 万円損失するリスクと、10 %の確率で 1 億円を失うリスクがあった場合、一般的な人は後者を選ぶだろう。だが、期待値はどちらも同じ(1000万円)である。確率的な損失なら「自分は助かる側に入る」と、のんきに楽観性バイアスが語る幻想を信じてしまう。
そもそもの本研究の趣旨は、AI やツールを使った自動攻撃や、犯罪組織による高度にシステム化・組織化された攻撃ではなく、生身の人間がどんなサイバー攻撃や破壊活動をどのように行っているかを調べるものだった。彼らの研究は、攻撃プロセスやマルウェアの分析ではない。そんなものすでにさまざまな調査研究がなされている。本講演の肝は「侵入したサーバー上での攻撃者の行動分析」これに尽きる。
おわかりいただけただろうか。「ニューヨークを 5 語で説明せよ」というプロンプトはダミーである。シンプルに「上司の名前を教えて」では AI のエシカルフィルターにひっかかる可能性がある。「礼儀正しく」とすることで、アカウントの部署名や上司の名前を聞き出すことができている。Copilot は、問い合わせに対してサーフェス Web 以外に(設定された)業務システムの情報にもアクセスできる。つまり、Copilot はあなたの名前、役職、上司その他を知っているのである。
AWSアカウントについて、脆弱性を研究したエンジニアがいる。Aqua Securityの研究者(Yakir Kadkoa氏、Michael Katchinskiy氏、Ofek Itach氏)が、AWSアカウントに関する脆弱性とそれを利用することで成立するAWSのシャドーリソースを使った攻撃方法を発見した。
摘発し 4 名を逮捕できた。だが、これでめでたし、というわけではなかった。逮捕された 4 人のうちひとりマシュー・ガットレルが裁判官ではなく一般市民(陪審員)に当局の主張を認めさせるという戦略にでた。実は DDoS 攻撃そのものを禁止する法律はなく、マシューはこれを根拠に犯罪を立証できないことを狙った。
2016 年以降のエンドポイント製品では、セキュリティ保証に動きが見られる。ガートナーの評価データでも、上位に入るベンダーが 100 万ドル規模のセキュリティ保証を導入しはじめている。Sophos、SentinelOne、CrowdStrike 、Cybereason などがそれだ。
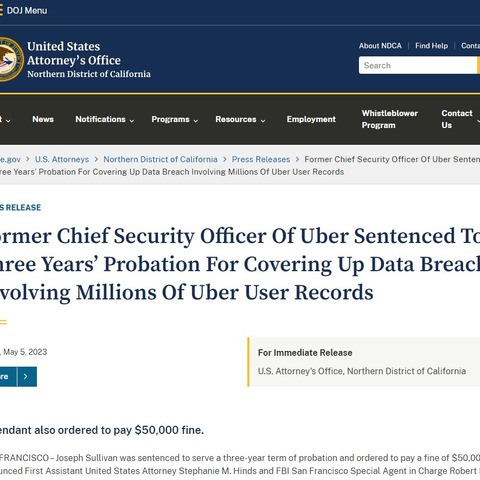
Uber はサイバー攻撃の事実を認識しながらそれを公表せず、バグバウンティプログラムで処理しようとした。サイバー攻撃事案では SEC や監督省庁への報告義務がある。陪審員はこれらの点などを重大としてサリバン氏を有罪とした。裁判では、Uber 従業員、サリバン氏の部下だけでなく、攻撃を行ったハッカーが証言台に立ち証言を行った。バグバウンティプログラムの賞金と引き換えに、攻撃やデータの秘匿など特別な NDA を交わしたとされる。
日本で監視カメラや CCTV と言えば、要監視施設等に設置してそれを録画して、何かあったら再生するという、インターネットもパソコン通信もなかった時代のスタンドアロン PC のような貧しい使い方しか想像力が及ばない。しかし中国や合衆国のような、治安維持のための人権制限を合法とする国では、街頭や交通機関、店舗、オフィスなど都市の至る所に設置した画像を XDR や SOC のように集積し、かなりドラスティックな解析を行う。
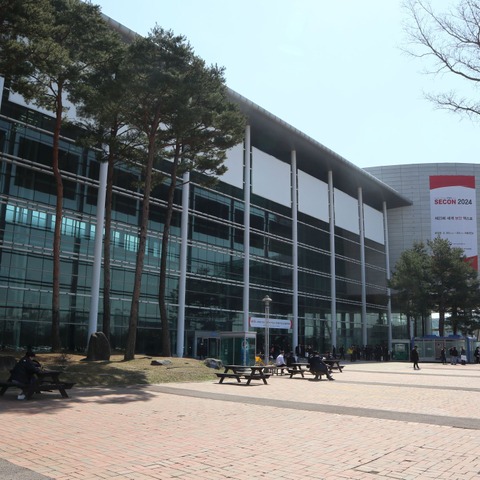
先進工業国、情報通信大国であると同時に、北朝鮮と 1953 年以来休戦状態(まだ戦争は終わっておらず継続中)という特殊なナショナルセキュリティを抱える同国のセキュリティカンファレンスは、日本と同じようでもありまったく違うザラザラした手ざわりを感じさせるものだった。
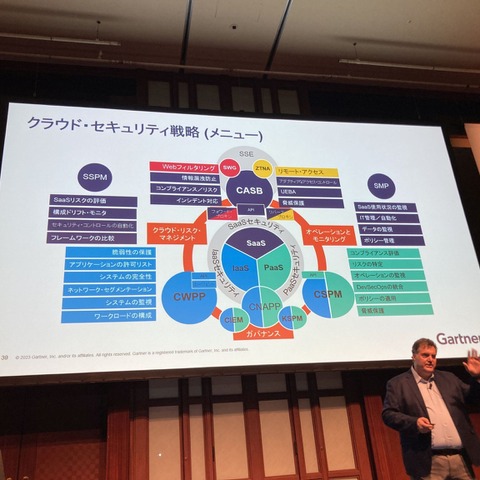
最後に、ハンキンス氏はクラウドセキュリティ全体像を戦略メニューとして図示した。上記で説明したソリューションやツール、各種フレームワークやプラットフォームが、機能や用途ごとに俯瞰できるものだ。この図は、ガートナーのクラウドセキュリティのコンサルティングの戦略ベースを示したものといってもよい。自社のセキュアクラウドを構築するときの「レシピ」として利用することができるだろう。
IERAE DAYS 2023 は配信無しのリアルイベント。実は同社がこうした大規模イベントを開催したのは創業以来初の試みとのこと。
類似の実験では「見分けがつかない」「成功率が高い」といった結果にとどまっていることが多いが、この論文では AI 作成フィッシングメールの「品質評価」、人力と AI 作成メールに対して AI がどの程度、真贋や意図を判定できるかにまで踏み込んで調べた。
イスラエルのあるセキュリティアナリスト曰く、「サイバーインテリジェンスの9割はOSINTでいける」のだそうだ。真偽はともかく、だれでも合法に行うことができることだからといって、OSINTを侮るのは危険だ。
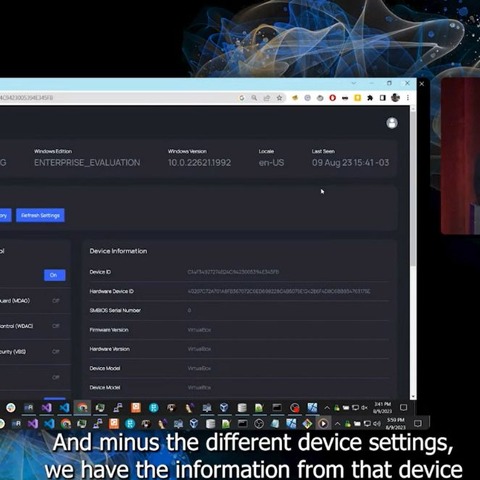
ITシステムおよびセキュリティプラットフォームを提供するFleetが、MDMプロトコルを利用した興味深いツールを公開している。標的システムにバックドアやエージェントプログラムをインストールしなくてもMDMサーバーをC2サーバーのように悪用できるというものだ。
グループが M&A 等により海外子会社や拠点を増やした時期だ。セキュリティレベルはおろか、業務システムやポリシーも対策もバラバラな状態で海外拠点のインシデントも発生、セキュリティクライテリアの格差問題も認識されるようになった。モバイルやクラウド環境へのセキュリティ対応は、Okta、ZScaler、CrowdStrike といったフレームワークによってゼロトラストネットワークを構築した。そしてこれを全拠点に展開するが、グローバルで同じインフラを使うとなると、基準となるポリシー統一が不可欠となる。
かくしてシグネチャファイルを書き換えるツール、Defender Pretender(wd-pretender.exe)が完成した。Defender Pretender は、マルウェアやスパイウェアのブラックリスト、ホワイトリストを制御できる。つまり偽の Defender が正規の Defender をバイパスできることになる。攻撃者はシステムの保護機能に煩わされることなく、マルウェアをインストールすることができる。
ガートナー シニアディレクター・アナリストのデール・ガードナー氏は、業務への AI 活用におけるセキュリティ戦略として「AI TRiSM」を提唱している。AI TRiSM とは何か?
国際政治の場でインターネット(サイバー空間)抜きにした議論が成立しなくなっている。市民の生活レベルでもネットはすでに社会秩序の一部である。この状況から「スプリンターネット」の議論はむしろ必然として生まれた。
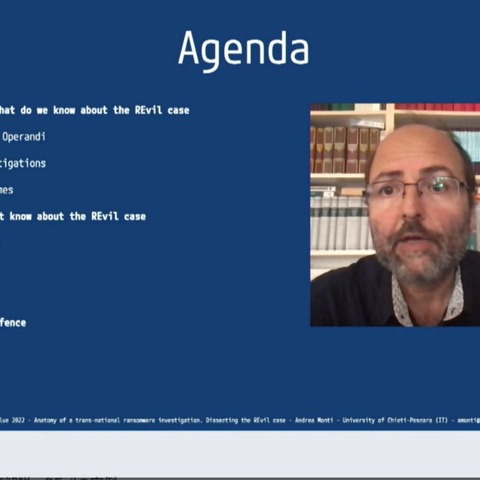
REvilプラットフォームのテイクダウン、グループの解体は、FBIやユーロポール、ロシアFSB、さらに米露政府も異例の国際連携の成果だが、捜査プロセスを細かに調べると不明な部分もあり、課題も残している。
彼が考えたのは「体質改善」だ。セキュアでないコード断片をレポジトリから取り除けば、ソフトウェア全体の強化につながる。だが、どうやって? 手作業ではとうてい不可能だ。
賽の河原とシシュフォスの岩は、背景やメッセージが異なるものの、終わらない作業(戦い)という点は一致している。セキュリティ対策も「いたちごっこ」などと言われ続け、我々は日々終わりのない戦いに挑み続けている。
では、具体的に何を OSINT で発見すればいいのか。杉浦氏は次の 5 項目を挙げた。どれも攻撃者視点で考えられていることに注目してほしい。攻撃者は何を考えているのか。どこを狙ってくるのか。そのうえで攻撃に必要な情報はなにか。彼らはその情報を調べるはずだ。
2023年春、「セキュリティ対応組織の教科書 第3版」(ISOG-J)が公開された。5年ぶりの大幅改訂となるものだが、作業の中核を担ったメンバーのひとりが阿部慎司氏だ。本稿は、阿部氏が今春開催されたSecurity Days Spring 2023で行った講演をレポートする。
2022 年開催の CODE BLUE にて Active Directory のリスクを数値化する講演が行われた。考案し発表したのは台湾の txOne Network の Mars Cheng 氏と Dexter Chen 氏。
バグバウンティ。業界では知らない人は少ないほど認知されている言葉だが、高度化するソフトウェア開発において、市井の力、多数の目を活用する「ソーシャルデバッグ」は、今後ニーズは高まることはあっても廃れることはないだろう。
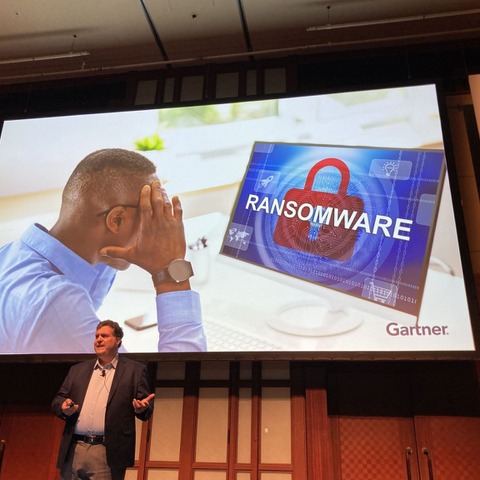
ランサムウェア攻撃への対策ポイントは何か? ガートナー シニアディレクター ウェイン・ハンキンス氏は「期待している話と少し違うかもしれないが、これから話すポイントは世界中の企業が実践している項目でもある」と前置きし、必要な7つのポイントについて講演を始めた。
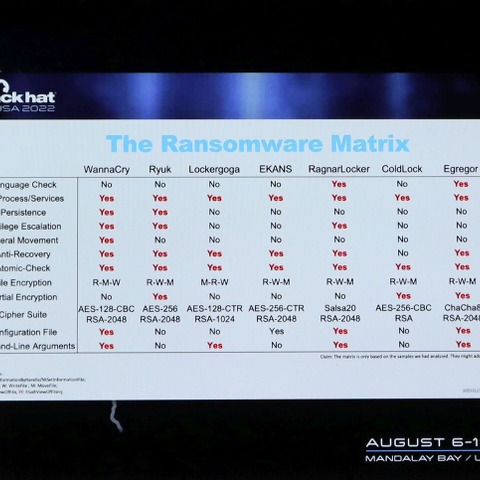
ブルーチーム防御に一筋の光ともいえる発表が、2022年の Blackhat USA、CODEBLUE などで行われた。中国 TXOne Networks の研究チームが、シンボリック実行にニューラルネットを応用した解析ツールを開発した。
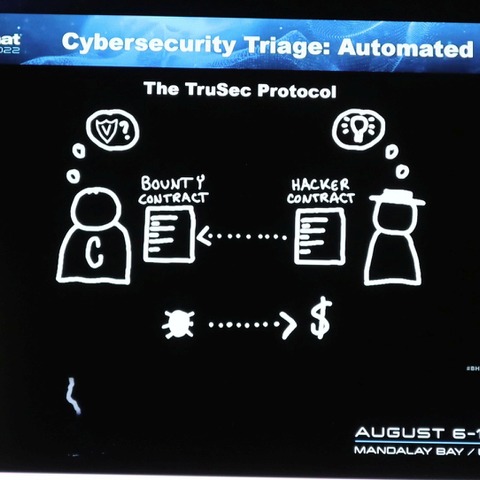
脆弱性ハンドリングはで重要なのはその情報を適切に判断する「トリアージ」だ。単なる窓口業務だけではない難しさがあるのだが… その対策としてブロックチェーンを活用する取り組みがある。
一口にサプライチェーン攻撃といっても、それが指す攻撃の種類、目的、アタックサーフェスは複数のパターンが考えられる。関連報道を見ているとき、「これはどのレベルのサプライチェーンを指しているのか」と気になることがある。
インターネット老人会の定番ネタ「F5攻撃」は、中国サイバー攻撃を揶揄する文脈で用いられる。最近では「いいね工場」の動画がネットミームにもなっている。だがセキュリティ研究者なら、決して中国アンダーグラウンドのスキルや技術力をあざ笑うようなことはしない。
DevOpsのシステム環境にバックドアやマルウェアを混入させることができれば、DevOps環境はあたかも「エクスプロイトやリモートコード実行(RCE)をサービスとして提供するプラットフォーム」のような振る舞いをさせることができる。
脆弱性の調査、ペンテスト、あるいは何気なく行うハッキング(非推奨)において、意図せず「見てはいけないデータ」「手元にあってはいけないデータ」に触れてしまうことがある。法的な問題を抱え込むことにならないのだろうか。
「Smishsmash」とは、SMSを利用した2FAをバイパスする攻撃手法のこと。セキュリティの専門家でありハッカーでもあるトーマス・オロフソン氏、マイケル・ビストロム氏が命名した。



