
2026.11.06(金)
- 注目検索ワード
高知県四万十町は4月9日、四万十町中山間地域介護サービス確保対策事業でのメール誤送信について発表した。
一般社団法人日本発生生物学会は4月9日、同会が契約するレンタルサーバへの不正アクセスについて発表した。
大阪府大阪市は4月9日、地方独立行政法人天王寺動物園でのメール誤送信について発表した。
住友林業クレスト株式会社は4月15日、サポート詐欺による不正アクセスについて発表した。
株式会社インターネットイニシアティブ(IIJ)は4月22日、4月15日に公表した「IIJセキュアMXサービス」への不正アクセスについて、調査結果を発表した。
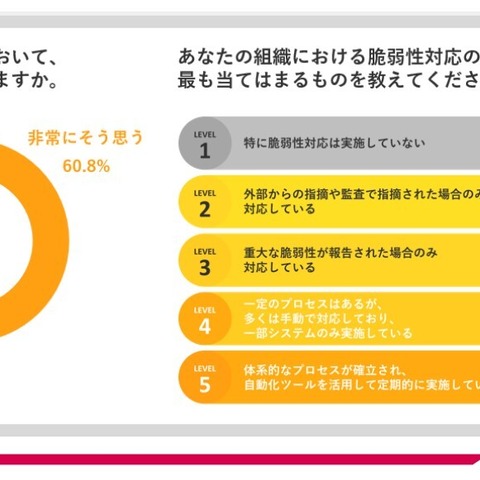
フューチャー株式会社は4月22日、「脆弱性管理」に関するセキュリティ対策実態調査の結果を発表した。

HENNGE株式会社は4月15日、IDaaS「HENNGE One Identity Editon」と「Cybereason XDR」とのAPI連携の開始を発表した。
株式会社日本取引所グループは4月15日、メール情報漏えいの可能性について発表した。
株式会社みちのりホールディングスは4月8日、同社へのサイバー攻撃について発表した。
株式会社サーキットデザインは4月7日、同社が管理運用するサーバへの不正アクセスについて、最終報告を発表した。文字のコピーができないPDFファイルで公開している。
国立大学法人北海道国立大学機構小樽商科大学は4月4日、メール誤送信による個人情報の漏えいについて発表した。
HENNGE株式会社は4月15日、「HENNGE File DLP」の単体での提供を2025年6月上旬から開始すると発表した。
株式会社スリーシェイクは4月15日、ベルサール汐留で5月13日に開催される交流特化型イベント「超・交流会」にブース出展すると発表した。
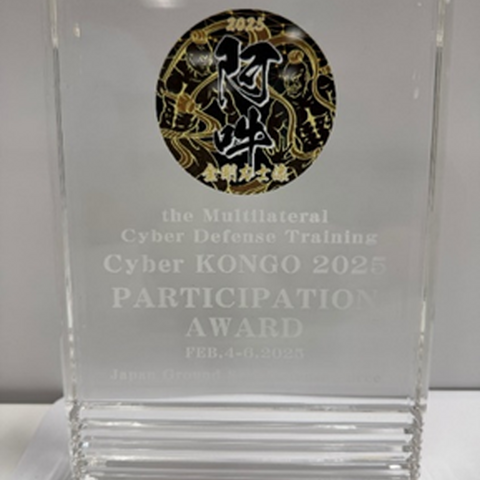
GMOサイバーセキュリティ byイエラエ株式会社は4月15日、「令和6年度多国間サイバー防護訓練(CyberKONGO2025)」で訓練環境の構築・技術支援を行ったと発表した。
株式会社みずほ銀行は4月16日、同行が利用するメールシステムへの不正アクセスについて発表した。
TOPPANホールディングス株式会社は4月8日、海外グループ会社サーバーへの不正アクセスについて発表した。権限がないと文字のコピーができないPDFファイルで公開している。
東芝テック株式会社は4月4日、2024年4月5日に公表した同社への不正アクセスによる個人情報漏えいについて、続報を発表した。
株式会社サンテクは3月31日、2024年8月3日に発覚した同社ネットワークへの不正アクセスについて、第5報を発表した。
北海道下川町は4月3日、下川町立特別養護老人ホーム「あけぼの園」等の業務に係る公文書の漏えいについて発表した。
HENNGE株式会社は4月16日、「HENNGE Cybersecurity Day 2025 Tokyo」を6月26日に開催すると発表した。
日本大学は4月7日、同学発行のメールアドレスの流出について発表した。
ユー・アンド・アース株式会社は4月8日、同社が運営する「ホットストラップ」への不正アクセスについて発表した。
株式会社日本共創プラットフォームは4月4日、サイバー攻撃によるシステム障害について発表した。
千葉県八千代市は4月4日、学童保育所利用者に関する情報の漏えいについて発表した。
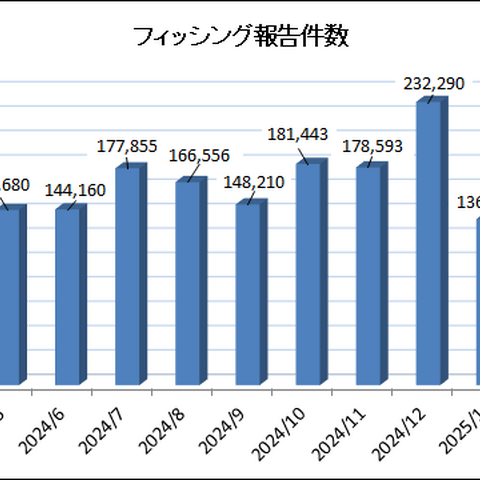
フィッシング対策協議会は4月18日、2025年3月のフィッシング報告状況について発表した。
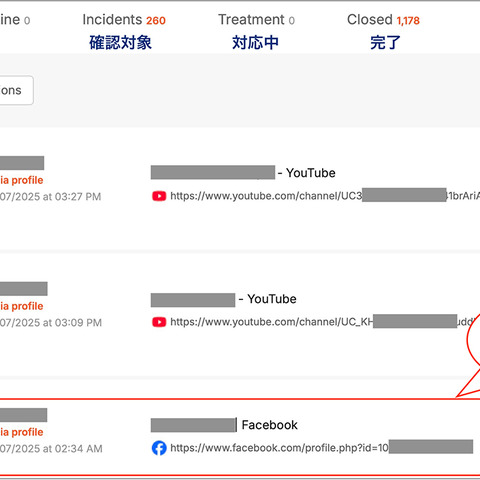
株式会社TwoFiveは4月18日、米Axur社とのパートナー契約の締結を発表した。両社のパートナー契約の締結により「PHISHNET/25 Axur」を同日から提供開始する。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月18日、Active! mailにおけるスタックベースのバッファオーバーフローの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
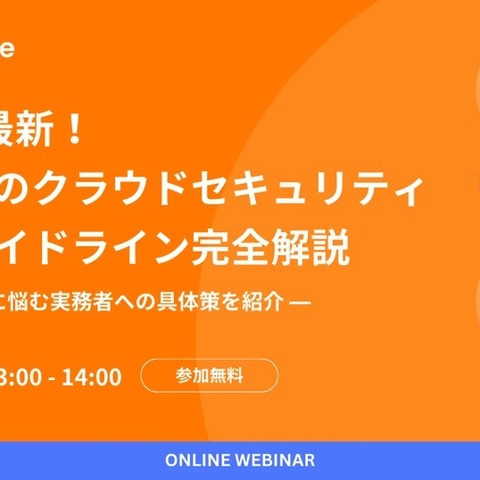
本ウェビナーでは、最新のFISC(金融情報システムセンター)安全対策基準の改訂ポイントを中心に、限られたリソースでも実践可能なクラウドセキュリティ対策について解説される。
特に、今回の改訂で注目される「CSPM(クラウドセキュリティポスチャ管理)」の活用方法が紹介され、実務者にとって即戦力となる情報が提供される予定だ。
情報処理サービスを行うイセトーは3月24日、プライバシーマーク付与の再開について発表した。
「住みかえ.net」を運営する株式会社リアルウッドマーケティングは3月20日、社内サーバ・システムの障害について発表した。
東証プライム上場企業の株式会社鎌倉新書の子会社 ベル少額短期保険株式会社は4月4日、不正アクセスによる個人情報漏えいの可能性について発表した。
東京女子医科大学看護系同窓会は4月3日、同会ホームページ会員専用サイト情報流出の可能性について発表した。
認定こども園みのり幼稚園は4月3日、同園の登降園管理システムへの不正アクセスについて発表した。
株式会社EDUWARD Pressは4月3日、同社が運営する「エデュワードプレスオンライン」への不正アクセスによる個人情報漏えいについて発表した。
独立行政法人情報処理推進機構(IPA)は4月16日、Oracle Java の脆弱性対策について発表した。影響を受けるシステムはサポートされている以下の Oracle 製品。
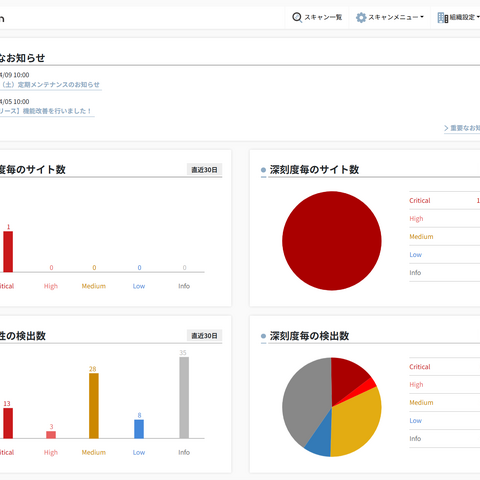
株式会社エーアイセキュリティラボは4月15日、「AeyeScan」のUIデザイン変更を4月12日に実施したと発表した。
HENNGE株式会社は4月9日、「Baseline」を提供するIssueHunt株式会社のシリーズAエクステンションラウンドにリード投資家として出資すると発表した。
株式会社スリーシェイクは4月10日、代表取締役社長の吉田拓真氏が国立大学法人信州大学特任准教授に就任したと発表した。
日本証券業協会はフィッシング及びマルウェアによる顧客情報詐取について、注意喚起を発表した。
千葉県鴨川市は4月1日、職員による同市保有情報への不正アクセスについて発表した。
東証スタンダード上場企業の株式会社高見澤は4月1日、同社サーバへの不正アクセスについて発表した。
株式会社エーアイセキュリティラボは4月12日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
Okta, Inc.は4月10日、AIエージェントや非人間アイデンティティを人間のアイデンティティと同じレベルの可視性、制御、ガバナンス、自動化で保護できるOkta Platformの新機能を発表した。
HENNGE株式会社は4月8日、「HENNGE One」がクラウド型経費精算システム「経費BANK」へのシングルサインオン連携に対応したと発表した。
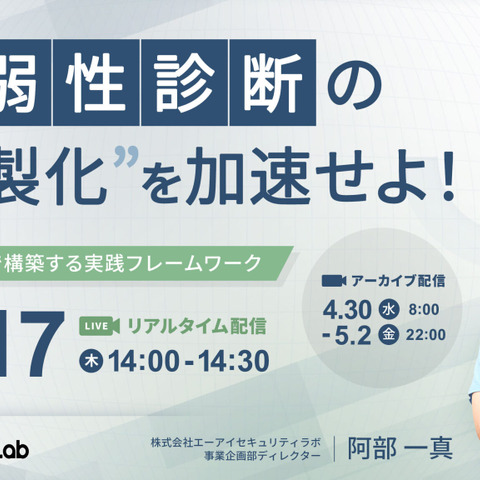
株式会社エーアイセキュリティラボは4月10日、4月17日にウェビナー「脆弱性診断の内製化を加速せよ!5ステップで構築する実践フレームワーク」を開催すると発表した。
株式会社インターネットイニシアティブ(IIJ)は4月15日、同社が法人向けに提供するメールセキュリティサービス「IIJセキュアMXサービス」での顧客情報の漏えいについて発表した。
福島県郡山市は4月1日、2024年12月9日に公表した「Out of KidZania in こおりやま 2024 事業」における再委託先事業者のサーバへの不正アクセスについて、最終報告を発表した。
福島県郡山市は4月1日、2024年11月20日に公表した「Out of KidZania in こおりやま 2024 事業」におけるメール誤送信について、最終報告を発表した。
大阪府大阪市は3月31日、こども青少年局におけるメール誤送信による個人情報の漏えいについて発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月14日、共通脆弱性評価システム CVSS v4 による評価採用の開始について「Japan Vulnerability Notes(JVN)」で発表した。
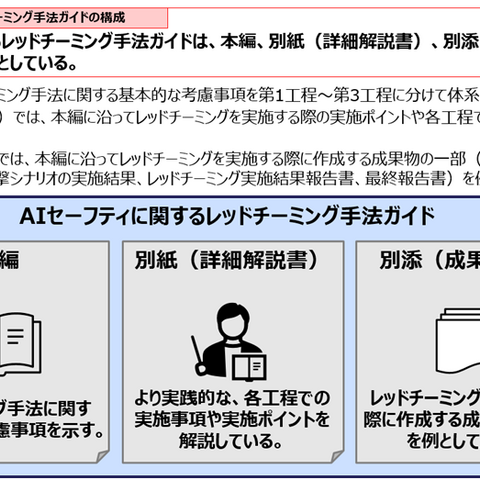
独立行政法人情報処理推進機構(IPA)は4月2日、「AIセーフティに関するレッドチーミング手法ガイド」の改訂を発表した。
HENNGE株式会社は3月10日から5月6日に、HENNGEのすべてを知る限定動画配信イベント「ROCKET PITCH 2025」を開催すると発表した。
一般財団法人日本健康文化振興会は4月2日、3月27日に公表した職員によるノートパソコン紛失について、続報を発表した。
大分県大分市は3月31日、2024年10月31日に公表した市営住宅の指定管理者へのランサムウェア攻撃について、第2報を発表した。
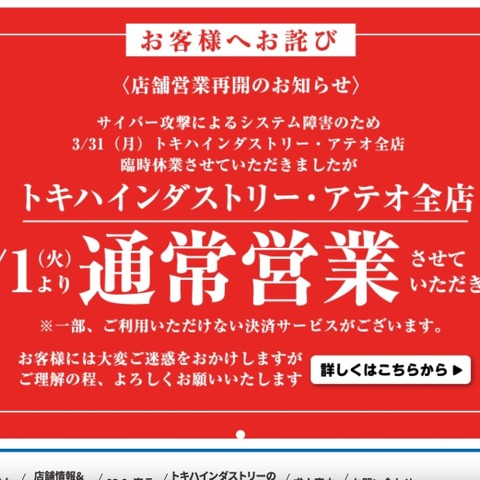
株式会社トキハインダストリーは3月31日、同社で発生したシステム障害について発表した。
サンネット株式会社は3月29日、3月6日に公表した同社ホームページでの個人情報漏えいについて、確報を発表した。
マイクロソフトは4月3日、Booking.comのなりすましによるフィッシング攻撃が、認証情報窃盗マルウェアを配信したとブログ記事で発表した。
国内カード会社8社と株式会社ACSiON、日本クレジットカード協会(JCCA)は3月31日、4月から共同でフィッシングサイトを閉鎖する取り組みを開始すると発表した。
HENNGE株式会社は3月21日、2025年4月(予定)に米国デラウェア州に合弁会社を設立すると発表した。
東証プライム上場企業の日本セラミック株式会社は4月8日、同社サーバへの不正アクセスについて発表した。
株式会社グローバーは3月31日、同社が運営する「GAORAオンラインショップ」への不正アクセスによる個人情報漏えいについて発表した。
兵庫県たつの市は3月31日、コンピュータウイルスEmotetへの感染を狙うメールへの注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月10日、BizRobo!における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。



