
2026.11.04(水)
- 注目検索ワード

セイコーエプソン株式会社は4月28日、複数のエプソンプリンタ製品のWindows版プリンタドライバの脆弱性について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月28日、セイコーエプソン製Windows版プリンタードライバーにおける不適切なファイルアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
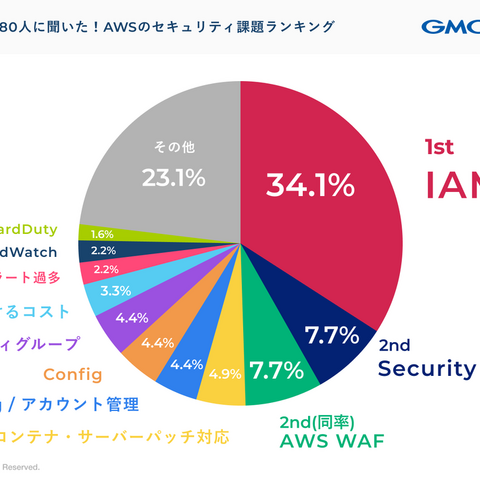
GMO Flatt Security株式会社は4月23日、「JAWS DAYS 2025で180人に聞いた!AWSのセキュリティ課題ランキング」を同社ブログで発表した。
日本プルーフポイント株式会社は4月22日、情報漏えい・内部不正に対応する統合データセキュリティソリューションの提供を開始すると発表した。
オリオンシステム株式会社は4月8日、同社内ネットワークへのサイバー攻撃について発表した。
Zenken株式会社は4月16日、同社が運営する「健康美容EXPO」への不正アクセスについて発表した
株式会社松永建設は4月14日、ランサムウェア被害について発表した。画像ファイルで公開している。
株式会社NTTドコモは4月22日、gooメールのサービス提供終了について発表した。
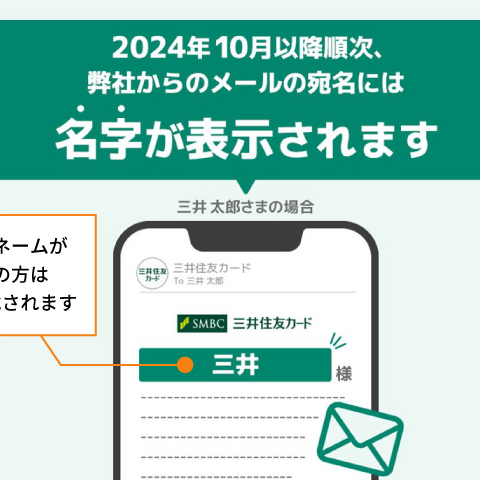
三井住友カード株式会社は4月21日、メールに記載している顧客の宛名をカード名称から名字に変更し、不審メールとの見分けがつくよう改善したと発表した。
マイクロソフトは4月18日、AIを活用した新たな詐欺の脅威と対策についてブログで発表した。
東急スポーツシステム株式会社は4月15日、同社が運営する「アトリオドゥーエ Next たまプラーザ」のレッスン予約システムへの不正アクセスについて発表した。
サンエイ株式会社は4月9日、同社サーバでのランサムウェア被害の発生について発表した。
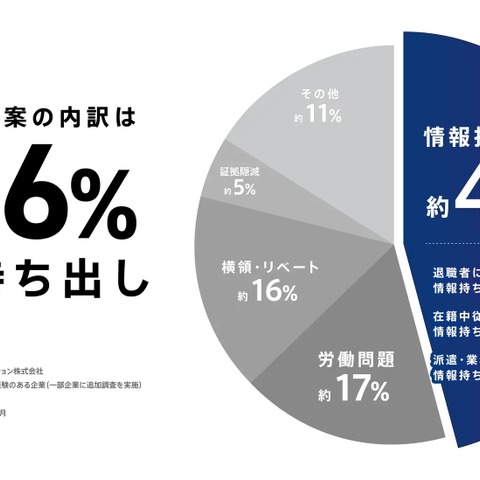
デジタルデータソリューション株式会社は4月23日、社内不正・情報持ち出し被害の実態を明らかにするために2024年度に社内不正被害にあった経験のある企業220社を対象に実施した実態調査の結果を発表した
マイクロソフトは4月21日、ライブハッキングコンテスト「Zero Day Quest」を4月に初開催したと発表した。
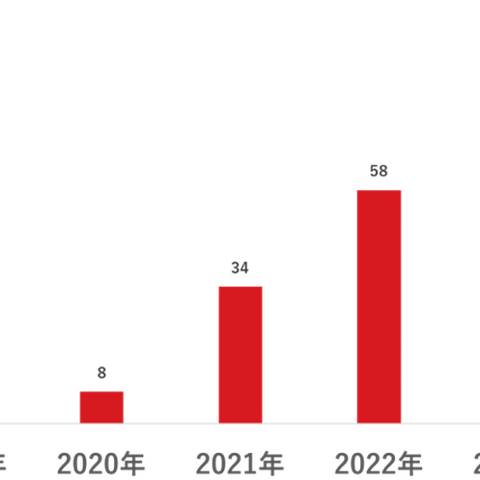
トレンドマイクロ株式会社は4月16日、日本国内の脅威情報および海外におけるリスク動向を分析した報告書「サイバーリスクレポート2025年版」を発表した。
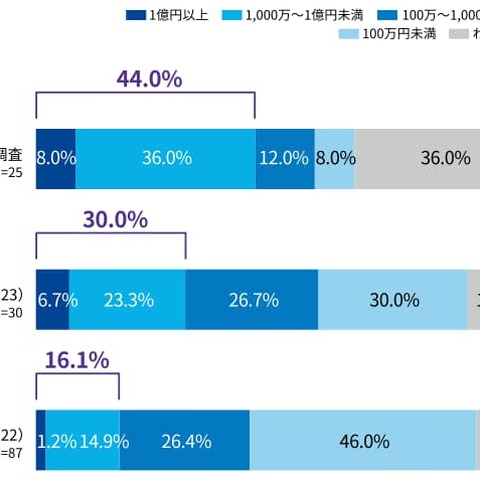
KPMGコンサルティング株式会社は4月16日、「サイバーセキュリティサーベイ2025」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月25日、Quickエージェントにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
駒澤大学は4月25日、情報セキュリティ強化に関する具体的実施項目を公表した。
立命館大学は4月25日、情報セキュリティに関する注意喚起を発表した。
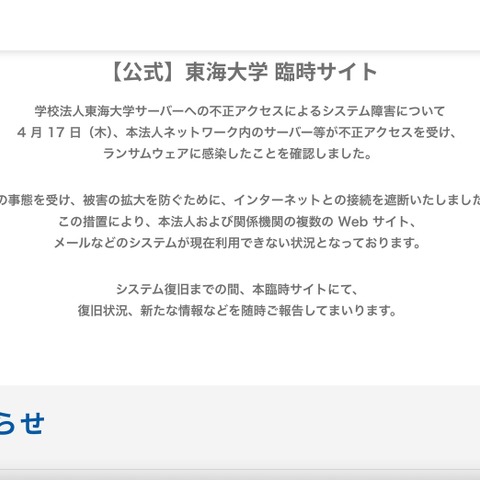
学校法人東海大学は4月19日、同法人ネットワーク内のサーバのランサムウェア感染について、同学の臨時サイトで発表した。
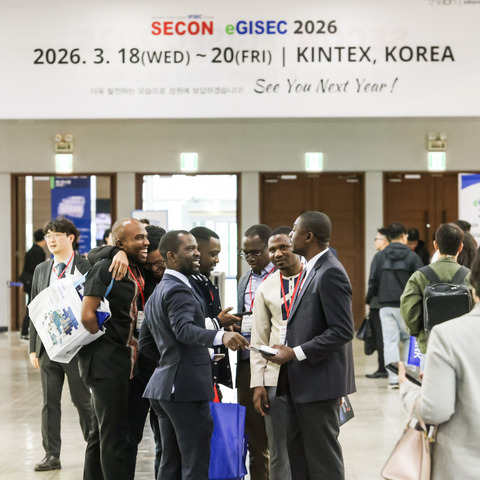
韓国 科学技術情報通信部は、3月19日から21日まで、京畿道にある韓国最大のコンベンションセンターKINTEXで「SECON & eGISEC 2025」を開催する。今回で22回目の開催。
公正取引委員会は4月15日、Google LLCに対し独占禁止法の規定に基づき排除措置命令を行ったと発表した。
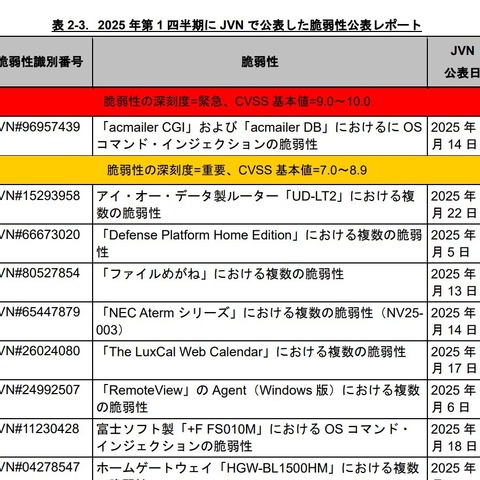
独立行政法人情報処理推進機構(IPA)は4月17日、ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第1四半期(1月~3月)]を発表した。
経済産業省は4月14日、「サプライチェーン強化に向けたセキュリティ対策評価制度構築に向けた中間取りまとめ」を発表した。
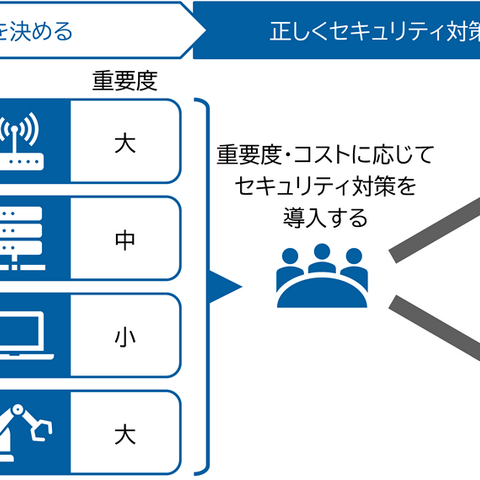
経済産業省は4月11日、「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」の解説書として、【工場セキュリティの重要性と始め方】を策定したと発表した。
株式会社研創は4月14日、同社への不正アクセスによる個人情報漏えいについて発表した。
斎藤コロタイプ印刷株式会社は4月12日、同社工場へのランサムウェア攻撃について発表した。
東証プライム上場企業のローツェ株式会社は4月11日、同社の台湾における連結子会社 RORZE TECHNOLOGY, INC でのランサムウェア被害について発表した。
ミネベアミツミ株式会社は4月11日、3月18日に公表した同社ファイルサーバへの不正アクセスについて、第二報を発表した。
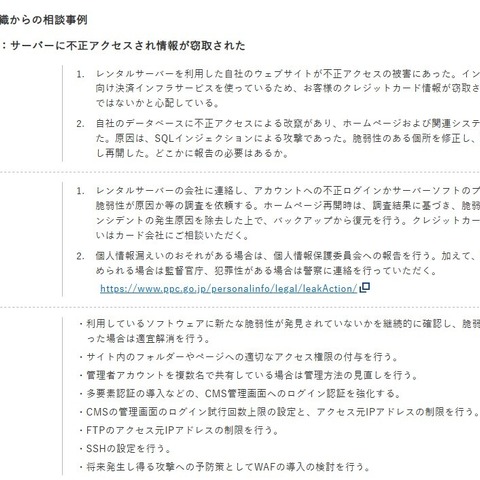
独立行政法人情報処理推進機構(IPA)は4月17日、「情報セキュリティ安心相談窓口の相談状況[2025年第1四半期(1月~3月)]」を発表した。同レポートは、同四半期の間にセキュリティセンターで対応した「相談」の統計についてまとめたもの。
国立研究開発法人情報通信研究機構(NICT)ナショナルサイバートレーニングセンターは4月22日、若手セキュリティイノベーターの育成を目的としたプログラム「SecHack365」の2025年度受講生の募集について発表した。
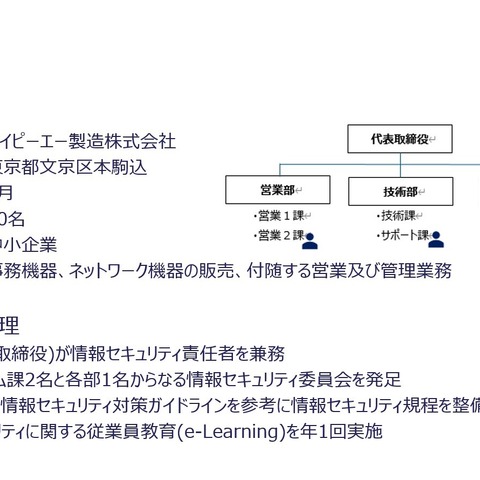
独立行政法人情報処理推進機構(IPA)は4月15日、一般企業向けおよび医療機関向けの2種類の「セキュリティインシデント対応机上演習」の教材を公開した。
株式会社エーアイセキュリティラボは4月19日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
HOYA株式会社は4月14日、2024年4月4日に公表した同社グループでのシステム障害について、続報を発表した。
長野県は4月9日、メール添付ファイルの誤送信による情報漏えいについて発表した。
高知県四万十町は4月9日、四万十町中山間地域介護サービス確保対策事業でのメール誤送信について発表した。
一般社団法人日本発生生物学会は4月9日、同会が契約するレンタルサーバへの不正アクセスについて発表した。
大阪府大阪市は4月9日、地方独立行政法人天王寺動物園でのメール誤送信について発表した。
住友林業クレスト株式会社は4月15日、サポート詐欺による不正アクセスについて発表した。
株式会社インターネットイニシアティブ(IIJ)は4月22日、4月15日に公表した「IIJセキュアMXサービス」への不正アクセスについて、調査結果を発表した。
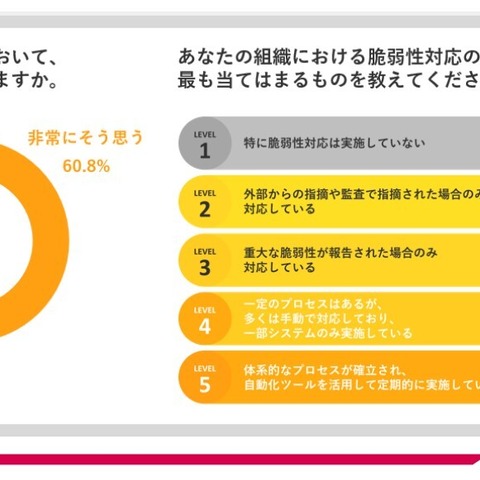
フューチャー株式会社は4月22日、「脆弱性管理」に関するセキュリティ対策実態調査の結果を発表した。
HENNGE株式会社は4月15日、IDaaS「HENNGE One Identity Editon」と「Cybereason XDR」とのAPI連携の開始を発表した。
株式会社日本取引所グループは4月15日、メール情報漏えいの可能性について発表した。
株式会社みちのりホールディングスは4月8日、同社へのサイバー攻撃について発表した。
株式会社サーキットデザインは4月7日、同社が管理運用するサーバへの不正アクセスについて、最終報告を発表した。文字のコピーができないPDFファイルで公開している。
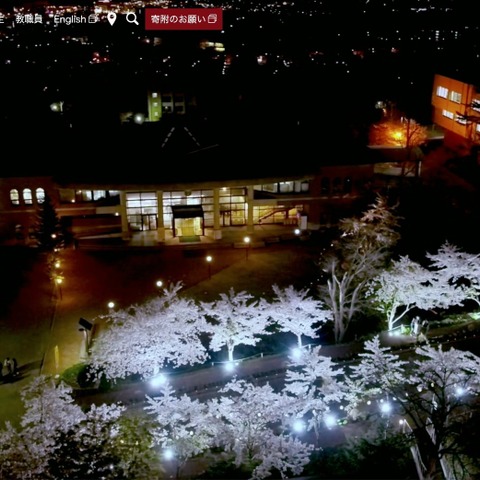
国立大学法人北海道国立大学機構小樽商科大学は4月4日、メール誤送信による個人情報の漏えいについて発表した。
HENNGE株式会社は4月15日、「HENNGE File DLP」の単体での提供を2025年6月上旬から開始すると発表した。
株式会社スリーシェイクは4月15日、ベルサール汐留で5月13日に開催される交流特化型イベント「超・交流会」にブース出展すると発表した。
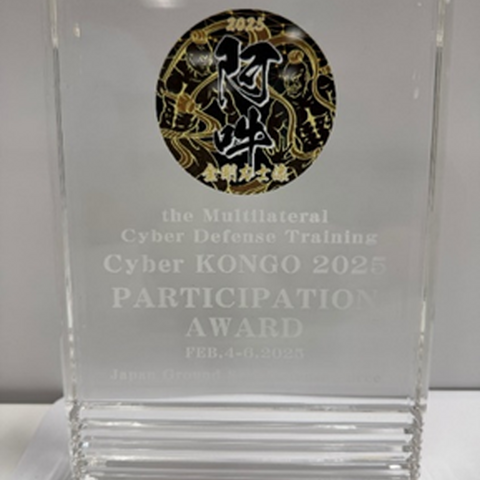
GMOサイバーセキュリティ byイエラエ株式会社は4月15日、「令和6年度多国間サイバー防護訓練(CyberKONGO2025)」で訓練環境の構築・技術支援を行ったと発表した。
株式会社みずほ銀行は4月16日、同行が利用するメールシステムへの不正アクセスについて発表した。
TOPPANホールディングス株式会社は4月8日、海外グループ会社サーバーへの不正アクセスについて発表した。権限がないと文字のコピーができないPDFファイルで公開している。
東芝テック株式会社は4月4日、2024年4月5日に公表した同社への不正アクセスによる個人情報漏えいについて、続報を発表した。
株式会社サンテクは3月31日、2024年8月3日に発覚した同社ネットワークへの不正アクセスについて、第5報を発表した。
北海道下川町は4月3日、下川町立特別養護老人ホーム「あけぼの園」等の業務に係る公文書の漏えいについて発表した。
HENNGE株式会社は4月16日、「HENNGE Cybersecurity Day 2025 Tokyo」を6月26日に開催すると発表した。
日本大学は4月7日、同学発行のメールアドレスの流出について発表した。
ユー・アンド・アース株式会社は4月8日、同社が運営する「ホットストラップ」への不正アクセスについて発表した。
株式会社日本共創プラットフォームは4月4日、サイバー攻撃によるシステム障害について発表した。
千葉県八千代市は4月4日、学童保育所利用者に関する情報の漏えいについて発表した。
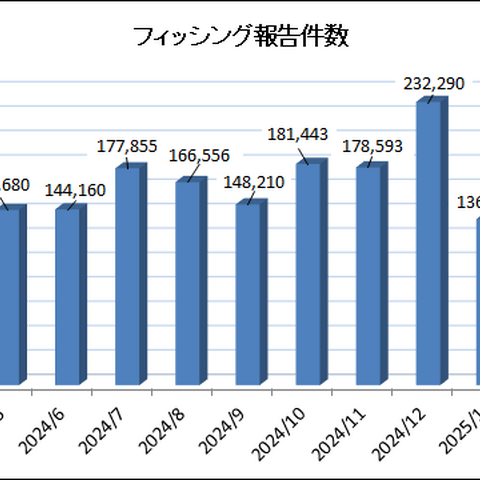
フィッシング対策協議会は4月18日、2025年3月のフィッシング報告状況について発表した。
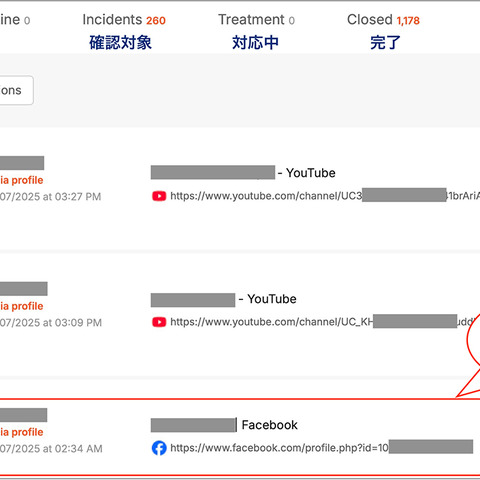
株式会社TwoFiveは4月18日、米Axur社とのパートナー契約の締結を発表した。両社のパートナー契約の締結により「PHISHNET/25 Axur」を同日から提供開始する。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月18日、Active! mailにおけるスタックベースのバッファオーバーフローの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
本ウェビナーでは、最新のFISC(金融情報システムセンター)安全対策基準の改訂ポイントを中心に、限られたリソースでも実践可能なクラウドセキュリティ対策について解説される。
特に、今回の改訂で注目される「CSPM(クラウドセキュリティポスチャ管理)」の活用方法が紹介され、実務者にとって即戦力となる情報が提供される予定だ。



