
2026.11.01(日)
- 注目検索ワード

HENNGE株式会社は5月8日、クラウドセキュリティサービス「HENNGE One」が株式会社ディー・オー・エスのクラウド型IT資産管理ツール「SS1クラウド」へのシングルサインオン連携に対応したと発表した。
株式会社京王プラザホテルは5月2日、宿泊予約システムの運営委託先での個人情報漏えいの可能性について発表した。
長崎船舶装備株式会社は4月25日、社内サーバへの不正アクセスについて発表した。
山口県宇部市は4月18日、公文書公開請求に係る個人情報の漏えいについて発表した。
愛知県は4月17日、「あいちロボット産業クラスター推進協議会」ウェブサイトへの不正アクセスについて発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月9日、Fortinet製FortiOSおよびFortiProxyにおける認証回避の脆弱性(CVE-2024-55591)について発表した。影響を受けるシステムは以下の通り。
株式会社FFRIセキュリティは5月2日、マルウェア自動解析ツール「FFRI yarai analyzer Professional Version 1.7」のリリースを発表した。
株式会社クオリティアは5月8日、Active! mail 6の脆弱性について発表した。影響を受けるシステムは以下の通り。
株式会社PR TIMESは5月7日、同社のプレスリリース配信サービス「PR TIMES」への不正アクセスについて発表した。
株式会社ギオンは5月1日、同社サーバへのランサムウェア被害について発表した。
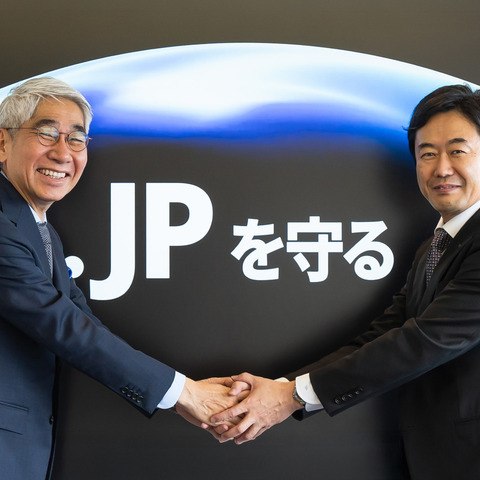
KDDI株式会社と日本電気株式会社(NEC)は5月8日、サイバーセキュリティ事業における協業の検討を開始する基本合意書の締結を発表した。
株式会社TwoFiveと株式会社システナは5月8日、なりすましメール対策ソリューションの提供で連携すると発表した。システナはTwoFiveのクラウド型DMARC解析サービス「DMARC/25 Analyze」を活用し、なりすましメール対策を支援する。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月8日、Apache Tomcatにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
損害保険ジャパン株式会社は5月1日、同社委託先でのランサムウェア被害について発表した。
兵庫県立淡路医療センターは4月11日、個人情報を保存したUSBメモリの紛失について発表した。
斎藤コロタイプ印刷株式会社は4月24日、4月12日に公表した同社工場へのランサムウェア攻撃について、続報を発表した。
ジブラルタ生命保険株式会社は4月25日、同社元営業社員による顧客情報の持ち出しについて発表した。
日本トイザらス株式会社は4月24日、一部店舗での抽選販売の当選リストの不正取得および不正利用について発表した。
関西エアポート株式会社は4月28日、不正アクセスによる個人情報漏えいについて発表した。
アクリル運動部株式会社は4月24日、同社が運営するウェブサイトへの不正アクセスによる個人情報流出について発表した。
株式会社コナカは4月24日、同社のオーダー業態「DIFFERENCE」での個人情報漏えいについて発表した。
一関信用金庫は4月22日、同金庫での個人情報漏えいの可能性について発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月30日、Ivanti Connect Secureなどにおける脆弱性(CVE-2025-22457)に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
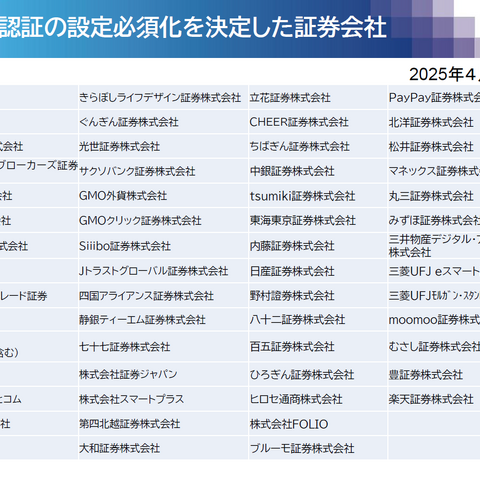
日本証券業協会は4月25日、多要素認証の設定必須化を決定した証券会社を発表した。
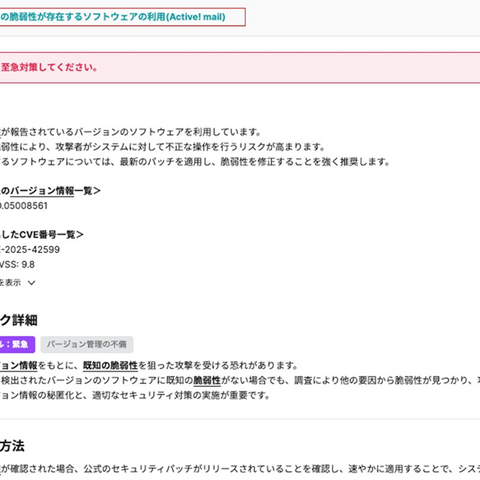
GMOサイバーセキュリティ byイエラエ株式会社は4月25日、ASMツール「GMOサイバー攻撃 ネットde診断 ASM」の自動脆弱性診断機能を拡張し、Webメールソフトウェア「Active! mail」のバージョン情報および既知の脆弱性が検知可能となったと発表した。
新潟県は4月16日、上越地域振興局地域整備部が発注した設計業務委託における誤送信について発表した。
一般財団法人日本健康文化振興会は4月15日、3月27日に公表した職員によるノートパソコン紛失について、続報を発表した。
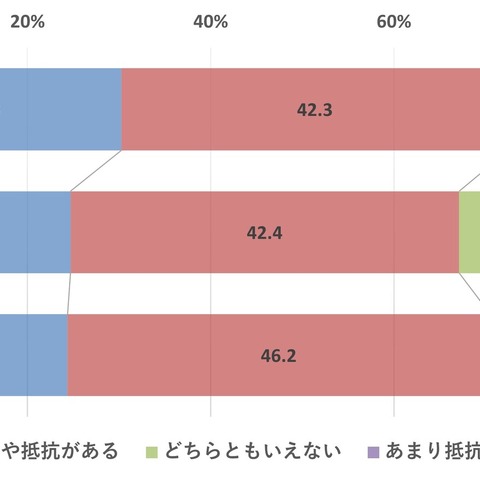
一般財団法人日本情報経済社会推進協会(JIPDEC)は4月24日、「デジタル社会における消費者意識調査2025」の結果を発表した。
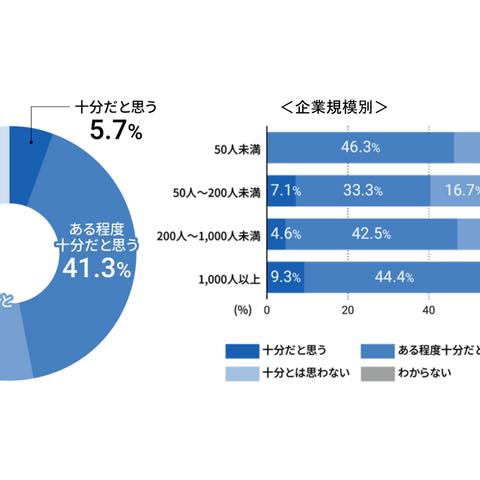
HENNGE株式会社は4月24日、株式会社中日新聞社と共同で行ったレポート「東海地方における情報セキュリティ実態調査2025」を発表した。
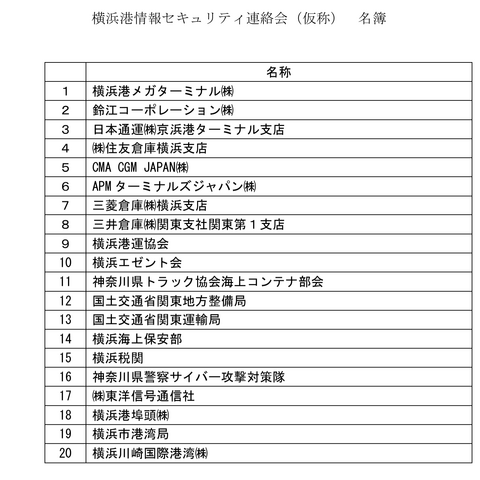
神奈川県横浜市は4月28日、「横浜港情報セキュリティ連絡会(仮称)」を5月9日に開催すると発表した。
総務省は5月2日、いわゆる「偽基地局」からの携帯電話サービスへの混信について、注意喚起を発表した。
株式会社ランテックは4月23日、ランサムウェア攻撃によるシステム障害について発表した。
愛媛県大洲市は4月15日、大洲市立学校での名簿の誤送信について発表した。
中京海運株式会社は4月15日、同社の業務利用パソコンでのランサムウェア感染被害について発表した。
セイコーエプソン株式会社は4月28日、複数のエプソンプリンタ製品のWindows版プリンタドライバの脆弱性について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月28日、セイコーエプソン製Windows版プリンタードライバーにおける不適切なファイルアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
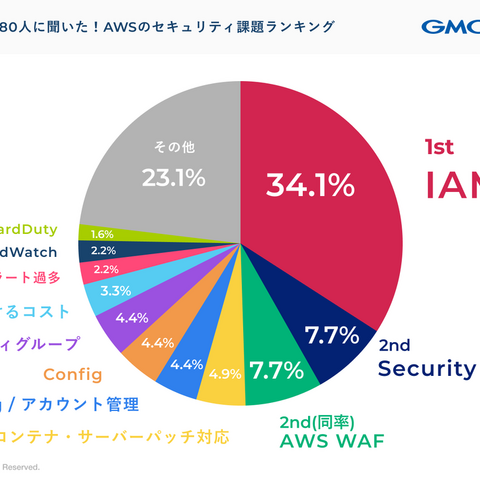
GMO Flatt Security株式会社は4月23日、「JAWS DAYS 2025で180人に聞いた!AWSのセキュリティ課題ランキング」を同社ブログで発表した。
日本プルーフポイント株式会社は4月22日、情報漏えい・内部不正に対応する統合データセキュリティソリューションの提供を開始すると発表した。
オリオンシステム株式会社は4月8日、同社内ネットワークへのサイバー攻撃について発表した。
Zenken株式会社は4月16日、同社が運営する「健康美容EXPO」への不正アクセスについて発表した
株式会社松永建設は4月14日、ランサムウェア被害について発表した。画像ファイルで公開している。
株式会社NTTドコモは4月22日、gooメールのサービス提供終了について発表した。
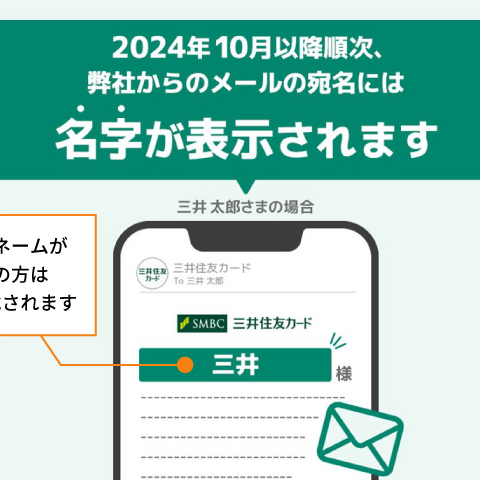
三井住友カード株式会社は4月21日、メールに記載している顧客の宛名をカード名称から名字に変更し、不審メールとの見分けがつくよう改善したと発表した。
マイクロソフトは4月18日、AIを活用した新たな詐欺の脅威と対策についてブログで発表した。
東急スポーツシステム株式会社は4月15日、同社が運営する「アトリオドゥーエ Next たまプラーザ」のレッスン予約システムへの不正アクセスについて発表した。
サンエイ株式会社は4月9日、同社サーバでのランサムウェア被害の発生について発表した。
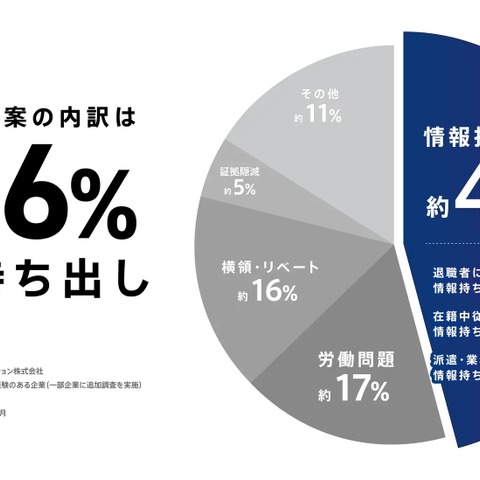
デジタルデータソリューション株式会社は4月23日、社内不正・情報持ち出し被害の実態を明らかにするために2024年度に社内不正被害にあった経験のある企業220社を対象に実施した実態調査の結果を発表した
マイクロソフトは4月21日、ライブハッキングコンテスト「Zero Day Quest」を4月に初開催したと発表した。
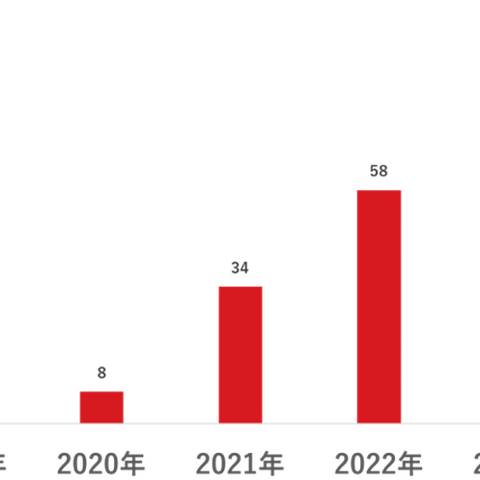
トレンドマイクロ株式会社は4月16日、日本国内の脅威情報および海外におけるリスク動向を分析した報告書「サイバーリスクレポート2025年版」を発表した。
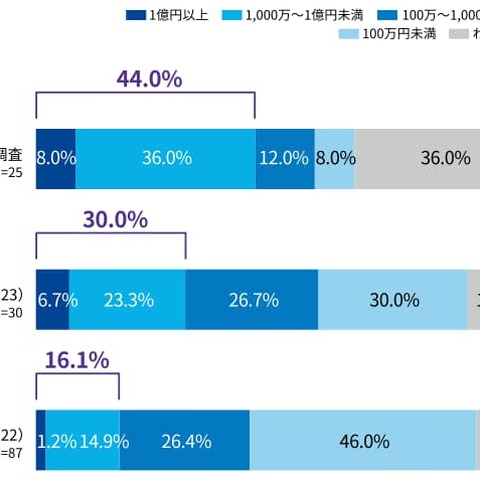
KPMGコンサルティング株式会社は4月16日、「サイバーセキュリティサーベイ2025」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月25日、Quickエージェントにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
駒澤大学は4月25日、情報セキュリティ強化に関する具体的実施項目を公表した。
立命館大学は4月25日、情報セキュリティに関する注意喚起を発表した。
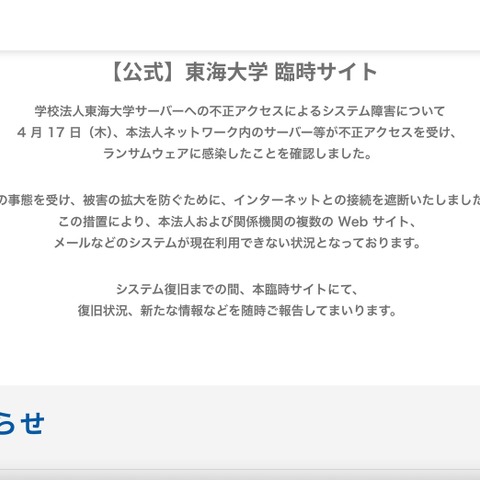
学校法人東海大学は4月19日、同法人ネットワーク内のサーバのランサムウェア感染について、同学の臨時サイトで発表した。
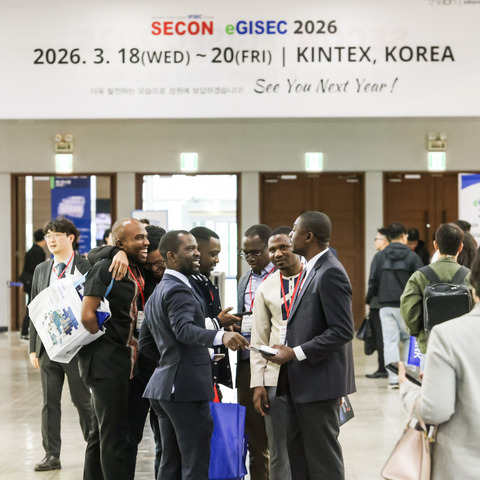
韓国 科学技術情報通信部は、3月19日から21日まで、京畿道にある韓国最大のコンベンションセンターKINTEXで「SECON & eGISEC 2025」を開催する。今回で22回目の開催。
公正取引委員会は4月15日、Google LLCに対し独占禁止法の規定に基づき排除措置命令を行ったと発表した。
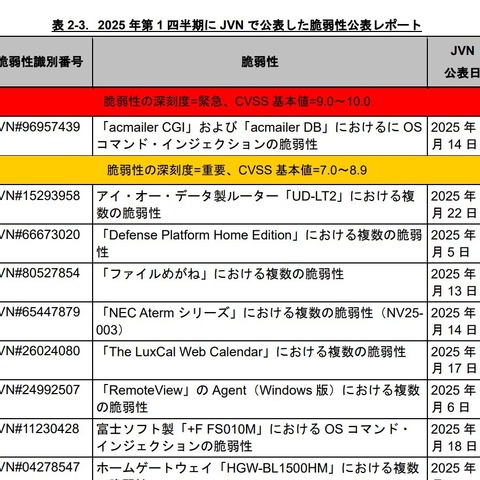
独立行政法人情報処理推進機構(IPA)は4月17日、ソフトウェア等の脆弱性関連情報に関する届出状況[2025年第1四半期(1月~3月)]を発表した。
経済産業省は4月14日、「サプライチェーン強化に向けたセキュリティ対策評価制度構築に向けた中間取りまとめ」を発表した。
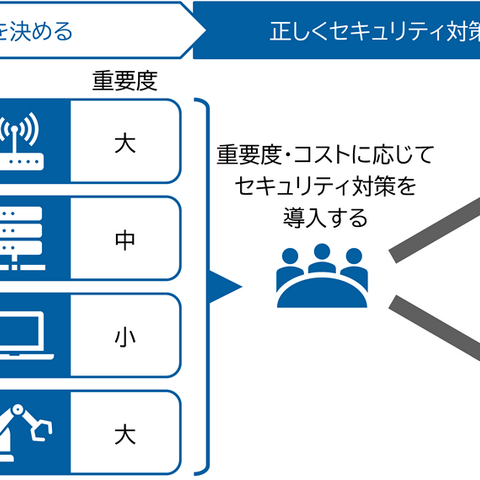
経済産業省は4月11日、「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」の解説書として、【工場セキュリティの重要性と始め方】を策定したと発表した。
株式会社研創は4月14日、同社への不正アクセスによる個人情報漏えいについて発表した。
斎藤コロタイプ印刷株式会社は4月12日、同社工場へのランサムウェア攻撃について発表した。
東証プライム上場企業のローツェ株式会社は4月11日、同社の台湾における連結子会社 RORZE TECHNOLOGY, INC でのランサムウェア被害について発表した。
ミネベアミツミ株式会社は4月11日、3月18日に公表した同社ファイルサーバへの不正アクセスについて、第二報を発表した。



