
2026.10.11(日)
- 注目検索ワード


アマチュアによる Twitter 投稿等の炎上対応に四苦八苦しているのが現状の日本企業が、もし IRA(ロシアのネット世論操作組織)のような洗練された本格的方法で、計画的組織的に攻撃を受けた場合、どのような対処が可能なのでしょうか。
株式会社LogStareは7月28日、ログ収集・監視ソフトウェア「LogStare Collector」の新バージョンとなる2.1.2のリリースを発表した。

グーグル合同会社は7月27日、オープンソースソフトウェアのセキュリティリスクを測定する「Scorecards V2」のリリースを同社のDevelopers blogで発表した。
個人情報保護委員会(PPC)は7月28日、「特定個人情報を取り扱う際の注意ポイント」を公表した。

株式会社時事通信社は7月28日、同社福島支局の記者による個人情報を記録したUSBメモリの紛失が判明したと発表した。
スマホ向けゲームの開発や運営を行う東証1部上場企業のKLab株式会社は7月23日、同社が提供するKLab IDに外部から不正アクセスがあり、KLab IDから不特定多数のメールアドレスに迷惑メールが送信されたことが判明したと発表した。
Windows のセキュリティを学ぶために作られた Mimikaz 。残念ながら、今や多くの攻撃者の愛用攻撃ツールだ。ターゲットの端末のメモリ上にあるパスワードを取得するために使われている。Mimikaz の製作者であるベンジャミン・デルフィー氏は、講演の中で「マイクロソフトにこの件を伝えたけど無視されたんだよね。だから作ったんだ」と笑って話していた。セキュリティを高めるために作られたものが、攻撃者の武器となったいい例だ。
あなたのデータがハッキングされたかを調べるには、Have I Been Pwned( HIBP )にアクセスし、メールアドレスを入力しよう。HIBP はマイクロソフト社のリージョナルディレクターであるトロイ・ハント氏が運営する、信頼できるリソースである。
株式会社セキュアヴェイルは7月27日、同社の100%子会社の株式会社キャリアヴェイルが提供する「CustomerStare」において、情報システム環境の不調やトラブルを無料で調査するキャンペーンを8月1日から開始すると発表した。

独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月27日、「ソフトウェア等の脆弱性関連情報に関する届出状況[2021年第2四半期(4月~6月)]を発表した。
マカフィー株式会社は7月6日、2021年第1四半期の脅威レポート「McAfee Labs 脅威レポート:2021年6月」を発表した。同レポートでは、これまでのところ最も注目された最近のランサムウェア攻撃について、追加的なコンテキストを提供している。
東京都は7月2日、コロナ対策リーダーを対象としたワクチン接種日時の案内メールの誤送信について発表した。
調査したところ、東京ガスライフバル湘南の営業担当者が、同社が保有する当該顧客のガス小売契約の情報(氏名、住所、電話番号、支払方法)を使用し、顧客の承諾を得ずに顧客情報サービスから電気使用量実績を取得したことが判明した。
十分な調査も行わず、あおり見出しをつけて、ひたすら新聞などの部数を伸ばすことに専念する逆の意味で見上げた報道姿勢は、かつて「イエロージャーナリズム」と呼ばれました。
日本サイバーディフェンス株式会社は7月26日、組織がインシデントへの準備・対応ができるよう、専門家から適正なガイダンスを提供するアドバイスサービスの開始を発表した。同社のポータルサイト「Ransomware Attack Response」にて、サービスを受け付ける。
日本マイクロソフト株式会社は7月26日、オンラインを通じたテクニカルサポート詐欺とその消費者への影響に関する「テクニカルサポート詐欺グローバル調査 2021」の結果を発表した。
日本マイクロソフト株式会社は7月22日、PwCあらた有限責任監査法人による支援のもと、日本マイクロソフトの責任において制作した「医療機関向けクラウドサービス対応セキュリティリファレンス(2021年度)」を公開した。
株式会社SONS-MARKETは7月26日、同社が運営する木工用工具専門店「KQLFT TOOLS」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
LINE株式会社は7月21日、同社が運営するチケット制ライブサービス「LINE Face2Face」にて、本サービスによるすべての配信動画が不正アクセスの可能性がある環境にあったことが判明したと発表した。
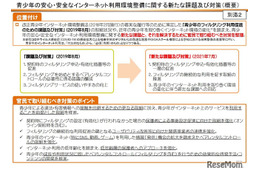
総務省は2021年7月26日、タスクフォースによる「青少年の安心・安全なインターネット利用環境整備に関する新たな課題および対策」を公表した。新たな課題とともに「青少年の利用を前提とした環境整備」等の対策を整理している。
米国は医療先進国であると同時に医療ITの先進国でもある。当然セキュリティも話題になるが、ペースメーカーや医療機器のハッキングに関する議論が目立つ。しかし、患者視点で医療ITやアプリの問題を取り上げたものは多くない。
内閣サイバーセキュリティセンター(NISC)は7月21日、重要インフラ事業者等に向けて夏季休暇等に伴うセキュリティ上の留意点について注意喚起を行った。
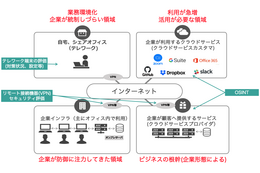
株式会社イエラエセキュリティは7月21日、テレワーク環境におけるセキュリティ評価サービスを7月26日から提供開始すると発表した。
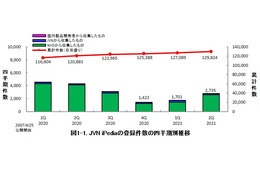
独立行政法人情報処理推進機構(IPA)は7月21日、2021年第2四半期(4月から6月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。
豊田通商は7月21日、自動車向けセキュリティサービスを提供するイスラエルのスタートアップ企業のサイベラムテクノロジーズと日本国内における販売代理店契約を締結したと発表した。日本市場向けの代理店契約締結は豊田通商が初となる。
経済の発展は、同時にサイバー攻撃の拡大も伴う。東ヨーロッパ、BRICs、中東に続く次の経済フロンティアはアフリカだと言われている。各国、とくに中国の動きが活発だが、アフリカへのサイバー攻撃も増えているのだろうか。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月21日、複数のOracle製品のクリティカルパッチアップデートについて発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月21日、Minecraft Java Edition におけるディレクトリトラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
健康食品を販売する有限会社毎日元気は7月21日、同社が運営する「毎日元気公式ショッピングサイト」に第三者からの不正アクセスがあり、顧客のクレジットカード情報漏えいの可能性が判明したと発表した。
大阪市は7月19日、大阪市保健所における電話の切り替え漏れについて発表した。
株式会社KADOKAWAは7月16日、6月4日に公表した同社の海外連結子会社である台灣角川股份有限公司(台湾角川)が利用するサーバへの不正アクセスについて、調査結果と復旧に向けた対応を発表した。
クラウドストライク株式会社は7月、Webセミナー「最新サイバーインシデントに対抗し、進化する対応体制」の開催を発表した。
アマチュアによる Twitter 投稿等の炎上対応に四苦八苦しているのが現状の日本企業が、もし IRA(ロシアのネット世論操作組織)のような洗練された本格的方法で、計画的組織的に攻撃を受けた場合、どのような対処が可能なのでしょうか。
2021 年 5 月に、DELL 社の PC にインストールされている DELL Client Firmware Update Utility に権限昇格につながる脆弱性が公開されています。
CODE BLUE実行委員会は7月19日、10月19日から20日に「CODE BLUE 2021」を「オンライン配信」と「リアル会場」を組み合わせたハイブリッドにて開催すると発表した。会場である東京ポートシティ竹芝 PORT HALLを選んだのはずばり「空調性能」だという。
経済産業省と総務省は7月19日、「DX時代における企業のプライバシーガバナンスガイドブックver1.1」を策定し公表した。
トレンドマイクロは、同社のサイバーセキュリティ・イノベーション研究所の研究員が7月5日に警察庁より感謝状を授与されたと発表した。
外務省は7月19日、中国政府を背景に持つAPT40によるサイバー攻撃等について日本の見解を発表した。APT40は中国政府を背景に持つ可能性が高いと日本でも評価しており、APT40等の攻撃を強い懸念をもって注視している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月19日、GroupSession における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
東証1部上場企業の株式会社キャンディルの子会社である株式会社キャンディルデザインは7月20日、同社が運営する補修材専門店「ECサイトプロショップ匠」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が流出した可能性が判明したと発表した。
福井県立大学は7月15日、メール誤送信によるメールアドレスの流出について発表した。
株式会社FLAVAは7月19日、同社が運営するファッションのオンラインショップ「jiggys-shop.jp」「crazy-ferret.jp」に第三者からの不正アクセスがあり、クレジットカード情報漏えいの可能性が判明したと発表した。
今回は、昨年から今年にかけて、弊社親会社であるセキュアヴェイルの SOC アナリストがお客様のログを分析して発見した「リモート会議の調子が悪い原因」をご紹介します。
2019年、ある薬害事件が全米を震撼させた。製薬会社が鎮痛剤の副作用などを偽り過剰投与された患者が精神障害や中毒症状を引き起こし、2017年には4万7千人が死亡した事件だ。
グーグル合同会社は7月16日、同社が提供する「Gmail」でのBIMIの一般サポートが数週間以内にリリースすると同社ブログで発表した。同社では2020年に、「Gmail」のBrand Indicators for Message Identification(BIMI)のパイロット版を初めて紹介していた。

バラクーダネットワークスジャパン株式会社は7月16日、「バラクーダの注目する脅威:メール攻撃と受信の防御」についての調査結果を発表した。約3,500社の企業を対象に、脅威のパターンと対策を詳細に調査している。
株式会社日本レジストリサービス(JPRS)は7月16日、Windows DNSの脆弱性情報を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は7月16日、トレンドマイクロ製InterScan Web Securityシリーズにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した

一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は7月15日、2021年4月1日から6月30日までの四半期における「インシデント報告対応レポート」を公開した。
株式会社インターネットイニシアティブ(IIJ)は7月16日、同社が提供する「IIJmioモバイルサービス ギガプラン」専用アプリ「My IIJmio」にて、別の顧客情報が表示されたことが判明した。
東証1部上場企業の株式会社ネットマーケティングは7月16日、特別損失の計上及び通期業績予想の修正について発表した。

当局は捜査の機密を理由に回答を拒否しています。

クラウドストライク株式会社は7月、Webセミナー「強固なエンドポイント保護を運用の手間をかけずに実現する方法~多くの企業が既存アンチウイルスから移行した先とは」の開催を発表した。
今年、中国は新たな規制を導入する。導入後は、中国のネットワークソフトウェアおよびハードウェアの開発会社は、自社製品にセキュリティ上の脆弱性があることを把握したなら、2 日以内に中国政府に報告を行わなければならなくなる。
グローバルセキュリティエキスパート株式会社(GSX)は7月15日、兼松エレクトロニクス、日本オフィス・システム、ケー・イー・エルテクニカルサービスの兼松エレクトロニクスグループ3社とともに、同日からの「セキュリティエンジニア育成プロジェクト」開始を発表した。

NICTナショナルサイバートレーニングセンターは、実践サイバー演習「RPCI(リプシィ)」の提供および受講受付を開始したと発表した。
さくらインターネット株式会社は7月15日、クラウド型CMSを提供する株式会社アントアントと提携し、セキュリティに特化した多機能CMS「Secure CMS」を同日から提供開始すると発表した。

モバイルゲーム開発・運営を行う東証マザーズ上場企業の株式会社colyは7月7日、同社コラボ商品販売店におけるメール誤送信について発表した。

福岡市は7月16日、同市が業務を委託する業者にて、個人情報が委託業務以外の目的で使用されたことが判明したと発表した。
タクシー事業者等に向けた配車システムなどを提供する株式会社Mobility Technologiesは7月14日、「Codecov」への不正アクセスに関する同社への影響について発表した。

株式会社ヤオコーは7月1日、同社が運営する「ヤオコーネットスーパー」にて他の顧客の個人情報が表示された事象について最終報告を公表した。
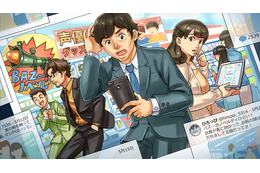
選挙干渉などでその存在や手法・実態・技術が知られるようになったレピュテーション攻撃ですが、そうした攻撃が「もし日本の一般企業に向けて行われたらどうなるのか?」という仮定が本作を生みました。

サイバーソリューションズ株式会社は7月14日、自治体向けメール無害化ソリューション「CyberMail-CDR」を同日より提供開始すると発表した。


