
2026.10.15(木)
- 注目検索ワード


千葉県は12月15日、千葉県立君津亀山青少年自然の家が運用を委託していたメールマガジン配信システムへの不正アクセスについて発表した。
株式会社マルミミは12月15日、同社が業務受託し運用していた「千葉県立君津亀山青少年自然の家」のメールマガジン配信システムへの不正アクセスについて発表した。
空間ディスプレー企画や設計を行う株式会社丹青社は12月10日、業務委託先からの個人情報漏えいについて発表した。

株式会社ティエスエスリンクは12月18日、共有サーバ等のファイル持ち出しを禁止するセキュリティソフト「コプリガード Ver.6.2」を発売した。Windows 11 2023 Update (23H2)に対応した。
IT分野の公認機関「英国コンピュータ協会(BCS)」の報告書によると、英国の技術系労働人口に占める女性の割合が男性と均等になるには、あと 283 年かかるという。
AGC株式会社は12月19日、同社米国子会社への不正アクセスについて発表した。
東証スタンダード上場企業の株式会社モバイルファクトリー100%出資子会社のSuishow株式会社は12月7日、10月23日に公表した同社が提供する位置情報SNS「NauNau」での個人情報が閲覧可能な状態であったことについて、続報を発表した。
高知さんさんテレビ株式会社は12月6日、11月24日に公表した視聴者プレゼント応募者名簿等が外部から閲覧可能であった件について、続報を発表した。前回と異なり、文字の選択やコピーができないPDFファイルで公開している。
宮城県仙台市は12月1日、職員の懲戒処分について発表した。
一般社団法人日本経済団体連合会(経団連)は12月21日、東京・大手町の経団連会館で12月1日に開催した「サイバーセキュリティ委員会サイバーセキュリティ強化ワーキング・グループ」について、発表した。『週刊 経団連タイムス』2023年12月21日No.3618で報告を行っている。
総務省サイバーセキュリティ統括官室は、同省のサイバーセキュリティ政策の企画・立案に関する助言及び情報提供を行う人材「サイバーセキュリティエキスパート」を募集している。
Slack をプラットフォームとして今年2023年に立ち上げられたセキュリティのコミュニティが 1,000 名の参加者を超える成長を見せている。コミュニティの名称は、「Cyber-sec+(サイバーセキュリティ プラス)」で、通称で「Security Slack」と呼ぶという。
サイバーセキュリティの仕事とは、事故発生や攻撃に周到に備え、細心の注意で幾重にも防御は施すものの、それを思いも寄らない手法で攻撃側から裏をかかれ、常に「想定外」のインシデントや事故に見舞われ続けるという呪われた仕事である。むしろそれがセキュリティの仕事の真骨頂だ。
一般社団法人日本電気協会は12月15日、同会システムへの不正アクセスについて発表した。

東証プライム上場企業のアルプスアルパイン株式会社は12月5日、退職した元従業員の逮捕について発表した。
株式会社エーアイセキュリティラボは12月16日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
フォーティネットジャパン合同会社は12月9日、生成AIアシスタント「Fortinet Advisor」について発表した。
認可制御の不備は、ページに対する本来のアクセス権限を推測する必要があるため、ツールでの自動検出は困難というのが通説でした。しかし、AeyeScanの自動巡回エンジンとChatGPTのような高性能の生成AIを組み合わせることにより、高い精度で検出することが可能になります。
約 2,400 万人の米国市民の個人データを販売したオンラインマーケットプレイスを運営した罪で、ウクライナ国籍の男が懲役 8 年の刑に直面している。

日本放送協会(NHK)は12月1日、取材情報の流出について発表した。文字のコピーができないPDFファイルで公開している。

東京都は11月24日、池袋パスポートセンターでの個人情報の不正持ち出しについて発表した。

総務省は、同省関東総合通信局により11月17日に神奈川県横須賀市において開催された、中小企業向けの「サイバーインシデント演習in横須賀」の開催内容を公開した。

日本損害保険協会は、中小企業の経営者と従業員1,031名を対象に実施した、企業を取り巻くリスクに対する意識・対策実態調査の結果を公開した。多様化・複雑化するリスクに対する中小企業の意識、実際の被害内容や被害額、損害保険への加入状況などについて調査したもの。
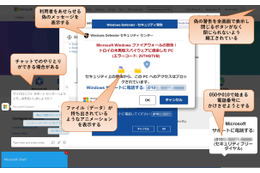
IPAセキュリティセンターは、「偽セキュリティ警告(サポート詐欺)対策特集ページ」をオープンし、「偽セキュリティ警告(サポート詐欺)画面の閉じ方体験サイト」を公開したと発表した。
取材の席上で感じたのは、「パートナー」というよりむしろ「バディ」といった雰囲気だった。何が違うのかあえて言葉にするなら、互いを認め合い尊敬し合いながらも、チャンスさえあれば “俺の方が上” だと認めさせる気満々の緊張感が相互に常に漂うのが「バディ」だと思う。
11 月に最も件数換算の被害規模が大きかったのは、Suishow株式会社による「位置情報SNS「NauNau」で200万人以上の個人情報が閲覧可能な状態にとの報道、第三者機関も交えて調査」の 200 万人だった。

IT導入補助金2023後期事務局は、個人情報を含むIT導入支援事業者情報およびITツール情報等の本事業への登録情報が、外部からの操作で閲覧・取得されたことが判明したと発表した。

エレクトロニクス総合商社の株式会社レスターホールディングスのグループ会社 株式会社レスターコミュニケーションズと株式会社レスターソリューションサポートは12月12日、12月6日に公表したグループ会社サーバへの不正アクセスについて続報を発表した。
JPRSは、Windows DNSサーバーにおいてDNSスプーフィングが可能になる脆弱性(CVE-2023-35622)が公開されたと発表した。
フィッシング対策協議会は、S/MIME電子署名ファイルが添付されたフィッシングの報告を受けているとして、注意喚起を発表した。
2023 年 6 月に修正された、Microsoft Windows OS での権限昇格が可能となる脆弱性に対するエクスプロイトコードが公開されています。

株式会社Welbyは12月13日、同社のアプリ「Welbyマイカルテ」「塩分と血圧管理ノート」へのアクセス障害について発表した。

エレクトロニクス総合商社の株式会社レスターホールディングスは12月6日、同社及びグループ会社サーバへの不正アクセスについて発表した。

東京都は12月13日、水道料金に関する不審メールについて発表した。
トヨタファイナンシャルサービスヨーロッパ&アフリカは現地時間12月5日、ドイツのトヨタクレディットバンクGmbHを含む限られた拠点のシステムでの不正行為の検知について発表した。
クラスメソッドは、「2023年12月5日に発生した複数AWSアカウントが操作不能となった障害について」と題するお知らせを発表した。12月5日に同社サービスの一部のユーザーで発生した障害について、その事後検証(ポストモーテム)を公開したもの。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月14日、WordPress用プラグインMW WP Formに任意のファイルをアップロードされる脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
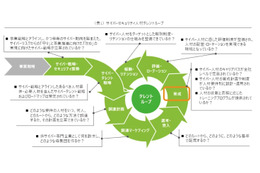
デロイト トーマツ グループは12月8日、サイバー人材育成・輩出を目的とした「デロイト トーマツ サイバーアカデミー」の開設を発表した。
EGセキュアソリューションズ株式会社は12月11日、「AeyeScan」を活用した脆弱性診断内製化支援サービスの新コース「Web脆弱性診断内製化スキャナ併用コース」を提供すると発表した。
株式会社TwoFiveは12月5日、Webセミナー「NTTドコモに聞く DMARCのメリットとは」を12月20日に開催すると発表した。

家具・生活雑貨を扱う株式会社カッシーナ・イクスシーは12月6日、同社の配送業務委託先への不正アクセスについて発表した。
KDDI株式会社は12月11日、KDDIグループの情報セキュリティに関する活動を紹介する「サイバーセキュリティアニュアルレポート2023」を公開した。
IPAは「Microsoft 製品の脆弱性対策について(2023年12月)」を、JPCERT/CCも「2023年12月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表した。これは、マイクロソフトが2023年12月度のセキュリティ更新プログラムを公開したことを受けたもの。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月13日、GROWI における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
ガートナー シニアディレクター・アナリストのデール・ガードナー氏は、業務への AI 活用におけるセキュリティ戦略として「AI TRiSM」を提唱している。AI TRiSM とは何か?

NTTマーケティングアクトProCXが利用するコールセンタシステムを提供するNTTビジネスソリューションズ株式会社で、同システムの運用保守業務に従事するNTTマーケティングアクトProCXが派遣した元派遣社員が、システム管理者アカウントを悪用し、顧客データが保管されているサーバにアクセスし、顧客情報を不正に持ち出した

国立大学法人大阪大学大学院基礎工学研究科は12月11日、不正アクセスによる収集データの漏えいについて発表した。

株式会社ダイヤモンド社は12月11日、同社の一部のサーバへの不正アクセスについて発表した。
株式会社エーアイセキュリティラボは12月9日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月12日、エレコム製無線LANルーターにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
長崎県立大学は12月7日、8月22日に公表した同学が利用するeラーニングシステム manabie への不正アクセスについて、調査結果を発表した。

ワインを取り扱う株式会社徳岡は12月7日、同社が運営するECサイト「ボルドープリムール」「ボンルパ」への不正アクセスによる個人情報漏えいについて発表した。

Apple Japanは、報告書「The Continued Threat to Personal Data: Key Factors Behind the 2023 Increase」(個人データへの脅威が継続:2023年の増加の主な要因)について発表した。
IPAおよびJPCERT/CCは、Apache Struts 2における外部からアクセス可能なファイルの脆弱性が存在すると「JVN」で発表した。

サイバーレジリエンス法に対する懸念は、10 月にも表明化していた。サイバーレジリエンス法をまとめる際に欧州委員会がオープンソースコミュニティをほとんど無視していたことが明らかになったからだ。幸いなことに最新バージョンはこれらの懸念に対処しているようだ。

カシオ計算機株式会社は11月8日、10月18日に公表した同社のICT教育アプリ「ClassPad.net」への不正アクセスについて、続報を発表した。

フィッシング対策協議会は、マイナポータルを騙るフィッシングの報告を受けているとして、注意喚起を発表した。デジタル庁も同様の注意喚起を発表している。

三菱電機株式会社は12月5日、ペネトレーションテスト支援ツール「CATSploit」の開発を発表した。
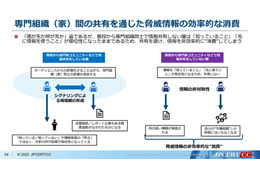
JPCERT/CCは、「JPCERT/CC Eyes」において佐々木勇人氏による「サイバー攻撃被害に係る情報の意図しない開示がもたらす情報共有活動への影響について」と題する記事を公開した。
2024 年を見据えると、サイバー脅威は変わらず人を狙い続け、防御する側は攻撃の連鎖を断ち切るために異なるアプローチを取らざるを得なくなるでしょう。

電子部品各種データ収集から故障解析までの解析・評価を行う株式会社アイテスは12月5日、同社サーバへの不正アクセスについての調査結果を発表した。
京都大学高等研究院は12月4日、メールアカウント詐取によるメールアドレスの漏えいについて発表した。
IPAおよびJPCERT/CCは、CODESYS GmbHが提供する複数のCODESYS Control製品にOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。


