
2026.10.15(木)
- 注目検索ワード

中部電力株式会社は11月7日、10月30日に公表した同社の家庭向けWebサービス「カテエネ」への不正ログインについて、継続調査の結果、さらに78件の不正ログインが判明したと発表した。

NHK名古屋拠点放送局は11月8日、同社の業務委託先法人の社長が窃盗の疑いで逮捕されたと発表した。

京都府宇治市は11月7日、都市計画課にて誤送信によるメールアドレスの漏えいが発生したと発表した。

神奈川県川崎市は11月1日、市立橘高等学校全日制及び定時制課程にて、生徒の学習等で使用するコンピュータ端末用に構成している校内ネットワーク・サーバがウイルス感染したことが判明したと発表した。

神奈川県川崎市は10月31日、メール誤送信による個人情報流出を引き起こし、その後の対応が不適切だった中原区役所の25歳の事務職員に対し懲戒処分を行ったと発表した。

激ロックエンタテインメント株式会社は11月5日、同社が運営する「GEKIROCK CLOTHING」から不正なメールが顧客に送信されていることが判明したと発表した。

ニッポンレンタカーサービス株式会社は11月5日、同社の顧客対応を行っていたパソコン1台がウイルス感染し、当該パソコンに保存されていた顧客情報が流出した可能性が判明したと発表した。
日本ではサイバー相がPCを使えないことが議論になった。しかし、グローバルではインシデント対応の意思決定を誤る経営者やマネージャは失格の烙印を押される。それどころか当局から制裁金を課せられることもある。

IPAおよびJPCERT/CCは、楽天が提供するスマートフォンアプリ「ラクマ」に、認証に関する情報が漏えいする脆弱性が存在すると「JVN」で発表した。
FIJは、FIJセミナー2019#4「<偽情報>深まる脅威~最前線レポート」を12月5日に開催する。
Box Japanは、企業がコンテンツ管理におけるセキュリティを強化するための新サービス「Box Shield(ボックス・シールド)」を国内で提供を開始すると発表した。

大阪市は11月6日、大阪市福祉局生活福祉部保護課にて個人情報と法人情報が記載された書類の紛失が判明したと発表した。
RIZAP グループ株式会社は11月6日、同社の子会社であるRIZAP株式会社のメールアカウントに不正アクセスがあり、同アカウントからの迷惑メール送信と第三者への情報流出の可能性が判明したと発表した。

株式会社イザナギは11月6日、同社が運営する「AKIBA-HOBBY」のWebサーバーに外部からの不正アクセスがあり顧客のクレジットカード情報が流出した可能性が判明したと発表した。

名刺管理のソリューションを提供するSansan株式会社は11月5日、同社が発送したダイレクトメールについて宛名に関する誤送付が発生したと発表した。

大阪府は11月7日、家庭支援課にて所管する生活つなぎ資金貸付金の債権整理に係る文書の誤送付が判明したと発表した。
顧客情報についてダイヤのように固い箝口令ポリシーがあるMandiant。組織にとって恥ずかしい話を知られるわけだから、当然だ。だからこそMandiantコンサルタントがその立場としてパブリックな場で公演をすることは少なかった。
IPAおよびJPCERT/CCは、オムロンが提供する「Network Configurator for DeviceNet」に、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、「Microsoft Office for Mac」で「Disable all macros without notification」を有効にしている場合に、プロンプトが表示されずにXLMマクロが実行される脆弱性が存在すると「JVN」で発表した。

凸版印刷は、企業・公共機関を対象に、実戦的なサイバーセキュリティ人材育成プログラムおよび組織のセキュリティレベル向上サービスを提供する新会社「株式会社Armoris(アルモリス)」を設立、11月より事業を開始する。

興能信用金庫は11月1日、同金庫にて顧客の個人情報が記載された保存文書の紛失が判明したと発表した。

茨城県古河市は11月6日、市民協働課で個人情報を含むUSBメモリの紛失が発生したと発表した。

松竹株式会社は11月1日、「松竹ジャパングランプリ全国オーディション 2019」にエントリーした参加者にメールを送信する際に、誤って同報者にメールアドレスが表示される形で一斉送信した事が判明したと発表した。

CrowdStrike 社は、中国の国家安全部職員やセキュリティ研究者、標的企業の関係者など多数の人物が関わった国家ぐるみのハッキングが、中国で開発中の航空機「 COMAC C919 」のために行われていたという実態を報告しました。
IPAおよびJPCERT/CCは、トレンドマイクロが提供する「Apex One」にコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。

野村総合研究所、NRIセキュア、JCBの3社は、「デジタルアイデンティティ~自己主権型/分散型アイデンティティ~」と題したレポートを共同で発行、公開した。

モダンデコ株式会社は11月5日、同社が運営するソファーやベッドなどを扱う通販サイト「Armonia本店(https://www.armonia.jp)」が第三者からの不正アクセスを受け、クレジットカード情報が外部に流出した可能性が判明したと発表した。

岐阜県は11月1日、同県が共催する「森のようちえん全国交流フォーラムinぎふ」にて実行委員会事務局が参加者との連絡の際に、誤ったメールアドレスを伝えたために個人情報の誤送信が発生したと発表した。
公立大学法人首都大学東京は11月1日、同学の教員のパソコンがウイルスに感染し当該パソコンからメールアドレスが窃取されたことが判明したと発表した。
2019 年 10 月に、Microsoft Windows において、任意のファイルの操作が可能となる脆弱性が報告されています。

フィッシング対策協議会は、三井住友銀行を騙るフィッシングの報告を受けているとして、注意喚起を発表した。
チェック・ポイントは、2020年のサイバーセキュリティ動向の予測を発表した。

新潟県は11月1日、10月30日に公表した新潟テクノスクールでの職業訓練受講生の職業訓練通校届の紛失について、当該書類を発見したと発表した。

新潟県は11月1日、同県の福祉保健部少子化対策課にて個人情報を含む補助事業関係書類の紛失が判明したと発表した。
株式会社百十四銀行は10月31日、同行の元行員が知人に顧客情報を漏えいしたことが判明したと発表した。
櫻庭「議論する場に JPAAWG がなればいいと期待しています。それを継続していくことによって問題意識も上がっていくでしょうし、協力できる部分も出てくるでしょう。そういう場に JPAAWG がなってほしい。」
「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
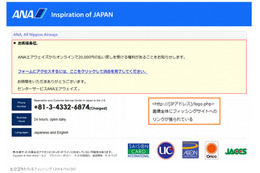
フィッシング対策協議会は、全日空を騙るフィッシングメールの報告を受けているとして、注意喚起を発表した。
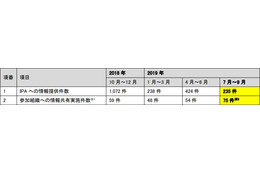
IPAは、2019年7月から9月の四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。
IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。
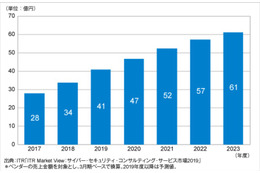
ITRは、国内のOT(Operational Technology)セキュリティ構築運用支援サービス市場規模推移および予測を発表した。
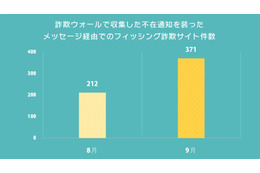
BBSSは、「インターネット詐欺リポート(2019年9月度)」を発表した。
新潟県は10月30日、新潟テクノスクールにて職業訓練受講生の職業訓練通校届を紛失した可能性が判明したと発表した。
中部電力株式会社は10月30日、同社の家庭向け顧客用のWebサービス「カテエネ」にて第三者からの不正ログインが判明したと発表した。

TLS1.3、CASB、ゼロトラストネットワーク、EDRといった周辺技術が変化する中で監視などのセキュリティ運用が今後どのように変化していくかを紹介します。
連邦捜査局(FBI)はこれまで、ランサムウェア攻撃を受けた企業が身代金を支払うことに否定的だったが、その断固たる姿勢を少し軟化させている。
Sansanは、同社が提供する法人向けクラウド名刺管理サービス「Sansan」に、オプション機能として、コンプライアンスチェック・反社チェック機能の実装に向け開発すると発表した。
特定非営利活動法人日本口腔科学会は10月23日、同会認定医アドレスから大量の迷惑メールが送信されたことが判明したと発表した。
株式会社ドワンゴは10月27日、パスワードリスト型攻撃によるniconicoアカウントへの不正ログインを複数検出したと発表した。
大阪市は10月29日、公立大学法人大阪では大阪市立大学医学部附属病院の医師が患者の個人情報が記載された一覧表を紛失したことが判明したと発表した。
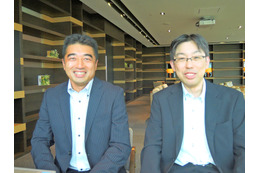
EDR選定に際して、CrowdStrike製品の特長のひとつであるカーネルモード動作は「直接的な選定ポイントではなかった」という。これはカーネルモードでなければダメ、という決めつけで製品を選定したわけではない、という意味だ。
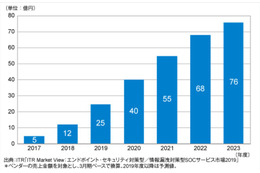
ITRは、国内のマネージドEDR(Endpoint Detection and Response)サービス市場規模推移および予測を発表した。
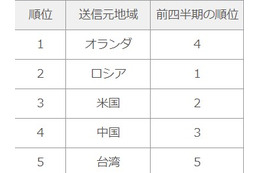
JPCERT/CCは、2019年7月から9月における「インターネット定点観測レポート」を公開した。
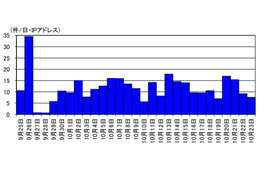
警察庁は、「vBulletin の脆弱性(CVE-2019-16759)を標的としたアクセスの観測等について」とする注意喚起を「@police」において公開した。
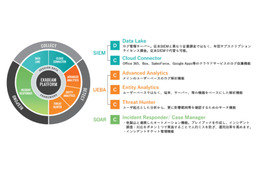
GSXは、Exabeam Japanが展開するUEBAを搭載した次世代SIEMプラットフォーム「Exabeam」を、マクニカネットワークスを介し、販売代理店契約を交わしたと発表した。
東京女子大学は10月28日、同学の研究室用Webサーバの研究者5名のアカウントに対し不正アクセスがあり、当該アカウントから不正にファイルがアップロードされたことが判明したと発表した。
株式会社直久は10月24日、同社のラーメンを販売するネットショップが使用するアプリケーションサービス「Allin1 Office」が運用するサーバに外部から不正アクセスがあり、顧客の個人情報が流出した可能性が判明したと発表した。
兵庫県神戸市は10月28日、市立高等学校にて生徒から集めた「理科の授業アンケート」が6月末に所在不明となったことが判明したと発表した。
新潟県は10月29日、加茂病院にて診療情報提供依頼書類の誤送信が発生したと発表した。
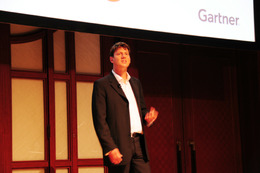
利用するツールの数と、SOCの成熟度は比例しない」と語るガートナー バイス プレジデント アナリストのジェレミー・ドゥエン氏が、SOC運営に最適なセキュリティ・アナリティクス・ツールを選定するためのポイントを語った。
トレンドマイクロは、「ウイルスバスター コーポレートエディションの脆弱性を悪用した攻撃を確認したことによる最新修正プログラム適用のお願い」とする注意喚起を発表した。
IPAおよびJPCERT/CCは、リコーが提供する「図書館情報管理システム LIMEDIO」にオープンリダイレクトの脆弱性が存在すると「JVN」で発表した。
神奈川大学アジア研究センターは、「アジアの政治発展」共同研究グループによる公開講演会を同学横浜キャンパスにおいて11月13日に開催する。


