
2026.11.02(月)
- 注目検索ワード

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月9日、Qsee ClientのインストーラにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
GMOサイバーセキュリティ byイエラエ株式会社は3月6日、サイバーセキュリティに関するカンファレンス「第3回GMO大会議・春・サイバーセキュリティ2026」が終了したと発表した。
内部不正と情報漏えいは同じ文脈で語られがちであり、他ならぬ記者自身もそうだったが、このインタビューで両者に明確な時系列の違いがあることがわかった(くわしくは本文に後述)。ひょっとするとこの認識の欠如こそが 10 年以上にわたって対策が進まなかった根本原因のひとつかもしれないとすら思った。
株式会社ビューティガレージは2月6日、同社ECサイトでのクレジットカード情報漏えいの可能性について発表した。
みずほリサーチ&テクノロジーズ株式会社は2月20日、同社が受託した業務でのアンケート回答情報の漏えいについて発表した。
株式会社JAあきた北ライフサービスは2月20日、同社システムへの不正アクセスによる個人情報流出の可能性について発表した。
美濃工業株式会社は2月19日、2025年10月4日に公表したサイバー攻撃によるシステム障害について、個人情報漏えいの可能性に関する報告を発表した。
株式会社NTTデータ経営研究所は3月6日、外交・安全保障、原発、移民、災害、金融詐欺など5つのテーマを対象とした研究結果を発表した。
GMOインターネットグループ株式会社とGMOサイバーセキュリティ byイエラエ株式会社は3月6日、株式会社Preferred Networksとの資本業務提携と合弁会社「GMO Preferred Security株式会社」の設立に合意したと発表した。
Okta Japan株式会社は3月3日、「Auth0 Agent Skills」の提供を開始したと同社ブログで発表した。同記事では、AIコーディングアシスタンスを利用した際にさまざまなフレームワークでAuth0を正しく実装するための知識を提供している。
日本プルーフポイントは3月3日、中小企業向けに特化した新しいデジタルコミュニケーションガバナンスおよびアーカイブ(DCGA)ソリューション「Nuclei Discovery & Archive Suite」を提供開始すると発表した。
株式会社スリーシェイクは3月6日、RAI Amsterdam(オランダ・アムステルダム)で3月23日から3月26日に開催される「KubeCon + CloudNativeCon Europe 2026」に同社エンジニアが登壇すると発表した。
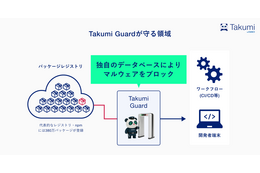
GMO Flatt Security株式会社は3月3日、セキュリティAIエージェント「Takumi byGMO」で「Guard」機能と「Runner」機能を提供すると発表した。ソフトウェアサプライチェーンにおける開発環境や出荷されるソフトウェアへの攻撃から、開発組織を守ることが可能になる。
東京海上ディーアール株式会社は3月5日、レポート「ランサムウェア攻撃によるITシステム停止期間の長期化とその対応」を公開した。
ガートナージャパン株式会社(Gartner)は3月3日、ランサムウェア攻撃への対策として国内企業が取るべき4つのアクションを発表した。
一般社団法人ICT-ISACと株式会社KDDI総合研究所は3月3日、「我が国におけるセキュリティ・クリアランス法制の動向~『重要経済安保情報保護活用法』~」を発表した。
最新のセキュリティツールを導入していても、なぜランサムウェア被害はなくならないのか。本講演では、MITRE ATT&CKによる攻撃手法の分析とNIST CSFを活用した対策整理を軸に、「完璧に見えるセキュリティ」の落とし穴を解説。部分最適や運用不備など、企業が陥りがちな弱点を明らかにし、実践的なランサムウェア対策の進め方を提示する。
医療法人社団白梅会白梅豊岡病院は3月3日、同院へのサイバー攻撃について発表した。
株式会社アドバンテストは2月19日、ランサムウェアを伴うサイバーセキュリティインシデントについて発表した。
NSバイオジャパン株式会社は2月18日、同社が運営する「NSバイオジャパンオンラインショップ」への不正アクセスによる顧客情報漏えいについて発表した。
株式会社シーエーシーは2月12日、1月5日に公表した同社提供の寄附金Web申請クラウドサービス「Academic Support Navi」への不正アクセスについて、第3報を発表した。
東北学院大学は3月3日、統合認証アカウント利用期限の厳格化について発表した。
韓国ソウルの名門私立大学である延世大学(Yonsei University)は「AI Security Threats and Countermeasures(AI セキュリティの脅威と対策)」を講演する。英国 Informa グループ傘下のテクノロジー調査・分析会社 OMDIA のアジア太平洋部門 OMDIA APAC は「The security balancing act in the 20-Year AI Wave(20 年に及ぶ AI の波におけるセキュリティのバランス)」を講演する。
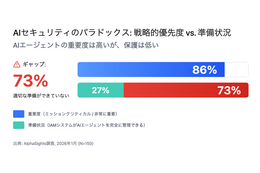
Okta Japan株式会社は2月27日、AIエージェントの導入におけるセキュリティ上の課題とニーズを明らかにすることを目的に実施した調査の結果を発表した。
日本プルーフポイントは2月26日、第2回年次レポート「Data Security Landscape Report 2025(情報漏えいの全容)」の日本語版を発表した。
サイバートラスト株式会社は2月27日、「脱 VPN」ができないジレンマを抱える医療機関へ向けてVPN機器を守るための手段についての解説記事を同社サービスBLOGで発表した。
HENNGE株式会社は3月3日、「HENNGE One」がさくらインターネット株式会社のパブリッククラウド「さくらのクラウド」へのシングルサインオン連携に対応したと発表した。
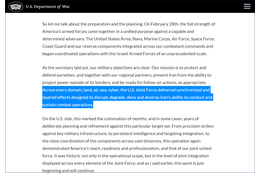
トランプ大統領は記者会見で以前、次のように鼻高々で自慢していた。「ベネズエラ侵攻の夜、首都カラカスは真っ暗な闇に包まれた。我々の特別な専門技術(編集部註:サイバー攻撃による停電を示唆)で街の電気を消したからだ。暗闇の中でアメリカ軍は敵に致命的な一撃を与えた」と。
口の軽い大統領が自己の虚栄心を満たすために軍事機密をベラベラ喋ってしまったものだから、ペンタゴンも最早観念して「はいはい、うちのハッカーも頑張りました」と最初から白状するようになったのかもしれない。
派手さはない。だが、きっと本誌読者はこういう製品に興味を持つと思う。「ネットワーク機器のリプレース」という名目で予算取りを行い、気づいたらゼロトラストを実装していたなどという現実的なアプローチは、情報システム部門にとって福音となりうるからだ。エージェントレスで既存のネットワーク構成を壊さずに導入できる点も、運用負荷を懸念する現場には刺さるだろう。
1月下旬にリリースされた、AIエージェントのためのソーシャルネットワーク「Moltbook」は、今日まで私たちが目にしてきた中で最も興味深い、大規模なエージェント型AIの実験として記憶されることになるでしょう。
株式会社ブロードバンドタワーは2月24日、2025年12月12日に公表した同社へのサイバー攻撃について、最終報を発表した。
学校法人日本医科大学武蔵小杉病院は2月27日、2月13日に公表した同院へのランサムウェア攻撃による個人情報漏えいについて、第5報を発表した。
日本航空株式会社(JAL)は2月17日、2月10日に公表した同社が展開する「手荷物当日配送サービス」の予約システムへの不正アクセスについて、続報を発表した。
東京ガス株式会社は2月25日、インターネット上のなりすまし被害防止に向けた取り組みの強化について発表した。
株式会社スリーシェイクは2月25日、バーチャレクス・コンサルティング株式会社と、クラウド型ETLツール「Reckoner」のパートナー契約を締結したと発表した。
セコムトラストシステムズ株式会社は2月26日、「セコム安否確認サービス」が「ITreview Grid Award 2026 Winter」の安否確認システム部門でLeaderを受賞したと発表した。
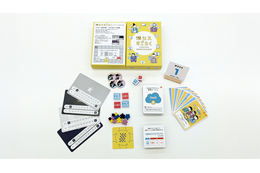
HENNGE株式会社は3月2日、オリジナルボードゲーム「情シスすごろく」の最新作「情シスすごろく新版」を同日から提供すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月5日、EC-CUBEにおける多要素認証をバイパスされる脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月5日、django-allauthにおけるオープンリダイレクトの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
止めるのは“システム”ではない。“攻撃”だけだ。
50万件超の実例を学習したAIが、次に起こるインシデントを先読み。Broadcom ESGが語る、Symantec×Carbon Blackの統合で実現した“業務を止めない防御”とは何か。生成AI時代のDLP戦略まで一挙公開。
JR仙台病院は2月18日、同院のパソコン本体の紛失と一部端末のSSD等の欠損について発表した。
学校法人東海大学は2月18日、2025年11月14日に公表した業務委託先サーバへの不正アクセスについて、第2報を発表した。
株式会社シンシアは2月18日、1月22日に公表した同社へのサイバー攻撃によるシステム障害について、第3報を発表した。
独立行政法人エネルギー・金属鉱物資源機構(JOGMEC)は2月17日、元職員による個人情報の漏えいについて発表した。
GMOサイバーセキュリティ byイエラエ株式会社は3月2日、埼玉県警察サイバー対策課から感謝状を受領したと発表した。
公正取引委員会は2月25日、株式会社共同通信社に勧告を行ったと発表した。
株式会社SHIFT SECURITYは2月25日、同社の公式キャラクターが「ハムカツ」に決定したと発表した。
デジタルアーツ株式会社は2月26日、端末ログオンからクラウド利用までを統合する新たな認証プラットフォーム「a-FILTER」を、3月30日から提供すると発表した。
HENNGE株式会社は3月2日、IssueHunt株式会社が主催するイベント「P3NFEST 2026 Spring」にゴールドスポンサーとして協賛すると発表した。
株式会社スリーシェイクは2月25日、3月13日に開催される「アーキテクチャモダナイゼーション – Forkwell Library#121」に同社エンジニアが登壇すると発表した。
警察庁は2月13日、法人を対象としたニセ社長詐欺への注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月4日、UPS Multi-UPS Management Console(MUMC)における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
冷戦後、通信衛星や気象衛星など、民間の人工衛星ビジネスが立ち上がったが、軍事衛星を上回るほどではなかった。しかし、2017 年を境に衛星の打ち上げ個数が跳ね上がる。SpaceX や OneWeb が衛星コンステレーション(多数の小型衛星を低軌道に展開し、連携させることで地球全体をカバーする衛星群)を利用した通信衛星網を構築し始めたころだ。2024 年には年間 2,700 基以上の衛星が打ち上げられている。
セキュリティ担当者を“勇者”、自社を“武器屋”と位置づけるCloudbase岩佐社長。成長段階に応じた最適な装備を届ける思想と、日本企業の事例、さらに生成AIのDLP機能「Cloudbase AI」の全貌を語る。
株式会社ソニー・ミュージックソリューションズは2月16日、2025年2月21日に公表した「Sony Music Shopサイト」での個人情報流出について、調査結果を発表した。
愛知県春日井市は2月16日、市立小中学校における各学校のPTAに対する個人情報の不適切な取扱いについて発表した。
ホソカワミクロン株式会社は2月16日、2月3日に公表した同社へのサイバー攻撃の可能性について、第2報を発表した。
東証プライム上場企業のTOA株式会社は2月16日、2025年7月16日に公表した同社米国子会社での資金流出について、続報を発表した。
株式会社サイバーセキュリティクラウドは2月24日、サイバーセキュリティ関係政策の展開と予算動向についてのレポートを発表した。
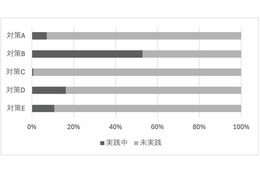
NTT株式会社とNTTドコモビジネス株式会社は2月24日、早稲田大学と共同でCI/CD基盤として広く利用されている「GitHub Actions」を対象に、公式に推奨されているセキュリティ対策の実施状況と、その実践を妨げる要因についての調査結果を発表した。
日本電気株式会社(NEC)は2月20日、ゼロトラストアーキテクチャの実践的な構築方法について、同社セキュリティブログに解説記事を発表した。青木大智氏が執筆している。
2025 年 11 月末に公開された React の脆弱性を悪用するエクスプロイトコードが公開されています。
EDRだけでは追いつかない――攻撃はアイデンティティやクラウド、ネットワークを横断する“クロスドメイン”へと進化している。分断された監視体制のままで本当に守り切れるのか。クラウドストライクが提唱するNext-Gen SIEMと生成AI活用、MDRによる統合運用の実践手法から、AIネイティブ時代に求められる新たなセキュリティ戦略の全貌に迫る。


