
2026.11.08(日)
- 注目検索ワード

国立大学法人東京大学は3月10日、同学研究室のサーバへの不正アクセスについて発表した。
株式会社ウチヤマホールディングスは3月9日、同社へのランサムウェアを伴うサイバーセキュリティインシデントについて発表した。
株式会社SaveExpatsは3月9日、同社が利用する外部メール配信サービスでの不正送信について発表した。
ホワイトエッセンス株式会社は3月6日、同社が運営する歯科衛生士転職サイト「メグリー」への不正アクセスについて発表した。
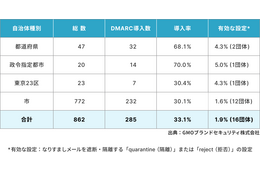
GMOブランドセキュリティ株式会社は3月12日、全国の自治体における送信ドメイン認証技術「DMARC」の導入状況に関する調査の結果を発表した。

Okta Japan株式会社は3月17日、エージェンティック企業(Agentic Enterprise)の安全なAIエージェント運用を実現するための新たなフレームワークを発表した。

日本プルーフポイント株式会社は3月16日、同社チーフエバンジェリストの増田幸美氏が「第3回GMO大会議 春 サイバーセキュリティ2026」のセッション「我々を狙うサイバー攻撃の実態--能動的サイバー防御は『犯罪対策』を変えられるか」に登壇したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月17日、OpenSSLにおけるTLS 1.3鍵交換グループの選択に関する問題について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月17日、IBM Trusteer RapportのインストーラーにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
防衛省は2月13日、防衛省職員や機関を装った不審な電話・メールへの注意喚起を発表した。
東京都教育委員会は3月9日、委託業務受託者へのサイバー攻撃について発表した。

株式会社村田製作所は3月6日、同社のIT環境への不正アクセスについて発表した。

日本大学三軒茶屋キャンパスは3月6日、不正アクセスによる迷惑メール発信について発表した。
株式会社シード・プランニングは3月6日、同社システムへの不正アクセスについて発表した。
東山産業株式会社は3月10日、同社サーバへのランサムウェア攻撃について発表した。
法務省人権擁護局は3月13日、「インターネット上の誹謗中傷書き込み削除依頼の手引き」の公開を発表した。
フォーティネットジャパン合同会社は3月13日、FortiOS 8.0のリリースを発表した。米国で開催された「Fortinet Accelerate 2026」にて、フォーティネットのセキュアネットワーキングイノベーションの一環として公表されている。
HENNGE株式会社は3月13日、3月19日に開催されるオンラインイベント「瀬戸内DXサミット2025 特別編集版~中国地方の経済潮流とデジタル活用~」に協賛すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月16日、OpenLiteSpeedおよびLSWS EnterpriseにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月16日、GROWIのOpenAIスレッド・メッセージ APIにおける権限チェック欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
渡辺氏は製品企画にあたり、約 60 社の顧客にヒアリングを実施した。そこで見えてきたのは、EDR の必要性とは別の課題だった。EDR を導入したものの管理運用ができず上層部を説得できないまま解約したケースがあったし、また「自分たちはもっと手前のレベルかもしれない」という声も聞かれたという。

ウェルス・マネジメント株式会社は3月6日、同社グループ会社社員を装った不審メールについて発表した。

プルデンシャル ジブラルタ ファイナンシャル生命保険株式会社(PGF生命)は3月6日、同社出向者による代理店情報持ち出しに係る調査結果について発表した。

合同会社coastlineは3月5日、1月13日に公表した不正アクセスによる個人情報流出について、最終報を発表した。

法人向けレンタルサーバ「CPI」を提供する株式会社KDDIウェブコミュニケーションズは3月10日、DDoS攻撃による断続的なアクセス障害について発表した。
株式会社NTTデータ先端技術は3月10日、「OWASP Top 10 2025」の解説記事を発表した。
クラウドストライク合同会社は3月3日、Microsoft Corp.との戦略的提携を拡大すると発表した。これにより、あらゆる規模の組織が、既存のMicrosoft Azure従量課金コミットメントを使用して、Microsoft MarketplaceでCrowdStrike Falconプラットフォームの購入が可能となる。
2025 年 8 月に公開された Microsoft Web Deploy 4.0 の脆弱性を悪用するエクスプロイトコードが公開されています。
攻撃の高度化によって、従来の対策をすり抜ける手法が次々と登場した。この文脈で 2010 年代半ば頃から普及したのが、EDR だった。エンドポイントの挙動を監視記録し、侵害発生時に対応を行う。時を同じくして、レジリエンスという概念も積極的に提唱されるようになった。もちろんそれらは圧倒的かつ完全に正しい。しかし「侵入そのものを防ぐ『予防』の議論が手薄になってはいないだろうか」中西氏の講演はこんな問いを投げかける。
サントリーホールディングス株式会社は3月5日、システムエラーによるメール誤配信について発表した。
中央学院大学は3月3日、2025年12月29日に公表した同学情報システムへのランサムウェア攻撃について、第二報を発表した。
株式会社トンボ飲料は3月2日、1月20日に公表した同社へのランサムウェアによる不正アクセスについて、最終報を発表した。
税理士法人ハガックスは3月10日、同社Chatworkアカウントの不正利用について発表した。
Cloudbase株式会社は3月2日、同社が提供する国産CNAPP製品Cloudbaseの機能「Cloudbase Sensor」を拡張し、Node.jsアプリケーションにおける依存パッケージのスキャンとSBOM収集への対応を発表した。
HENNGE株式会社は3月10日、「HENNGE One」がSky株式会社のクライアント運用管理ソフトウェア「SKYSEA Client View」との連携を発表した。
GMOサイバーセキュリティ byイエラエ株式会社は3月10日、同社とGMO-Z.com LA、GMOブランドセキュリティがラオス政府と連携し、3月11日にセキュリティセミナー「Cybersecurity Threat Prevention and Brand Security」をラオスのビエンチャンで開催すると発表した。
しかし求人情報にはこんなトホホな条件が書かれている。「この予算は確約ではありません。したがって当局はどれだけ仕事があるか、いくら払うかを保証できません」提示された金額から考えると、採用される C++ プログラマーは勤務時間のごく一部だけをこの仕事に充てることになりそうだ。つまり、せいぜい副業程度の扱いということだ。
「もうひとつの問題はセキュリティには高級品しかないこと。セキュリティ対応をすることそのものがある意味ブルジョアな感じだと思います。セキュリティ対策をやろうってなった時に、最初に来るのが「高い」「お金がかかる」「手間がかかる」。だから後回しにしようとなります。そういう連続性のあるセキュリティ対応に必要なものを、いかに誰でも手が届くように民主化していくか、簡単に言うとカローラを作っていくことだと思っています(吉田)」
医療法人社団白梅会白梅豊岡病院は3月6日、3月3日に公表した同院へのサイバー攻撃について、第3報を発表した。
株式会社穴吹ハウジングサービスは3月9日、2月3日に公表した同社へのランサムウェア攻撃による不正アクセスについて、第4報を発表した。
穴吹興産株式会社は3月11日、2月4日に公表した同社の一部サーバでのランサムウェア被害の発生について、第3報を発表した。
株式会社OAGコンサルティンググループは3月6日、不正アクセスによるフィッシングメッセージの送信について発表した。
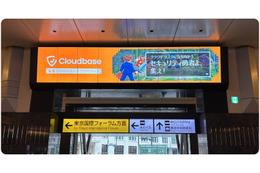
Cloudbase株式会社は3月2日、「Security Days Spring 2026」出展にあわせJR東京駅に駅広告を掲出すると発表した。
株式会社新社会システム総合研究所(SSK)は3月10日、防衛省 整備計画局 サイバー整備課 課長の荒心平氏によるセミナー「防衛省次世代情報通信戦略について~民間企業との連携強化に向けて~」を3月27日に開催すると発表した。
株式会社kubellは3月10日、同社のクラウド型チャットサービス「Chatwork」を装ったフィッシングサイトへの注意喚起を発表した。
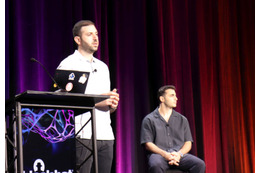
日本でも「バグバウンティ」という言葉を耳にする機会が増えた。外部のセキュリティ研究者に自社製品の脆弱性を探してもらい報奨金を支払う仕組みだ。一部の先進的な企業では「レッドチーム演習」、すなわち攻撃者を模した専門チームがシステムへの侵入を試みる訓練も実施されるようになった。だが、世界のテック大手はさらにその先を行く。自社内に、自社製品を容赦なく攻撃し欠陥を暴き出す内製攻撃研究チームを抱えているのだ。控えめに言っても凄く面白そうな仕事と言わざるを得ない。
株式会社ティエスエスリンクは3月10日、東京ビッグサイトで4月8日から10日に開催される「情報セキュリティEXPO 春 2026(Japan IT Week)」への出展を発表した。

株式会社西山製作所は3月5日、2月13日に公表した同社の社内ネットワークへの第三者からの不正アクセスについて、第2報を発表した。

警視庁町田警察署は2月、公文書の一時紛失について発表した。

山藤三陽印刷株式会社は3月3日、2月20日に公表した同社へのランサムウェア攻撃について、第3報を発表した。

トグルホールディングスグループのつくるAI株式会社は2月28日、同社が管理するシステムへの不正アクセスについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月11日、マイクロリサーチ製MR-GM5L-S1およびMR-GM5A-L1における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月11日、Adobe AcrobatおよびReaderの脆弱性について発表した。影響を受けるシステムは以下の通り。
独立行政法人 情報処理推進機構(IPA)は3月11日、「Microsoft 製品の脆弱性対策について(2026年3月)」を発表した。一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)も「2026年3月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。

2 月には中国人民解放軍が、南シナ海の南沙諸島で中国が実効支配する永暑礁(ファイアリー・クロス礁)にサイバー空間部隊が駐屯していることを初めて公にしました。この海域には多くの海底ケーブルが通っています。そう考えると、情報封鎖戦は決して遠い話ではなく、日本にとっても現実的に警戒すべき戦術だと言えます。
DX推進により急増するWebサイトやサービス。各事業部門が次々に立ち上げる“DX祭り”の裏で、IT・セキュリティ部門は脆弱性対応に追われ「てんやわんや」になっていませんか?本講演では、AIを活用したWeb資産の発見とリスク評価、優先順位付けの考え方など、ASMとトリアージによる効率的な脆弱性管理の実践手法を解説する。

公立大学法人横浜市立大学は2月27日、令和7年度第3四半期における事務処理ミス等及び事件・事故に係る報告を発表した。

関彰商事株式会社は2月26日、同社が業務運営を受託するシステムでの個人情報の一部滅失について発表した。

株式会社じほうは2月26日、同社グループ会社が利用するクラウドメールサービスへの不正ログインについて発表した。

カゴヤ・ジャパン株式会社は2月26日、KAGOYA CLOUD VPS 一部サーバでの障害について発表した。
日本プルーフポイント株式会社は3月2日、「Proofpoint Collaboration Protection」がAmazon Web Servicesの統合セキュリティソリューション「AWS Security Hub」の拡張プランと連携すると発表した。
HENNGE株式会社は3月9日、新製品発表会「HENNGE Unveiled 2026」をTOKYO NODE HALLで4月16日に開催すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月9日、複数のデジタルアーツ製品における不適切なファイルアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。


