
2026.10.11(日)
- 注目検索ワード


2022 年 3 月から、プルーフポイントは、Bumblebee と呼ばれる新しいダウンローダーを配信する攻撃キャンペーンを観測しました。現在、既知の攻撃グループを含む少なくとも 3 つの活動クラスターが Bumblebee を配布しています。
米国証券取引委員会(SEC)は、暗号通貨詐欺やその他のサイバー犯罪を取り締まるための特別部隊を 20 人増員するつもりだ。
東京都調布市は4月25日、同市職員の懲戒処分について発表した。

米取引所大手シカゴ・オプション取引所を運営するCboe Global Marketsの一員で日本株PTSを運営するCboeジャパン株式会社は5月23日、SORシステムでの障害について発表した。
株式会社フジ・メディア・ホールディングス傘下の株式会社エフシージー総合研究所は5月24日、不正アクセスによるメールアドレス漏えいの可能性について発表した。

浦和レッドダイヤモンズ株式会社は5月24日、同クラブ社員を装った不審メールへの注意喚起を発表した。
月桂冠株式会社は5月26日、同社が管理運用するサーバに第三者からのランサムウェアによるサイバー攻撃及びデータの暗号化で、個人情報が流出した可能性が判明したと発表した。同社では4月6日に、不正アクセスによる社内システムでの障害発生について公表していた。

株式会社クラフは5月24日、「誰の手にもセキュリティがいきわたる社会」を目指すプロジェクト「S4」のプランを公開した。

株式会社スリーシェイクは5月26日、自動脆弱性診断ツール「Securify」のUIのリニューアルと、「ドメイン所有確認」機能の追加を発表した。

株式会社インターネットイニシアティブ(IIJ)は5月27日、「wizSafe Security Signal 2022年4月 観測レポート」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月27日、iOS アプリ「モバオク-オークション&フリマアプリ」におけるサーバ証明書の検証不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社LogStareは5月27日、富士通株式会社の技術的支援を受け、「FUJITSU Network IPCOM EX2シリーズ」との連携に正式対応したと発表した。
「父親と母親のどっちを自分の手で殺したい? 両方でもいいけど、最初はきついと思う」

株式会社LogStareは5月24日、親会社である株式会社セキュアヴェイルと共催する「セキュリティリスクを分析する“実践型” ログ分析ウェビナー」の内容について発表した。

日本赤十字社秋田赤十字病院長は5月20日、同院職員を装った不審メールについて注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月25日、Microsoft Windows Server における情報を公開される脆弱性について「JVN iPedia」で発表した。影響を受けるシステムは以下の通り。

ブライダルサービスを提供する株式会社ピアリー(PIARY)は5月23日、Emotet感染による同社従業員を装った不審メールについて注意喚起を発表した。
国立大学法人埼玉大学は5月24日、Emotet感染による大量のメール送信について発表した。

今年もこの時期になりました。
ペネトレーションテストで実際に最近、よく見つかる脆弱性を取り上げます
「ActiveDirectoryはなぜ狙われるのか?」この謎を解くべく、我々はアマゾンの奥地へと…向かうのはツイートテンプレートのひとつだが、業務システムの認証インフラとなっているActiveDirectoryは、攻撃対象としても定番である。

一般財団法人休暇村協会は5月23日、同会を装った不審メールについて発表した。
米 ExtraHop Networks は5月23日、「ExtraHop 2022 Cyber Confidence Index - Asia Pacific(ExtraHopサイバーセキュリティの信頼度指数 - アジア太平洋地域 2022年版)」を発表した。

北海道産の食品を扱う有限会社農研百姓塾は5月17日、同社社員のパソコンがEmotetに感染したことによる不審メールへの注意喚起を発表した。

福岡県北九州市の到津の森公園は5月13日、同園従業員及び林間学校事務局等を装った不審メールへの注意喚起を発表した。
大阪府富田林市は5月20日、職員の懲戒処分について発表した。

フォーティネットジャパン合同会社は5月23日、「サイバーセキュリティスキルギャップレポート2022年版」を発表した。
2022 年 1 月に、データベースソフトウェアである Redis に遠隔からの任意のコード実行が可能となる脆弱性が報告されています。

和菓子の販売を行う株式会社 宗家 源吉兆庵は5月24日、同社が運営する「宗家源吉兆庵オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。

株式会社メディアジーンは5月20日、同社が運営するソーシャルコマースプラットフォーム「CoSTORY」での個人情報の漏えいについて発表した。

株式会社パンダネットは5月22日、同社が運営するインターネット囲碁サロン「パンダネット」への不正アクセスについて発表した。

国土交通省は5月20日、特殊車両通行確認システムの不具合への対応について発表した。

自動車部品の製造と販売を行う東証スタンダード上場企業のGMB株式会社は5月20日、3月1日に公表した同社サーバへの不正アクセスについて、調査結果を発表した。
株式会社のらねこは5月17日、メール誤送信防止アドイン「Outlook Okan」v2.7.0.0を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月23日、トレンドマイクロ製パスワードマネージャーにおける権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
メールセキュリティ企業 株式会社TwoFiveは5月17日、「今すぐ始める!DMARCで “なりすまし” 対策ウェビナー」の開催を発表した。
株式会社セキュアヴェイルは5月20日、幕張メッセで6月15日から開催される「InteropTokyo2022」に同社の100%子会社である株式会社LogStareが出展すると発表した。
クラウドストライク株式会社は5月18日、新たなポストエクスプロイトフレームワーク「IceApple」に関する詳細情報をブログで発表した。
サイバー犯罪者がより巧妙になり、攻撃がより破壊的で損害額が高まっているため、民間セキュリティ企業と法執行機関は協力する必要がある、とインターポールのダグ・ウィッチ氏は述べている。
株式会社ディスコは5月20日、同社が運営する「キャリタス資格検定」のサーバへの不正アクセスについて発表した。

東証プライム上場企業の株式会社クイックは5月19日、同社が運営する看護師及び看護学生向けコミュニティサイト「看護roo!」でのなりすましによる不正アクセスについて発表した。

サエラ薬局を運営する株式会社サエラは5月18日、5月6日に公表した同社メールアカウントへの不正アクセスへの対応が完了したと発表した。
株式会社日本経済新聞社は5月19日、同社の海外現地法人でシンガポールに拠点を置く日経グループアジア本社でのランサムウェア感染について発表した。
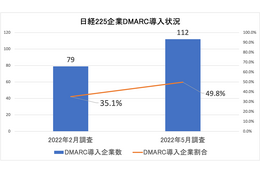
株式会社TwoFiveは5月19日、日経225企業のDMARC導入についての調査結果を発表した。
日本プルーフポイント株式会社は5月18日、米国で5月17日から開催されている年次カンファレンス「Protect 2022」について発表した。
ビジョナル・インキュベーション株式会社は5月18日、同社が運営する脆弱性管理クラウド「yamory」にて、緊急脆弱性を速報通知する機能を同日から開始すると発表した。

公益財団法人大阪産業局は5月12日、同財団が事務局を担当する「大阪パビリオン『展示・出展ゾーン』事業企画案募集説明会」での個人情報漏えいについて発表した。
株式会社デージーネットは5月18日、同社が無料提供するメールサーバセキュリティ診断サービス「MSchecker」に、6月1日から新たなセキュリティチェック項目としてDMARC対応を追加すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月19日、Rakuten Casa における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
クラウドストライク株式会社は5月17日、ウクライナ側を支持する DoS 攻撃に使用された侵害された Docker ハニーポットに関する詳細情報をブログで発表した。
富士通クラウドテクノロジーズ株式会社は5月16日、FJcloud-V及び国産パブリッククラウド「ニフクラ」の一部のロードバランサーへの不正アクセスについて発表した。

PayPayカード株式会社は5月13日、指定信用情報機関への信用情報の誤登録について発表した。

京都を中心不動産業を行う東証スタンダード上場企業の株式会社長栄は5月18日、同社サーバへの不正アクセスについて発表した。

株式会社machattは5月18日、同社が運営するアパレル取り扱い「MACHATT ONLINE STORE」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。

医師職業紹介等を行う株式会社メディカル・プリンシプル社は5月18日、同社が運営する会員専用のWebサイト「レジナビ」での個人情報の漏えいについて発表した。

株式会社TRiCERAは5月10日、同社が運営するアート専門のEC「TRiCERA.NET」での顧客情報の流出について発表した。
デジタル庁は5月17日、通信暗号化方式「SSL3.0」及び「TLS1.0」「TLS1.1」の無効化について発表した。
国立研究開発法人情報通信研究機構(NICT)は5月17日、2022年度の実践的サイバー防御演習「CYDER」の年間開催日程と同日からの受講申込み受付を発表した。
システム侵入後にペネトレーションテストでは実際にどのような調査を行い、何を探索しているのか、その実際について語ります
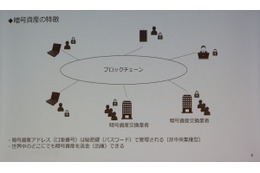
暗号資産の流出事件の原因や、その対策ポイントについて、楽天ウォレット CIO 執行役員 佐々木康宏氏が「Security Days Fall 2021」で語った。

比較情報サイト運営等を行う東証プライム上場企業の株式会社エイチームは5月16日、採用活動における個人情報漏えいの可能性について発表した。

順天堂大学医学部附属順天堂医院は5月2日、同院所属の医師が個人所有していたパソコンの紛失について発表した。
Microsoftは5月9日、Ransomware-as-a-service(RaaS)のギグエコノミーの動向についてブログで発表した。


