
2026.10.11(日)
- 注目検索ワード


アクセスブローカーの登場によって、アイデンティティ&アクセスマネジメントという、これまでどちらかといえば事務的だった IT 管理領域が、ふと気づくと物騒で血なまぐさい戦場に変わっていた。攻撃者は正規のクレデンシャルを用いて悠々と執務室に入場してくる。
本記事では、同資格の取得を志望する方の参考になるよう、勉強・受験の軌跡や所感を共有したいと思います。
株式会社エイチ・アイ・エス(HIS)は4月26日、同社を装った不審メールについて発表した。

十和田市立中央病院は4月25日、同院患者の個人情報を含む文書の不法投棄について発表した。

株式会社ガスパルと株式会社ガスパル中国は4月8日、顧客の個人情報を含むデータのメール誤送信について発表した。

宇都宮ケーブルテレビ株式会社は4月25日、同社が運営する通販サイト「いいもの、あるよ!」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。

独立行政法人情報処理推進機構(IPA)は4月26日、ショートカットファイルを悪用したEmotet感染手口について発表した。
一般社団法人日本テレワーク協会と一般社団法人セキュア IoT プラットフォーム協議会は4月25日、協同で策定した「安心安全テレワーク施設ガイドライン(第1版)を公開した。
金融庁は4月26日、春の大型連休に向けたサイバーセキュリティ対策の実施について発表した。
独立行政法人情報処理推進機構(IPA)は4月25日、基本情報技術者試験と情報セキュリティマネジメント試験の通年試験化について発表した。

銀行強盗の被害が起きても当の銀行が金庫を製造したり警備システムを開発したりはしない。サイバー攻撃を受けて財務会計情報が盗まれたとしても財務会計ソフトの会社がセキュリティプロダクトを開発したりはしない。餅は餅屋に任せるということだ。
「サイバーフィジカル」「デジタルツイン」といった言葉を聞いたことがあるだろう。ユビキタスコンピューティングとIoTが進んだ現在、リアル空間のあらゆるポイントを観測しそれを数値化しているサイバー空間は相互に関連しあっている状況を示す言葉だ。
クリエイターエコノミープラットフォーム「Mechu」を運営するミーチュー株式会社は4月25日、同社Webサイト上で社内情報が閲覧できる状態であったと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月25日、サイボウズ リモートサービスの「利用端末データの読み込み」機能におけるパス・トラバーサルの脆弱性について「JVN」で発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月21日、4月20日に総務省、経済産業省、警察庁、NISCの連名で公表した「サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会の開催について」の検討に際し行った論点整理や提言について発表した。
NTTセキュリティ・ジャパン株式会社は4月20日、「BlackTech 標的型攻撃解析レポート」を公開した。

FBI のインターネット犯罪苦情センター(IC3)が発表した最新の年次インターネット犯罪報告書 によると、2021 年に米国ではサイバー攻撃やその他の悪質なサイバー活動が「かつてないほど増加」しました。
バイデン政権が米国の外交関係へサイバーセキュリティを組み入れることを目指す中、米国務省が今週、オンライン防衛やプライバシー保護に関する政策や方向性の策定を担当する機関を発足させた。
公益社団法人緑の安全推進協会は4月15日、同協会のPCがEmotetに感染したと発表した。

電子部品商社で東証スタンダード上場企業の日邦産業株式会社は4月22日、4月8日に公表した同社グループ会社の NIPPO MECHATRONICS(M)SDN. BHD.(マレーシア工場)への不正アクセスについて、システムが復旧し全業務を再開したと発表した。
トレンドマイクロ株式会社は4月21日、日本記者クラブで同社セキュリティエバンジェリスト岡本勝之氏が「ウクライナ侵攻にまつわるサイバー攻撃について」の講演を行った。日本記者クラブが講演をYouTubeで公開している。
トレンドマイクロ株式会社は4月21日、Spring4Shell(CVE-2022-22965)を悪用したボットネット「Mirai」の攻撃について、同社ブログで発表した。
ニューリジェンセキュリティ株式会社は4月21日、SaaS型のクラウドセキュリティ運用支援サービス「Cloudscort」の提供を、同日から開始すると発表した。
株式会社セキュアブレインは4月21日、「IIJクラウドWebホスティングサービス」のオプションサービス「Web改ざん検知」に、セキュアブレインのWeb改ざん対策ソリューション「GRED Web 改ざんチェック」が採用されたと発表した。
CrowdStrike は最近、2017 年に活動していたランサムウェアファミリーMagniber が関与する新たな活動を確認しました。この活動では韓国の被害マシン上で、PrintNighmare の脆弱性 が悪用されました。
情シスの実務以外の話を、情報システム部門の人物に聞いてやろうなどという想像力が市場にも業界にも存在しなかった。
大阪府は4月20日、感染症対策企画課ホームページでの非公開情報の流出について発表した。
東京都は4月13日、生活文化スポーツ局でのメールアドレスの漏えいについて発表した。
総務省、経済産業省、警察庁、内閣官房内閣サイバーセキュリティセンター(NISC)は4月20日、サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会の開催について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、AssetView における重要な機能に対する認証の欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人ICT-ISACは4月20日、「法人向けIoT機器の悪用によるサイバー攻撃防止ページ」の公開について発表した。
独立行政法人情報処理推進機構(IPA)は4月20日、2022年第1四半期(1月から3月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。
カナダのCitizen Lab’sは現地時間4月18日、英国の公式ネットワーク内でのスパイウェア「Pegasus」感染の疑いについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月20日、Oracle Java の脆弱性について発表した。影響を受けるシステムは以下の通り。
2021 年 4 月に、Java のアプリケーションフレームワークとして世界的に利用されている Spring Framework の関連ソフトウェアである Spring Cloud Function に、遠隔コード実行につながる脆弱性が公開されています。
国立研究開発法人情報通信研究機構(NICT)ナショナルサイバートレーニングセンターは4月19日、若手セキュリティイノベーターの育成を目的としたプログラム「SecHack365」の2022年度受講生の募集を発表した。
freee株式会社は4月19日、情報セキュリティ向上を目指し、CISO(Chief Information Security Officer:最高情報セキュリティ責任者) に茂岩祐樹氏が就任したと発表した。
内閣サイバーセキュリティセンター(NISC)は4月19日、厚生労働省が行う2022年10月1日からの教育訓練給付の講座指定の活用について、twitterアカウントで発表した。
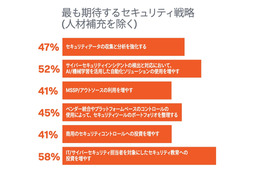
Splunk Inc.は4月15日、Enterprise Strategy Group 社と共同で年次グローバル調査レポ ート「The State of Security 2022~2022年のセキュリティの現状~」を発表した。
サイバーセキュリティでは、行動のイニシアティブをとりやすい攻撃者側が有利とされている。防御側から攻撃を与えることはできず、備えて待つしかない。しかし、稀に防御側(つまり我々)が攻撃側を出し抜くこともある。
株式会社大塚商会は4月13日、SMS誤送信について発表した。
千葉県千葉市は4月10日、中央図書館情報資料課でのメール誤送信について発表した。

京成建設株式会社は4月18日、同社サーバへの不正アクセスについて発表した。
金融庁は4月18日、金融庁Webサイトを模倣したサイトへの注意喚起を発表した。
我が国では数少ない情報安全保障専門機関 明治大学サイバーセキュリティ研究所
「イエラエセキュリティ 脅威動向レポート」の第 2 回目は、イエラエセキュリティ 高度解析課 三村 聡志 氏と、イエラエセキュリティ ペネトレーションテスト課 村島 正浩が、ペネトレーションテストを行うペンテスターの仕事の面白さやスタッフ育成について語ります。
東京計器株式会社は4月15日、同社社員を騙った詐欺メール(BEC)への注意喚起を発表した。
fjコンサルティング株式会社は4月15日、PCI DSS v4.0公開と移行のスケジュールについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月15日、WPS Office for Windows のインストーラにおけるACL設定不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

GMOサイバーセキュリティ byイエラエ株式会社は4月15日、同社のエンジニア4名が「セキュリティ・キャンプ全国大会2022 オンライン」に講師として登壇すると発表した。
Block社の主張によれば、同社の元従業員がデジタル金融サービス会社の Cash App製品を利用し、2021 年 12 月に米国の顧客の個人情報にアクセスし、ダウンロードを行った。

京都駅ビル開発株式会社は4月15日、同社サーバへの不正アクセスによる個人情報流出の可能性について発表した。

敦賀信用金庫は4月1日、顧客情報の紛失について発表した。

新潟県は4月16日、文化課でのメール誤送信による個人情報の流出について発表した。

情報処理推進機構(IPA)は2022年4月14日、「ITパスポート試験(iパス)」の2022年(令和4年)3月度合格者を発表した。最年少合格者は7歳の小学1年生で、これまでの最年少記録8歳を1年5か月ぶりに更新。
日本マイクロソフト株式会社は4月14日、影響の大きいシナリオにおけるマイクロソフトのバグ報奨金プログラムの拡大について同社ブログで発表した。同ブログはExpanding High Impact Scenario Awards for Microsoft Bug Bounty Programsの抄訳となっている。
デジタル庁は4月15日、デジタル庁アイデアボックスで「デジタル社会の実現に向けた重点計画」の改定に向けての意見募集を発表した。
グリー株式会社は4月14日、2021年のグリーグループにおけるセキュリティ活動について発表した。同社では、2022年1月に「グリー情報セキュリティ報告書2022」を発行している。

トレンドマイクロ株式会社は4月14日、REvilが用いたテクニックの分析を同社ブログで発表した。
公安調査庁は4月14日、「サイバー空間における脅威の概況2022」を公表した。同庁では、サイバー空間における脅威の概況等について広く周知するために同資料を公表している。
クラウドストライク株式会社は4月14日、CrowdStrike Holdings, Inc.とMandiantの戦略的パートナーシップの締結を発表した。

キッチン用品などの生活雑貨を販売する下村企販株式会社は3月30日、同社の一部のパソコンがEmotetに感染したと発表した。

印刷関連事業を行うプリントオン株式会社は3月17日、同社のパソコンがEmotetに感染したと発表した。


