
2026.11.03(火)
- 注目検索ワード

デロイト トーマツ グループは4月13日、日本の上場企業を対象とした「企業のリスクマネジメントおよびクライシスマネジメント実態調査」2021年版を公表した。
独立行政法人 情報処理推進機構(IPA)は4月13日、「Microsoft 製品の脆弱性対策について(2022年4月)」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月13日、Apache Struts 2において任意のコードを実行される脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

株式会社PFUは4月12日、コンテンツクラウド「Box」を活用し電子帳簿保存法に対応した電子ファイリングサービス「あんしんエビデンス管理(Box)」を同日から販売すると発表した。
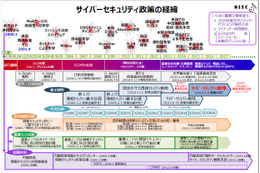
NISCが公開している「サイバーセキュリティ政策の経緯」という資料を元に、日本のサイバーセキュリティ政策を経緯を俯瞰してみたい。

株式会社アドメディカは4月1日、同社が運営する総合ヘルスケアメディア「 Doctors Me」の健康相談における画像投稿機能のセキュリティ強化について発表した。

住友ゴム工業株式会社は4月12日、新卒採用活動におけるメール誤送信について発表した。
株式会社ラック、NRIセキュアテクノロジーズ株式会社、グローバルセキュリティエキスパート株式会社(GSX)の3社は4月12日、「サイバーセキュリティイニシアティブジャパン」を、2022年4月1日に設立したと発表した。
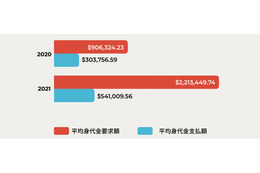
パロアルトネットワークス株式会社は4月12日、「2022年度版:Unit 42 ランサムウェア脅威レポート」を公開した。
東京都は4月12日、サイバーセキュリティ対策の支援対象企業の募集について発表した。
バグバウンティをテーマにして50回も連載ができるのか

日本プルーフポイント株式会社は4月12日、フィッシング攻撃の現状を明らかにした年次レポート「2022 State of the Phish(フィッシング脅威の全容)」の日本語版を発表した。
株式会社マキナレコードは4月12日、「サイバーインテリジェンス」の活用や企業のセキュリティについての国際セキュリティカンファレンス「Cyber Intelligence Summit 2022」を5月12日、13日の2日間にわたりオンライン開催すると発表した。
株式会社三菱総合研究所は4月11日、米国SecurityScorecard, Inc.のセキュリティレイティングサービス「SecurityScorecard」を用いたコンサルティングサービスを同日から開始すると発表した。
「Microsoftさん、Microsoftさん、スクリーンショットを禁止するにはどうしたらいいの?」「それはね……」などという答は決して返っては来ない。そんなことを聞いたりしようものなら、Microsoft から FBI に通報すらされかねない。

2021 年 3 月に、Linux カーネルに権限昇格につながる脆弱性が公開されています。

株式会社大和証券グループ本社は4月8日、同社の英国子会社であるDaiwa Corporate Advisory Limitedが保有・運用するサーバ及びネットワークシステムへの不正アクセスについて発表した。

株式会社エディオンは4月11日、同社グループが運用するサーバへの不正アクセスによる個人情報流出の可能性について発表した。

神奈川県相模原市は3月25日、同市の業務委託先での個人情報流出について発表した。

一般社団法人ジャパン・ガーデナーズ・ネットワークは3月25日、同会が運営する園芸情報サイト「Gadenet」への不正アクセスについて発表した。

株式会社LogStareは4月12日、古河ネットワークソリューション株式会社と技術提携し、マネージド・セキュリティ・プラットフォーム「LogStare」での古河ネットワークソリューションのアクセスVPNルータ FITELnet F220 及び F221への対応を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月11日、複数の京セラドキュメントソリューションズ製プリンタおよび複合機における認証情報の不十分な保護の脆弱性について「JVN」で発表した。
独立行政法人情報処理推進機構(IPA)は4月11日、「セキュリティ・キャンプ全国大会2022 オンライン」について発表した。
日本電気株式会社(NEC)は4月8日、Windowsイベントログの解析ツール「Chainsawnew」について同社セキュリティブログにて紹介している。
一般社団法人ICT-ISACは3月31日、「ローカル5Gセキュリティガイドライン」を公開した。
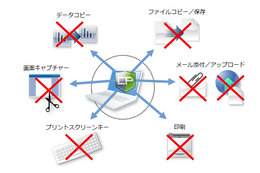
株式会社ティエスエスリンクは4月11日、サーバやパソコンから共有ファイルのコピーを禁止する、情報漏えい対策ソフト「コプリガード Ver.6.0 スタンダード版」を同日から発売すると発表した。
2022年2月22日にβ版を公開し、現在クローズドベータテストを行っている、中小企業向け無料資産管理ソフト「S4(エスフォー)」。
何事もなく過ごしているか、あるいはレジストリのどの変更でシステムがおかしくなったのか調べるかしている間に Windows 3.1 も 30 周年を迎えました。

日本空港ビルデング株式会社は4月8日、社外への個人情報の不正持ち出しについて発表した。
学校法人瓜生山学園京都芸術大学は3月30日、メールアドレス入力ミスによる誤送信について発表した。
総務省と経済産業省、警察庁の3省庁は4月7日、不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況を公表した。
警察庁は4月7日、「令和3年におけるサイバー空間をめぐる脅威の情勢等について」を公表した。
独立行政法人情報処理推進機構(IPA)は4月6日、内部不正による情報セキュリティ事故防止のための「組織における内部不正防止ガイドライン」を改訂し、第5版を公開した。
トレンドマイクロ株式会社は4月6日、日本国内及び海外における2021年のセキュリティ動向を分析した報告書「2021年 年間セキュリティラウンドアップ~「サプライチェーン」を経由した攻撃と被害の連鎖~」を公開した。
この記事で紹介するイベントは、CrowdStrike Intelligence が確認した攻撃者グループGRACEFUL SPIDER が関与していたものです。GRACEFUL SPIDER は、東ヨーロッパやロシアをベースに活動していると推測されています。
株式会社電通プロモーションプラスは4月5日、同社サーバへの不正アクセスで個人情報が外部流出した可能性について発表した。
ソフトウェアの販売等を行う株式会社アシストは3月29日、同社従業員の使用するパソコンがEmotetに感染したと発表した。
デジタル庁は4月6日、行政ポータルサイトe-Gov利用者サポートデスクの運用委託先事業者でのメール誤送信について発表した。
厚生労働省は4月8日、委託事業における相談員のPC端末のマルウェア感染について発表した。
電子部品商社で東証スタンダード上場企業の日邦産業株式会社は4月8日、同社のグループ会社である NIPPO MECHATRONICS(M)SDN. BHD.(マレーシア工場)への不正アクセスについて発表した。
公益社団法人全日本病院協会、一般社団法人日本病院会、一般社団法人日本医療法人協会、公益社団法人日本精神科病院協会ら四病院団体協議会は3月31日、病院のサイバーセキュリティ対策への公的補助金の支給について緊急提言を行った。

ウクライナに関連したサイバー関連は多数報じられていますが、軍事的な面で注目なのは、いわゆる「鉄道戦争」と呼称されるベラルーシ鉄道システムへのハッキングや列車の走行妨害です。

建築構造物の検査などを行う株式会社シーエックスアールは3月3日、同社及び同社子会社が使用する業務用サーバへの不正アクセスについて発表した。

IRONCAD国内総代理店の株式会社クリエイティブマシンは3月9日、同社メールアドレスのパスワードが流出し、スパムメール配信に使用された可能性について発表した。

公益財団法人日本野鳥の会は4月6日、同会内のパソコンのEmotet感染について発表した。

月桂冠株式会社は4月6日、同社サーバへの不正アクセスについて発表した。
フィッシング対策協議会は4月5日、2022年3月の「フィッシング報告状況」を発表した。
一般財団法人日本情報経済社会推進協会(JIPDEC)は4月、「企業IT利活用動向調査」の結果を公表した。
トレンドマイクロ株式会社は4月1日、Spring FrameworkにおけるSpring4Shellの脆弱性について、同社製品による防御と調査、同脆弱性による同社製品への影響について発表した。

株式会社デジタは2月25日、同社が運営する「印刷通販デジタ」への外部からの不正アクセスについて発表した。

コニカミノルタ株式会社は4月4日、同社の海外子会社 Konica Minolta Marketing Services EMEA Limited( ロンドン)への不正アクセスについて発表した。

公益社団法人岡山県医師会は4月1日、同法人のWebサイトが使用するサーバへの外部からの不正アクセスによる、メールアドレス流出の可能性について発表した。

株式会社ハースト婦人画報社は4月1日、同社が保有・運用するサーバ及びネットワークシステムの一部に対し、3月27日に不正アクセスがあったと発表した。

株式会社LogStareは4月5日、同社製品におけるSpringの脆弱性の影響について発表した。
情報を暗号化したいというニーズは、現代のインターネットの様々な場面で活用されており、メールでももれなく利用されています。そこで、今回はその「メールの暗号化」をテーマについてお話しします。
記事執筆のために横断的にリリースを精査していると「この文章、どこかで見た気がする」と感じることがある。同じマルウェアに感染してるから当然だと思いきや、そうではない。余所の会社のリリースをまるまるコピペしているとはっきり分かるものも存在する。

SBテクノロジー株式会社は3月21日、同社が構築と管理を行う自治体情報セキュリティクラウドのメール中継システムにおいて、障害対応メンテナンス時の設定変更不備により不正中継(オープンリレー)可能な状態になり、悪意のある第三者にメール送信に利用されたと発表した。

株式会社サイバーセキュリティクラウドは4月1日、100%子会社である株式会社ソフテックの吸収合併を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月1日、Spring Frameworkにおける不適切なデータバインディング処理による任意コード実行の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
最初の 1 枚目で受講者の目を奪い、一気に増田が凝視する世界と同じ緊張と辛苦に満ちた場所に引きずり込む。そんな力が 1 枚目のスライドには求められた。
サイバー攻撃から自社の防御を高めるため、企業はアプリケーションセキュリティチームとサイバーセキュリティチームの間により戦略的な提携関係を構築する必要がある。

通話録音装置の開発や製造、販売を行う株式会社タカコムは3月11日、同社従業員のメールアカウントへの不正アクセスについて発表した。
有限会社アップリンクは3月24日、同社が運営する映画館アップリンク吉祥寺でのオンラインチケットの一部販売再開について発表した。


