
2026.10.11(日)
- 注目検索ワード


インテル株式会社は5月11日、同社の新しいサービス(開発コード名:Project Amber)について発表した。
株式会社ラックは5月13日、2022年3月期 通期決算を発表した。
GMOサイバーセキュリティ byイエラエ株式会社が、今秋開催されるセキュリティカンファレンス「CODE BLUE 2022」のTop Sponsorに入った。
AIを用いたソリューションを提供する東証グロース上場企業の株式会社FRONTEOは5月16日、同社の米国子会社であるFRONTEO USA, Inc.への不正アクセスについて発表した。
南三陸まなびの里いりやどは5月13日、同社の一部のパソコンがEmotetに感染したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月13日、EC-CUBE 用プラグイン「簡単ブログ for EC-CUBE4」におけるクロスサイトリクエストフォージェリの脆弱性についてJVNで発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月16日、サイボウズ Garoon における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
インドの CERT-Inは国内の多くの IT企業に対して、ランサムウェア攻撃やソーシャルメディアアカウントの漏洩など、20 種類の情報セキリュティインシデントを検出後 6 時間以内に報告するよう義務付ける新たな規則の遵守を、喫緊の重大な課題として課した。
株式会社ピアトゥーは5月10日、同社が運営する公式サイト検索予約サービス「STAYNAVI」でのソーシャルログインにおけるシステム障害について発表した。

株式会社サカイ引越センターは5月7日、同社で引っ越しを行った顧客の情報漏えいについて発表した。

理研農産化工株式会社は5月12日、同社ネットワークへの不正アクセスについて発表した。
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は5月12日、2022年1月に改訂されたFIRSTの加盟手続きについて、ブログで紹介している。
経済産業省は5月10日、「OSSの利活用及びそのセキュリティ確保に向けた管理手法に関する事例集」を拡充し、公開した。
ダイカスト製品を製造する東証プライム上場企業のリョービ株式会社は5月11日、海外グループ会社サーバへの不正アクセスについて発表した。

株式会社しまむらは5月11日、同社ネットワークへの不正アクセスについて発表した。

医療法人社団医仁会ふくやま病院は5月9日、患者情報流出の可能性について発表した。
株式会社LogStareは5月11日、セキュリティ運用ソフトウェア「LogStare Collector」の新バージョンとなる2.3.0のリリースを発表した。
クラウドストライク株式会社は5月2日、Dockerを標的にしたクリプトマイニングオペレーション「LemonDuck」に関する詳細情報をブログで解説している。
独立行政法人 情報処理推進機構(IPA)は5月11日、「Microsoft 製品の脆弱性対策について(2022年5月)」を発表した。一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)も「2022年5月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
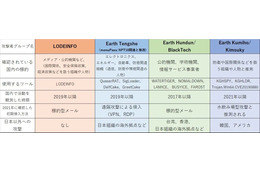
トレンドマイクロ株式会社は5月10日、2021年の国内に対する標的型攻撃を分析した「国内標的型攻撃分析レポート2022年版」を公開した。同レポートでは、攻撃主体として国家が背景にあると推測される攻撃者グループを中心に取り上げている。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月11日、Intel製品における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
犯罪組織「Black Basta(ブラック バスタ)」は、米国歯科医師会にランサムウェアを感染させたと表明している。
デジタル・フォレンジック研究会は5月9日、同会の理事・顧問で東京電機大学 研究推進社会連携センター顧問・客員教授 兼 サイバーセキュリティ研究所所長の佐々木良一氏によるコラム「メタバースとセキュリティ」を発表した。
さくらインターネット株式会社は5月10日、なりすまし・フィッシングメールと偽サイトへの注意喚起を発表した。
国立研究開発法人情報通信研究機構(NICT)ナショナルサイバートレーニングセンターは5月10日、公的機関が提供する情報処理安全確保支援士向け特定講習「実践サイバー演習 RPCI」の2022年度受講受付の開始を発表した。
アトラシアン株式会社は5月6日、2022年4月に発生した同社のサービス停止について、インシデント事後レビューを発表した。
サイバー攻撃の調査に国家が介入するより、民間企業や専門家が担当するほうが民主的であり何倍もマシであることは確かかもしれない。しかし、インシデントの調査委員は「第三者委員」と言われてはいるものの、当事者による人選で委託されるケースは多い。
神奈川県真鶴町は5月9日、選挙人名簿流出に係る刑事告発及び損害賠償請求について発表した。
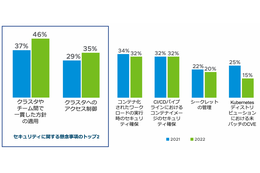
ヴイエムウェア株式会社(VMware)は5月9日、Kubernetes の現状に関する調査結果を発表した。
株式会社インテリジェント ウェイブは5月9日、MSSP型セキュリティインテリジェンスレポートサービス「IWI Security Intelligence Alert (ISIA)」の提供開始を発表した。
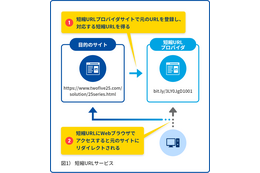
メールやショートメッセージのフィッシング対策を行う上で、「短縮URL」や「ダイナミックDNS」と呼ばれる分野のサービスが問題になっています。
2022 年 1 月に、Microsoft Windows のカーネルに管理者権限の奪取につながる脆弱性が報告されています。
JPEA(太陽光発電協会)代行申請センターは4月15日、Emotet感染への対策と業務再開について発表した。
日本航空株式会社(JAL)の100%子会社である株式会社ZIPAIR Tokyoは4月29日、誤送信によるメールアドレス流出について発表した。
株式会社サイバーフォートレスは5月6日、クラウドでSIEM「SPiDER TM」を利用できる「SPiDER TM on CLOUD」の販売を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月9日、FUJITSU Network IPCOM の運用管理インタフェースにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
クラウドストライク株式会社(CrowdStrike)は5月9日、攻撃者特化型の新たなクラウドネイティブ・アプリケーション・プロテクション・プラットフォーム(CNAPP)機能の導入を発表した。
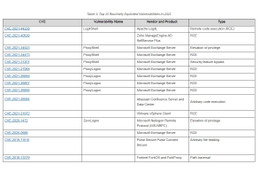
サイバーセキュリティおよびインフラセキュリティ局(CISA)は現地時間4月27日、2021年に最も悪用された15件を含む、悪質なサイバー攻撃者に頻繁に利用された共通の脆弱性について共同サイバーセキュリティアドバイザリを発表した。
ソニービズネットワークス株式会社は5月9日、セキュリティの高度化を実現する「Microsoft Azure Active Directory(AD)支援サービス」の提供を同日から開始すると発表した。
セキュリティ企業の開催するセミナーやプライベートショーの多くがオンライン化したことで、参加者や参加動機も変化している。

中国の APT グループによるロシアに対しての攻撃も報告されています。第 56 ブラゴベシチェンスキー赤旗国境警備分遣隊や、この地域に詳しい関係者や軍人が標的である可能性が指摘されていますので、ロシア連邦軍に関連した情報収集とみた方が良さそうです。
ブラザー販売株式会社は5月6日、同社が運営するブラザーオンラインへの不正アクセスの可能性について発表した。

医療法人ラポール会青山病院は4月27日、同院のシステム障害について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月6日、OpenSSLにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
フィッシング対策協議会は5月6日、フィッシング対策協議会をかたるフィッシングに注意を呼びかけている。
警視庁は5月2日、「マルウェア「ランサムウェア」の脅威と対策(脅威編)」を公表した。
情報セキュリティ大学院大学は5月28日に、2022春季オープンキャンパスを開催する。

株式会社LogStareは4月26日、親会社である株式会社セキュアヴェイルと共催で「セキュリティリスクを分析する“実践型” ログ分析ウェビナー」の開催を発表した。

大阪市は4月27日、新型コロナウイルス感染者等情報把握・管理システム(HER‐SYS)のID・パスワードの漏えいについて発表した。

大阪市は4月25日、生野区役所でのメール誤送信による個人情報等の漏えいについて発表した。
サエラ薬局を運営する株式会社サエラは5月2日、同社メールアカウントへの不正アクセスについて発表した。
厚生労働省東京労働局は4月28日、Emotet感染による個人情報の漏えいについて発表した。

GMOサイバーセキュリティ byイエラエ株式会社は4月28日、同社のトップエンジニアが「Interop カンファレンス」に講師として登壇すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月28日、複数の Microsoft Windows 製品における権限を昇格される脆弱性について「JVN iPedia」で発表した。影響を受けるシステムは以下の通り。
警察庁は4月28日、Emotetの新たな手口への注意喚起を発表した。

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。
受配電設備や屋内外配線器具の製造販売を行う河村電器産業株式会社は4月27日、同社及び子会社である河村電器販売株式会社、河村物流サービス株式会社、株式会社キッズウェイ、株式会社テクノバンへの第三者からのランサムウェアによる不正アクセスについて発表した。
東映アニメーション株式会社は4月28日、3月7日に公表した同社ネットワークへの不正アクセスによるシステム障害について、調査結果を発表した。

資産形成コンサルティングを行う株式会社明光トレーディングは4月25日、同社サーバへのランサムウェアによる攻撃について発表した。
独立行政法人工業所有権情報・研修館は4月22日、3月18日に公表した鹿児島県知財総合支援窓口でのEmotet感染による情報流出について、調査結果を発表した。

株式会社幻冬舎は4月15日、メール誤送信によるメールアドレスの流出について発表した。

富士通株式会社は4月22日、2021年5月25日に公表した同社プロジェクト情報共有ツール「ProjectWEB」への不正アクセスについて、第6報を発表した。
サイバートラスト株式会社は4月27日、「Secure IoT Platform」と連携し、証明書の高速・大量発行を可能とする新たな商用の認証局基盤の構築を発表した。


