
2026.10.11(日)
- 注目検索ワード


IPA/SECは、組込みソフトウェアの開発を対象とした「組込みソフトウェア開発における品質向上の勧め[バグ管理手法編]」を発行し、書籍の販売とPDFデータの公開を開始した。
遠隔操作ウイルス事件の容疑者が処分保留で釈放されたと思ったらすぐにハイジャック防止法の疑いで再逮捕されたにゃー。

「まだ発見されていないかもしれない何か」に感染している可能性のあるシステムを、どのように保護できるのか。セキュリティは、その線に沿って再考しなければならず、そのような状況下でも全てが失われるわけではないと Shamir は主張している。
以前は攻撃者が侵入しやすいターゲットを選んでいたため、他の企業より効果の高いセキュリティを備えるだけで事足りました。しかしAPT攻撃の登場によって、強い動機を持ち、別のターゲットに向かわずに時間をかけて脆弱性を探す敵に打ち勝つことが必要になったのです。
先週一週間もっとも閲覧された記事のベスト10
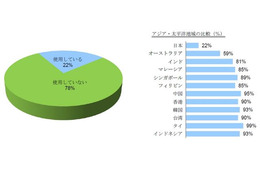
ヴイエムウェアは8日、米VMwareが実施した、アジア太平洋地域12カ国のビジネスパーソンを対象にした、IT活用ワークスタイルの実態調査「VMware New Way of Life Study」の結果を発表した。
JPCERTコーディネーションセンター(JPCERT/CC)は8日、制御システムセキュリティインシデントや対策に関する情報を提供するためのポータルサイト「ConPaS」(Control System Security Partner's Site)を開設した。
日本の総務省とマレーシア通信マルチメディア委員会(MCMC)は7日、サイバー攻撃に共に対処するため、サイバー攻撃の観測データの供給やサイバー攻撃の分析、予知に関する研究開発において連携することを発表した。

中国の大気汚染による微小粒子状物質(PM2.5)が日本にも飛来し、関東にも影響が及んでいる。埼玉県の大気汚染常時監視システムの速報値によると、3月8日15時現在、幸手市のPM2.5濃度が1日の暫定指針値である1日平均70マイクログラムを超過している。

国土交通省は8日、空港が津波被害を受けた場合の早期復旧対策を策定すると発表した。

KDDIは8日、東京都江東区のそなエリア東京(東京臨海広域防災公園)で、大規模災害時を想定した公開訓練を実施した。ヘリコプターで復旧要員を現地へ搬送し、実際に車載型基地局および可搬型基地局の設営から運用開始までを模擬した公開訓練を開催した。

Googleは7日、「Google災害情報」の提供を開始した。

NTTドコモは3月下旬以降、復旧エリアマップで提供している、ドコモ携帯電話が利用できるエリアの情報を、災害時にGoogleに対して提供することを7日に発表した。
持続的標的型攻撃に利用されるツールを徹底解析(トレンドマイクロ:ブログ)他
スカパーJSATは、社内のサーバおよびPC端末17台がウイルスに感染し、個人情報を含む情報が漏えいした可能性があると発表した。
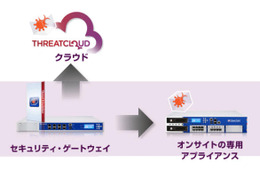
チェック・ポイントは、未知の脅威やゼロデイ攻撃および標的型攻撃から組織を保護する革新的な新ソリューションとして「Threat Emulation Software Blade」を発表した。
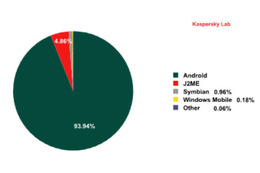
カスペルスキーの「Mobile Malware Evolution」レポートによると、サイバー犯罪者は人気の高いAndroidプラットフォームに目をつけ、Android関連の脅威の数が急激に増加している。

日本マイクロソフトは、2013年2月のセキュリティ情報の事前通知を発表した。セキュリティ情報の公開は3月13日で、7件のパッチ公開を予定している。
「そういった金銭の流通は実際に存在しており、また、グレーマーケティングの水路を流れるものは公になることがない」。

JR東日本は、首都直下地震に備えた耐震補強対策実施状況を発表した。
古参のアセンブリ言語使いはどれほどの脅威となりうるか?(カスペルスキー:ブログ)他
米McAfeeは、セキュリティ管理ソリューションのアップデートを行ったと発表した。
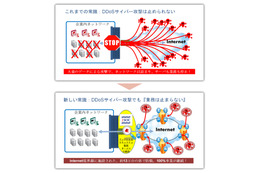
ラックとアカマイは、DDoSサイバー攻撃に対応するセキュリティソリューションの提供で連携し、サービスを開始した。

JTBは、JTB関西 大阪ステーションシティ支店の社員が、個人情報を含むバッグの盗難に遭ったことが判明したと発表した。
JPCERT/CCは3月7日、制御システムセキュリティ自己評価ツール「J-CLICS」の提供を開始した。

IPAおよびJPCERT/CCは、「Cisco Small Business Switch」など複数のCisco製品にDoSの脆弱性が存在すると「JVN」で発表した。
今回紹介したAnubisとYarai Analyzerは、いずれも検体の挙動の詳細な解析を
目的として開発されています。特にYarai Analyzerは解析環境・解析対象を自
由に設定できるため、使いこなせれば未知のマルウェアと戦うための強力な武
器になるでしょう。
セキュリティ製品を一つのパッケージとして統合させることは、大手セキュリティベンダーたちのゴールだったが、今回 McAfee はそのテープを切ったと考えている。

NTTドコモは3月7日、「あんしんモード」において、保護者がアプリの起動制限をこれまでより簡単に設定できる機能を提供開始する。子どもの成長に応じてルール設定することにより、設定できるようになるという。

法政大学は3月6日、大島礼治研究室が開発中の都市災害における帰宅困難者のための防災セットを、今夏以降、全国の企業・自治体・学校等を対象に販売予定であると発表した。

富士通エフ・アイ・ピーは6日、暗号化ファイル伝送ツール「Confidential Posting」のクラウド版の販売を開始した。
開催予定の情報セキュリティ関連セミナー・勉強会情報

中国の大気汚染の影響が日本にも及んでいる。熊本県は3月5日、微小粒子状物質(PM2.5)の濃度が1日の暫定指針値である1日平均70マイクログラムを超過すると予想され、注意喚起した。
今後のアンドロイド脅威予測(ウェブルート:ブログ)他

NTTソフトウェアは、企業がクラウドサービス内にデータを暗号化保存することで、情報漏えいを防止する国産初の製品「TrustBind/Secure Gateway」を4月1日から販売開始する。
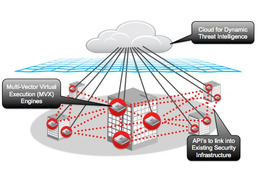
ファイア・アイは、最新のサイバー攻撃に対応した新たなセキュリティモデルの構築を可能にする脅威対策プラットフォームを発表した。

JAMSTECは、同機構の職員が業務用メールを転送設定していた私用のGmailのアドレスが海外から不正アクセスされるという事態が発生したと発表した。
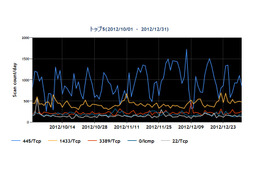
JPCERT/CCは、2012年10月から12月における「インターネット定点観測レポート」を公開した。

消えてしまったiPhoneデータを復元するParaben社製「iRecovery Stick」が日本国内向け仕様にリニューアルされ、ふもっふから発売された。直販価格は18,900円。
日本は標的型サイバー攻撃に対応するゲームで、僅かに遅れを取ったかもしれない。しかし、国境の外――とりわけ三菱への攻撃に関連していた、すぐ近くの中国―――に成長している脅威がある中、失われた時間を取り戻そうと全力を尽くしている。

IDC Japanは4日、2012年通年の国内サーバー市場動向を発表した。これによると、2012年の国内サーバー市場規模は、前年から5.1%減少し4,453億円。出荷台数は、前年から12.0%減少し55万台となった。

東京都交通局と東京メトロは、首都直下地震等の災害が発生した際、両者が連携して帰宅困難者の安全を確保するため、3月11日に日比谷駅と東京メトロ有楽町駅で、帰宅困難者対応の合同訓練を実施する。

東日本大震災から2年が経とうとしている。人々の防災意識は、震災直後と比べ防災意識は薄れているものの、配偶者や両親・子どもと同居している人の防災対策に対する意識は高く、居住地域による違いもあることが明らかになった。
Foxit Reader に同梱される Firefox プラグインにバッファオーバーフローを引き起こしてしまう脆弱性が報告されました。

5日午前中から、Google ChromeやFirefoxで一部ニュースサイトなどを閲覧しようとすると警告が表示され、サイトコンテンツが閲覧できない事象が発生していた。
サイバー犯罪者、話題の「Google Project Glass」に便乗(トレンドマイクロ:ブログ)他

リブセンスは、同社が運営するアルバイト求人サイト「ジョブセンス」においてシステム障害が発生し、一時的にユーザの個人情報が同時間帯に利用した他のユーザから閲覧可能となる不具合が発生していたことが判明したと発表した。

IPAは、Oracle社が提供するJavaプログラムを実行するためのソフトウェア実行環境「JRE」の脆弱性対策について発表した。すでに攻撃が確認されているとの情報があるため、至急、修正プログラムを適用するよう呼びかけている。
トレンドマイクロは、検出を逃れるために特定の手法を駆使する従来の不正プログラムの亜種や脅威である一連の事例について、2月中旬に報告を受けたとブログで公開している。

イードは、セキュアなAndroid開発に必要とされる情報を、開発担当者、セキュリティ担当者、セキュリティ業界関係者向けに取りまとめた資料「Androidセキュリティの現状と課題」を3月11日に発刊する。
Grooten は加えて警告した。「ハッキングされた Gmail アカウントの闇市場での価格は、大きく上昇していないようだ。供給が 300 分の 1 まで減少していることを考えると、それは非常に奇妙である」

シマンテックは1日、産業システムを標的にサイバー攻撃を行うマルウェア「Stuxnet」(スタックスネット)について、“最古のバージョン”といえるものを発見したとして、公式ブログで情報を公開した。

IPA(情報処理推進機構)技術本部セキュリティセンターは1日、今月の呼びかけ「公式マーケット上の不正なアプリに注意!」を公開した。スマートフォン向けに増加傾向にある不正アプリについて、その手法と対策を解説するものとなっている。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
Kingsoft Writer におけるバッファオーバーフローの脆弱性(JVN)他
セブン銀行は、同社ATMにおいて利用者のキャッシュカード番号やクレジットカード番号、暗証番号などの情報が、スキミング機などの設置により不正に取得された疑いのある事案が発生したと発表した。

ソリトンシステムズは、ファイル転送アプライアンスの新モデル「FileZen V3.0」を、3月6日より販売開始する。
総務省および経済産業省は、「電子政府推奨暗号リスト」(2003年2月20日公表)を改定した「電子政府における調達のために参照すべき暗号のリスト(CRYPTREC暗号リスト)」を策定した。
警察庁は、2013年1月の「特殊詐欺の認知・検挙状況等について」(暫定値)を発表した。
Evernote Corporationは、全ユーザのパスワードをリセットし、再設定を実施した。組織的な不正アクセスを試みる痕跡が確認されたという。
最近はMacOSも攻撃対象になっているみたいで、FacebookやAppleを含むたくさんの会社がマルウェアによる攻撃の被害に遭ってるんだにゃー。
レポートの冒頭部、企業秘密の窃盗についてハイライトされた 8 つの事件のうちの 7 つに、中国または中国の企業が関与している。その他には、ロシア出身の従業員によるゴールドマンサックスのトレーディングソフトウェアのソースコードの窃盗容疑が取り上げられている。
持続的標的型攻撃とは、標的とする対象を絞った長期的で高度な攻撃のことを指します。攻撃者は国家の支援を受けていることが多く、他国の政府から価値の高い機密情報を盗み出そうとします。この用語は2006年に米国空軍が使い始めたのが最初です。


