
2026.10.14(水)
- 注目検索ワード


横浜市は4月19日、同市職員が個人番号通知カードの申請書に記載された連絡先を私的に悪用したことが判明したと発表した。

京都橘大学は4月20日、個人情報が記録されていたUSBメモリの紛失が判明したと発表した。

サイバーセキュリティクラウドは、「Drupal」の脆弱性を突いた攻撃が急増しているとして「サイバー攻撃速報」を発表した。

ServiceNowは、米Ponemon Instituteとの共同調査レポート「脆弱性対策の現状:パッチ適用への高まる関心」を発表した。
MKIは、英Billon社が開発した、ブロックチェーン技術を利用し文書の改ざんや消失を防ぐ文書管理ソリューション「Durable Media」のマーケティングを開始したと発表した。

ZenmuTechは、データを無意味化することで「情報の安全」を実現するオープン・セキュリティインフラストラクチャ「ZENMU(ゼンム)」のエンジン部分を提供開始した。

BMWグループは、ドイツで開催中の「デジタルデイ2018」において、コネクテッドカーと安全に情報をやり取りするために、セキュリティ性の高いITバックエンドを構築した、と発表した。

群馬県前橋市は4月19日、3月28日、4月4日に公表した同市教育情報ネットワークへの不正アクセスについて、新たに流出した個人情報データがある可能性が高いことが判明したと発表した。

株式会社フットボールクラブ水戸ホーリーホックは4月20日、ホームタウン活動に係る資料及び個人情報を記録したUSBメモリを紛失したことが判明したと発表した。

大阪府は4月19日、同府立福井高等学校において個人情報が記載された「個人情報確認用紙」40枚を紛失したことが判明したと発表した。

大阪府は4月19日、大阪府教育センター附属高等学校において個人情報を記載した「高校生活支援カード」35枚を紛失したことが判明したと発表した。

東京都中央卸売市場は4月19日、豊洲市場都民見学会の当選者宛のメールを誤送信する事故が発生したと発表した。

山口県下関市は4月19日、同市産業振興部産業立地・就業支援課においてメール誤送信のために他の受信者のメールアドレスが漏えいしたことが判明したと発表した。
株式会社マキナレコードは、同社パートナー企業である、ダークウェブの監視と分析を行う米 Flashpoint 社の創業メンバーやアナリストを招きセミナーを開催する。
IPAは、ゴールデンウィークにおける情報セキュリティに関する注意喚起を発表した。
ACCSによると、9府県警察合同捜査本部は、「はるか夢の址」を通じて出版コンテンツを権利者に無断で、すでに逮捕・起訴されている男性らと共謀の上で公開していたアップロード者3名を著作権法違反の疑いで逮捕した。

村田機械は、UTM内蔵ネットワークストレージの新製品を発表した。

Mojangは、先日報道された『マインクラフト』ユーザーを狙ったマルウェア問題についてコメントを発表し、アップデートによる対策を施したことを伝えました。
ロシアにて大規模に行われたIPブロッキングの余波を受け、ストリーミング配信大手のTwitchや、ゲーム販売サービスSteam、有名SNSのTwitterなどが大きな影響を受けているとユーザーによって報告されています。

大阪府堺市は4月18日、堺市立消費生活センターから堺市消費者啓発員への依頼等を通知する際に誤って個人情報を記載した名簿を同封したことが判明したと発表した。

独立行政法人 地域医療機能推進機構 相模野病院は4月18日、126名の個人情報が含まれた外付ハードディスクを紛失したことが判明したと発表した。

兵庫県尼崎市は4月19日、同市が運営・管理を委託している健診すずめ通信のWEBサイトと健康情報メールマガジンに登録された会員個人情報が、不正アクセスにより流出していたことが判明したと発表した。
JPCERT/CCは、「2018年 4月 Oracle製品のクリティカルパッチアップデートに関する注意喚起」を発表した。

フィッシング対策協議会は、ソフトバンクを騙るフィッシングメールが出回っているとして、注意喚起を発表した。

警察庁は、「Drupalの脆弱性(CVE-2018-7600)を標的としたアクセスの観測について」を「@police」において公開した。

デジタルアーツは、Webセキュリティ「i-FILTER」とメールセキュリティ「m-FILTER」のクラウドサービスとして、「DigitalArts@Cloud」を5月9日に提供開始すると発表した。

ソリトンは、無線LANに対し認証機能を提供するクラウドサービス「NetAttest EPS Cloud(EPS Cloud)」の提供を開始すると発表した。
世界中で起こるデータ漏えいの4分の1以上が組織の「内部関係者」の椅子とキーボードの間(の人間)から生じたと知っても、組織の経営陣は驚かないだろう。もちろん、それはそのような内部関係者が怪しげなリンクをクリックしたということではない。

長野県は4月17日、同県が構築し長野県みらい基金が運用するインターネット寄附募集サイト「長野県みらいベース」にて、クレジットカードによる寄附受付機能が不正に使用されたことが判明したと発表した。

新潟県は4月17日、県立坂町病院の事務職員が医師を騙る者に対して当該病院に勤務していた研修医の個人情報を電話で漏えいしていたことが判明したと発表した。

CDNetworksは、2017年度のDDoS攻撃の対応状況をまとめ、分析したセキュリティレポート「2017年度DDoS攻撃の動向と今後の見通し」を発表した。

NECは、IoTシステムを構成するエッジやデバイスにおいて、不正な接続・通信を見える化し遮断できる「IoT Device Security Manager」の提供を開始した。

エフセキュアは、IoT&スマートホーム市場に向けた新製品「F-Secure SENSE」を発表、提供を開始した。

IPAおよびJPCERT/CCは、ロックオンが提供するオープンソースのショッピングサイト構築システム「EC-CUBE」にセッション固定の脆弱性が存在すると「JVN」で発表した。

エーアンドエー株式会社は4月16日、同社の「ユーザ登録サイト (A&A ユーザ登録 & Information ポータルサイト) 」が外部より不正アクセスを受け、窃取されたユーザIDとパスワードによって不正ログインが行われていたことが判明したと発表した。
IPAおよびJPCERT/CCは、横河電機が提供する「CENTUM」および「Exaopc」にアクセス制限不備の脆弱性が存在すると「JVN」で発表した。

フィッシング対策協議会は、MUFGカードを騙るフィッシングメールに関する注意喚起を更新し、発表した。

株式会社マイネットは3月26日、同社グループが運営するゲームサービスへの不正アクセスにより13タイトルに長時間メンテナンス等の影響が及び、一部タイトルは未だにサービスが再開していない状況について、現時点で判明している事実をもとに中間報告書として公開した。
三菱地所・サイモン株式会社は4月14日、4月7日に公表した同社が運営するメールマガジン会員組織ショッパークラブの一部の会員に関する情報の外部流出の可能性について続報を発表した。
IPAおよびJPCERT/CCは、コードリウムが提供する「SoundEngine Free」のインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
NTTセキュリティと米Symantecは、クラウド、モバイル、オンプレミス環境に対応したWebセキュリティサービスの強化を目的に戦略的パートナーシップを締結したと発表した。

大分瓦斯株式会社は4月12日、ガス料金の調定・収納業務を委託している関係会社の株式会社大分コレクトが「ガス料金リスト」を紛失したことが判明したと発表した。

九州商船株式会社は3月30日、同社WEB予約サービスへの不正アクセスについての最終報告を発表した。

国立大学法人京都教育大学は4月6日、 WWWメールサービスが不正アクセスされ学外へ多量の迷惑メールが送信されたことが判明したと発表した。

都内で子どもにスマートフォンや携帯電話などを持たせている保護者の半数以上が、子どもの利用を「監督できていない」と感じていることが東京都の調査からわかった。また、31.9%の保護者が小学生でスマホを持たせており、低年齢化が見られた。
戦争により疲弊するアレッポで、インターネット越しに手術を手引きしたイギリス人外科医が、仮設病院を狙うために自分のPCがハッキングされ、そして病院が爆撃されたのではないかと懸念している。
IPAおよびJPCERT/CCは、セキュアブレインが提供する、不正送金やフィッシング対策用のソフトウェア「PhishWall クライアント Internet Explorer版」のインストーラに、DLL読み込みに関する脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Tenable,Inc.が提供する「Tenable Appliance」にクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。
JPNICは、後藤滋樹理事長の名義で「政府によるサイトブロッキング要請報道への当センターの見解」を発表した。

アズジェントは、イスラエルのUpstream Security Ltd.とディストリビュータ契約を締結し、コネクテッドカー向けのSOCソリューション「Upstream」の販売を開始すると発表した。

日立ソリューションズは、テレワーク中の業務状況を可視化し、組織マネジメントを支援するシステム「Work Time Recorder」を4月16日より提供開始する。
漫画の海賊版サイト「漫画村」による違法アップロード問題に注目が集まるなか、情報法制研究所(JILIS)は、4月11日、政府において検討されているプロバイダに対する著作権侵害サイトのブロッキング要請について反対声明を提出。

一般社団法人日本がん治療認定医機構は3月22日、同機構が運営するがん治療認定医「変更届システム」が第三者による不正アクセスを受け、登録情報の一部が流出した可能性があることが判明したと発表した。

岩手県八幡平市は4月10日、同市職員が閲覧が許可されていない情報を閲覧、保存したとして懲戒処分を行ったと公表した。
IPAおよびJPCERT/CCは、オムロンが提供するFA統合ツールパッケージ「CX-One」に含まれるアプリケーションに、複数の脆弱性が存在すると「JVN」で発表した。

ラックは、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.19」を公開した。

ジェムアルトは、世界中で公表されたデータ漏えいインシデントのデータベースである「Breach Level Index」の2017年の集計結果を発表した。
IPAは、「Microsoft 製品の脆弱性対策について(2018年4月)」を発表した。
JPCERT/CCは、「Adobe Flash Playerの脆弱性(APSB18-08)に関する注意喚起」を発表した。

様々な方法でPCに感染し、PC上のファイルをロック、ファイルを人質に金銭などを要求することで知られるコンピューターウィルスの形態“ランサムウェア”。今回ユニークな解除条件のランサムウェアが発見されたようです。

ポルシェ ジャパン株式会社は4月9日、同年2月26日に公表した委託先サーバーへの不正アクセスによる顧客情報流出について、最終報告を発表した。
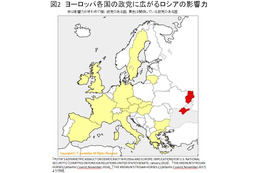
図1はロシアが展開しているハイブリッド戦争のおおまかな流れである。
IPAおよびJPCERT/CCは、はてなが提供するiOSアプリ「はてなブックマーク」に、アドレスバー偽装の脆弱性が存在すると「JVN」で発表した。


