
2026.11.08(日)
- 注目検索ワード
東京都板橋区は4月3日、国民健康保険証の回収処理委託に関する個人情報の流出について発表した。

愛知県春日井市は4月3日、「教育相談アンケート」票の紛失について発表した。

株式会社日水コンは4月2日、同社コーポレートサイトへの不正アクセスによる個人情報の一部流出の可能性について発表した。

警察庁は4月11日、サイバー事案の統一窓口の設置について発表した。

独立行政法人 情報処理推進機構(IPA)は4月10日、「Microsoft 製品の脆弱性対策について(2024年4月)」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月10日、a-blog cmsにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月9日、複数のHTTP/2実装におけるCONTINUATIONフレームの取り扱い不備について「Japan Vulnerability Notes(JVN)」で発表した。

マリンネット株式会社は4月8日、同社が運営するるマリンネットサイト( https://www.marine-net.com/index.php )への不正アクセスについて発表した。

株式会社日刊工業新聞社は4月2日、2月9日に公表した求職情報ウェブサイト「ホワイトメーカーズ」における個人情報流出の可能性について、調査結果を発表した。

神奈川県相模原市は4月2日、保有個人情報開示請求に係る開示文書の誤交付による個人情報の流出について発表した。

株式会社日本信用情報機構は4月1日、第三者への信用情報開示について発表した。

埼玉県鶴ヶ島市は3月、同市が胃がん、肺がん、乳がんの集団検診を委託している公益財団法人埼玉県健康づくり事業団のX線画像読影システムへの不正アクセスについて発表した。
株式会社エーアイセキュリティラボは4月8日、脆弱性診断の自動化ツール「AeyeScan」のSSO(シングルサインオン)対応について発表した。

大英図書館には多くの個性がある。独特の複雑な役割分担があり、それは法律で独自に規制されている。別の見方をすれば、ITインフラストラクチャは古くから確立されたコアサービスとの間でリソースを奪い合い、しばしば失敗するという点で、国やその他の大規模な組織の典型である。大英図書館の状況も、うまくいかないことの壮大な例にすぎない。

国立大学法人お茶の水女子大学は4月2日、同学の研究室サーバへの不正アクセスについて発表した。

株式会社山田製作所は4月1日、2月7日に公表した同社サーバへのランサムウェア被害について、調査結果を発表した。

三浦工業株式会社は4月1日、同社ウェブサイトの「カタログ・技術資料閲覧ページ」「お問い合わせフォーム」の機能について、運用を再開すると発表した。

北海道信用金庫は3月29日、職員による業務関係書類の自宅への持ち帰りについて発表した。
公立大学法人北九州市立大学は3月29日、不正アクセスによる個人情報漏えいの可能性について発表した。
日本プルーフポイント株式会社は4月3日、クラックされた海賊版のビデオゲームや関連コンテンツを宣伝し、マルウェアを配布している複数のYouTubeチャンネルを特定したと同社blogで発表した。
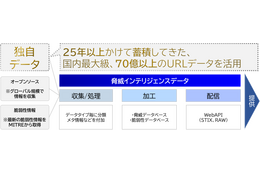
アルプス システム インテグレーション株式会社(ALSI)は4月2日、国産の脅威インテリジェンスデータプラットフォームサービス「InterSafe Threat Intelligence Platform」を同日より販売開始すると発表した。
デロイト トーマツ サイバー合同会社とJFEスチール株式会社は4月5日、サイバーセキュリティに関する合弁会社「JFEサイバーセキュリティ&ソリューションズ株式会社」の設立を発表した。

HOYA株式会社は4月1日、同社グループでのシステム障害について発表した。

公益社団法人日本ボディビル・フィットネス連盟は3月29日、同連盟が運用する会員管理システムでの個人情報の漏出について発表した。

静岡県下田市は3月15日、同市空き家バンク登録物件管理業務を委託するNPO法人伊豆in賀茂6での個人情報の漏えいについて発表した。

岐阜県は3月22日、同県職員の処分について発表した。
株式会社ブロードバンドセキュリティ(BBSec)は3月28日、地方公共団体向けの新たなサービスをリリースすると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月8日、WordPress用プラグインNinja Formsにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
KnowBe4 Japan 合同会社は3月27日、アジア太平洋3ヶ国を対象に実施したサイバーセキュリティ実態調査の結果を発表した。
GMOサイバーセキュリティ byイエラエ株式会社は4月5日、自動脆弱性診断・ASMツール「GMOサイバー攻撃 ネットde診断」の診断機能を拡張し、フォーティネット社が提供するUTM「FortiGate」の脆弱性診断に4月1日より対応したと発表した。

興味深い研究発表として、イスラエル工科大学やコーネル工科大学などの研究者は、OpenAI の ChatGPT や Google の Gemini など、生成 AI を活用する AI アプリケーションを標的としたゼロクリックワーム「Morris II」を開発し、ユーザーの個人情報の窃取に成功したことを発表しました。
ワークスタイルテック株式会社は3月29日、同社の「WelcomeHR」にて顧客の個人データが外部から閲覧可能な状態であったと発表した。

大東文化大学は3月27日、不正アクセスによる情報漏えいの可能性について発表した。

マルカワみそ株式会社は4月2日、同社が運営する「マルカワみそ公式サイト」への不正アクセスによるクレジットカード情報の漏えいについて発表した。
総務省は4月5日、2024年の「サイバーセキュリティに関する総務大臣奨励賞」の受賞者を公表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月5日、NEC Atermシリーズにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月5日、Apache HTTP Server 2.4における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

公益財団法人埼玉県健康づくり事業団は3月28日、1月31日に公表したX線画像読影システムへの不正アクセスについて、第2報を発表した。

株式会社CFCデザインは3月28日、システムへの不正アクセスについて発表した。

厚生労働省は3月26日、ウェブサイト「マイジョブ・カード」の停止について発表した。

福岡県筑前町は3月21日、職員の処分について発表した。

株式会社モバイルファクトリーは3月19日、同社100%子会社であるSuishow株式会社の元株主で現代表取締役の片岡夏輝氏への訴訟提起について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月4日、プラネックス製無線LANルータMZK-MF300Nにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

株式会社ティエスエスリンクは4月1日、企業ファイルの情報漏えい対策ソフト「トランセーファー BASIC Ver.4.4」を同日に発売すると発表した。最新版となる Ver.4.4 では、Adobe Acrobat Reader および Adobe Acrobat バージョン2024に対応している。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月1日、XZ Utilsに悪意のあるコードが挿入された問題(CVE-2024-3094)について発表した。影響を受けるシステムは以下の通り。
株式会社NTTドコモは3月28日、危険なサイトのURLなどが含まれるSMSを送信している送信元回線に注意喚起を送る「意図せぬ迷惑メッセージ送信に関するお知らせ」機能を7月上旬から提供すると発表した。

中でも新しい暴力の形としてノン・ステート・ウォーが増えている。国家によらない暴力。昔からあるテロもそうだが、ハッキングやデジタル影響工作など新しい攻撃方法が幅広く用いられており、全領域での戦いとなっている。そして、戦闘の担い手の多くは民間企業である。過去の軍需産業とは比較にならないほど広範囲の傭兵産業が生まれている。

個人情報保護委員会は3月28日、LINEヤフー株式会社に対する個人情報の保護に関する法律に基づく行政上の対応について発表した。
東京地下鉄株式会社(東京メトロ)は3月21日、「東京メトログループカスタマーハラスメント対応ポリシー」の制定を発表した。
警視庁は3月27日、同庁のウェブサイトを模倣した偽サイトへの注意喚起を発表した。
日本プルーフポイント株式会社は3月27日、電子メール経由の情報漏えいを阻止する「Adaptive Email Data Loss Prevention(DLP)」の一般提供を開始すると発表した。
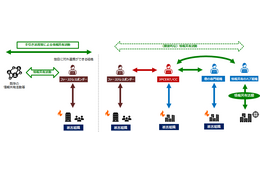
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月26日、JPCERT/CCが対応したランサムウェア攻撃事案の分析と、初動対応段階に必要なファーストレスポンダーや専門組織同士の情報共有のポイントについての解説記事を発表した。
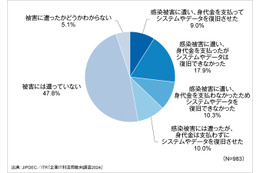
一般財団法人日本情報経済社会推進協会(JIPDEC)と株式会社アイ・ティ・アール(ITR)は3月15日、「企業IT利活用動向調査2024」の結果を発表した。
2023 年 12 月に公開された、Cacti における、遠隔コード実行につながる脆弱性を悪用するエクスプロイトコードが公開されています。

早稲田大学は3月27日、同学教員による研究活動に係る不正行為について発表した。

株式会社エムケイシステムは3月27日、アイティメディア社のWebサイトに掲載された個人情報保護委員会による行政指導の記事について、通知を行ったと発表した。

麗澤大学は3月26日、不正アクセスによる情報流出について発表した。
GMOサイバーセキュリティ byイエラエ株式会社は3月28日、2023年12月7日に開催した「IERAE DAYS」のトークセッションレポートを同社セキュリティブログで発表した。
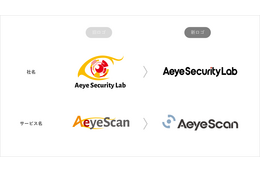
株式会社エーアイセキュリティラボは4月1日、コーポレートロゴおよび「AeyeScan」サービスロゴを同日から刷新すると発表した。

グローバルセキュリティエキスパート株式会社(GSX)は3月29日、同社コンサルティング本部 教育事業部の小林浩史氏の「EC-COUNCIL Instructor Circle of Excellence」受賞を発表した。
ヘイズ・スペシャリスト・リクルートメント・ジャパン株式会社は4月1日、「ヘイズグローバルサイバーセキュリティレポート」を発表した。
ビッグイシューは、ホームレスの人々、ホームレスになる恐れのある人々、貧困の中にある人々に、お金を稼いで社会復帰するチャンスを与えることにより命綱を差し出す役割を果たしている。同グループへの攻撃は、病院や慈善団体への攻撃となんら変わらないものとみなしてよいだろう。このような攻撃は道徳的に忌まわしいものとみなされる。たとえサイバー犯罪者であってもそう考えるはずだ。
中央大学は3月26日、有名企業採用担当を名乗る不審者からの連絡について、注意喚起を発表した。


