
2026.11.02(月)
- 注目検索ワード

イスラエルのサイバー攻撃事案を読み解く(ラック:ブログ)他

Dr.Webは、リモートスキャン修復ユーティリティの新バージョン「Dr.Web CureNet! バージョン8.0」をリリースした。
NISCは、4月10日に開催された「第1回 各府省庁PoC会合」について発表した。
IPAおよびJPCERT/CCは、フェンリルが提供するWindows向けのWebブラウザ「Sleipnir」にアドレスバーを偽装される脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Parallelsが提供するサーバ管理ツール「Plesk Panel」に権限昇格の脆弱性が存在すると「JVN」で発表した。
マカフィーは、「McAfee脅威レポート:2012年第4四半期」を発表した。これによると、第4四半期にはユニークなパスワード盗用型トロイの木馬のグループが72%増加した。

先進的なIT活用は経営に効果をもたらす一方で、セキュリティリスクの増大という側面もあります。ITの利便性を享受しながら、一方でどのようなセキュリティ対策に取り組んでこられたのでしょうか。
そしてキャプチャされたデータは、携帯電話のデータネットワークを通して詐欺師へ送信される。最も新しい詐欺師たちは、盗んだカードのデータと対応する PIN の送信手段として Bluetooth デバイスを採用している。

Mozillaは米国時間9日、Webサイトに簡単・安全にログインできるブラウザベースの認証システム「Persona」のベータ2版を公開した。
開催予定の情報セキュリティ関連セミナー・勉強会情報
ColdFusionのHotfixを公開(APSB13-10)(アドビ)他

CA Technologiesは、同社と独立系調査会社のPonemon Instituteによる調査レポート「Security of Cloud Computing Users 2013(クラウド・コンピューティング・ユーザのセキュリティ 2013)」を発表した。
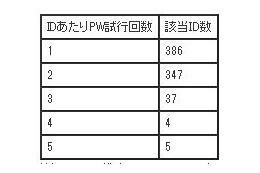
eBookJapanは、同社が運営する「eBookJapan」サイトに対する外部からの不正アクセスについて、調査状況の途中経過を発表した。
JPCERT/CCは、米アドビ社が「Security updates available for Adobe Flash Player:APSB13-11」を公開したことについて注意喚起を発表した。

日本マイクロソフトは、2013年4月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り9件で、最大深刻度「緊急」が2件、「重要」が7件となっている。
攻撃者のリクエストそのものは、そのレスポンスの大きさに比べてごくわずかな割合でしかない。つまり攻撃者は攻撃の大きさを、攻撃者自身がコントロールする帯域幅のリソースの何倍もの大きさに、効果的に増幅させることができる。

日本電気(NEC)は8日、工場や発電所など大規模施設(プラント)における故障の予兆を分析し、故障に至る前に設備の不健全な状況が把握できる「大規模プラント故障予兆監視システム」を発表した。

日立ソリューションズは9日、自治体向け『災害情報一元配信システム』の販売を、10日から開始すると発表した。このシステムは、1回の入力で複数の通信メディアへの情報配信が可能で、災害発生時に地域住民への迅速な情報伝達が実現できるという。

NTTドコモは9日、「ケータイ安全教室」の受講人数が、2013年3月末時点で500万人を突破したことを発表した。
NTTレゾナントは9日、「gooIDへの不正ログイン被害について(終報)」と題する文章を発表した。被害状況調査と全容把握、警察への被害に関する相談、その他必要となる対処・措置を実施したとしている。

mixi運営事務局は8日、mixiのメッセージを利用した悪質なフィッシング詐欺が出回っているとして、その内容を公表した。
2013年3月のウイルス脅威(Dr.WEB)他
CCCは、同社が運営する「Tサイト」において、なりすましによる不正ログインが発生したと発表した。
IPAおよびJPCERT/CCは、SAND STUDIOが提供する、PCのWebブラウザ経由でAndroid端末とデータ転送や管理ができる「AirDroid」にXSSの脆弱性が存在すると「JVN」で発表した。
JPCERT/CCは、サーバ上に不正なApacheモジュールが設置されたことにより、Webサイト閲覧時に意図しないJavaScriptが挿入されるWeb改ざんに関する報告を多数受けていることから、旧バージョンの「Parallels Plesk Panel」の利用に関する注意喚起を発表した。

今回、アーバーネットワークス株式会社のSEマネージャーである佐々木崇氏に、DDoS攻撃の変遷や手法、対策方法などについて話を聞いた。
携帯電話のネットワークから得られる携帯電話の位置情報で、一個人に対する追跡が選ばれると、それが誰であるのかを知るために必要なのは、その人物と関連した場所の「わずかな」情報だけである。

ユニデンは、ネットワークカメラ「GUARDIAN(ガーディアン)」シリーズで新たに、屋内用と屋外用で2台がセットの「GD7012」を発表した。販売開始は4月下旬。価格はオープン。
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
Firefox for Android のディレクトリパーミッションの問題に関する報告(FFRIブログ)他

イードは、法人向けセキュリティ顧客満足度調査」を公開した。これは、同社が運営する情報セキュリティ専門誌が調査を行い、「イード・アワード2013」として調査結果の公表を行った。
フィッシング対策協議会は、@niftyを騙るフィッシングサイトの報告を受けたとして注意喚起を発表した。
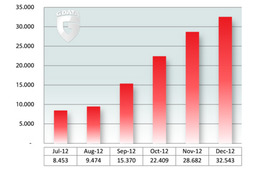
ジャングルは、G Data セキュリティラボが公開した「2012年下半期のG Data マルウェアレポート(英語版)」について解説している。
IPAおよびJPCERT/CCは、PHP Address Bookの提供するWebベースのアドレス帳「PHP Address Book」にSQLインジェクションの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、NVIDIA が提供するビデオカードの UNIX 向けディスプレイドライバにバッファオーバーフローの脆弱性が存在すると「 JVN」で発表した。
トレンドマイクロは、Point of Sales Activation(POSA)技術を用いて、パスワード管理ツール「パスワードマネージャー」のPOSA版を4月11日より提供開始する。

大手ポータルサイトgooの10万ものアカウントが不正なログイン攻撃を受けた痕跡が見つかったんだにゃー。そしてYahoo! JapanとNTT東日本にも不正アクセスがあったんだにゃー。
フィンランドの IP アドレス空間の 30 パーセントはいまだ Shodan によって描き出されていないため、「多くの問題は……まだ隠れている可能性がある」と研究助手の Seppo Tillkainen は言う。
先週一週間もっとも閲覧された記事のベスト10

総務省は5日、「総務省における情報セキュリティ政策の推進に関する提言」を公表した。総務省では有識者から助言を得ることを目的に、3月より「情報セキュリティ アドバイザリーボード」を開催しており、そこで取りまとめたものとなる。

総務省は5日、「国民のための情報セキュリティサイト」を、最新の技術や脅威の動向を踏まえてリニューアルし公開した。

アイ・オー・データ機器は、セキュリティと耐衝撃性に優れたポータブルHDD「HDPD-SUTシリーズ」を発表した。発売は4月下旬で、価格は500GBモデルが12,200円(税別)。

シマンテックは4日、Google Playに登録されている、日本語によるワンクリック詐欺アプリについて、詳細な情報を公開した。これらは、アダルト動画に興味のあるユーザーを誘い込み、有料サービスに登録させようとする詐欺アプリとなっている。

日本電気(NEC)は4日、陸前高田市の小中学校等の公共施設に、IP告知放送システムと既存のネットワークを組み合わせた、災害にも強い公共施設間ホットラインシステムを納入したことを発表した。1日から運用がスタートしている。
フィッシング対策協議会は5日、@niftyをかたるフィッシングが登場したとして、注意喚起する文章を公開した。
Monthly Research 「セキュアハードウェアの登場とその分析」(FFRIブログ)他

NTT東日本は、同社が運営するフレッツ光の会員制プログラム「フレッツ光メンバーズクラブ」の会員サイトに対して不正アクセスを検知したため、アクセス遮断などを実施したと発表した。
IPAおよびJPCERT/CCは、トランスウエアの提供するWebメールシステム「Active! mail」に情報漏えいの脆弱性が存在すると「JVN」で発表した。

日本マイクロソフトは、2013年4月のセキュリティ情報の事前通知を発表した。セキュリティ情報の公開は4月10日で、9件のパッチ公開を予定している。

トレンドマイクロは、エイプリルフールにドイツのWebサイトがハッカーグループに改ざんされたことをブログで取り上げている。
Tofino Security によると、任意のパッチが制御システムの安全性または信頼性へ影響を及ぼす可能性は 12 分の 1 の確率で存在している。さらに、報告された制御システム製品の脆弱性を修正するためのパッチが故障する確率は 60 パーセントにも及ぶ。

ヤフーは4日、ポータルサイト「Yahoo! JAPAN」を管理しているシステムに対し、不正なアクセスが検知されたことを発表した。情報が外部に送られる前に不正なプログラムは強制停止され、アクセスを遮断したとのこと。
TigerText Free に情報管理不備の脆弱性(JVN)他

フォーティネットジャパンは、FortiMail統合セキュアメールアプライアンス向けの次世代オペレーティングシステム「FortiMail 5.0 OS」を発表した。
IPAおよびJPCERT/CCは、C2 Innovations, Inc.の提供する「C2 WebResource」にクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。

JNSAは、「スマートフォンの安全な利活用のすすめ~ スマートフォン利用ガイドライン ~」を公開した。
gooは、約10万アカウントのgoolDに対する機械的なアクセス行為を確認したとして、ログインロックをかけていると発表した。

トレンドマイクロは、「Facebook」において2013年3月下旬、新たに注目されたフィッシング詐欺についてブログで解説している。
「ハニーポットの一つに対する最初の攻撃の兆候が見られるまで、たったの 18 時間しかかからなかった。ハニーポットが攻撃の統計を集め続けている間、(すでに)この展開に関する調査が憂慮すべき結果になることは分かっていた。
開催予定の情報セキュリティ関連セミナー・勉強会情報

日本電気(NEC)とNEC台湾は3日、台湾内政部消防署より、台湾の「防救災クラウド計画」に基づく防災救急情報クラウドシステムを受注したことを発表した。システムの構築期間は今後3年の予定。2013年5月から、段階的に稼働を開始する。

Mozilla Japanは2日深夜、Webブラウザ「Firefox」の最新版を公開した。Windows、Mac、Linux版の最新版は「Firefox 20」となる。

消費者庁は3日、インターネットを活用した取引に関して、消費生活相談が比較的多い分野として、「ソーシャルゲーム」「クチコミ(サイト)」「サクラサイト」の3つの分野について、相談内容を分析した結果を発表した。あわせて消費者が実行すべきポイントを示した。


