
2026.10.16(金)
- 注目検索ワード


HENNGE株式会社は11月9日、10月に実施した企業におけるパスワード管理に関する調査結果を公表した。「パスワード管理に関する企業調査」は、10月22日から10月23日に従業員数100名以上の企業に勤務する会社員を対象にインターネット調査を実施、500件の有効回答があった。
株式会社ディノス・セシールは11月6日、同社通販サイト「セシールオンラインショップ」にて、パスワードリスト型攻撃による不正アクセスで顧客情報が閲覧された可能性が判明したと発表した。
グローバルセキュリティエキスパート株式会社(GSX)は11月9日、トレーニングと認定試験で構成されるセキュリスト(SecuriST)認定資格制度のリリースを発表した。

クラウドストライク株式会社は、あらゆる場所で仕事をする時代を支えるゼロトラストセキュリティについてのライブウェビナー「CROWDSTRIKE VIRTUAL FORUM」を11月27日に開催する。ユーザー事例として、Sansan株式会社 CSIRT 松田健氏によるセッションも行われる。
個人情報保護委員会は、10月30日に開催した「第156回 個人情報保護委員会」ならびに11月4日に開催した「第157回 個人情報保護委員会」の議事次第や配布資料を公開した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月6日、XOOPS用モジュールXooNIpsの複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

公益財団法人ふくい産業支援センターは11月5日、同センターが管理運営する福井県産業情報ネットワーク「ふくいナビ」で11月1日から障害発生し使用不可となっていると発表した。
経済産業省は11月5日、IoTやAIで実現される「Society5.0」、「Connected Industries」におけるフィジカル空間とサイバー空間のつながりの信頼性の確保の考え方を整理した「IoTセキュリティ・セーフティ・フレームワーク」の策定を発表した。
BSI Professional Services Japan株式会社は11月5日、一般社団法人日本ハッカー協会、グローバルセキュリティエキスパート株式会社(GSX)の協力によりセキュリティエンジニア養成講座におけるパートナーシップを強化すると発表した。

傘の販売を行う株式会社イー・ビー・アイは11月5日、同社が運営する「Tokyo noble* online shopping」にて第三者からの不正アクセスがあり、顧客のカード情報が流出した可能性が判明したと840×2390のPNG形式の画像で発表した。
あるイギリス人男性が、数百名もの女性のノートパソコンに Web カメラ監視用のマルウェアを仕込んで脱衣や性行為を覗き見した罪で起訴され、アメリカ合衆国への身柄の引き渡しの回避を試みていると報道されている。
株式会社イエラエセキュリティがビジネス拡大に伴い大阪市北区に大阪オフィスを10月に開設した。東京、札幌、沖縄、福岡に次いで5番目の拠点となる。
2020年になってもメール誤送信による個人情報流出が後を絶たない。民間では中小企業から日本を代表する大企業、官公庁では小さな町村役場から省庁までと、大小を問わずあらゆる場所で誤送信が発生している。

Vade Secure株式会社は10月29日、フィッシング詐欺の攻撃数をランキングしたレポート「Phishers' Favorites」の2020年第3四半期版を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月4日、サイボウズGaroonにおける不適切な入力確認の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

株式会社日立製作所は11月4日、人工知能技術「Hitachi AI Technology/H」を活用した「セキュリティ監視業務効率化AIソリューション SaaS版」を開発し、セキュリティ分野におけるLumadaの新たなソリューションの1つとして10月から提供開始したと発表した。
日本マイクロソフト株式会社は11月4日、PCやスマートフォンから質問に回答するのみで企業や組織のリモートワークの現状を把握できる「リモートワーク診断」を同日から提供開始すると発表した。

フィッシング対策協議会は11月4日、2020年10月の「フィッシング報告状況」を発表した。

保険代理店業務を行う株式会社ライフィは10月29日、同社の管理する顧客データに対し、同社Webサイトを通じて第三者からの不正アクセスがあり個人情報流出の可能性が判明したと発表した。

セキュリティの対応をする組織が今後どのような形で進むのか、世界や日本のドキュメントから紐解きます。
ウイルス被害などの調査や内部不正の調査の際の精度向上のために、データ保全は何よりも適切に行う必要があります。適切な保全データがあれば何度でも調査は実施可能ですが、保全に限っては初回しか行えないからです。

何かと諜報活動に利用されている印象のある Linkedin ですが、在宅勤務者の増加で、悪用リスクはこれまで以上に増大するのではないでしょうか。副業を認める企業も増加傾向にあると言われています。これまで以上にターゲットへ接近しやすくなることは想像がつきます。
経済産業省近畿経済産業局は10月29日、令和2年度中小企業サイバーセキュリティ対策促進事業の一環で、近畿2府5県に所在する企業、個人等が自主的に実施するサイバーセキュリティ関連コミュニティ活動を「地域セキュリティコミュニティ」として認定し、支援すると発表した。
デル・テクノロジーズ株式会社は11月2日、同社サポートサービスに関する不審な電話に対する注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)は、産業界が一体となってサプライチェーン全体でのサイバーセキュリティ対策の推進を行うことを目的としたサプライチェーン・サイバーセキュリティ・コンソーシアムを11月1日に設立すると発表した。
株式会社富士通研究所は10月29日、複数の要素から成る系列データに対するAI活用において、偽造攻撃データを用いてAIモデルをだまし意図的に判定を誤らせる攻撃への耐性を強化する技術を開発したと発表した。
学校法人関西医科大学は10月30日、同学職員の一部のパソコンが「Emotet」に感染し、同学職員を装った不審メールが過去に職員とメール連絡を行った者に同学とは異なるサーバから10月23日以降に送信されたことが確認されたと発表した。
株式会社カプコンは11月4日、同社グループシステムの一部でメールシステムやファイルサーバーなどにアクセスしづらい障害が11月2日未明から発生していると発表した。

黎明期クラウドには漠然とした不安があったが、普及が進む近年そのリスクがあちこちで顕在化しはじめた。本資料でもクラウド利用時のセキュリティインシデント事例を紹介している。

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は10月30日、イベントログの分析をサポートするツール「LogonTracer」の最新版バージョン1.5のリリースを発表した。
株式会社東京商工リサーチは10月30日、約100媒体、約30年分の新聞や雑誌等の記事情報から取引先のネガティブ情報を検出する「TSRコンプライアンスチェック}を同日から提供開始すると発表した。
株式会社山梨中央銀行は10月14日、山梨県内のコンビニエンスストア設置のATMにて偽造キャッシュカードによると推測される不正アクセスと被害が確認されたと発表した。
防犯カメラメーカーの新鋭株式会社は10月23日、同社社員のパソコン1台が「Emotet」に感染し、同社を装った第三者からの不審メールが複数送信されたことを10月14日に確認致したと発表した。

、更新処理を担当する職員が、電子データの更新ができていると誤認し、さらに複数人によるチェックが行われていなかったことが原因。
メッセージングセキュリティを中心とした国際カンファレンス「JPAAWG 3rd General Meeting」が、11月11日から11月12日の2日間にわたってオンライン開催される。

独立行政法人情報処理推進機構(IPA)は10月29日、2020年7月から9月の第3四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。

Webアクセス時のマルウェア検出で「Emotet」が全体の4分の3を占めることが株式会社インターネットイニシアティブ(IIJ)が10月29日に発表した「wizSafe Security Signal 2020年9月観測レポート」で明らかになった。
ユニットハウスやトランクルームの製造・販売・レンタルを行う三協フロンテア株式会社は10月23日、9月18日午前11時過ぎに同社社員を装った社外の差出人から「Emotet」標的型攻撃メールを受信し、当該社員のPCの「Emotet」感染が判明した件について続報を発表した。

JASDAQに上場し携帯電話の代理店業務を行う株式会社ベルパークは10月22日、9月25日に公表した不正アクセスによる賃貸借契約に関する情報流出について続報を発表した。

株式会社上毛新聞社は10月29日、同社が発行する上毛新聞の愛読者クラブ「ジョモだち」の会員情報が流出した可能性が判明したと発表した。会員から「ジョモだち」登録のメールアドレスに迷惑メールが届いたと連絡があり、同社で調査して発覚した。

Repro株式会社は10月23日、同社が運営するオウンドメディア「Growth Hack Journal」の一部において第三者からの不正アクセスがありサイトが改ざんされたことが判明したと発表した。
航空宇宙機器や大型輸送システムなどの製造を行うシンフォニアテクノロジー株式会社は10月23日、同社社内のパソコン1台が「Emotet」に感染したことを10月21日に確認したと発表した。
2019年に発見されたEXODUSはアンダーグラウンドのハッカーではなく、イタリアのセキュリティベンダーによって開発されたとされる。EXODUSを発見し調査を行った研究者のレポートをもとに、このマルウェアの背景などをまとめたい。
株式会社UL Japanは10月27日、欧州自動車市場を目指す自動車業界向けのサイバーセキュリティサービスの提供を11月1日から開始すると発表した。

100年単位の超長期情報保管にも耐える「データを無意味化して格納するストレージシステム」のプロトタイプの開発に成功したと、株式会社ZenmuTechと株式会社ワイ・デー・ケー、国立研究開発法人情報通信研究機構(NICT)が10月28日に発表した。
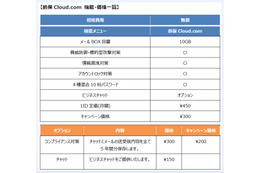
サイバーソリューションズ株式会社は10月28日、損害保険代理店向けに特化したメール&セキュリティサービス「損保Cloud.com」の提供を同日から開始すると発表した。
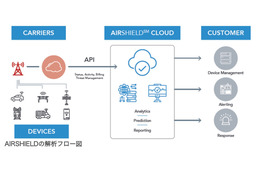
株式会社理経は10月28日、米国カリフォルニアの802 Secure社と新たに販売代理店契約を結びIoT製品向け次世代セキュリティ製品「AIRSHIELD」の販売開始を発表した。
セキュリティ情報融合基盤「CURE」を機能強化し、自然言語で記述された分析情報を融合、迅速に横断分析することに成功したと国立研究開発法人情報通信研究機構(NICT)が10月27日発表した。
JPAAWGとは「運用や開発の現場で体を張る技術者が、その技術とプライドを研鑽する場」とでもなるだろう。山積される課題の迷宮に踏み込み、問題をあざやかに解決するが、そのことをユーザーはつゆほども知らない、知らなくていい、そんな人々の情報交換の場だ。
Amazonから中小出版社に対し大量の返品が行われ、その際に、その後の販売が難しいほど本が粗雑に扱われているという実態が、業界団体のアンケート結果によって明らかになった。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月27日、Macrium Software製Macrium Reflectの権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
SBテクノロジー株式会社は10月27日、日本マイクロソフト株式会社が提供するクラウドネイティブなSIEMソリューション「Azure Sentinel」の導入支援を行う「SIEM構築支援サービス for Azure Sentinel」の提供を11月2日より開始すると発表した。
不動産管理を行う株式会社グッドライフカンパニーは10月22日、同社のメールアカウントに不正アクセスがありスパムメール送信の踏み台となったことが判明したと発表した。10月22日に同社のメールサービスを管理する運営会社から連絡があり発覚した。

株式会社ブクログは10月21日、同社が運営するweb本棚サービス「ブクログ」にて各利用者の本棚ページのソースコード上に利用者本人のメールアドレスが表示された事実を確認したと発表した。10月20日午後4時頃に利用者から指摘があり発覚した。

アジア圏を代表するセキュリティカンファレンスのひとつ「CODE BLUE 2020」がいよいよ明日 10 月 29 日 木曜日から 2 日間にわたって開催される。同イベント事務局の篠田佳奈氏に本年の開催の特徴とみどころを聞いた。
Microsoft Windows OS において、ユーザアカウント制御 (UAC) による制限を回避することが可能となる新たな手法が公開されています。

フィッシング攻撃はサイバー犯罪者による攻撃方法の支配的な地位を第2四半期も保ち続け全攻撃の44%を占める。RSA Security Japan合同会社は2020年第2四半期のフィッシングやオンライン犯罪情報、統計情報をまとめた「RSA Quarterly Fraud Report」を発表した。

マルウェア「Emotet」への感染を目的とした悪意のある電子メールは、日本の営業時間である午前9時頃から活発化し、終業時間頃に沈静化することがIBMの調査で明らかになった。
K&Oエナジーグループ株式会社と大多喜ガス株式会社は10月23日、大多喜ガス及び大多喜ガスの協力企業を装った「なりすましメール」の配信を確認したと発表した。
GMOクリック証券株式会社は10月26日、同社の顧客1名に対し悪意のある第三者からの不正アクセスがあり当該顧客の資産が流出が発生したと発表した。

レストラン・カフェ・ホテル経営を行う東証一部上場企業 株式会社ひらまつは10月20日、同社従業員に貸与したパソコン2台が「Emotet」に感染したことによるメール情報の流出と第三者からの不審メール送信について、調査結果を発表した。

株式会社イエラエセキュリティは10月26日、AWS、Azure、GCPのユーザー企業向けに「3大クラウドセキュリティ一元管理サービス」を提供開始した。
Jamf Japan株式会社は10月22日、米国で実施されたサイバーセキュリティ月間にあわせ企業や組織におけるデバイスの利用状況とエンドポイントセキュリティの今後の課題に関する調査結果を発表した。


