
2026.10.11(日)
- 注目検索ワード

大阪府は12月7日、教育庁私学課にて府内私立学校の担当者にメール送信する際、送信先のメールアドレスを記載した一覧表を誤添付したと発表した。
株式会社毎日放送は12月8日、同社の新卒採用の過程にて、受験者へ送信したメールに、誤って前年度受験者の個人情報を含むファイルを添付したことが判明したと発表した。
プロジェクト管理ツール「Backlog」やビジュアルコラボレーションツール「Cacoo」、ビジネスチャットツール「Typetalk」を提供する株式会社ヌーラボは12月10日、ヌーラボアカウントにて第三者からの不正ログイン試行を検知したと発表した。
サイバーセキュリティパラサイト(寄生虫)。攻撃機能の全部または一部を宿主(感染 PC )が持つ機能でまかなうマルウェアだ。一般的なマルウェアはエクスプロイトやダウンローダーなどの攻撃機能を自前で持つが、そうではないマルウェアを研究している研究者たちがいる。

一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月9日、OpenSSLの脆弱性に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
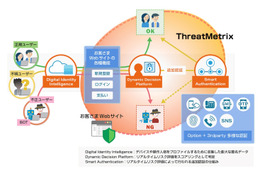
NTTデータ先端技術株式会社は12月9日、米LexisNexis Risk Solutions社と代理店契約を締結し、オンライン不正検知サービス「ThreatMetrix」を同日から提供開始すると発表した。
一般社団法人日本損害保険協会は12月9日、企業のサイバーリスクに対する意識や最新の対策実態を把握することを目的として実施した「サイバーリスク意識・対策実態調査2020」を発表した。
海賊版や不正購入されたキーの販売は過去にも問題視されています。
サッポロビール株式会社は12月7日、同社のキャンペーンにて他の顧客の個人情報が閲覧できる状況になっていたことが判明したと発表した。
国立大学法人大阪大学は12月9日、12月1日に同学の学内宿泊施設予約システムのサーバに対し、学外から不正アクセスがあり同システム利用者の個人情報が漏えいした可能性が判明したと発表した。
独占記事
公安調査庁は12月7日、「国際テロリズム要覧」を2020年版に更新したと発表した。
さくらインターネット株式会社は12月8日、問い合わせフォームを悪用する攻撃増加に関する注意喚起を発表した。問い合わせフォームが悪用されフィッシング詐欺のメールや偽ブランド品の広告メール等が大量送信されているという。
一般社団法人コンピュータソフトウェア協会(CSAJ)セキュリティ委員会/Software ISACは12月8日、被害が急拡大するランサムウェアからソフトウェア開発企業を守るための注意喚起とガイドラインを発表した。今後、同協会会員への遵守の呼びかけと啓発活動を行う。
マカフィー株式会社は12月8日、サイバー犯罪が世界経済に与える損害や水面下の影響について調査した「The Hidden Costs of Cybercrime(サイバー犯罪の隠れたコスト)」を発表した。
モーショングラフィックスや映像編集、VFX、デザイン等のソフトウェア販売を行う株式会社フラッシュバックジャパンは12月5日、メール誤送信によるメールアドレスの流出が判明したと発表した。
株式会社LDH JAPANは12月8日、同社が運営する「EXILE TRIBE STATION ONLINE SHOP」に対し第三者からの不正アクセスがあり、クレジットカード情報が流出した可能性が判明したと発表した。
PIONEER KITTENの特徴として、被害マシンへの初期アクセスを獲得するために、インターネットに接続する資産上で外部のリモートサービスを悪用する手口に強く依存していることが挙げられます。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月7日、Apache Cordova Plugin camera における情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)、一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月7日、トレンドマイクロ製ServerProtect for Linuxにおけるヒープベースのバッファオーバーフローの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
NTTコミュニケーションズ株式会社とゼットスケーラー株式会社、クラウドストライク株式会社の3社は、12月7日にオンデマンドセミナー「ゼットスケーラー・クラウドストライク・NTT Comが実現するゼロトラストセキュリティ」を開催すると発表した。
一般財団法人日本サイバー犯罪対策センター(JC3)は12月3日、様々な金融機関等を騙ったフィッシングを確認しており、個人情報やクレジットカード情報、アカウントやパスワード等をフィッシングサイトに入力しないよう注意を呼びかけている。
保険代理店業務を行う株式会社ライフィは12月7日、10月29日に公表した同社の管理する顧客データに対する第三者からの不正アクセスによる個人情報流出について調査結果を発表した。
長崎県長崎市は12月5日、同市Webサイト内の「平和・原爆」の中にある「平和・原爆総合ページ」の一部ページに改ざんがあり一時的にページ全体を閉鎖していたが、「長崎原爆の記憶」以外のページの安全が確認できたため同日午前11時に公開を再開したと発表した。
PayPay株式会社は12月7日、同社管理サーバにある加盟店に関する営業情報について、11月28日にブラジルからのアクセス履歴を1件確認したと発表した。12月1日に外部からの連絡に基づきアクセス履歴の調査を行った。
ウェビナーでは、ランサムウェアやEMOTETの対応で発見し対応しただけで終わっていけないのは何故か、同社の脅威インテリジェンスによる情報を伝える。

11 月は日本でのインシデント報告も散見され、特定国からのサイバー攻撃が活気付いている印象がありました。特に、IT サービスプロバイダーを介したサイバー攻撃は、諸外国を含め流行しており、組織規模は関係なく警戒が必要です。
サイバープロテクションを提供するスイスのアクロニス社は12月2日、サイバー脅威の総括と来年の予測をまとめた「2020 Acronis Cyberthreats Report」をリリースしたと発表した。
LINE株式会社は12月3日、「Disney x LINE」12ヶ月プラン会員継続特典の送付の際、梱包の箱に貼付した宛名シールの下に別顧客の宛名シールが貼付され、閲覧可能な状態となっていたことが判明したと発表した。
映画館109シネマズを運営する株式会社東急レクリエーションは12月4日、同社への不正アクセスによる迷惑メール送信について発表した。同社では109シネマズのWebサイトでも同様のリリースを公開し注意を呼びかけている。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月3日、EC-CUBEに存在する複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月3日、desknet's NEOにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月4日、Apache TomcatにおけるHTTP/2リクエスト処理の不備に起因する情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月27日、Fortinet社製FortiOSのSSL VPN機能の脆弱性(CVE-2018-13379)の影響を受けるホストに関する情報を公開した。
株式会社日立システムズは12月4日、同社が提供するITシステムの運用監視サービスにて、ネットワークを経由したと推定される不正アクセスが確認されたと発表した。
オリックス・ホテルマネジメント株式会社は12月4日、同社が運営する「ハンドレッドステイ東京新宿」にて、同施設を予約および利用した顧客の情報を紛失したことが発覚したと発表した。
大阪府は12月4日、府立茨木西高等学校にて「成績会議資料」が誤って教材プリントの裏面に印刷された状態で配付され個人情報が流出したことが判明したと発表した。
総務省は12月4日、同省の行政管理局が所管するe-Govにおける電子申請にて、申請者の入力画面に別の申請者の情報が表示されたことが判明したと発表した。e-Govは、行政手続のオンライン化のために各府省が共通で利用するシステム。
公立大学法人福島県立医科大学附属病院は12月2日、同院で発生したコンピュータウイルス感染に伴う患者への影響を調査したところ、ウイルス感染が疑われる放射線撮影装置の不具合で放射線画像の再撮影に至った事案が2件あったことが判明したと発表した。
巧妙にサーバ保存情報の暗号化やアクセスログの抹消を行っており、影響範囲の調査が難航しているという。
株式会社 東京ビッグサイトは11月20日、同社が主催した「JIMTOF2020 Online」に登録し「名刺交換機能」を利用した者の個人情報が流出したと発表した。
今回は AWS EC2インスタンスで構築されているWebサイトが改ざんの被害にあってしまったという架空の設定で、EC2インスタンスのサーバのHDDの調査を行ってみたいと思います。
2020 年 4 月に報告された、GitLab における任意のファイル読み取りの脆弱性に対するエクスプロイトコードが、2020 年 11 月に公開されています。
内閣官房内閣サイバーセキュリティセンター(NISC)では12月1日、2021年「サイバーセキュリティ月間」実施に伴う関連事業の募集について発表した。
株式会社NTTドコモは12月1日、法人向けデバイス紛失時対応サービス「ビジネス端末レスキュー」を同日から提供開始すると発表した。

パナソニックシステムソリューションズジャパン株式会社は11月30日、同社のパートナー向け会員制サイト「パートナーDIRECT」の情報流出について発表した。
アダルトコンテンツを AI で生成するために必要な機械学習モデルによく使われる訓練用データセットには、性的虐待で告発されているアダルト動画制作会社が撮影したヌード画像がしばしば含まれている。
Facebook Japan株式会社は11月27日、コミュニティ規定施行レポートの第7版(英語のみ)を公開したと発表した。
株式会社エーアイセキュリティラボは11月30日、クラウド型Webアプリケーション脆弱性診断ツール「AeyeScan」に手動による巡回範囲の追加・補完する機能を追加すると発表した。本機能は2021年1月7日から提供開始する。
テックファーム株式会社は11月30日、アプリ・Webサイト診断サービス「UI/UXまるっと診断」を同日から提供開始すると発表した。
日本銀行は11月30日、G7サイバー・エキスパート・グループが策定した「サイバー演習計画に関するG7の基礎的要素」を11月24日(米国時間)にG7議長国の米国が公表したと発表した。
東証の宮原幸一郎社長は、11月30日付けでシステム障害の責任をとって辞任すると明らかにしたばかり。

株式会社高速オフセットは11月30日、報知新聞社発行「羽生結弦2021カスタマイズカレンダー」の専用販売サイト(高速オフセット社運営)に対し第三者からの不正アクセスがあり購入者の個人情報流出の可能性が判明したと発表した。

株式会社上毛新聞社は12月1日、愛読者クラブ「ジョモだち」の会員情報流出の可能性について、続報を上毛新聞記事で発表した。
ガートナー ジャパン株式会社は11月26日、日本のセキュリティ・リーダーに向け、これからの時代に求められる新しいリーダーシップの在り方について発表した。

株式会社インターネットイニシアティブ(IIJ)は11月27日、「wizSafe Security Signal 2020年10月 観測レポート」を発表した。

岐阜県は11月20日、県公式Webサイトに岐阜農林事務所管内の普及指導の対象となる就農者の個人情報を誤って掲載したと発表した。


