
ScanNetSecurity記事一覧(46 ページ目) | ScanNetSecurity
2026.10.31(土)

ScanNetSecurityの記事一覧(46 ページ目)

ScanSnap Manager のインストーラに権限昇格につながる脆弱性 画像
脆弱性と脅威

ScanSnap Manager のインストーラに権限昇格につながる脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月27日、ScanSnap Managerのインストーラにおける権限昇格につながる脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
日本プラストの開発センターのサーバにサイバー攻撃によるシステム障害、個人情報が漏えいした可能性否定できず 画像
インシデント・事故

日本プラストの開発センターのサーバにサイバー攻撃によるシステム障害、個人情報が漏えいした可能性否定できず

 日本プラスト株式会社は8月22日、同社サーバへの不正アクセスによる個人情報漏えいの可能性について発表した。
認証サーバで不審なユーザ検索 ~ 教員アカウントを利用し芝浦工業大学に不正アクセス 画像
インシデント・事故

認証サーバで不審なユーザ検索 ~ 教員アカウントを利用し芝浦工業大学に不正アクセス

 芝浦工業大学は8月22日、サイバー攻撃による個人情報漏えいの可能性について発表した。
西濃運輸の Web サービスで不正アクセスの形跡を確認 画像
インシデント・事故

西濃運輸の Web サービスで不正アクセスの形跡を確認

 西濃運輸株式会社は8月21日、同社が運営するWebサービスおよび「マイセイノー」サービスへの不正アクセスについて発表した。

チーム GMOイエラエ、DEF CON 33 Cloud Village CTF で 3 年連続世界 1 位獲得 画像
製品・サービス・業界動向

チーム GMOイエラエ、DEF CON 33 Cloud Village CTF で 3 年連続世界 1 位獲得

GMOサイバーセキュリティ byイエラエ株式会社は8月26日、同社に所属するホワイトハッカーチーム「GMOイエラエ」が「DEF CON 33」CTFにおける「Cloud Village CTF」で優勝し、3年連続で世界1位を獲得したと発表した。

9 / 17 開催「Developers Summit 2025 KANSAI」にスリーシェイク出展 画像
研修・セミナー・カンファレンス

9 / 17 開催「Developers Summit 2025 KANSAI」にスリーシェイク出展PR

 株式会社スリーシェイクは8月26日、9月17日に開催される「Developers Summit 2025 KANSAI」に展示ブーススポンサーとして協賛すると発表した。SRE総合支援サービス「Sreake」のブースを出展する。

経産省「サプライチェーン強化に向けたセキュリティ対策評価制度」事前対策支援サービスを BBSec が提供 画像
製品・サービス・業界動向

経産省「サプライチェーン強化に向けたセキュリティ対策評価制度」事前対策支援サービスを BBSec が提供

 株式会社ブロードバンドセキュリティ(BBSec)は8月26日、「サプライチェーン強化に向けたセキュリティ対策評価制度」運用開始に備えた事前対策支援サービスを提供すると発表した。

複数の i-フィルター製品に不適切なファイルアクセス権設定の脆弱性 画像
脆弱性と脅威

複数の i-フィルター製品に不適切なファイルアクセス権設定の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月27日、複数のi-フィルター製品における不適切なファイルアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

NetScaler ADC および NetScaler Gateway に脆弱性 画像
脆弱性と脅威

NetScaler ADC および NetScaler Gateway に脆弱性

 独立行政法人情報処理推進機構(IPA)は8月27日、NetScaler ADCおよびNetScaler Gatewayの脆弱性について発表した。影響を受けるシステムは以下の通り。

SS1 に複数の脆弱性 画像
脆弱性と脅威

SS1 に複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月27日、SS1における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

複数の HTTP/2 サーバ実装にストリームリセット処理の不備 画像
脆弱性と脅威

複数の HTTP/2 サーバ実装にストリームリセット処理の不備

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月26日、複数のHTTP/2サーバ実装におけるストリームリセット処理の不備について「Japan Vulnerability Notes(JVN)」で発表した。
送金を求める英文メッセージ ~ 国土交通省関東地方整備局が運用する CONPAS メールサーバを不正利用したスパムメール 画像
インシデント・事故

送金を求める英文メッセージ ~ 国土交通省関東地方整備局が運用する CONPAS メールサーバを不正利用したスパムメール

国土交通省関東地方整備局は8月21日、CONPASメールサーバの不正利用によるスパムメールの送信について発表した。
カリフォルニアアシカの愛称募集に応募した 61 名の個人情報閲覧可能に 画像
インシデント・事故

カリフォルニアアシカの愛称募集に応募した 61 名の個人情報閲覧可能に

 株式会社名鉄インプレスは8月21日、同社の運営する「南知多ビーチランド&南知多おもちゃ王国」での個人情報漏えいについて発表した。
損害賠償金 10,000 円支払い ~ 要配慮事項を含む個人情報含む Excel ファイル誤送信 画像
インシデント・事故

損害賠償金 10,000 円支払い ~ 要配慮事項を含む個人情報含む Excel ファイル誤送信

 株式会社moobleは8月20日、就労移行支援事業所CONNECTでの個人情報漏えいについて発表した。
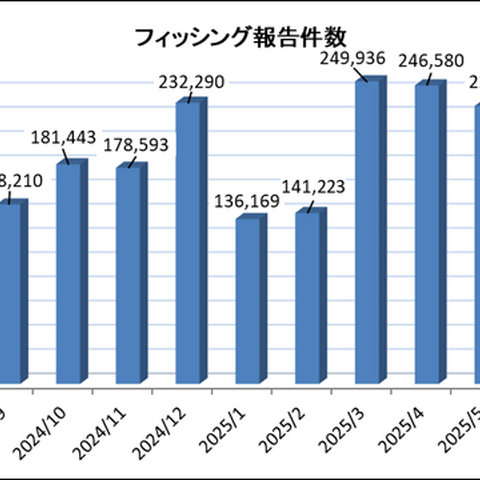
2025年7月のフィッシング報告状況、証券会社をかたるフィッシングメールの配信が再び増加 画像
調査・レポート・白書・ガイドライン

2025年7月のフィッシング報告状況、証券会社をかたるフィッシングメールの配信が再び増加

 フィッシング対策協議会は8月21日、2025年7月のフィッシング報告状況について発表した。

Cloudbase、オンラインセミナー「生成AIとクラウドが牽引する企業変革とガバナンスとは - セキュリティ企業の視点で紐解く事例とベストプラクティス」9 / 2 開催 画像
研修・セミナー・カンファレンス

Cloudbase、オンラインセミナー「生成AIとクラウドが牽引する企業変革とガバナンスとは - セキュリティ企業の視点で紐解く事例とベストプラクティス」9 / 2 開催PR

 Cloudbase株式会社は9月2日に、オンラインセミナー「生成AIとクラウドが牽引する企業変革とガバナンスとは─セキュリティ企業の視点で紐解く事例とベストプラクティス─」を開催すると発表した。
ナカバヤシ運営「asue」でレイアウト崩れ 夏季休暇明けに再発 ~ 不正アクセスの可能性否定できず 画像
インシデント・事故

ナカバヤシ運営「asue」でレイアウト崩れ 夏季休暇明けに再発 ~ 不正アクセスの可能性否定できず

 ナカバヤシ株式会社は8月20日、同社が運営する「asue」への不正アクセスについて発表した。
外部サイトへのリダイレクトと検索エンジンへの不正なインデックス登録が可能な状態に ~ AGS人材紹介サービスサイトへのサイバー攻撃による改ざん 画像
インシデント・事故

外部サイトへのリダイレクトと検索エンジンへの不正なインデックス登録が可能な状態に ~ AGS人材紹介サービスサイトへのサイバー攻撃による改ざん

 株式会社AGSコンサルティングは8月20日、7月10日に公表したAGS人材紹介サービスサイトへのサイバー攻撃による改ざんについて、調査結果を発表した。
レイメイ藤井に不正アクセス、被害対応のためサーバやイントラネット等を休止 画像
インシデント・事故

レイメイ藤井に不正アクセス、被害対応のためサーバやイントラネット等を休止

 株式会社レイメイ藤井は8月18日、同社サーバへの第三者からの不正アクセスについて発表した。
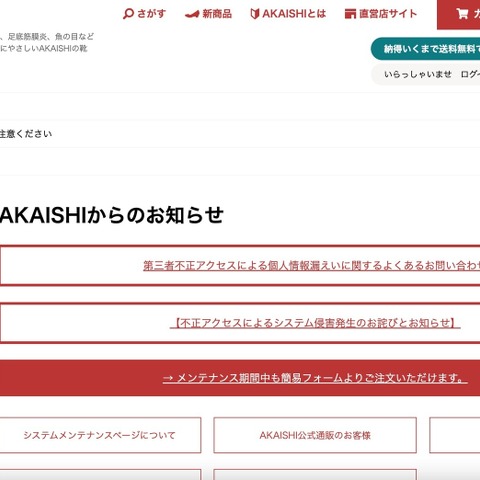
「AKAISHI公式通販サイト」に不正アクセス、クレジットカードを使用した顧客に利用履歴確認を呼びかけ 画像
インシデント・事故

「AKAISHI公式通販サイト」に不正アクセス、クレジットカードを使用した顧客に利用履歴確認を呼びかけ

 コンフォートシューズ及び健康雑貨の製造販売を行う株式会社AKAISHIは8月、同社が運営する「AKAISHI公式通販サイト」への不正アクセスについて発表した。
エックスサーバーに DDoS 攻撃、一部環境からのアクセスフィルタリング実施 画像
インシデント・事故

エックスサーバーに DDoS 攻撃、一部環境からのアクセスフィルタリング実施

 エックスサーバー株式会社は8月25日、同社の「sv13279サーバー」へのDDoS攻撃の対応について発表した。

スリーシェイク 事業拡大と組織強化に向け本社移転 住友不動産汐留浜離宮ビル 画像
製品・サービス・業界動向

スリーシェイク 事業拡大と組織強化に向け本社移転 住友不動産汐留浜離宮ビル

 株式会社スリーシェイクは8月25日、9月29日から住友不動産汐留浜離宮ビルに本社を移転・拡張すると発表した。

日本通信販売協会 Webスキミングによる個人情報漏えいに注意呼びかけ 画像
脆弱性と脅威

日本通信販売協会 Webスキミングによる個人情報漏えいに注意呼びかけ

 公益社団法人日本通信販売協会(JADMA)は8月13日、ECサイトでのWebスキミングによる個人情報漏えいに関する注意喚起を発表した。
P2P メッシュ型 VPN プラットフォームサービス「Runetale」開発企業に HENNGE が出資 画像
製品・サービス・業界動向

P2P メッシュ型 VPN プラットフォームサービス「Runetale」開発企業に HENNGE が出資

 HENNGE株式会社は8月20日、P2PメッシュVPNプラットフォームサービス「Runetale」を開発、提供するRunetale株式会社への出資を発表した。
DMARC 推進企業の “交流会” ~ メールセキュリティの TwoFive、DMARC 導入活用企業対象に「DMARC/25 LAB」 8 / 29 開催 画像
研修・セミナー・カンファレンス

DMARC 推進企業の “交流会” ~ メールセキュリティの TwoFive、DMARC 導入活用企業対象に「DMARC/25 LAB」 8 / 29 開催PR

 こうした諸課題を受けて開催されるのが「DMARC/25 LAB」である。今回の交流会では最新の業界動向や実際の導入事例、運用上の工夫・課題などの情報共有を行い、参加者が自社の取り組みに活かせる具体的なヒントを得るとともに、関係者間の連携強化やノウハウの相互提供につなげることを目的としている。
オークワ 連結子会社の株式会社サンライズにランサムウェア攻撃 画像
インシデント・事故

オークワ 連結子会社の株式会社サンライズにランサムウェア攻撃

 株式会社オークワは8月16日、連結子会社の株式会社サンライズでのランサムウェア被害の発生について発表した。文字のコピーができないPDFファイルで公開している。
三浦工業に海外グループ会社を経由した不正アクセス、システム障害発生 画像
インシデント・事故

三浦工業に海外グループ会社を経由した不正アクセス、システム障害発生

 三浦工業株式会社は8月15日、同社ネットワークへの不正アクセスによるシステム障害について発表した。
被害額は億単位 権限利用し隠蔽も ~ ガンホー 幹部級職員 架空発注等の不正行為で懲戒解雇 画像
インシデント・事故

被害額は億単位 権限利用し隠蔽も ~ ガンホー 幹部級職員 架空発注等の不正行為で懲戒解雇

 東証プライム上場企業のガンホー・オンライン・エンターテイメント株式会社は8月14日、同社の元従業員による不正行為について発表した。文字のコピーができないPDFファイルで公開している。
エコ配、システム不備により 任意の問い合わせ番号入力で受取人の一部情報が閲覧可能に 画像
インシデント・事故

エコ配、システム不備により 任意の問い合わせ番号入力で受取人の一部情報が閲覧可能に

 株式会社エコ配は8月12日、システム不備による個人情報漏えいについて発表した。

Western Digital Kitfox に引用符で囲まれていないファイルパスの脆弱性 画像
脆弱性と脅威

Western Digital Kitfox に引用符で囲まれていないファイルパスの脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月22日、Western Digital Kitfoxにおける引用符で囲まれていないファイルパスの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

「セコムあんしんエコ文書サービス」が法務省の「実質的支配者リスト制度」におけるオンライン申請に対応 画像
製品・サービス・業界動向

「セコムあんしんエコ文書サービス」が法務省の「実質的支配者リスト制度」におけるオンライン申請に対応

 セコムトラストシステムズ株式会社は8月20日、同社の「セコムあんしんエコ文書サービス」などのサービスが、法務省の「実質的支配者リスト制度」におけるオンライン申請に対応したと発表した。
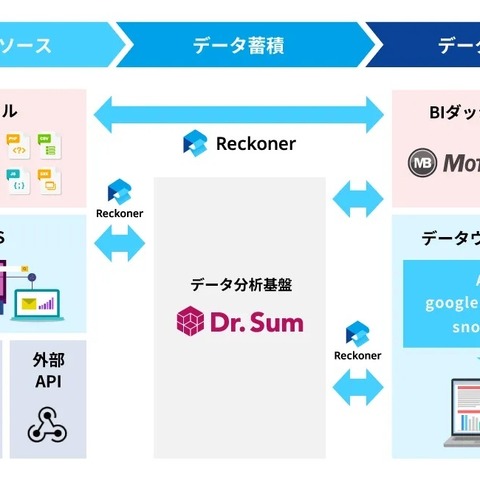
クラウド型データ連携ツール「Reckoner」と BI ダッシュボード「MotionBoard Cloud」が連携 画像
製品・サービス・業界動向

クラウド型データ連携ツール「Reckoner」と BI ダッシュボード「MotionBoard Cloud」が連携

 株式会社スリーシェイクは8月21日、同社のクラウド型データ連携ツール「Reckoner」とウイングアーク1st株式会社のBIダッシュボード「MotionBoard Cloud」の連携を同日から開始すると発表した。

旧ドメインを用いた不審メール 注意喚起 ~ 株式会社バッファロー 画像
脆弱性と脅威

旧ドメインを用いた不審メール 注意喚起 ~ 株式会社バッファロー

 株式会社バッファローは8月19日、同社の旧ドメインを用いた不審メールへの注意喚起を発表した。
脱? 続? ~ セコムトラストシステムズ、Webセミナー「VMwareの現状と課題~失敗を避けるための決断と解決策」9 / 25・26 開催 画像
研修・セミナー・カンファレンス

脱? 続? ~ セコムトラストシステムズ、Webセミナー「VMwareの現状と課題~失敗を避けるための決断と解決策」9 / 25・26 開催PR

 セコムトラストシステムズ株式会社は9月25日、26日に、Webセミナー「VMwareの現状と課題~失敗を避けるための決断と解決策~」を開催すると発表した。
日本触媒グループのサーバに不正アクセス、従業員 197 名分の個人情報が漏えいした可能性 画像
インシデント・事故

日本触媒グループのサーバに不正アクセス、従業員 197 名分の個人情報が漏えいした可能性

 東証プライム上場企業の株式会社日本触媒は8月8日、5月30日に公表した同社サーバへの不正アクセスについて、調査結果を発表した。
日本筋ジストロフィー協会にサイバー攻撃、管理画面へ なりすましによる不正アクセス 画像
インシデント・事故

日本筋ジストロフィー協会にサイバー攻撃、管理画面へ なりすましによる不正アクセス

 一般社団法人日本筋ジストロフィー協会は8月8日、同協会が運営する「日本筋ジストロフィー協会」公式サイトへのサイバー攻撃について発表した。
日本コロムビアに不正アクセス、グループ会社でも被害を確認 画像
インシデント・事故

日本コロムビアに不正アクセス、グループ会社でも被害を確認

 日本コロムビア株式会社は8月8日、同社サーバへの不正アクセスについて発表した。
国立特別支援教育総合研究所への不正アクセス、職員等の個人情報が漏えいした可能性を否定できない状況に 画像
インシデント・事故

国立特別支援教育総合研究所への不正アクセス、職員等の個人情報が漏えいした可能性を否定できない状況に

 独立行政法人国立特別支援教育総合研究所は8月8日、7月8日に公表した同研究所への不正アクセスについて、続報を発表した。

産学連携による発展「JNSA-IAC3 第1回サイバーセキュリティセミナー」 8 / 28 開催 画像
研修・セミナー・カンファレンス

産学連携による発展「JNSA-IAC3 第1回サイバーセキュリティセミナー」 8 / 28 開催

 特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は8月28日に、産学連携によるサイバーセキュリティの発展を目指し「JNSA-IAC3 第1回サイバーセキュリティセミナー」を開催すると発表した。

Group-Office に複数の脆弱性 画像
脆弱性と脅威

Group-Office に複数の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月21日、Group-Officeにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
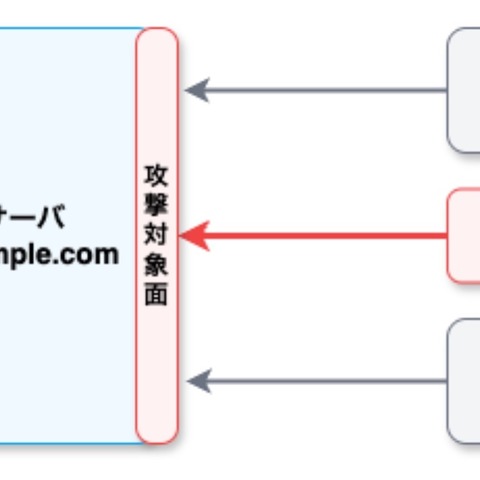
管理用 URL を別ドメインに ~ CMS サイト静的化サービス espar vault に「隠蔽化オプション」追加 画像
製品・サービス・業界動向

管理用 URL を別ドメインに ~ CMS サイト静的化サービス espar vault に「隠蔽化オプション」追加

 株式会社フィードテイラーは8月19日、同社が提供するCMSサイト静的化サービス「espar vault」にCMSの管理系アクセス全てを公開URLとは異なる別のドメインに隔離する「隠蔽化オプション」を提供すると発表した。
日本熊森協会に不正アクセス、破産手続き開始した旨のメールを会員へ 画像
インシデント・事故

日本熊森協会に不正アクセス、破産手続き開始した旨のメールを会員へ

 一般財団法人日本熊森協会は8月12日、同協会の公式ホームページとメールシステムへの不正アクセスと改ざんについて発表した。
三菱オートリースが利用するモバイルデバイス管理サーバに不正アクセス、従業者に関する 1,166 件の個人データが漏えい 画像
インシデント・事故

三菱オートリースが利用するモバイルデバイス管理サーバに不正アクセス、従業者に関する 1,166 件の個人データが漏えい

 三菱オートリース株式会社は8月8日、同社が利用するモバイルデバイス管理サーバへの不正アクセスについて発表した。
「駿河屋.JP(suruga-ya.jp)」への不正アクセス、カード情報が漏えいした可能性 画像
インシデント・事故

「駿河屋.JP(suruga-ya.jp)」への不正アクセス、カード情報が漏えいした可能性

 株式会社駿河屋は8月8日、同社が運営するECサイト「駿河屋.JP(suruga-ya.jp)」への不正アクセスについて発表した。
パソコンにメール送信時の確認事項を貼り出し ~ メール誤送信対策 画像
インシデント・事故

パソコンにメール送信時の確認事項を貼り出し ~ メール誤送信対策

 愛知県豊田市は8月7日、メール誤送信による個人情報の流出について発表した。
「東京デジタルアカデミー若手エンジニアコース」受講者の個人情報が閲覧可能に、管理ツールの閲覧権限誤設定が原因 画像
インシデント・事故

「東京デジタルアカデミー若手エンジニアコース」受講者の個人情報が閲覧可能に、管理ツールの閲覧権限誤設定が原因

 一般財団法人GovTech東京は8月7日、東京都デジタルサービス局との協働事業「東京デジタルアカデミー若手エンジニアコース」での個人情報漏えいについて発表した。
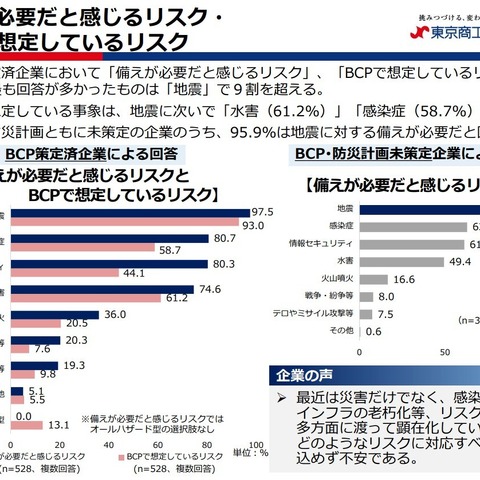
備えが必要と感じるが BCP で想定していないリスク「情報セキュリティ」ダントツ 1 位 ~ 東京商工会議所 調査 画像
調査・レポート・白書・ガイドライン

備えが必要と感じるが BCP で想定していないリスク「情報セキュリティ」ダントツ 1 位 ~ 東京商工会議所 調査

 東京商工会議所は8月18日、「会員企業の災害・リスク対策に関するアンケート」の2025年調査結果について発表した。

富士フイルムヘルスケアアメリカ製 Synapse Mobility に Web パラメタの外部制御による権限昇格の脆弱性 画像
脆弱性と脅威

富士フイルムヘルスケアアメリカ製 Synapse Mobility に Web パラメタの外部制御による権限昇格の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月20日、富士フイルムヘルスケアアメリカ製Synapse MobilityにおけるWebパラメタの外部制御による権限昇格の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

Movable Type に複数の脆弱性 画像
脆弱性と脅威

Movable Type に複数の脆弱性

 独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月20日、Movable Typeにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
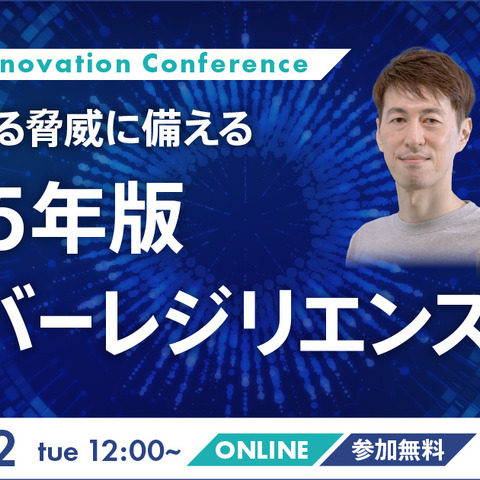
9 / 2 弁護士ドットコム主催「Security Innovation Conference」にエーアイセキュリティラボ 阿部 一真 氏 登壇 画像
研修・セミナー・カンファレンス

9 / 2 弁護士ドットコム主催「Security Innovation Conference」にエーアイセキュリティラボ 阿部 一真 氏 登壇PR

 株式会社エーアイセキュリティラボは8月12日、9月2日に開催される弁護士ドットコム株式会社が主催する「Security Innovation Conference~高度化する脅威に備える 2025年版 サイバーレジリエンス戦略~」に登壇すると発表した。

思わぬ金額の代行手数料 ~ 米ESTA 英ETA 豪ETA 加eTA 韓K-ETA 申請で 画像
脆弱性と脅威

思わぬ金額の代行手数料 ~ 米ESTA 英ETA 豪ETA 加eTA 韓K-ETA 申請で

 独立行政法人国民生活センターは8月6日、ESTA等の申請代行サイトに関する相談の増加について発表した。
研修の講義依頼する外部講師の所属事務所にランサムウェア攻撃 画像
インシデント・事故

研修の講義依頼する外部講師の所属事務所にランサムウェア攻撃

 独立行政法人工業所有権情報・研修館(INPIT)は8月6日、外部講師の所属事務所からの個人情報漏えいの可能性について発表した。
日鉄ソリューションズへの不正アクセス、法政大学の学生等 16,542 名の個人情報が漏えいした可能性 画像
インシデント・事故

日鉄ソリューションズへの不正アクセス、法政大学の学生等 16,542 名の個人情報が漏えいした可能性

 学校法人法政大学は8月6日、不正アクセスによる情報漏えいの可能性について発表した。
決算発表予定通り実施 ~ レゾナック・ホールディングスへのランサムウェア攻撃 画像
インシデント・事故

決算発表予定通り実施 ~ レゾナック・ホールディングスへのランサムウェア攻撃

 東証プライム上場企業の株式会社レゾナック・ホールディングスは8月6日、5月20日に公表した同社へのランサムウェア攻撃について、最終報を発表した。
セコムトラストシステムズ、量子コンピューターによる暗号解読の脅威を解説 画像
研修・セミナー・カンファレンス

セコムトラストシステムズ、量子コンピューターによる暗号解読の脅威を解説PR

 セコムトラストシステムズ株式会社は9月17日、18日に、Webセミナー「量子コンピューター時代の暗号安全性~未来の脅威に備える長期戦略~」を開催すると発表した。

ウェルスナビがパスワードレス認証導入 画像
製品・サービス・業界動向

ウェルスナビがパスワードレス認証導入

 ウェルスナビ株式会社は8月19日、同社が提供する「WealthNav」でパスキー(FIDO2)を用いたログイン時の多要素認証を9月上旬から導入すると発表した。金融庁と日本証券業協会では7月中旬に、今後はパスキーなどの安全性の高い認証を必須とする指針案を示していた。
Okta「AI at Work 2025」発表、AI に関する最大の懸念は「データプライバシー」 画像
調査・レポート・白書・ガイドライン

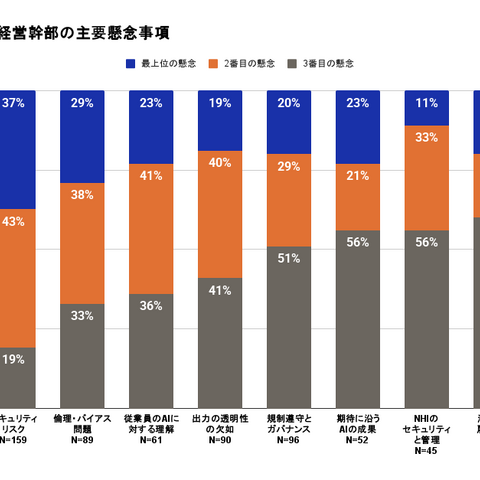
Okta「AI at Work 2025」発表、AI に関する最大の懸念は「データプライバシー」

 Okta Japan株式会社は8月13日、職場でのAI利用に関する年次調査「AI at Work 2025」の結果を発表した。

Apache Tomcat の Rewrite Valve 機能にセッション固定の脆弱性 画像
脆弱性と脅威

Apache Tomcat の Rewrite Valve 機能にセッション固定の脆弱性

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月19日、Apache TomcatのRewrite Valve機能におけるセッション固定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

トレンドマイクロ製企業向けエンドポイントセキュリティ製品に複数の OSコマンドインジェクションの脆弱性、Critical Patch B14081 をリリース 画像
脆弱性と脅威

トレンドマイクロ製企業向けエンドポイントセキュリティ製品に複数の OSコマンドインジェクションの脆弱性、Critical Patch B14081 をリリース

 一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月18日、トレンドマイクロ製企業向けエンドポイントセキュリティ製品における複数のOSコマンドインジェクションの脆弱性について発表した。影響を受けるシステムは以下の通り。
CTC、金融機関対象「金融サイバーセキュリティガイドライン スマートチェックサービス」 画像
製品・サービス・業界動向

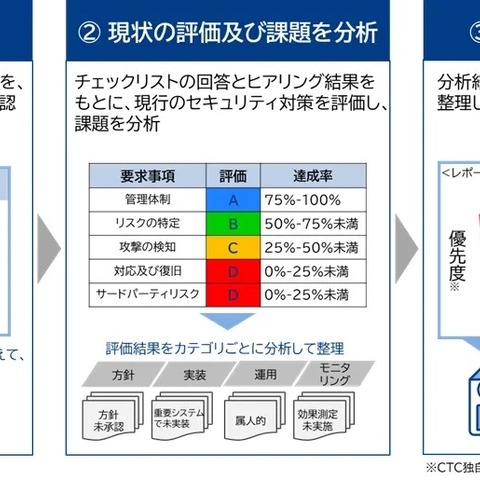
CTC、金融機関対象「金融サイバーセキュリティガイドライン スマートチェックサービス」

 伊藤忠テクノソリューションズ株式会社(CTC)は8月12日、金融機関を対象とした「金融サイバーセキュリティガイドライン スマートチェックサービス」を提供すると発表した。
「検索」が半減し「メール」倍増 ~ 2024 年 “悪質なサイトを知った経緯” 画像
調査・レポート・白書・ガイドライン

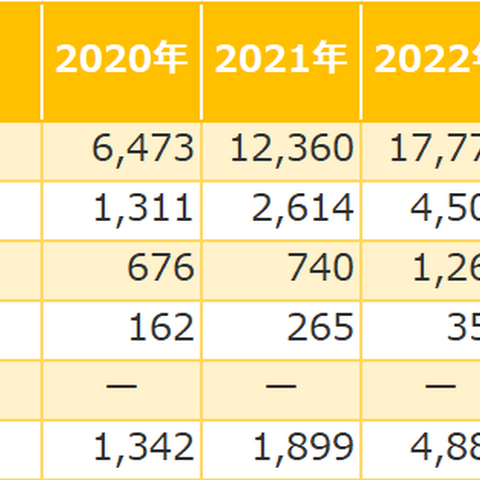
「検索」が半減し「メール」倍増 ~ 2024 年 “悪質なサイトを知った経緯”

 一般財団法人日本サイバー犯罪対策センター(JC3)は8月7日、「悪質なショッピングサイト等に関する統計情報(2025年上半期)」を発表した。
8 / 27 開催「情シスのためのサイバー攻撃対策セミナー ~ 見落としがちなセキュリティリスクと、組織がとるべき対策とは~」GMOサイバーセキュリティ byイエラエ 帰山凌氏 登壇 画像
研修・セミナー・カンファレンス

8 / 27 開催「情シスのためのサイバー攻撃対策セミナー ~ 見落としがちなセキュリティリスクと、組織がとるべき対策とは~」GMOサイバーセキュリティ byイエラエ 帰山凌氏 登壇PR

 GMOサイバーセキュリティ byイエラエ株式会社は8月8日、8月27日に開催されるウェビナー「情シスのためのサイバー攻撃対策セミナー~見落としがちなセキュリティリスクと、組織がとるべき対策とは~」に同社の帰山凌氏が登壇すると発表した。
リモートアクセス機器経由での侵入が判明 ~ サンリオエンターテイメントへのランサムウェア攻撃 画像
インシデント・事故

リモートアクセス機器経由での侵入が判明 ~ サンリオエンターテイメントへのランサムウェア攻撃

 株式会社サンリオエンターテイメントは8月12日、1月21日に発生した同社ネットワークへのランサムウェアによる不正アクセスについて、調査結果を発表した。

  1. 先頭
  2. 前
  3. 10
  4. 20
  5. 30
  6. …
  7. 41
  8. 42
  9. 43
  10. 44
  11. 45
  12. 46
  13. 47
  14. 48
  15. 49
  16. 50
  17. 51
  18. …
  19. 60
  20. 70
  21. 次
  22. 最後
Page 46 of 643
「経理」「営業」「企画」「プログラミング」「デザイン」と並ぶ、事業で成功するためのビジネスセンスが「セキュリティ」

ページ右上「ユーザー登録」から会員登録すれば会員限定記事を閲覧できます。毎週月曜の朝、先週一週間のセキュリティ動向を総括しふりかえるメルマガをお届け。(写真:ScanNetSecurity 永世名誉編集長 りく)

×
