
2026.10.15(木)
- 注目検索ワード

ヘッドホンを扱うAfterShokzは12月12日、メールシステム上でエラーが発生し一部の顧客リストのメールアドレスが表示された状態でメール送信したことが判明したと発表した。
ジャーカフ氏は、課題の根底に「ベンダーによって脅威インテリジェンスが指す意味が異なることがある」と述べる。日本企業が、脅威インテリジェンス活用のためにどのようなマインドセットの変化が必要か、ジャーカフ氏に聞いた。

ウォッチガードは、「インターネットセキュリティレポート」の最新版(2019年第3四半期)を発表した。
株式会社アルメックスは12月、同社が運営する「ハッピーホテル」サービスにて12月22日頃から第三者からの不正アクセスがあり利用者の個人情報が漏えいした可能性が判明したと発表した。

関西電力株式会社は12月23日、同社社員のパソコンがコンピューターウイルスEmotetに感染し個人情報等のデータ流出の可能性が判明したと発表した。

東京都文京区は12月18日、文京区立保育園にて撮影したデジタルカメラのSDカードの紛失が判明したと発表した。

株式会社北洋銀行は12月19日、12月3日に公表した同行の行員による顧客情報の漏えいについて調査結果を発表した。
Black Hat Europe
ソフォスは、SophosLabsの研究チームがサイバー脅威の最新動向について分析した「2020年版脅威レポート」の日本語版を発表した。
IPAおよびJPCERT/CCは、アップルップルが提供する「a-blog cms」に、複数の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Telos Corporationが提供する、DoDおよびICのセキュリティマーキング要求をサポートするWebベースのメッセージングシステム「AMHS」に、複数のクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、複数のApple製品で使用しているSecureROMに解放済みメモリ使用(use-after-free)の脆弱性が存在すると「JVN」で発表した。

株式会社北洋銀行は12月20日、同行がヤマト運輸株式会社に輸送を委託している道税領収済通知書の一部が所在不明であることが判明したと発表した。

神奈川県は12月21日、同県が12月6日に公表した富士通リース株式会社横浜支店とのリース契約満了に伴い返却したサーバからデータが消去される前に盗まれたハードディスクについて全台数を回収したと発表した。

滋賀県日野町は12月20日、日野町Webサイトに掲載した特別支援教育就学奨励費の申請手続きに必要な「購入物品報告書」に個人情報が添付され閲覧可能であったことが判明したと発表した。

埼玉県は12月19日、県立久喜北陽高等学校にて個人情報を含むタブレット端末の盗難が発生したと発表した。

神奈川県川崎市は12月20日、12月16日に公表した同市立図書館Webサイトの障害について調査結果を発表した。
FULLSPEC.は12月19日、同社が運営するアパレル商品販売サイト「FULLSPEC. WEB SITE」にて第三者からの不正アクセスにより顧客のカード情報流出の可能性が判明したと発表した。

建設機械の製造や販売を行う株式会社加藤製作所は12月18日、同社内のパソコンがウイルスに感染し保存されていた過去のメール送受信履歴が流出し、同社社員を名乗る不審メールが送付されたことが判明したと発表した。

株式会社サンドラッグは12月17日、同社社員を装った第三者からの不審メールの発信を複数件確認したと発表した。

分析装置を扱うLECOジャパン合同会社は11月15日、同社社員の業務用ノートパソコン1台が不正アクセスを受け、当該端末に保存されていた顧客情報が社外に流出した可能性が判明したと発表した。

EGセキュアソリューションズは、M&Aの対象企業のサイバーセキュリティにおけるリスクを詳しく調査する「サイバー・デューデリジェンスサービス」を販売開始する。

日立ソリューションズは、企業内のIaaSやPaaSの利用状況やセキュリティリスクを可視化し、情報セキュリティガバナンスの強化やシステム運用管理の効率向上を実現する「クラウドワークロードセキュリティサービス」を、販売開始する。
IPAセキュリティセンターは、「年末年始における情報セキュリティに関する注意喚起」として、年末年始の長期休暇期間における情報セキュリティ対策について発表した。
IPAおよびJPCERT/CCは、日本テレビ放送網が提供するAndroidアプリ「日テレニュース24」に、SSLサーバ証明書の検証不備の脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、Apache Software Foundationが提供する「Apache Tomcat」に複数の脆弱性が存在すると「JVN」で発表した。

NSWは、同社が提供する統合運用監視サービス「Managent(マネージェント)」に、セキュリティ監視のサービスメニューを拡充し、提供を開始した。
ESETは12月18日、2020年サイバーセキュリティトレンド予測レポート「2020年サイバーセキュリティトレンド:テクノロジーは本当にスマートになっているのか?」を公開した。
大阪市は12月19日、大阪市保健所感染症対策課にて取扱医療機関一覧に誤って委託料の支払い先口座情報が記載されたまま同市Webサイト上に掲載したことが判明したと発表した。

関西エアポートリテールサービス株式会社は12月13日、「KIX DUTY FREE出発前予約サイト」にてシステム不具合があり、会員の個人情報が他の会員がログインした際に閲覧可能な状態であったことが確認されたと発表した。

一般財団法人日本地図センターは12月13日、同センターのWebサーバが不正アクセスを受けたため12月11日午後3時40分にサーバをシャットダウンしたと発表した。

新潟県は12月18日、同県の補助事業にかかる進捗状況報告書を送信する際に、別の事業者への誤送信が発生したと発表した。
本ブログ記事では、「サイバー犯罪者の混成部隊」を中国政府がどのように利用して、主要テクノロジーやインテリジェンスのギャップを埋め、軍民両用のタービンエンジンの生産を増強していたかについて紹介します。
いわゆるスマートトイが最も基本的なセキュリティ基準さえ満たしていないという事例は年々増えているようだ 。Which? は、今年のクリスマスプレゼントの中にあなたのお子さんとおしゃべりしようと目論む悪者が利用できそうな玩具をたくさん見つけた。
パロアルトネットワークスは、エンドポイント、ネットワーク、クラウドのデータを統合するディテクション&レスポンスプラットフォームの最新版「Cortex XDR 2.0」を発表した。
ウェブルートは、「最も危険なマルウェア2019」を発表した。

独立行政法人地域医療機能推進機構群馬中央病院は12月9日、同院が運用している情報システムがウイルス感染し、同院または同院の職員を騙る不審メールが確認されたと発表した。

愛知県名古屋市は12月12日、名古屋市西部地域療育センターにて診断書の誤交付が発生したと発表した。

東京都は12月13日、都民安全推進本部にて子供の見守り活動の参加日等を案内する際に、誤送信による個人情報の流出が発生したと発表した。

国立大学法人鹿児島大学病院は12月17日、同院の患者の紙カルテやエコー写真等が路上に飛散したことが判明したと発表した。
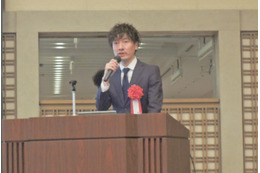
松野 真一 代表取締役社長が、サイバーセキュリティ及び技術者の人材育成をテーマに「サイバーセキュリティ最新動向と今、求められるセキュリティ人材確保論」と題し特別講演を行い、同社が取り組んでいるセキュリティ診断技術の標準化プロセスがつまびらかにされた。

デンソーとNTT Comは、車両をセキュリティ面で見守る「車両向けセキュリティオペレーションセンター」を実現する技術(車両SOC技術)の実用化を目指し、実験環境での車両SOC技術の検証を2020年1月から開始する。

フィッシング対策協議会は、Yahoo! JAPANを騙るフィッシングの報告を受けているとして、注意喚起を発表した。
IPAおよびJPCERT/CCは、サイボウズが提供するグループウェア「サイボウズ Office」に複数の脆弱性が存在すると「JVN」で発表した。

フィッシング対策協議会は、りそな銀行のフィッシングサイトへ誘導するショートメッセージ(SMS)の報告を受けていているとして、注意喚起を発表した。

横浜農業協同組合は12月17日、同組合の保有する顧客情報がインターネット上で一時閲覧可能な状態であったことが判明したと発表した。

神奈川県川崎市は12月16日、同市立図書館Webサイトが外部から大量のアクセスを受け一時的に閲覧が不可能な状態となったと発表した。

秋田県のモデル事務所「StellA」を運営する株式会社LAD agencyは12月16日、同社のWebサイトが第三者からの不正アクセスにより改ざんされたことが判明したと発表した。

青森県弘前市は12月16日、同市職員の個人情報が記載されたデータ流出の可能性が判明したと発表した。

消しゴムの製造等を行うヒノデワシ株式会社は12月15日、同社のWebサイトが不正アクセスされアンケートページへ誘導された可能性について同社のTwitter上で発表した。

大阪市は12月16日、大正区役所保健福祉課(生活支援グループ)にて生活保護費の決定通知書の誤交付による個人情報の漏えいが判明したと発表した。
IPAおよびJPCERT/CCは、オムロン製のPLCに複数の脆弱性が存在すると「JVN」で発表した。
アバストは、アバスト脅威研究所の情報収集・分析に基づいて、2020年のセキュリティ動向をまとめた「2020年版脅威予測レポート」を発表した。
西日本電信電話株式会社は12月12日、NTT西日本グループ会社の社員のパソコンがEmotetに感染し同社グループ会社の社員を装った不審メールが発信されたことを確認したと発表した。
株式会社サイトビジットは12月9日、同社が運営するオウンドメディア「資格スクエアマガジン」を管理するサーバのデータベースに対し第三者からの不正アクセスを受け、個人情報流出の可能性が判明したと発表した。

デンソーとNTTコミュニケーションズ(NTT Com)は、「車両向けセキュリティオペレーションセンター(車両SOC)」の実現に必要な技術検証を2020年1月から開始すると発表した。

さいたま市では2020年1月16日と17日、18日の3日間、関東甲信越ブロック若者向け悪質商法被害防止共同キャンペーン「若者トラブル110番」を開催する。消費生活や契約トラブルに関することについての困りごとについて、相談を受け付ける。

神奈川県は12月16日、同県が12月6日に公表したリース契約満了により返却したHDDの盗難について総務局ICT推進部情報システム課からの続報を発表した。
「マチェーテ(Machete)」は、まさにシンプルだが高い効果を発揮している好例といえる。感染が広がっているのは、ベネズエラ、エクアドル、コロンビア、ニカラグアの中米4か国。このうち75%がベネズエラで確認されている。

全銀協は、盗難通帳、インターネット・バンキング、盗難・偽造キャッシュカードによる預金等の不正払戻し件数・金額等に関するアンケート結果および口座不正利用に関するアンケート結果について発表した。
GSXは、Emotetに対応した法人向けの訓練メニューを発表した。

障害者向け転職サービス「atGP」を行う株式会社ゼネラルパートナーズは12月4日、同社のサービス会員の一部個人情報漏えいが発覚したと発表した。

個別指導塾等を運営する東京ガイダンス株式会社は12月4日、顧客にメール送信した際に他の受信者にも表示される状態で送信したことが判明したと発表した。


