
2026.10.18(日)
- 注目検索ワード


公益社団法人緑の安全推進協会は4月15日、同協会のPCがEmotetに感染したと発表した。

電子部品商社で東証スタンダード上場企業の日邦産業株式会社は4月22日、4月8日に公表した同社グループ会社の NIPPO MECHATRONICS(M)SDN. BHD.(マレーシア工場)への不正アクセスについて、システムが復旧し全業務を再開したと発表した。
トレンドマイクロ株式会社は4月21日、日本記者クラブで同社セキュリティエバンジェリスト岡本勝之氏が「ウクライナ侵攻にまつわるサイバー攻撃について」の講演を行った。日本記者クラブが講演をYouTubeで公開している。
トレンドマイクロ株式会社は4月21日、Spring4Shell(CVE-2022-22965)を悪用したボットネット「Mirai」の攻撃について、同社ブログで発表した。
ニューリジェンセキュリティ株式会社は4月21日、SaaS型のクラウドセキュリティ運用支援サービス「Cloudscort」の提供を、同日から開始すると発表した。
株式会社セキュアブレインは4月21日、「IIJクラウドWebホスティングサービス」のオプションサービス「Web改ざん検知」に、セキュアブレインのWeb改ざん対策ソリューション「GRED Web 改ざんチェック」が採用されたと発表した。
CrowdStrike は最近、2017 年に活動していたランサムウェアファミリーMagniber が関与する新たな活動を確認しました。この活動では韓国の被害マシン上で、PrintNighmare の脆弱性 が悪用されました。
情シスの実務以外の話を、情報システム部門の人物に聞いてやろうなどという想像力が市場にも業界にも存在しなかった。
大阪府は4月20日、感染症対策企画課ホームページでの非公開情報の流出について発表した。
東京都は4月13日、生活文化スポーツ局でのメールアドレスの漏えいについて発表した。
総務省、経済産業省、警察庁、内閣官房内閣サイバーセキュリティセンター(NISC)は4月20日、サイバー攻撃被害に係る情報の共有・公表ガイダンス検討会の開催について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月22日、AssetView における重要な機能に対する認証の欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人ICT-ISACは4月20日、「法人向けIoT機器の悪用によるサイバー攻撃防止ページ」の公開について発表した。
独立行政法人情報処理推進機構(IPA)は4月20日、2022年第1四半期(1月から3月)における「脆弱性対策情報データベース『JVN iPedia』の登録状況」を発表した。
カナダのCitizen Lab’sは現地時間4月18日、英国の公式ネットワーク内でのスパイウェア「Pegasus」感染の疑いについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月20日、Oracle Java の脆弱性について発表した。影響を受けるシステムは以下の通り。
2021 年 4 月に、Java のアプリケーションフレームワークとして世界的に利用されている Spring Framework の関連ソフトウェアである Spring Cloud Function に、遠隔コード実行につながる脆弱性が公開されています。
国立研究開発法人情報通信研究機構(NICT)ナショナルサイバートレーニングセンターは4月19日、若手セキュリティイノベーターの育成を目的としたプログラム「SecHack365」の2022年度受講生の募集を発表した。
freee株式会社は4月19日、情報セキュリティ向上を目指し、CISO(Chief Information Security Officer:最高情報セキュリティ責任者) に茂岩祐樹氏が就任したと発表した。
内閣サイバーセキュリティセンター(NISC)は4月19日、厚生労働省が行う2022年10月1日からの教育訓練給付の講座指定の活用について、twitterアカウントで発表した。
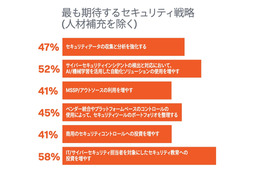
Splunk Inc.は4月15日、Enterprise Strategy Group 社と共同で年次グローバル調査レポ ート「The State of Security 2022~2022年のセキュリティの現状~」を発表した。
サイバーセキュリティでは、行動のイニシアティブをとりやすい攻撃者側が有利とされている。防御側から攻撃を与えることはできず、備えて待つしかない。しかし、稀に防御側(つまり我々)が攻撃側を出し抜くこともある。
株式会社大塚商会は4月13日、SMS誤送信について発表した。
千葉県千葉市は4月10日、中央図書館情報資料課でのメール誤送信について発表した。

京成建設株式会社は4月18日、同社サーバへの不正アクセスについて発表した。
金融庁は4月18日、金融庁Webサイトを模倣したサイトへの注意喚起を発表した。
我が国では数少ない情報安全保障専門機関 明治大学サイバーセキュリティ研究所
「イエラエセキュリティ 脅威動向レポート」の第 2 回目は、イエラエセキュリティ 高度解析課 三村 聡志 氏と、イエラエセキュリティ ペネトレーションテスト課 村島 正浩が、ペネトレーションテストを行うペンテスターの仕事の面白さやスタッフ育成について語ります。
東京計器株式会社は4月15日、同社社員を騙った詐欺メール(BEC)への注意喚起を発表した。
fjコンサルティング株式会社は4月15日、PCI DSS v4.0公開と移行のスケジュールについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月15日、WPS Office for Windows のインストーラにおけるACL設定不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

GMOサイバーセキュリティ byイエラエ株式会社は4月15日、同社のエンジニア4名が「セキュリティ・キャンプ全国大会2022 オンライン」に講師として登壇すると発表した。
Block社の主張によれば、同社の元従業員がデジタル金融サービス会社の Cash App製品を利用し、2021 年 12 月に米国の顧客の個人情報にアクセスし、ダウンロードを行った。

京都駅ビル開発株式会社は4月15日、同社サーバへの不正アクセスによる個人情報流出の可能性について発表した。

敦賀信用金庫は4月1日、顧客情報の紛失について発表した。

新潟県は4月16日、文化課でのメール誤送信による個人情報の流出について発表した。

情報処理推進機構(IPA)は2022年4月14日、「ITパスポート試験(iパス)」の2022年(令和4年)3月度合格者を発表した。最年少合格者は7歳の小学1年生で、これまでの最年少記録8歳を1年5か月ぶりに更新。
日本マイクロソフト株式会社は4月14日、影響の大きいシナリオにおけるマイクロソフトのバグ報奨金プログラムの拡大について同社ブログで発表した。同ブログはExpanding High Impact Scenario Awards for Microsoft Bug Bounty Programsの抄訳となっている。
デジタル庁は4月15日、デジタル庁アイデアボックスで「デジタル社会の実現に向けた重点計画」の改定に向けての意見募集を発表した。
グリー株式会社は4月14日、2021年のグリーグループにおけるセキュリティ活動について発表した。同社では、2022年1月に「グリー情報セキュリティ報告書2022」を発行している。

トレンドマイクロ株式会社は4月14日、REvilが用いたテクニックの分析を同社ブログで発表した。
公安調査庁は4月14日、「サイバー空間における脅威の概況2022」を公表した。同庁では、サイバー空間における脅威の概況等について広く周知するために同資料を公表している。
クラウドストライク株式会社は4月14日、CrowdStrike Holdings, Inc.とMandiantの戦略的パートナーシップの締結を発表した。

キッチン用品などの生活雑貨を販売する下村企販株式会社は3月30日、同社の一部のパソコンがEmotetに感染したと発表した。

印刷関連事業を行うプリントオン株式会社は3月17日、同社のパソコンがEmotetに感染したと発表した。
デロイト トーマツ グループは4月13日、日本の上場企業を対象とした「企業のリスクマネジメントおよびクライシスマネジメント実態調査」2021年版を公表した。
独立行政法人 情報処理推進機構(IPA)は4月13日、「Microsoft 製品の脆弱性対策について(2022年4月)」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月13日、Apache Struts 2において任意のコードを実行される脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

株式会社PFUは4月12日、コンテンツクラウド「Box」を活用し電子帳簿保存法に対応した電子ファイリングサービス「あんしんエビデンス管理(Box)」を同日から販売すると発表した。
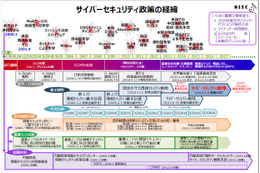
NISCが公開している「サイバーセキュリティ政策の経緯」という資料を元に、日本のサイバーセキュリティ政策を経緯を俯瞰してみたい。

株式会社アドメディカは4月1日、同社が運営する総合ヘルスケアメディア「 Doctors Me」の健康相談における画像投稿機能のセキュリティ強化について発表した。

住友ゴム工業株式会社は4月12日、新卒採用活動におけるメール誤送信について発表した。
株式会社ラック、NRIセキュアテクノロジーズ株式会社、グローバルセキュリティエキスパート株式会社(GSX)の3社は4月12日、「サイバーセキュリティイニシアティブジャパン」を、2022年4月1日に設立したと発表した。
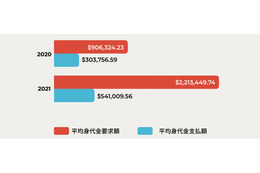
パロアルトネットワークス株式会社は4月12日、「2022年度版:Unit 42 ランサムウェア脅威レポート」を公開した。
東京都は4月12日、サイバーセキュリティ対策の支援対象企業の募集について発表した。
バグバウンティをテーマにして50回も連載ができるのか

日本プルーフポイント株式会社は4月12日、フィッシング攻撃の現状を明らかにした年次レポート「2022 State of the Phish(フィッシング脅威の全容)」の日本語版を発表した。
株式会社マキナレコードは4月12日、「サイバーインテリジェンス」の活用や企業のセキュリティについての国際セキュリティカンファレンス「Cyber Intelligence Summit 2022」を5月12日、13日の2日間にわたりオンライン開催すると発表した。
株式会社三菱総合研究所は4月11日、米国SecurityScorecard, Inc.のセキュリティレイティングサービス「SecurityScorecard」を用いたコンサルティングサービスを同日から開始すると発表した。
「Microsoftさん、Microsoftさん、スクリーンショットを禁止するにはどうしたらいいの?」「それはね……」などという答は決して返っては来ない。そんなことを聞いたりしようものなら、Microsoft から FBI に通報すらされかねない。

2021 年 3 月に、Linux カーネルに権限昇格につながる脆弱性が公開されています。

株式会社大和証券グループ本社は4月8日、同社の英国子会社であるDaiwa Corporate Advisory Limitedが保有・運用するサーバ及びネットワークシステムへの不正アクセスについて発表した。

株式会社エディオンは4月11日、同社グループが運用するサーバへの不正アクセスによる個人情報流出の可能性について発表した。


