
2026.10.18(日)
- 注目検索ワード


神奈川県相模原市は3月25日、同市の業務委託先での個人情報流出について発表した。

一般社団法人ジャパン・ガーデナーズ・ネットワークは3月25日、同会が運営する園芸情報サイト「Gadenet」への不正アクセスについて発表した。

株式会社LogStareは4月12日、古河ネットワークソリューション株式会社と技術提携し、マネージド・セキュリティ・プラットフォーム「LogStare」での古河ネットワークソリューションのアクセスVPNルータ FITELnet F220 及び F221への対応を発表した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月11日、複数の京セラドキュメントソリューションズ製プリンタおよび複合機における認証情報の不十分な保護の脆弱性について「JVN」で発表した。
独立行政法人情報処理推進機構(IPA)は4月11日、「セキュリティ・キャンプ全国大会2022 オンライン」について発表した。
日本電気株式会社(NEC)は4月8日、Windowsイベントログの解析ツール「Chainsawnew」について同社セキュリティブログにて紹介している。
一般社団法人ICT-ISACは3月31日、「ローカル5Gセキュリティガイドライン」を公開した。
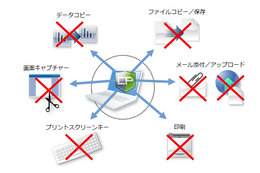
株式会社ティエスエスリンクは4月11日、サーバやパソコンから共有ファイルのコピーを禁止する、情報漏えい対策ソフト「コプリガード Ver.6.0 スタンダード版」を同日から発売すると発表した。
2022年2月22日にβ版を公開し、現在クローズドベータテストを行っている、中小企業向け無料資産管理ソフト「S4(エスフォー)」。
何事もなく過ごしているか、あるいはレジストリのどの変更でシステムがおかしくなったのか調べるかしている間に Windows 3.1 も 30 周年を迎えました。

日本空港ビルデング株式会社は4月8日、社外への個人情報の不正持ち出しについて発表した。
学校法人瓜生山学園京都芸術大学は3月30日、メールアドレス入力ミスによる誤送信について発表した。
総務省と経済産業省、警察庁の3省庁は4月7日、不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況を公表した。
警察庁は4月7日、「令和3年におけるサイバー空間をめぐる脅威の情勢等について」を公表した。
独立行政法人情報処理推進機構(IPA)は4月6日、内部不正による情報セキュリティ事故防止のための「組織における内部不正防止ガイドライン」を改訂し、第5版を公開した。
トレンドマイクロ株式会社は4月6日、日本国内及び海外における2021年のセキュリティ動向を分析した報告書「2021年 年間セキュリティラウンドアップ~「サプライチェーン」を経由した攻撃と被害の連鎖~」を公開した。
この記事で紹介するイベントは、CrowdStrike Intelligence が確認した攻撃者グループGRACEFUL SPIDER が関与していたものです。GRACEFUL SPIDER は、東ヨーロッパやロシアをベースに活動していると推測されています。
株式会社電通プロモーションプラスは4月5日、同社サーバへの不正アクセスで個人情報が外部流出した可能性について発表した。
ソフトウェアの販売等を行う株式会社アシストは3月29日、同社従業員の使用するパソコンがEmotetに感染したと発表した。
デジタル庁は4月6日、行政ポータルサイトe-Gov利用者サポートデスクの運用委託先事業者でのメール誤送信について発表した。
厚生労働省は4月8日、委託事業における相談員のPC端末のマルウェア感染について発表した。
電子部品商社で東証スタンダード上場企業の日邦産業株式会社は4月8日、同社のグループ会社である NIPPO MECHATRONICS(M)SDN. BHD.(マレーシア工場)への不正アクセスについて発表した。
公益社団法人全日本病院協会、一般社団法人日本病院会、一般社団法人日本医療法人協会、公益社団法人日本精神科病院協会ら四病院団体協議会は3月31日、病院のサイバーセキュリティ対策への公的補助金の支給について緊急提言を行った。

ウクライナに関連したサイバー関連は多数報じられていますが、軍事的な面で注目なのは、いわゆる「鉄道戦争」と呼称されるベラルーシ鉄道システムへのハッキングや列車の走行妨害です。

建築構造物の検査などを行う株式会社シーエックスアールは3月3日、同社及び同社子会社が使用する業務用サーバへの不正アクセスについて発表した。

IRONCAD国内総代理店の株式会社クリエイティブマシンは3月9日、同社メールアドレスのパスワードが流出し、スパムメール配信に使用された可能性について発表した。

公益財団法人日本野鳥の会は4月6日、同会内のパソコンのEmotet感染について発表した。

月桂冠株式会社は4月6日、同社サーバへの不正アクセスについて発表した。
フィッシング対策協議会は4月5日、2022年3月の「フィッシング報告状況」を発表した。
一般財団法人日本情報経済社会推進協会(JIPDEC)は4月、「企業IT利活用動向調査」の結果を公表した。
トレンドマイクロ株式会社は4月1日、Spring FrameworkにおけるSpring4Shellの脆弱性について、同社製品による防御と調査、同脆弱性による同社製品への影響について発表した。

株式会社デジタは2月25日、同社が運営する「印刷通販デジタ」への外部からの不正アクセスについて発表した。

コニカミノルタ株式会社は4月4日、同社の海外子会社 Konica Minolta Marketing Services EMEA Limited( ロンドン)への不正アクセスについて発表した。

公益社団法人岡山県医師会は4月1日、同法人のWebサイトが使用するサーバへの外部からの不正アクセスによる、メールアドレス流出の可能性について発表した。

株式会社ハースト婦人画報社は4月1日、同社が保有・運用するサーバ及びネットワークシステムの一部に対し、3月27日に不正アクセスがあったと発表した。

株式会社LogStareは4月5日、同社製品におけるSpringの脆弱性の影響について発表した。
情報を暗号化したいというニーズは、現代のインターネットの様々な場面で活用されており、メールでももれなく利用されています。そこで、今回はその「メールの暗号化」をテーマについてお話しします。
記事執筆のために横断的にリリースを精査していると「この文章、どこかで見た気がする」と感じることがある。同じマルウェアに感染してるから当然だと思いきや、そうではない。余所の会社のリリースをまるまるコピペしているとはっきり分かるものも存在する。

SBテクノロジー株式会社は3月21日、同社が構築と管理を行う自治体情報セキュリティクラウドのメール中継システムにおいて、障害対応メンテナンス時の設定変更不備により不正中継(オープンリレー)可能な状態になり、悪意のある第三者にメール送信に利用されたと発表した。

株式会社サイバーセキュリティクラウドは4月1日、100%子会社である株式会社ソフテックの吸収合併を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月1日、Spring Frameworkにおける不適切なデータバインディング処理による任意コード実行の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
最初の 1 枚目で受講者の目を奪い、一気に増田が凝視する世界と同じ緊張と辛苦に満ちた場所に引きずり込む。そんな力が 1 枚目のスライドには求められた。
サイバー攻撃から自社の防御を高めるため、企業はアプリケーションセキュリティチームとサイバーセキュリティチームの間により戦略的な提携関係を構築する必要がある。

通話録音装置の開発や製造、販売を行う株式会社タカコムは3月11日、同社従業員のメールアカウントへの不正アクセスについて発表した。
有限会社アップリンクは3月24日、同社が運営する映画館アップリンク吉祥寺でのオンラインチケットの一部販売再開について発表した。
デジタル庁は4月1日、同庁が運用する新型コロナウイルス接種証明書アプリのヘルプデスクへの問合せ対応で、個人情報の漏えいが発生したと発表した。

大阪府豊能町は3月8日、個人情報を含むメールの誤送信について発表した。
独立行政法人情報処理推進機構(IPA)は3月31日、「2021年度中小企業における情報セキュリティ対策の実態調査報告書」を公開した。同調査は、2016年度の「中小企業における情報セキュリティ対策に関する実態調査」の後続となる。
デジタルアーツ株式会社は3月31日、Emotetについてのセキュリティレポートを公開した。

さくら情報システム株式会社は3月30日、サイバー攻撃に備えグループ会社などのセキュリティ対策状況をまとめて診断する「まとめてセキュリティ診断forグループ会社」の提供を同日から開始すると発表した。
株式会社イエラエセキュリティ 代表取締役社長 牧田誠が驚いたのは、2021年の暮れ、資本提携に関わる打ち合わせで訪れたGMOインターネット株式会社の会議室の席上に、意外な人物を見つけたからだった。

東証1部上場企業の株式会社帝国電機製作所は3月29日、同社Webサイトを管理運用するサーバへの不正アクセスの可能性について発表した。

千葉県印西市は3月22日、住民情報の目的外閲覧を行った職員への懲戒処分を発表した。

昭和大学歯科病院は3月22日、個人情報を保存したカメラの紛失について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月30日、WordPress 用プラグイン Advanced Custom Fields における認証欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)は3月30日、クラウドサービスのサプライチェーンリスクマネジメント調査の結果を公開した。

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。

キンドリルジャパン株式会社と日本アイ・ビー・エム株式会社は3月28日、キンドリルジャパンのデータセンターの障害について発表した。

FXのサービスを行う株式会社マネースクエアは3月28日、同社システム障害の発生について発表した。

引き続き各法人からEmotet感染による不審メールについて注意喚起が行われている。

Emotetの感染報告と、それに伴う不審メールへの注意喚起が各法人で相次いでいる。

国立研究開発法人国立がん研究センター東病院は3月25日、同院が研究代表・研究事務局を務める臨床研究において、被験者の個人情報が流出した可能性が発生したと発表した。
サイバーリーズン・ジャパン株式会社は3月28日、Google Cloudと共同開発したAI駆動型XDR「Cybereason XDR powered by Google Chronicle」を、2022年夏に日本の企業・組織向けに提供開始すると発表した。


