
2026.10.11(日)
- 注目検索ワード


2025 年 11 月に公開された Windows OS の脆弱性を悪用するエクスプロイトコードが公開されています。
アサヒグループホールディングス株式会社は2月18日、同社へのサイバー攻撃について、現時点での調査結果と再発防止策を発表した。

牧村株式会社は1月28日、1月23日に公表した同社システムのランサムウェア感染について、続報を発表した。
株式会社穴吹ハウジングサービスは2月3日、同社でのランサムウェア被害の発生について発表した。

フィーチャ株式会社は2月12日、同社サーバのランサムウェア被害について発表した。

MG石材株式会社は2月12日、同社の一部サーバでのランサムウェア被害の発生について発表した。画像ファイルで公開している。

ジェックス株式会社は2月9日、2月6日に公表した同社サーバでのランサムウェア被害について、第二報を発表した。

Okta Japan株式会社は2月19日、OktaがAIエージェント時代の鍵を握る「守りの仕組み」として打ち出している「Identity security fabric」についての記事を発表した。
日本プルーフポイント株式会社は2月17日、新たなグローバルパートナープログラム「Proofpoint Partner Network」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月20日、WordPress用プラグインSurvey Makerにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月20日、ジョブログ集計/分析ソフトウェア RICOHジョブログ集計ツールのインストーラにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
1 月に最も件数換算の被害規模が大きかったのは、株式会社バンダイナムコフィルムワークスによる「バンダイチャンネルへの不正アクセス、最大 136.6 万件の会員情報漏えいの可能性」の最大 136.6 万 件だった。新年早々の 100 万件超えで、情報漏えい界隈は幸先の良いスタートを切ることができたと言えるだろう。

このままでは診断が期間内に完了しない可能性があります。そこで、私たちは窮地を脱するため、文字通り「診断ツールの一部になる」という苦渋の決断を下しました。つまり、自動診断として対応しながらも、OTPの手動入力をひたすら繰り返すという、時間と労力を要する作戦です。

株式会社エーアイセキュリティラボは2月18日、3月11日から12日に開催される「BOXIL EXPO 情シス・セキュリティ展 2026 春」に登壇すると発表した。
穴吹興産株式会社は2月4日、同社の一部サーバでのランサムウェア被害の発生について発表した。

LINEヤフー株式会社は2月13日、同社が提供する「Yahoo!ショッピング」での業務地住所の誤表示について発表した。

株式会社ビューティガレージは2月6日、不正アクセスによる顧客の個人情報流出懸念について発表した。

一般社団法人日本シーサート協議会 インシデント対応演習訓練ワーキンググループは2月17日、企業・組織におけるサイバー攻撃対応演習・訓練の実践的手法を体系化した書籍『ロールプレイで鍛える!サイバー攻撃対応演習・訓練ガイド』の出版を発表した。
サイバーセキュリティネクサス(CYNEX)は2月13日、「セキュリティ業務におけるマルウェア解析の調査」を公開した。
日本プルーフポイント株式会社は2月13日、ProofpointがAcuvityを買収したと発表した。

株式会社KDDI総合研究所は2月18日、未知のサイバー攻撃からシステムを守るセキュリティ技術「KWAF」を開発したと発表した。

インシデントレスポンス企業の現場には無力感が広がっている。「技術も人材もあるのにサイバー攻撃被害に遭った企業からのフォレンジック調査依頼のごく一部にしか対応することができない」 大手セキュリティ企業の実に多くがフォレンジック調査の依頼に対して「今は手一杯です」「来月まで/半年お待ちください」と断らざるを得ない状況が常態化している。
その原因は明確だ。

株式会社エーアイセキュリティラボは3月18日に、オンラインセミナー「足りないのは「人手」ではなく「判断力」だった!?持続可能なセキュリティ対策に必要な“発想の転換”」を開催すると発表した。

ジェックス株式会社は2月6日、同社サーバでのランサムウェア被害について発表した。

株式会社光栄は1月30日、同社が管理するサーバへの不正アクセスについて発表した。

ハリマ化成グループ株式会社は2月13日、同社米国子会社でのランサムウェア被害の発生について発表した。

タカラスタンダード株式会社は2月3日、2025年12月17日に公表した同社システムへの不正アクセスとECサイト「タカラオンラインショップ」への不正な検知について、最終報を発表した。

株式会社関通は2月17日、フィッシング訓練システム「SHIGAN -真贋-」のリリースを発表した。

HENNGE株式会社は2月17日、「HENNGE One」が株式会社Lightblueの生成AIアシスタント「Lightblue」へのシングルサインオン連携に対応したと発表した。

株式会社日立ソリューションズは2月16日、Okta, Inc.の「Okta Identity Security Posture Management(Okta ISPM)」を2月17日から提供すると発表した。
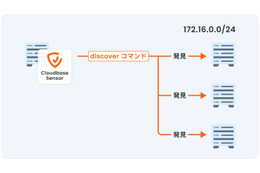
Cloudbase株式会社は2月16日、国産CNAPP「Cloudbase」でオンプレミス等のネットワーク内に存在する未知の資産を可視化する機能の提供を2月5日から開始したと発表した。

アデコ株式会社は2月5日、同社メールアカウントへの不正アクセスによるスパムメールの送信について発表した。

サイバーセキュリティカンファレンス「DEF CON」は、いわゆる“エプスタイン・ファイル”に名が挙がっている 3 名について、将来の全てのイベントへの参加を禁じる追放者リストに追加した。なお、この 3 名は誰一人として刑事責任を問われているわけではない。DEF CON は「追放者リストには多くの個人が含まれるが、その多くは公表されない」としており、2017 年以降、昨年まで公式 Web サイトで公表された追放者はこれまで 6 名のみだった。繰り返しになるが、3 名全員、犯罪への関与は指摘されていない。

サイバー攻撃の被害が世界的に増加していることを受け、山洋電気株式会社(以下、山洋電気)では情報セキュリティ対策を進めてきた。しかし、当初行った標的型メール訓練は大規模展開に耐えられるものでなく、情報セキュリティ教育もマンネリ化を感じていたという。

セコムトラストシステムズ株式会社は3月11、12日に、オンラインセミナー「失敗しないSASE選定~比較で迷わないための評価軸を解説~」を開催すると発表した。
信和株式会社は2月9日、2025年12月3日に公表した同社子会社での資金流出について、調査結果を発表した。

道路工業株式会社は2月13日、同社サーバへの不正アクセスについて発表した。

株式会社アルバックは2月3日、海外連結子会社へのランサムウェア攻撃について発表した。
株式会社マイナビは2月12日、同社が利用するクラウドサービスへの不正アクセスについて発表した。

日販グループホールディングス株式会社は2月13日、同社グループ元従業員による情報漏えいについて発表した。
GMOサイバーセキュリティ byイエラエ株式会社は2月17日、元陸将 廣惠次郎氏がGMOインターネットグループのセキュリティ4社の取締役、執行役員に就任したと発表した。

株式会社スリーシェイクは2月17日、東京ビッグサイトで4月8日から10日に開催される「Japan IT Week【春】2026」内の展示会「第23回 情報セキュリティEXPO」にブース出展すると発表した。
Tenable Holdings, Inc.は2月12日、ガートナーの2025年レポートでAIを活用した脆弱性評価分野の「現在トップの企業」に選出されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月18日、Apache Tomcatにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月17日、Joomla! CMSにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

Okta Japan株式会社は2月13日、アイデンティティセキュリティポスチャ管理(ISPM)における新機能「Agent Discovery」を発表した。

信和株式会社は2月4日、同社がサイバー攻撃を受けた可能性について発表した。

BTCボックス株式会社は2月5日、同社が運営する「BTCBOX」のサービス停止について発表した。

株式会社PR TIMESは2月9日、1月28日に公表したMicrosoft365関連ドメインへのメール配信障害の発生について、最終報を発表した。

株式会社ランディックスは2月10日、公表前の決算情報の外部機関からの漏えいについて発表した。

ホソカワミクロン株式会社は2月3日、同社がサイバー攻撃を受けた可能性について発表した。

NRIセキュアテクノロジーズ(NRIセキュア)は2月12日、日・米・豪の3ヶ国の「企業におけるサイバーセキュリティ実態調査2025」の結果を発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は2月10日、Windowsのイベントログ分析トレーニング用コンテンツ資料を公開した。

株式会社アシュアードは2月10日、「セキュリティ情報開示の重要性や活用実態に関する調査」の結果を発表した。
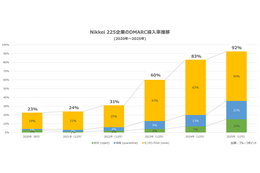
日本プルーフポイント株式会社は1月30日、日経225企業におけるDMARC分析結果を発表した。

株式会社東京商工リサーチは1月30日、2025年「上場企業の個人情報漏えい・紛失事故」調査を発表した。

フィッシングメールとSMS版フィッシングであるスミッシングは、この数年、残念ながら高止まりが続いている。JPCERT/CC・フィッシング対策協議会の平塚伸世氏と、日本サイバー犯罪対策センター(JC3)の加治川剛氏が、今年もJPAAWG General Meetingに登壇し、「フィッシングの現状と対策 2025」、「フィッシング対策活動とスミッシング観測(2025)」と題して最新情報を紹介した。

株式会社エーアイセキュリティラボは3月4日に、オンラインセミナー「脆弱性診断リードタイムを「数ヶ月」から「数週間」へ。 3月末までに修正を完了させる「最短ルート」を公開」を開催すると発表した。

MCリテールエナジー株式会社は1月30日、同社が運営する「まちエネ」へのサイバー攻撃によるシステム障害の発生について発表した。

藤田鍍金工業株式会社は2月5日、同社への不正アクセスについて発表した。

エバラ食品工業株式会社は2月5日、1月23日に公表した会員サイト「エバラ CLUB」での表示不具合について、第2報を発表した。

学校法人アジア学院は2月2日、同校ウェブサイトへの不正アクセスによるマルウェア感染について発表した。

アットホーム株式会社は2月5日、同社が運営するエンドユーザー向けポータルサイト「不動産情報サイト アットホーム」への不正アクセスについて発表した。


