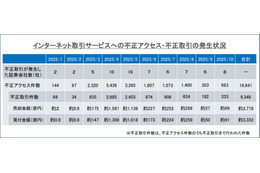
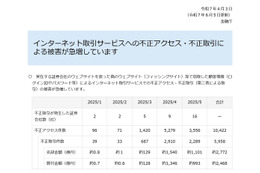
金融庁は9月9日、インターネット取引サービスへの不正アクセス・不正取引による被害への注意喚起を発表した。
同庁によると、実在する証券会社のウェブサイトを装った偽のウェブサイト(フィッシングサイト)等で窃取した顧客情報によるインターネット取引サービスでの不正アクセス・不正取引の被害について、2026年8月は不正取引が発生した証券会社数が4社、不正アクセス件数が39件、不正取引件数が25件発生している。
同庁では、被害に遭わないために、証券会社のインターネット取引サービスを利用しているすべてのユーザーに下記の点に注意するよう呼びかけている。
1.見覚えのある送信者からのメールやSMS等であっても、メッセージに掲載されたリンクを開かない。
2.利用する証券会社のウェブサイトへのアクセスは、事前に正しいウェブサイトのURLをブックマーク登録しておき、ブックマークからアクセスする。
3.インターネット取引サービスを利用する際は、各証券会社が提供しているセキュリティ強化機能(ログイン時・取引実行時・出金時の多要素認証や通知サービス)を有効にして、不審な取引に注意する。
4.パスワードの使いまわしをしない。推測が容易な単純なパスワードを用いない。
5.こまめに口座の状況を確認するとともに、不審なウェブサイトに情報を入力したおそれや不審な取引の心配がある場合には、各証券会社の問い合わせ窓口に連絡するとともにパスワード等を変更する。