
2026.10.11(日)
- 注目検索ワード


警察庁は1月8日、MirrorFace によるサイバー攻撃について、注意喚起を発表した。
株式会社スリーシェイクは1月10日、株式会社Spirに提供したセキュリティツール「Securify」の導入事例インタビューを公開した。
今回取材したのは Okta Japan株式会社である。この社名を見ればこんな長い前置きを書かざるを得なかった理由が本誌読者には瞬間的かつ十全に理解いただけたはずだ。
株式会社スクウェア・エニックスは1月6日、「ファイナルファンタジーXIV」へのDDoS攻撃によるネットワーク障害について発表した。
カシオ計算機株式会社は1月7日、2024年10月8日に公表した同社サーバへのランサムウェア攻撃について、調査結果を発表した。
シンク・エンジニアリング株式会社は1月8日、同社へのランサムウェア攻撃について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月15日、Linux Ratforにおけるスタックベースのバッファオーバーフローの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月15日、rsyncにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
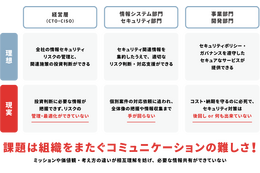
株式会社エーアイセキュリティラボは1月9日、セキュリティマネジメントプラットフォーム「AeyeCopilot」を4月から提供すると発表した。2024年6月にリリースした「診断マネジメント」に新機能を追加し、名称を「AeyeCopilot」に変更したリニューアル提供となる。
ガートナージャパン株式会社は1月8日、日本の企業が2025年に押さえておくべきセキュリティとプライバシーに関する12の重要論点を発表した。
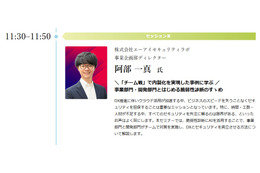
株式会社エーアイセキュリティラボは1月6日、1月31日に開催されるJBpress・Japan Innovation Review主催「第9回サイバーセキュリティフォーラム(再編集版)」で講演を行うと発表した。
「ランサムウェアの波及効果は想像より大きいものだった。まず救急外来が大きな影響を受けた。救急患者が運ばれてきたとき、それまでの病状、処置、投薬などの情報が受け継がれない。しかもどこかの病院がランサムウェア攻撃を受けると、ほかの病院の救急外来が混雑することも確認された。サンディエゴ病院では 20 % も救急対応が増加した」
中沢乳業株式会社は1月6日、同社へのランサムウェア攻撃について発表した。
リージュ株式会社は1月5日、Xでの不適切な投稿について発表した。画像ファイルで発表している。
独立行政法人 情報処理推進機構(IPA)は1月15日、「Microsoft 製品の脆弱性対策について(2025年1月)」を発表した。一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)も「2025年1月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月15日、Fortinet製FortiOSおよびFortiProxyにおける認証回避の脆弱性について発表した。影響を受けるシステムは以下の通り。
株式会社リコーは1月14日、「RICOH Firmware Update Tool」を使用して、同一機種を複数台同時にファームウェア更新した際の不具合について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月14日、ワイズ製STEALTHONE D220/D340/D440における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
総務省が2024年4月に公開した「クラウドの設定ミス対策ガイドブック」は設定ミスの発生の原因として下記の 3 パターンを紹介しています。いずれも、技術的なミスだけでなく、組織的なガバナンスやチェック体制の不備が根本原因となっているケースが多い点が特徴です。クラウド利用における多くのプロセスには作業者である「人間」が介在するため、ヒューマンエラーをいかに仕組みとして減らしていくかがキーポイントとなります。

12 月 26 日、日本航空、三菱UFJ銀行、みずほ銀行をはじめとする複数の「重要インフラ」企業が大規模な DDoS 攻撃を受け、一時的なシステム障害が発生したことが報じられました。この出来事に接し、筆者はまず 2013 年に北朝鮮が韓国に対して行った大規模なサイバー攻撃事案を想起しました。
2024 年 11 月に公開された needrestart に存在する脆弱性に対するエクスプロイトコードが公開されています。

国土交通省は12月25日、高速自動車国道の一部の道路台帳図面での個人情報の削除漏れについて発表した。

広島県は1月8日、2024年12月30日に公表した「国際平和拠点ひろしま」ウェブサイトの不正アクセスについて、第2報を発表した。

クックパッド株式会社は12月27日、同社インスタグラム公式アカウント「cookpad_jp」におけるアカウントの乗っ取りについて発表した。
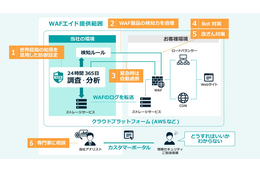
GMOサイバーセキュリティ byイエラエ株式会社は1月7日、「GMO サイバーセキュリティWAF エイド」を同日から提供開始すると発表した。

ドリーム・アーツ株式会社は1月9日、従業員数1,000名以上の企業に所属する経営層および情報システム部門500名を対象に実施した情報セキュリティに関する調査結果を発表した。
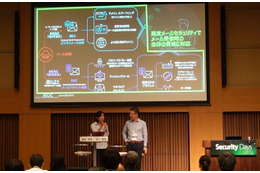
それは「拍手をお願いします!」という増田の呼びかけに対して、反射的に「いるのか そんな人」と記者が思った次の瞬間、会場内のあちこちで本当に拍手が沸き起こったのである。椅子に座っていたにも関わらず記者が膝から崩れ落ちたことは言うまでもない。
不正な目的のために独自の大規模言語モデル(LLM)を訓練する必要はなくなった。認証情報を盗み、元の設定をジェイルブレイクする方がはるかに安上がりで簡単だなのだ。犯罪者たちがそれに気づいてしまった今、生成AI を使用した大規模なサプライチェーン攻撃の脅威は、より現実味を帯びてきた。
株式会社フジクラは12月25日、同社ネットワークへの不正アクセスについて発表した。

総合印刷業の株式会社マルニは2024年12月26日、同社へのランサムウェア攻撃について発表した。

株式会社下野新聞社は2024年12月29日、同社メールアドレスの不正利用について発表した。

日揮ユニバーサル株式会社は2024年12月27日、同社におけるセキュリティインシデントの発生について発表した。

マルカイコーポレーション株式会社は2024年12月27日、不正アクセスによるランサムウェア感染被害について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月8日、プラネックス製MZK-DP300Nにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

セコムトラストシステムズ株式会社は1月10日、「セコム安否確認サービス」に「安否報告アプリ」による安否確認の新機能を提供すると発表した。

株式会社エーアイセキュリティラボは2025年1月29日に、オンラインセミナー「2025年こそ内製化に一歩踏みだす!ツール選びから運用まで、脆弱性診断の不安を解消!」を開催すると発表した。

旭タンカー株式会社は2024年12月26日、同社へのランサムウェア攻撃について発表した。

株式会社ワイス・ワイスは2024年12月25日、サイバー攻撃による顧客情報漏えいの可能性について発表した。
![バックアップデータから復元実施 ~ エイ・アイ・エスにランサムウェア攻撃 [2024.12.24]] 画像](/imgs/p/2w5IdCqve0mMIzS4K5kC-28IDAerBQQDAgEA/47228.jpg)
クラウド製品を提供する株式会社エイ・アイ・エスは2024年12月24日、11月8日に公表した同社の社内サーバへのランサムウェア攻撃について、調査結果を発表した。一部を画像ファイルで発表している。
日本気象協会は1月5日、天気予報専門メディア「tenki.jp」へのDDoS攻撃について発表した。

日本気象協会は1月9日、天気予報専門メディア「tenki.jp」へのDDoS攻撃について発表した。

一般社団法人情報マネジメントシステム認定センター(ISMS-AC)は2024年12月27日、ISMS認証登録数が8,000件を突破したと発表した。

株式会社イトーキは12月25日、2024年7月1日付で株式会社イトーキに吸収合併した株式会社イトーキエンジニアリングサービスの業務委託先への不正アクセスについて発表した。

444株式会社は12月25日、不正アクセスによる個人情報の流出について発表した。

株式会社Schooは12月24日、同社サービス「Schoo for Business」での個人情報漏えいについて発表した。

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は2024年12月25日、2024年4月23日から26日に開催されたNATO CCDCOE主催の国際サイバー演習「Locked Shields 2024」に官民双方が参加する意義について、ブログ記事で発表した。

株式会社エーアイセキュリティラボは2025年1月23日に、オンラインセミナー「脆弱性診断の3大課題「スケジュール・コスト・工数」はAIで解決! 初心者でもできる自動化の教科書」を開催すると発表した。
2024 年に取り上げたセキュリティ事故やインシデント記事の総件数は 607 本であった。ちなみに 607 本のほぼすべてを筆者が執筆した。月あたり 50本 程度の漏えい記事が SCAN を彩った訳だ。参考までに 2023 年は 621 本であった。
警察庁は2024年12月24日、北朝鮮を背景とするサイバー攻撃グループ「TraderTraitor」が暗号資産関連事業者 株式会社DMM Bitcoinから約482億円相当の暗号資産を窃取したことを特定し、文書を公表した。

株式会社ストレージ王は2024年12月23日、11月20日に公表した同社での資金流出について調査結果を発表した。

東京都産業労働局は12月20日、公益財団法人東京しごと財団を通じて障害者委託訓練の委託契約を締結している株式会社沖ワークウェルによる個人情報漏えいについて発表した。沖ワークウェルも12月23日に、文字のコピーができないPDFファイルで発表している。

兵庫県赤穂市は12月20日、赤穂市教育委員会のコンピュータサーバのランサムウェア感染について発表した。

NTT社会情報研究所は2024年12月25日、「大規模言語モデルの利活用におけるインジェクション攻撃とその対策」を発表した。

セコムトラストシステムズ株式会社は12月26日、「アタックサーフェス調査サービス」を12月11日から販売開始したと発表した。

編集部が取材予定または候補のセミナーやイベントスケジュールを記載しています。素敵なイベントや勉強会等ご存知でしたらお知らせください。

この用語は中国語の「杀猪盘」に由来するとされ、直訳すると「豚を殺すゲーム」となり、豚を屠殺する前に肥育する手法を指す。詐欺師たちにとっては、被害者との信頼関係を築きながら、欺瞞を通じてできるだけ多くの金銭を得ることを意味する。インターポールは「ピッグ・ブッチャリング」の代わりに「ロマンス・ベイティング(romance baiting)」という用語を提案している。釣り針や餌を使う比喩表現の方が、被害者の自尊心を傷つけにくいと判断したようだ。

日清紡ホールディングス株式会社は12月20日、不正アクセスによる個人情報漏えいの可能性について発表した。

千葉県は12月20日、「障害者の多様なニーズに対応した委託訓練事業」の受託者である株式会社沖ワークウェルによる個人情報の漏えいについて発表した。沖ワークウェルも12月23日に、文字のコピーができないPDFファイルで発表している。

株式会社TCC Japanは12月20日、同社が利用している制作会社提供のサーバへの不正アクセスについて発表した。

楽天シンフォニー株式会社は12月20日、船舶のサイバーセキュリティとデジタルトランスフォーメーション(DX)に対応する、船舶ライフサイクルを通じた包括的なソリューション「Rakuten Maritime」をグローバルで本格提供開始すると発表した。

株式会社スリーシェイクは2024年12月20日、クラウドネイティブ技術を推進するCNCF Ambassadorsに同社Sreake事業部 Software Engineerの早川大貴氏が就任したと発表した。
日本電気株式会社(NEC)は2024年12月20日、「AIセーフティに関するレッドチーミング手法ガイド」について、ペネトレーションテスター視点からの解説記事を同社セキュリティブログで発表した。

物理セキュリティとサイバーセキュリティ双方をカバーする統合セキュリティカンファレンスとしては東アジア最大規模。2025 年は約 400 社の国内外のサイバー/物理セキュリティ企業がブース出展し、開期中 30,000 人の来場者を見込む。


