
2026.10.11(日)
- 注目検索ワード

スルガ銀行株式会社は6月26日、同社の提携先におけるランサムウェア被害について発表した。
東証プライム上場企業の株式会社駒井ハルテックは6月25日、同社のシステム障害について発表した。第1報のみ、文字の選択やコピーができないPDFファイルで公開している。
京都商工会議所は7月2日、業務委託先への不正アクセスによる企業情報の漏えいについて発表した。

診断内製化を達成すると必要になるのがこの「診断マネジメント」のような、同時進行する多数の診断プロジェクトの管理ツールであり、顧客の要望から生まれたという。つまり年一で診断を業者に丸投げしてやっていた頃はプロジェクトを管理する必要などなかったが、内製化によって診断範囲や頻度が上がってきたことが条件として想定されている。

金融庁は6月26日、「金融機関のシステム障害に関する分析レポート」を公表した。
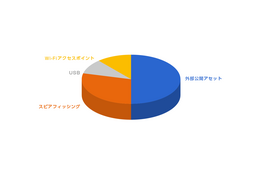
株式会社マクニカは6月27日、調査レポート「標的型攻撃の実態と対策アプローチ 第8版」を公開した。
富士フイルムビジネスイノベーション株式会社は7月3日、中堅・中小企業向けネットワークセキュリティーサービス「beatサービス」のオプションとして、無線ネットワークサービス「beat air」を同日から提供開始すると発表した。
このブログ記事では、生成AI によるメール脅威とはどのようなものか、そしてプルーフポイントの意味解析によってどう阻止できるかをご紹介します。
個人情報保護委員会は7月4日、個人情報保護委員会事務局でのメール誤送信について発表した。
SAPジャパン株式会社は7月3日、なりすましサイトへの注意喚起を発表した。
情報処理サービスを行う株式会社イセトーは7月3日、5月29日に公表したランサムウェア被害の発生について、続報2を発表した。
徳島県は7月3日、印刷業務委託先のランサムウェア被害について、第2報を発表した。
日本AED財団は7月2日、「『スポーツ現場の突然死』について」と題する緊急メッセージを公開した。6月30日にインドネシアで開催されたバドミントン・アジアジュニア大会の試合中に17歳の中国選手が倒れ、病院に搬送されたものの死亡が確認されたことを受けたもの。
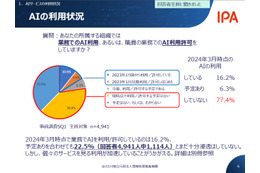
IPAは、「AI利用時の脅威、リスク調査報告書」についてIPAテクニカルウォッチで公開した。新しい技術としてAIが業務利用されつつある状況で、セキュリティリスクの認識や安全な利用のための組織内の規程や体制の実態を調査している。
独立行政法人情報処理推進機構(IPA)は7月5日、PHPの脆弱性(CVE-2024-4577)を狙う攻撃についての注意喚起を発表した。影響を受けるシステムは下記の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月4日、Apache Tomcatにおけるサービス運用妨害(DoS)の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月3日、OpenSSLの関数SSL_select_next_protoにおけるバッファオーバーリードの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は7月3日、JP1/Extensible SNMP Agentにおける不十分なアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は6月26日、SECCON CTF for Girlsにて、申込者の個人情報が第三者から閲覧可能であったと発表した。文字のコピーができないPDFファイルで公開されている。
株式会社Brave groupは6月25日、同社グループである株式会社バーチャルエンターテイメントの「ぶいすぽっ!JP オーディション」での個人情報流出の可能性について発表した。
株式会社KADOKAWAは7月2日、6月9日に公表したKADOKAWAグループにおけるシステム障害について、続報を発表した。

株式会社ファーストリテイリング、株式会社ユニクロ、株式会社ジーユー、株式会社プラステは7月2日、同社グループ情報システムにおける個人情報の取り扱い不備について発表した。
株式会社エーアイセキュリティラボは6月29日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
神奈川県警察は、サイバー犯罪捜査官の採用について発表した。
千葉県警察は、サイバー犯罪捜査官の採用について発表した。
AI活用はますます進んでおり、Google Chrome にも AI が搭載される時代になりました。これをうまく活用すれば、ブラウザ上で動作する脆弱性であるクロスサイトスクリプティングも検出できるのではないか。そんなことを考えて、検証を行ってみました。
Uber はサイバー攻撃の事実を認識しながらそれを公表せず、バグバウンティプログラムで処理しようとした。サイバー攻撃事案では SEC や監督省庁への報告義務がある。陪審員はこれらの点などを重大としてサリバン氏を有罪とした。裁判では、Uber 従業員、サリバン氏の部下だけでなく、攻撃を行ったハッカーが証言台に立ち証言を行った。バグバウンティプログラムの賞金と引き換えに、攻撃やデータの秘匿など特別な NDA を交わしたとされる。
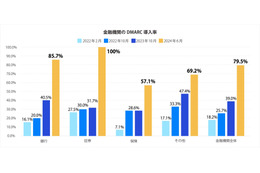
株式会社TwoFiveは7月1日、「国内DMARC統計とその傾向 2024年7月版」を公開した。
太陽工業株式会社は7月1日、サイバー攻撃による情報漏えいの可能性について発表した。
株式会社クボタは7月1日、同社グループ会社の業務委託先への不正アクセスによる個人情報漏えいについて発表した。文字のコピーができないPDFファイルで公開されている。
IPAおよびJPCERT/CCは、カカオピッコマが提供するスマートフォンアプリ「ピッコマ」に外部サービスのAPIキーがハードコードされている問題が存在すると「JVN」で発表した。
日本電気株式会社(NEC)はクッキー等の第三者提供について、情報を公開した。6月下旬に「NEC セキュリティブログ」のフッタ部分にリンクが追加されている。
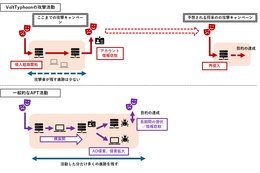
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月26日、Volt Typhoonの攻撃キャンペーンにどう備えていくべきなのかについての考察記事を発表した。
GMOサイバーセキュリティ byイエラエは、インターポールでサイバー犯罪捜査部門の設立とメンバーの指導経験がある福森大喜氏が同社に参画したと発表した。
一般社団法人ICT-ISACは6月25日、電気通信事業者におけるフロー情報分析によるC&C サーバ検知に関する調査について発表した。
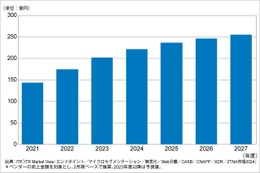
株式会社アイ・ティ・アールは6月25日、国内のCNAPP(Cloud Native Application Protection Platform)市場規模の推移と予測を発表した。
総務省は、「SNS等におけるなりすまし型「偽広告」への対応に関する要請の実施」を発表した。Metaに対して対策の実施を要請している。
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社は6月25日、ASCIIコードをベースとする新たなQRコードフィッシングの手法を発見したと発表した。
グーグルや Meta は誤・偽情報にも気を遣っているという姿勢を示したいが、誤・偽情報は大事な収益源でもあるので、ほんとうに効果のあることは何としてもやりたくない。その答えがファクトチェックに関する「研究」への資金助成である。ファクトチェック団体の運営資金の一部はグーグルや Meta が誤・偽情報の流通を通じて得た金なのだ。
医療法人平成博愛会印西総合病院は6月24日、ウェブサイトの改ざんについて発表した。
株式会社ベルシステム24ホールディングスは6月21日、海外子会社のシステムへの不正アクセスについて発表した。
株式会社KADOKAWAは6月27日、6月9日に公表したKADOKAWAグループにおけるシステム障害について、第3報を発表した。
株式会社ドワンゴは6月27日、同社サービスのシステム障害における対応状況について発表した。
警察庁は、「サイバー警察局便り R6 Vol.4」を公開した。今号では、5月31日に行われた損保協会長とサイバー警察局長の対談の内容を伝えている。
一般的には、ランサムウェアのような重大なサイバー犯罪で有罪となった人物は、例えば米国のような、サイバー犯罪者の身柄引渡を行い、彼らに裁きを受けさせることに積極的な国と身柄引渡協定を結んでいる国には旅行できないと考えられている。今回の事件により、有名サイバー犯罪者が世界を旅する際に使用している手法が明らかになっている。
国立大学法人千葉大学は6月20日、同学ウェブサイトを経由した不正なメールの送信について発表した。
仏壇・仏具・位牌の製造・販売を行う株式会社保志は6月20日、同社サーバへの不正アクセスについて発表した。

税理士法人高野総合会計事務所、高野総合コンサルティング株式会社、監査法人TSKは6月10日、ランサムウェア被害の発生について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月27日、複数のTP-Link製品におけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
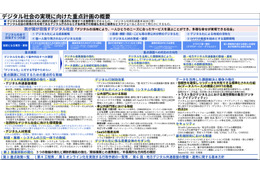
デジタル庁は、「デジタル社会の実現に向けた重点計画」が閣議決定されたとして、重点計画の資料を公開した。
同レポートでは、2023年8月4日に内閣サイバーセキュリティセンター(NISC)と気象庁・気象研究所の3組織が、メール関連機器に対する不正通信で個人情報を含むメールデータの一部が外部に漏えいしたおそれがあると公表した件について、事後対応を紹介し、インシデント報告の要否の見解を述べている。
●プルーフポイントは今後も日本市場への投資と成長を続けていく
広島県は6月19日、県主催セミナーの事務局メールアカウントへの不正アクセスについて発表した。

株式会社白崎コーポレーションは6月18日、5月20日に公表したシステム障害について、続報を発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月25日、Operation Blotless攻撃キャンペーンに関する注意喚起を発表した。
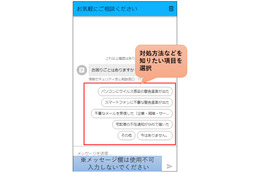
IPAは、IPAが国民に向けて開設している「情報セキュリティ安心相談窓口」において、よくあるご相談の一部についてチャットボットでも対処方法等を案内していると発表した。

株式会社東芝は6月18日、東芝グループの2023年度のサイバーセキュリティに対する取り組みをまとめた「東芝グループ サイバーセキュリティ報告書2024」を発表した。


