
2026.10.11(日)
- 注目検索ワード


株式会社梅丘寿司の美登利総本店は8月12日、同社ロゴを使用したヘイト情報の拡散について、同社の見解を発表した。

株式会社ILは8月15日、同社が運営する美容品取り扱いの「Parisienne Lash Lift オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。

栃木県は7月21日、オープンデータ・ベリーとちぎでの森林簿に係る個人情報の誤掲載について発表した。
東京都は8月12日、サイバーセキュリティ対策の支援対象企業の募集について発表した。

東山口信用金庫は7月22日、通帳レスカードローンを利用する顧客の個人情報漏えいの可能性について発表した。
国立研究開発法人情報通信研究機構(NICT)は8月5日、「サイバーセキュリティ・トランスフォーメーション ビジネスリスクのニューノーマル」を公開した。

病院関連や介護用品レンタルを行う東証プライム上場企業の株式会社トーカイは8月10日、同社サーバへの不正アクセスについて発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月9日、2022年4月に正式公開された「RFC 9116:A File Format to Aid in Security Vulnerability Disclosure」について、ブログで紹介している。
住和港運株式会社は8月5日、同社サーバへのランサムウェアによるサイバー攻撃について発表した。

東京都は8月9日、都立向丘高等学校での個人情報漏えいについて発表した。

大阪市は8月9日、大阪市保健所における個人情報等を含む写真データ等の漏えいについて発表した。
Twilio Japan合同会社は8月9日、一部の Twilio 顧客アカウントに関する情報への不正アクセスについて発表した。
独立行政法人 情報処理推進機構(IPA)は8月10日、「Microsoft 製品の脆弱性対策について(2022年8月)」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月10日、Adobe AcrobatおよびReaderの脆弱性について発表した。影響を受けるシステムは以下の通り。

「待ってよ! 工藤さんもうるさく連絡されて困ってるんでしょ? だったらちょうどいい。あたしから依頼料をもらいながら自分の問題も解決できる。あたしも手伝ってあげる。つまり最高」
システム構築等を行う株式会社SRAは8月8日、Emotett感染による不審メールの発信について発表した。
GMOサイバーセキュリティ byイエラエ株式会社は8月9日、PCI SSCからカード情報漏えい事故を取り扱う調査機関であるPFIとして7月27日に認定されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月5日、複数の Qualcomm 製品における複数の脆弱性について「JVN iPedia」で発表した。影響を受けるシステムは以下の通り。
鵜飼氏:今年は、昨年より日本人の参加が増えそうですね。まわりには「今年は行くよ」という人を去年より多く見かけます。アメリカではコロナは終わったみたいな雰囲気もありますし、帰国時の自主隔離期間が短縮されたので、昨年より渡航しやすくなってるようですね。

海外の気になるインシデントとして、韓国のタクシー会社「コルタクシー」のシステム運用会社がランサムウェアの被害に遭い、韓国の 30 以上の都市や地方自治体で影響が出たことが報じられています。

2022 年 7 月に、Microsoft Windows OS に、UAC による権限制御が回避可能となる手法が公開されています。

愛知県名古屋市は8月3日、名古屋市立小学校での児童の遅刻・欠席一覧の紛失について発表した。
株式会社FRONTEOは8月3日、経済安全保障AIソリューションの持ち株支配の解析指標について特許査定を取得したと発表した。
ガートナージャパン株式会社は8月4日、地政学リスクが今後の日本企業によるソフトウェア/クラウド・サービス等のIT調達に重大な影響を及ぼすとの見解を発表した。
07/18 頃に公開されました Apache Spark のWebUI にて OSコマンドインジェクション脆弱性である CVE-2022-33891 について紹介します。
彼らの笑顔が物語るように、本当に一つの国だけで参加して得たよりも大きな爽快感を感じた。たぶん、共に課題を克服することで心が通じ合った、それが普段よりもより大きく感じたのだと思う。コミュニケーションの成功、それ自体に喜びがあるからなのだろう。

神奈川県は8月2日、委託事業者によるメールアドレスの流出について発表した。
千葉県南房総市は7月19日、市内小中学校の校務ネットワークへの不正アクセスについて発表した。

佐賀県は8月4日、個人情報が記載された文書の誤発送が発生したと発表した。

WDBホールディングス株式会社の100%子会社のネゾット株式会社は8月2日、同社グループのメールシステムやファイルサーバへのシステム障害について発表した。
株式会社日本レジストリサービス(JPRS)は8月4日、Unboundの脆弱性情報(CVE-2022-30698、CVE-2022-30699)が公開されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は8月5日、muhttpdにおけるディレクトリトラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
株式会社バッファローは8月3日、Webアクセス連携機能を使用するユーザーに対しファームウェアアップデートの呼びかけを行っている。
実際のアプリがどのように実装されているか、Windows、Mac、iPhone、Android の各種標準メールアプリの 2021 年秋頃の最新バージョンを対象にして、TLS を設定してその振る舞いを確認してみました。

それにしても夏神の顔はどこかで見たことがある。オレが若い女の顔を見るなんて、そんなにあることじゃない。あれはどこだったか……
理学系研究職や研究補助職の人材派遣を行う東証プライム上場企業のWDBホールディングス株式会社は8月2日、同社へのサイバー攻撃について発表した。

株式会社ジャパンデンタルは8月1日、同社が事務代行を行う歯科医院経営研究会会員の団体契約による総合歯科医休業補償制度の年次更改手続きでの顧客情報漏えいについて発表した。

三和倉庫株式会社は8月2日、同社サーバの障害について、第2報を発表した。

東京都は8月1日、住宅政策本部のマンション管理状況届出システムのメール送信サービス不正利用について発表した。

株式会社ディスコは8月1日、5月20日に公表した同社が運営する「キャリタス資格検定」のサーバへの不正アクセスについて第2報を発表した。

インドネシア共和国情報通信省は、SteamやPayPal、Yahoo、『CS: GO』、『Dota 2』へのアクセスを正常化したと報告しています。

クラウドストライク株式会社は8月4日、株式会社ネットワールドとディストリビューター契約を締結したと発表した。
NTTデータ先端技術株式会社は8月2日、手動による情報突合方式から同社で取り扱う脆弱性管理ツールによる自動化について、同社コラムで発表した。
バルテス株式会社は8月2日、「Internet Explorer 11 サポート終了に関するアンケート調査」の結果を発表した。
経済産業省近畿経済産業局は8月2日、第5回サイバーセキュリティ・リレー講座(初級者向け)について発表した。
fjコンサルティング株式会社と株式会社セキュアスカイ・テクノロジー(SST)は8月1日、PCI DSS準拠維持のための「PCI DSS v4.0対応アプリケーション開発者向け年次オンライントレーニングコース」を同日から提供開始すると発表した。
日本オラクル株式会社は7月1日、医療機関向け「Oracle Cloud Infrastructure対応セキュリティ・リファレンス」の公開を発表した。
フォーティネットジャパン合同会社は8月1日、「2022年オペレーショナルテクノロジーとサイバーセキュリティに関する現状レポート」を発表した。米Fortinet, Inc.が現地時間6月15日に発表したものを、日本向けに一部追記、編集している。
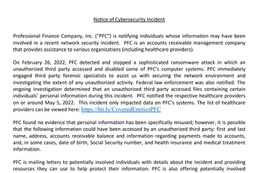
プロフェッショナルファイナンスカンパニー(PFC)は最近、ランサムウェアに感染し、190 万人以上の個人データ(氏名、住所、社会保障番号、医療記録など)が流出したことを明らかにした。

株式会社大都は8月1日、同社が運営するオンライン通販サイト「DIY FACTORY Business」への不正アクセスによるクレジットカード情報の漏えいについて発表した。

KDDI株式会社は7月29日、7月2日午前1時35分から発生した通信障害についての報告書を発表した。

株式会社メタップスペイメントは8月1日、改善措置報告書の提出と代表取締役社長の異動について発表した。

今回は前途有望な若手SE が、有望ゆえに起こしてしまったネットワークの「嵐」をここに告白します。
筆者は下手をすると約 5,000 本は情報漏えいに関する記事をこれまで執筆している。しかしたったひとつ、自分自身が漏えい被害の当事者になったことが一度もないことはずっと気にかかっていた。このままでは筆者は「戦場に行ったことがない戦場カメラマン」であり「陸(おか)ジャーナリスト」の謗りを免れないのではないか。しかし、意図して情報漏えいの被害者になることもまた、容易に叶うことのない願いなのだ。走っているクルマに自ら当たりにいくような容易な方法がこの領域には存在しないからだ。
国立大学法人東京大学は7月28日、東京大学を装った迷惑メールへの注意換気を発表した。
一般社団法人コンピュータソフトウェア著作権協会(ACCS)は7月28日、「漫画村」運営者に総額19億円の損害賠償を求め提訴したと発表した。

大阪市は7月29日、都島区役所でのメール誤送信による個人情報等の漏えいについて発表した。

大阪府は7月28日、男女参画・府民協働課でのFAX誤送信について発表した。

愛知県名古屋市は7月27日、個人情報の含まれる書類のFAX誤送信について発表した。

株式会社セキュアスカイ・テクノロジー(SST)は8月1日、「セキュリティ・キャンプ 全国大会 2022 オンライン」及び「セキュリティ・ネクストキャンプ 2022 オンライン」の参加学生向け応援ノベルティとして、「セキュアスカリー」を2022年7月から配布開始したと発表した。
2021 年のような 1 年の後で、大部分の防ぐ側にとって日々のストレスとなるのが、国家が関与する攻撃ではなく、書き換えられた請求書や、金銭目的のマルウェア であることは注目に値します。
キンコーズ・ジャパン株式会社は7月28日、7月4日に公表した同社が管理運用するサーバへの外部からの不正アクセスについて、最終報を発表した。
国立大学法人埼玉大学は7月29日、外部メールサーバへの不正アクセスによる情報漏えいの可能性について発表した。


