
2026.10.16(金)
- 注目検索ワード
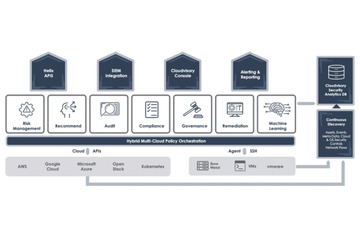

ファイア・アイは、マルチクラウドとデータセンター向けに継続的な可視性、コンプライアンスおよびセキュリティのポリシー&ガバナンス・ソリューションを提供するCloudvisory社の買収を発表した。

公益財団法人滋賀レイクスターズは2月4日、「ゲームコンダクターSHIGA」登録者へのメールを誤送信しメールアドレスの流出が発生したと発表した。

東急建設株式会社は2月3日、同社従業員名を騙る不審メールへの注意喚起を発表した。

GSXは、OT(制御システム)セキュリティに関するサービス展開を公開した。

米KnowBe4社は、日本市場に注力し、積極的に事業を展開するために、100%出資の日本法人「KnowBe4 Japan合同会社」を設立、日本オフィスを東京・大手町に開設した。

長崎県五島市は1月30日、「2019五島長崎国際トライアスロン大会」に参加申込した選手へのメール誤送信で、メールアドレスの流出が判明したと発表した。
ポンプの製造と販売を行う株式会社川本製作所は2月3日、同社社員のパソコンがウイルスEmotetに感染し個人情報等の流出が判明したと発表した。

株式会社セブンCSカードサービスとユーシーカード株式会社は2月3日、インフィニティ株式会社が運営する栄養補助食品を扱う「MUSASHI公式オンラインショップ」にて顧客のカード情報が外部流出した可能性について公表があったと発表した。

つくだ煮を扱う株式会社平松食品は2月3日、同社の従業員を装ったなりすましメールへの注意喚起を発表した。

象印マホービンは2月3日、2019年12月5日に公表した同社のグループ会社である象印ユーサービス株式会社が運営する「象印でショッピング」への不正アクセスによる個人情報流出について、第三者機関による調査結果を発表した。

正体不明のセキュリティ研究グループである Intrusion Truth が、中国を拠点とする APT40( TEMP.Periscope )の調査結果を公開しました。
イー・ガーディアンは、M&Aなどの取引を行う際、買収を検討する企業に反社会的勢力とのつながりがないかを調査する「反社デューデリジェンスサービス」の提供を開始した。
富士通ラーニングメディアは、Strategic Cyber Holdingsと提携し、Strategic Cyber Holdingsが提携しているイスラエルのCYBERGYM社(サイバージム)のサイバーセキュリティトレーニングをの販売を開始した。
IPAおよびJPCERT/CCは、OpenSMTPD Projectが提供するオープンソースのSMTPサーバ「OpenSMTPD」に、権限昇格や任意のコード実行が可能なの脆弱性が存在すると「JVN」で発表した。
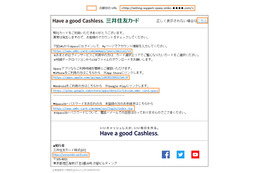
フィッシング対策協議会は、三井住友銀行を騙るフィッシングの報告を受けているとして、注意喚起を発表した。

埼玉県は1月31日、公益財団法人埼玉県下水道公社が契約する業務用メールサーバを介した不審メールが不特定多数に送信されたことが判明したと発表した。

東京都教育委員会は1月30日、東京都立多摩図書館にて『東京都立多摩図書館移転3周年記念講演会「地球を旅する」』への参加当選者を対象に抽選結果を連絡する際に、誤送信による個人情報の流出が発生したと発表した。

米内貴志さん。21歳。都内の大学で情報科学を専攻する学部3年生。米内さんのセキュリティにかける思いと現在の課題意識、そしていま開発中のプロダクトに関して話を聞いた。
英国情報コミッショナーオフィス( ICO )はブリティッシュ・エアウェイズ( BA )と米国のホテルチェーン、マリオットへのデータ流出の罰金 2 億 8,000 万ポンドを棚上げした。
CrowdStrikeは、セミナーイベント「CrowdStrike Forum 2020 サイバーセキュリティ市場動向~実際の攻撃被害、脅威インテリジェンスから紐解く課題と脅威」を2月27日に開催する。

SHIFT SECURITYはパロアルトネットワークスとの共催で、セミナー「クラウドのセキュリティで知っておくべきリスクと対策について」を2月26日に、日比谷パークフロント(東京)において開催する。

SHIFT SECURITYは、AWSなどのクラウドを対象とした、クラウド診断サービスを2月1日より提供開始すると発表した。
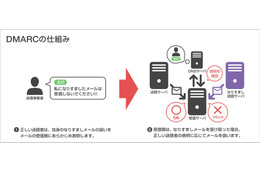
ヤフーは、同社が運営するメールサービス「Yahoo!メール」において、送信ドメイン認証技術「DMARC」を2020年3月より順次導入すると発表した。
IPAは、2019年10月から12月の四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。
IPAおよびJPCERT/CCは、富士ゼロックスが提供するスマートフォンアプリ「AWMS Mobile」に、SSLサーバ証明書の検証不備の脆弱性が存在すると「JVN」で発表した。

ラックは、「サイバー救急センターレポート 第8号 ~クラウドサービスのインシデント対応~」を発表した。

Dr.WEBは、「Androidを狙う、削除が(ほぼ)不可能なトロイの木馬の新たな亜種」を確認したと発表した。

警察庁は、「複数のIoT機器等の脆弱性を標的としたアクセスの増加等について」とする注意喚起を「@police」において公開した。

CM総合研究所のサービスを提供する株式会社東京企画は1月27日、1月16日に公表した同社社員を装った不審メール送信についての続報を発表した。

一般社団法人日本女性科学者の会は1月、同会理事が所属する大学のPCからウイルス感染が原因と推測されるメールの流出があり、それに伴う同会または同会関係者の名前を送信者とした不審メールの送信が判明したと発表した。

日本電気株式会社(NEC)は1月31日、同社の防衛事業部門で利用している社内サーバの一部に対する第三者からの不正アクセスを確認したと発表した。

我々は「Open-XDR」というメッセージを打ち出しています。XDRの「X」はAnywhereの意で、StellarCyber StarlightはさらにOpen-XDRとして、既存のセキュリティ機器を含め、自社製品に限定せずにオープンに連携データを取り込み、さらにセキュリティ運用の自動化に寄与します。

IPAは、「情報セキュリティ10大脅威 2020」を発表した。これは、2019年に発生した社会的に影響が大きかったと考えられる情報セキュリティにおける事案をランキングしたもの。
米の通販を行う株式会社マイパール長野は1月24日、同社社員のパソコンがウイルス感染し、取引先や関係者になりすましメールが送信されたことが判明したと発表した。

九州電力株式会社は1月28日、1月8日に発生したシステム障害に伴う一部の顧客への電気料金請求書送付遅延や新電力会社への誤請求等について、新たに個人情報の漏えいが判明したと発表した。

エンドポイント対策に絞ったとしても、様々なソリューションが群雄割拠する時代ですし、脅威状況の変化により何をしなければならないかも見えにくくなっていると思います。

もはや企業のセキュリティ対策はアンチウイルスだけで十分とはいえない。次世代ファイアウォールやUTMの他、エンドポイントを統合的に守るEDRといったソリューションの合わせ技が重要とされる。
日立ソリューションズは、「インシデントレスポンス付きCylancePROTECT」を2月3日より提供開始すると発表した。

JPCERT/CCは、2019年10月から12月における「インターネット定点観測レポート」を公開した。
IPAおよびJPCERT/CCは、Apple社が提供する複数の製品に脆弱性が存在すると「JVN」で発表した。

NRIセキュアは、標準化フレームワーク「NRI Secure Framework for Cloud(NSF for Cloud)」を策定したと発表した。

日本損害保険協会は、「中小企業の経営者のサイバーリスク意識調査2019」を発表した。
総務省は、「我が国のサイバーセキュリティ強化に向け速やかに 取り組むべき事項[緊急提言]」を公表した。
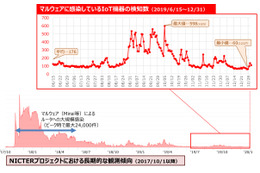
総務省、NICT、ICT-ISACは、「NOTICE」ならびにNICTのNICTERプロジェクトによりマルウェアに感染していることが検知された機器の利用者への注意喚起を行う取り組みの実施状況について発表した。

IPAおよびJPCERT/CCは、NTTデータが提供するAndroidアプリ「MyPallete」に、SSLサーバ証明書の検証不備の脆弱性が存在すると「JVN」で発表した。

国立大学法人神戸大学医学部附属病院は1月28日、同院の歯科口腔外科にて患者情報等が保存されたデジタルカメラのmicroSDカードの紛失が判明したと発表した。
国立大学法人お茶の水女子大学は1月28日、同学の研究室のサーバへの不正アクセスにより大量のフィッシングメール送信が発生したと発表した。
国立大学法人千葉大学は1月24日、学外からの不正アクセスにより同学学生のアカウントから約2万件の迷惑メールの送信が判明したと発表した。
宮崎大学に導入された WatchGuard AuthPoint は 2018 年から同社が提供するクラウドベースの多要素認証サービス。
メールアドレスがわかれば、どこまでの情報が第三者に分かってしまうのか、一般社団法人 日本ハッカー協会 代表理事の杉浦 隆幸氏が、メールアドレスを起点としたOSINTで、どんな情報が得られるかを解説した。
東芝情報システムは、トリップワイヤ・ジャパンのディストリビュータとして、「Tripwire Industrial Visibility」を1月より販売開始したと発表した。

会員制のリゾート施設を運営するリゾートトラスト株式会社は1月27日、同社従業員のメール誤送信による個人情報流出が発生したと発表した。

静岡県東部エリアの総合広告代理店株式会社ライフは1月20日、同社社内のパソコンがウイルスに感染し同社を騙る不審メールの送付が判明したと発表した。
エンジニアの場合、面談する側に十分な知識や経験がないと正しい評価は難しいと思います。我々は実際に顔を合わせるよりも高い精度で、登録者の実力を見抜くことができていると思っています。
Nagios XI に、スケジュール機能のコードに存在する入力値検証不備に起因する、遠隔から任意の OS コマンドを実行させることが可能となる脆弱性が公開されています。
JPCERT/CCは、「Firefox の脆弱性 (CVE-2019-17026) に関する注意喚起」を発表した。
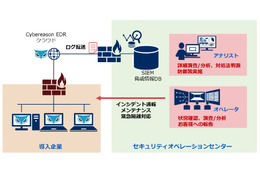
NECネッツエスアイは、自社のSOCとサイバーリーズン・ジャパンのエンドポイント・セキュリティ・ソリューション「Cybereason EDR」を組み合わせたセキュリティ運用サービスの提供を、4月1日より開始する。
妙高高原ビジターセンターは1月22日、同センターWebサイトへのアクセス時にクレジットカード情報の入力を求める詐欺サイトに誘導される事例が判明したと発表した。
相模原市自治会連合会は1月22日、同会のWebサイトへの不正アクセスの疑いが判明したと発表した。

損保ジャパン日本興亜は、モメンタムとアドフラウド保険を共同で開発し、2月から提供を開始すると発表した。

株式会社東京商工リサーチは1月23日、上場企業とその子会社における2019年の個人情報漏えい・紛失事故の調査結果を発表した。

ソフトバンク株式会社は1月25日、同社の元社員が警視庁に不正競争防止法違反の容疑で逮捕されたと発表した。

大阪府は1月24日、大阪府立砂川厚生福祉センター 障がい者支援施設いぶきにて、利用者の個人情報が記載された書類ファイル1冊の紛失が判明したと発表した。


