
2026.10.16(金)
- 注目検索ワード

今回のコラムでは、社内のOAの一般利用者のパスワードを想定することにした。IDの持ち主はIT音痴なオッサンや、スマホしか使ったことのない新入社員も含める。企業のセキュリティ管理者の悩みどころだ。

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月24日、2020年4月から8月の振り返りを発表した。

トッパン・フォームズ株式会社と合同会社Keychainは8月24日、IoTデバイスのデータ通信における機器認証にブロックチェーンを活用し、高速・軽量な認証基盤を構築する実証実験でセキュリティ確保に関する有効性を確認できたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月21日、産業用ロボット制御用のソフトウェアシステムにおける問題について「Japan Vulnerability Notes(JVN)」で発表した。

株式会社ダイショーは8月21日、同社の情報システム系サーバにてシステム障害が発生し社内情報の一部流出が確認されたと発表した。
西武鉄道株式会社は8月24日、4月14日に公表した西武沿線情報サイト「GRUTTO PLUS(ぐるっとプラス)」の外部からの不正アクセスについて調査結果を発表した。

サイバートラスト株式会社は8月20日、同社が提供する「サイバートラスト デバイス ID」と株式会社グルージェントのシングルサインオンサービス「Gluegent Gate」が連携し、8月28日からデバイス証明書による端末認証に対応することを発表した。
総務省と経済産業省は8月21日、「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン」(案)に対する意見募集の結果と当該ガイドラインを公表した。
ヤフー株式会社は8月21日、「デジタルプラットフォーム事業者情報開示の在り方検討会」からオンラインモール運営におけるより一層の情報開示等を促す提言書を8月19日に受領したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月21日、ISC(Internet Systems Consortium)が提供するBINDに存在する複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
日本ワイド少額短期保険株式会社は8月19日、同社の保険証券閲覧システムにて、契約者が同一の代理店で申し込んだ他の契約者の個人情報が閲覧できる状態になっていたことが判明したと発表した。
組込み機器の企画や設計、開発、製造、販売を行う株式会社イーアールアイは8月20日、同社のメールアカウントに対し不正アクセスがあり迷惑メール送信の踏み台とされていたことが判明したと発表した。
三井物産セキュアディレクション株式会社(MBSD)は8月17日、MBSD公式YouTubeチャンネルを開設したと発表した。同チャンネルでは、サイバーセキュリティに関する技術情報、マルウェア感染の様子や挙動などについて、動画の特性を活かしより詳しく情報発信を行う。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月20日、事業継続を脅かす新たなランサムウェア攻撃について注意喚起を行っている。
中部電力パワーグリッド株式会社は8月18日、株式会社オリエントコーポレーション(オリコ)と株式会社カウリスと連携し、クレジットカード発行時のなりすまし防止に関する実証試験を同日から実施すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月20日、トレーラーとトラクターヘッド間の電力線通信ネットワークにおける情報漏えいの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
ウェビナーは座談会形式で、もう一人の登壇者は、多才異才ぞろいのイエラエセキュリティのなかでも珍しいWebデザイナーの経歴を持ちペネトレーションテスターとして活躍するセキュリティエンジニア馬場将次氏。
日本通信株式会社は8月19日、同社の特許技術であるFPoS(Fintech Platform over SIM、エフポス)を応用したセキュアなIoTプラットフォームの開発に関し、トレンドマイクロ株式会社と共同で実証実験を米国で行い完了したと発表した。

コネクシオ株式会社は8月19日、重電メーカーであるシュナイダーエレクトリックホールディングス株式会社と共同開発した「Air Connect for Machine Advisor」を8月24日から提供すると発表した。

公立諏訪東京理科大学は8月11日、リモート授業の際に教員が個人情報に係る情報を画面に共有したことが判明したと発表した。
サイバーセキュリティのトレーニング機関 SANS Institute の職員の電子メールアカウントが不正アクセスされ 28,000 件の個人情報が失われた。

IDC Japan株式会社は8月18日、国内の企業向けモバイルセキュリティ市場とクラウドセキュリティ市場の2020年から2024年までの予測を発表した。
株式会社アイテックは8月19日、同社が運営する通信教育、セミナー、書籍、模擬試験の販売をするオンラインECサイト「アイテックストア」に不正アクセスがあり顧客情報が流出した可能性が判明したと発表した。
民主主義的価値は『超限戦』と相容れないため、捨てることを余儀なくされる。実際、フェイスブックグループはその方向で事業展開しているとしか思えない。

バラクーダネットワークスジャパン株式会社は8月18日、調査レポート「スピアフィッシング:主要な攻撃と攻撃トレンド Vol.4-侵害されたメールアカウントにおける攻撃者の振る舞いに関する分析」を発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月18日、「TRAFFIC LIGHT PROTOCOL(TLP) FIRST Standards Definitions and Usage Guidance - Version 1.0」を公開したと発表した。
一般社団法人日本インターネットプロバイダー協会クラウド部会は9月2日にJAIPA Cloud Conference 2020をオンライン開催すると発表した。
GMOタウンWiFi株式会社は、8月14日から始まった「女子高生ミスコン」「男子高生ミスターコン」に、GMOタウンWiFi社の提供するSNS誹謗中傷対策サービス「SNS PEACE byGMO」が採用されたと発表した。
アクロニス・ジャパン株式会社は8月17日、エアギャップネットワーク向けに特化したAcronis Cyber Backup SCS 強化型エディションを発表した。
独立行政法人神戸市民病院機構 神戸市立医療センター中央市民病院は8月12日、同院のWebサイト上に一部患者の個人情報が含まれた動画を公開したことが判明したと発表した。
アクトインディ株式会社は8月18日、同社が運営する子どもとおでかけ情報サイト「いこーよ」の検証環境用サーバに対する不正アクセスを確認したと発表した。
背景には、リモートワークの普及で最後の砦となるエンドポイントの保護の需要からEDRへの関心の高まりがある。
単一のホストへの侵入を糸口とした攻撃は多く、有害な活動を行う攻撃者が、単一ホストへの侵害のみで攻撃を終えることは稀です。CrowdStrikeは、高度な攻撃者が実行するほぼすべての攻撃で、ラテラルムーブメントが行われるのを確認しています。
一般財団法人日本サイバー犯罪対策センター(JC3)は8月17日、個人情報、インターネットバンキングのアカウントやパスワード等をフィッシングサイトに入力しないよう注意を呼びかけている。
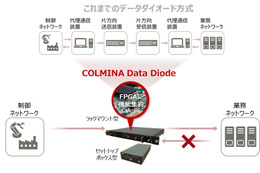
同製品は、外部ネットワークからの侵入を物理的に防ぐデータダイオード方式による完全片方向データ通信機能を、FPGAに実装し、通信機能はOSやTCP/IPなどの汎用通信アプリケーションを使用せずFPGAに実装しているため、これらの脆弱性リスクを排除することができるという。
株式会社ケアサービス・まきの実は8月12日、社内向けに発信した文書が外部に流出したことが判明したと発表した。
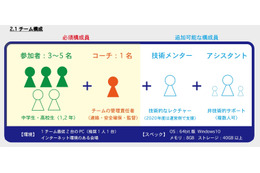
NPO法人エル・コミュニティは8月12日、AFA(米国空軍協会)が開発しノースロップ・グラマン社が主催するサイバーセキュリティ教育プログラム「CyberPatriot」の日本大会「CyberSakura」を2021年度に開催すると発表した。
株式会社マイナビは8月13日、マイナビ農業が主催するYouTubeライブにてWebアンケートの回答が別のユーザーに閲覧可能となっていたことが判明したと発表した。
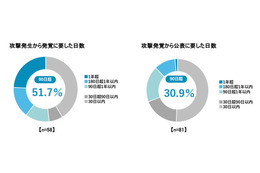
株式会社サイバーセキュリティクラウドは8月14日、不正アクセス事件についてサイバー攻撃の発生から発覚・公表までの期間に関する調査レポートを発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月14日、Apache Struts 2の脆弱性に関する注意喚起を発表した。
note株式会社は8月14日、同社が提供するnoteサービスにて記事投稿者のIPアドレスが確認できる不具合が存在していたと発表した。
大東建託株式会社、大東建託リーシング株式会社、大東建託パートナーズ株式会社は7月31日、同社グループが保有する顧客情報の一部がインターネット上で一定期間閲覧可能な状況にあったことが判明したと発表した。
株式会社原田武夫国際戦略情報研究所は8月4日、同社の顧客の個人情報が一部流出した可能性について発表した。
一般財団法人日本舶用品検定協会は8月6日、同会の業務用サーバシステムに対しランサムウェアと推測されるコンピュータウイルスの感染が8月4日に確認されたと発表した。
関西電力株式会社は8月6日、同社のWebサービス「はぴeみる電」に対し、不正ログインが判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月12日、Siemensから各製品向けのアップデートが公開されたと「Japan Vulnerability Notes(JVN)」で発表した。対象となる製品は下記の通り。
社有モバイルPCを社内ネットワークを経由せずに外部ネットワークに接続し、利用することが可能な状態にあったために悪意あるソーシャルエンジニアリングによる被害につながった原因であるとした。
工務店支援ネットワーク「ジャーブネット」を主催する株式会社アキュラホームは7月29日、「ジャーブネット公式サイト」に対し第三者からの不正アクセスがあり、個人情報が流出した可能性が判明したと発表した。
作家・評論家の一田和樹氏に、今年復刊されたサイバーセキュリティ分野の超重要書のレビューを依頼し快諾をいただきました。本稿前編を終戦記念日を目前に控える今週配信します。
独立行政法人情報処理推進機構(IPA)は8月12日、Microsoft製品に関する脆弱性の修正プログラムが公表されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月11日、サイバーソリューションズ株式会社が提供するCyberMail における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
トレンドマイクロ株式会社は7月16日、アラート/アドバイザリ情報「ウイルスバスター クラウドの脆弱性(CVE-2020-15603)について」を公開した。
独立行政法人情報処理推進機構(IPA)は8月11日、vBulletin における任意のコード実行の脆弱性(CVE-2019-16759)への対策を回避可能な脆弱性が確認されたと発表した。影響を受けるシステムは次の通り。

日本財団は2020年7月30日、第28回「18歳意識調査」結果を公表した。SNSを利用した経験があるのは94.0%で、半数以上が1日2時間以上使用していることが明らかになった。SNSの法整備について75.5%が「必要」と回答している。
埼玉県は8月7日、審査書類の送付先FAX番号の連絡誤りにより申請者が第三者に個人情報を送信したことが判明したと発表した。
株式会社ネットマイルは8月11日、同社が運営するポイント交換所「ネットマイル」に対し第三者からの不正アクセスを確認したと発表した。

エイチ・ツー・オー リテイリング株式会社、阪急阪神ホールディングス株式会社、株式会社阪急阪神ポイントは8月11日、同社らでサービスを行うSポイントのメンバーサイトに対する不正アクセスが判明したと発表した。
Web アプリケーションフレームワークである Rails に、遠隔から任意のコードを実行させることが可能となる脆弱性が報告されています。
LINE株式会社と一般社団法人日本音楽著作権協会(JASRAC)は8月7日、LINE社が提供するサービスにおけるJASRAC管理楽曲の音楽著作権に関する包括的な利用許諾契約を締結したと発表した。
独立行政法人日本芸術文化振興会は8月7日、同会が運営する日本芸術文化振興会Webサイトに対し外部からの不正アクセスがあり、国立劇場メールマガジン登録者のメールアドレス流出が判明したと発表した。

資生堂ジャパン株式会社は8月5日、同社が運営するクレ・ド・ポー ボーテ公式Instagramアカウント(@cledepeaubeaute)に対し7月31日に第三者からの不正アクセスが確認されたと発表した。

ヤフー株式会社は8月6日、同社の各種サービスで使用するYahoo! JAPAN IDの登録情報システムに不具合が発生し、一部ユーザーのID登録情報が、他のID登録情報に誤って反映されたことが判明したと発表した。
デル・テクノロジーズ株式会社RSA事業本部は8月5日、新型コロナ感染症対策として在宅勤務を実施しているリモートアクセスユーザーのセキュリティ強化支援のため、サイバー攻撃対策製品「RSA NetWitness Endpoint」の無償提供を同日から開始すると発表した。


