
2026.10.18(日)
- 注目検索ワード


ポール氏は「何より“G.I.ジョー”だったのが最悪だ」と語っています。

そのほか、Xbox Series X|Sの供給やXbox Cloudの展望などについても明かしています。

任天堂は、任天堂ホームページになりすました偽サイトの存在を確認したと報告。同社ホームページと間違えないよう、注意喚起を行っています。
2000 年より前に比べて圧倒的に変わったのは、ふだん意識しているか、していないかを別にして、日常生活において暗号が使われる場面が自然に激増したことです。

ペットメーカーの株式会社マルカンは1月12日、同社が運営する「マルカンオンラインショップ」に第三者から不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。

馬野化学容器株式会社は1月、同社が運営する旧「馬野化学容器株式会社ネットショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月12日、Android アプリ「ジモティー」に外部サービスの API キーがハードコードされている問題について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人 情報処理推進機構(IPA)は1月12日、「Microsoft 製品の脆弱性対策について(2022年1月)」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月12日、WordPress 用プラグイン Quiz And Survey Master における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社LogStareは1月12日、親会社である株式会社セキュアヴェイルと共同でネットワーク監視やSyslog収集をクラウド上のハンズオン環境で実際に体験できる「SNMP/Syslog基礎講座」の開催を発表した。

日本電気株式会社(NEC)は1月7日、正規URLと見分けが難しい文字列で偽装した「ミスリードURL」について、同社ブログで注意を呼びかけている。

2021 年 12 月は、Apache Log4j の重大な脆弱性である「 Log4Shell 」( CVE-2021-44228, CVE-2021-45046, CVE-2021-44832 )が大きな話題となりました。

株式会社石橋楽器店は1月11日、同社運営のWebサーバへの外部からの不正アクセスによるメールアドレス情報の一部漏えいの可能性について発表した。

株式会社立花書房は1月11日、同社が運営する旧「立花書房ウェブサイト」に第三者からの不正アクセスがあり、顧客の個人情報が流出した可能性が判明したと発表した。

株式会社SHIFTは1月11日、同社連結子会社の株式会社SHIFT SECURITYと米SentryMark, Inc.の資本業務提携について発表した。

独立行政法人情報処理推進機構(IPA)は1月11日、2021年度のセキュリティ製品の有効性検証における試行対象製品の募集について発表した。

株式会社イエラエセキュリティは1月11日、「クラウドセキュリティ・アドバイザリー」サービスの1月1日からの提供開始を発表した。

株式会社SHIFT SECURITYは1月7日、「今知っておきたい!OWASP TOP10 2021 の重要ポイントを2017と比較解説!セミナー」の開催を発表した。
脆弱性は 2021 年 12 月に、データ分析ソフトウェアである Grafana に、任意のファイルが閲覧可能となるディレクトリとラバーサルの脆弱性が報告されています。
産業・家庭用ガス専門商社で東証1部上場企業の岩谷産業株式会社は2021年12月29日、メール誤送信による個人情報漏えいについて発表した。
マザーズ上場企業の株式会社メタップスペイメントが提供する収納代行システム「会費ペイ」「イベントペイ」を利用する団体から、不正アクセスによるサービス停止の発表が行われている。

東証1部上場企業でNEC子会社の日本航空電子工業株式会社は12月27日、同社ファイルサーバへの不正アクセスについて発表した。

パナソニック株式会社は1月7日、2021年11月26日に公表した同社ファイルサーバへの不正アクセスの調査結果について発表した。

森ビル都市企画株式会社は12月23日、同社が運営する「やまぐちヘルスラボ」での個人情報流出について発表した。

日本被服工業株式会社は12月22日、同社パソコンからのメール流出と関係者への不審メールについて発表した。
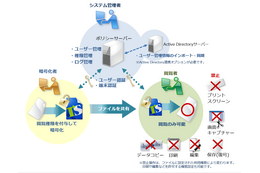
株式会社ティエスエスリンクは1月11日、社内共有ファイルの情報漏洩対策ソフトの新バージョン「トランセーファー PRO Ver.3.0」と、同製品の新しいオプション「Active Directory 連携オプション」を発売した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月7日、オムロン製CX-Oneにおけるスタックベースのバッファオーバーフローの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社LogStareは1月6日、エムオーテックス株式会社(MOTEX)と技術提携し、マネージド・セキュリティ・プラットフォーム「LogStare」でのLANSCOPEオンプレミス版への対応を発表した。
株式会社イエラエセキュリティは1月6日、同社オフェンシブセキュリティ部所属のエンジニア西谷完太氏が報告した脆弱性がJVNに公開されたと発表した。
フィッシング対策協議会は1月6日、2021年12月の「フィッシング報告状況」を発表した。
IDC Japan 株式会社は1月7日、2021年9月末時点の新型コロナウイルス感染症(COVID-19)による影響を考慮した国内IT市場予測のアップデートを発表した。

Kraftonおよびテンセントは、その資金をさらなる不正対策のために使用するとしています。

ゲームクラッシュを起こすバンガロールの新スキンも使用不可能状態です。

本記事では、ログ全般に関わることの情報、インシデントレスポンスにおいて参照されることが多いイベントログに焦点を当て、イベントログを見るための情報であったり、学習するための素材を紹介します。
セキュリティに関わる技術や製品の有効性を、客観的定量的に評価できたら最高以外の何ものでもないが、そこには「どんな事業で」「何を守るために」「どのように運用するか」といった変数が多数存在し、各社千差万別である。
京都市情報館は12月20日、京都市施設の無鄰菴及び岩倉具視幽棲旧宅の指定管理者である植彌加藤造園株式会社によるメール誤送信について発表した。

大阪市は12月27日、生野区役所におけるメール誤送信による個人情報の漏えいについて発表した。
東京コンピュータサービス株式会社は1月4日、同社システムへのサイバー攻撃によるランサムウェア感染について発表した。
つるぎ町立半田病院は1月、通常診療の再開について発表した。
AironWorks株式会社は12月29日、金融業界のサイバーセキュリティ対策に課題感を多く持つ株式会社横浜銀行とサイバーセキュリティシミュレーション教育プラットフォームの共同デザイン始動のため、デザインパートナーシップの締結を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月5日、WordPress 用プラグイン Advanced Custom Fields における複数の認証欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
浮かび上がったのは、個人情報流出の詳細や年金機構の情報管理のずさんな実態だった。反響は大きく、連日国会でも取り上げられた。反響の一つに、年金機構関係者からの接触があった。「あの日以降何が起きたのか、お話しします」私は一人の関係者と会っていた。

国土交通省近畿地方整備局は12月22日、国営飛鳥歴史公園事務所が所管する利用者向けWebサイトへの不正アクセスについて発表した。

株式会社新生銀行は12月28日、マネックス証券株式会社への顧客情報の誤提供について発表した。
英国の国家犯罪対策庁(NCA)とその傘下の国家サイバー犯罪部門(NCCU)が、膨大な数の盗まれたパスワードを発見した。
東証1部上場企業のカネコ種苗株式会社は12月24日、マルウェア感染による個人情報漏えいの可能性について発表した。

自動車用オイルシールなどを製作する東証1部上場企業のNOK株式会社は12月28日、12月21日に公表した同社サーバへの不正アクセスによるシステム障害の第2報を発表した。

国立大学法人京都大学学術情報メディアセンターは12月28日、スーパーコンピュータシステムのファイル消失について発表した。
一般財団法人日本情報経済社会推進協会(JIPDEC)は12月21日、フィッシング対策協議会と株式会社TwoFiveと協力し、国の行政機関が発行するメールマガジンのなりすまし対策の状況を調査し結果を公表した。

東証1部上場企業の大日本住友製薬株式会社は12月27日、同社が過去に臨床試験に関する業務の一部を委託していた株式会社リニカルへの不正アクセスについて、同社への影響を発表した。
戸隠神社は12月17日、同神社Webサイトへの不正アクセスについて発表した。
トレンドマイクロ株式会社は12月24日、2021年の脅威動向から2022年に起こり得る脅威状況と対策について分析を行い発表した。併せて、全28Pに及ぶ「2022年セキュリティ脅威予測」レポートを公開している。
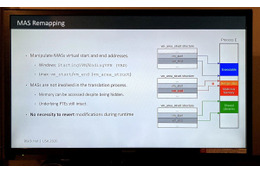
マルウェアの中には、攻撃検知を回避するため、実行中のプロセスメモリを悪用して悪意のあるコードを実行するものがある。これがやっかいなのは、メモリは、そのアプリケーションやプロセスが終了すると、その領域は開放され再利用されて痕跡が残らないことだ。
井上商事株式会社は12月24日、同社が運営する「SWEETS PARADISEオンラインショップ」への外部からの不正アクセスの可能性について発表した。
仙台・宮城ミュージアムアライアンス(SMMA)事務局は12月22日、SMMAが運営する仙台・宮城のミュージアム情報サイト「見験楽学」への不正アクセスによる改ざんについて発表した。

社会福祉法人全国社会福祉協議会は12月23日、出版部Webサイト「福祉の本 出版目録」に第三者からの不正アクセスがあり、個人情報が流出したと発表した。

兵庫県は12月23日、「ふるさと応援ひょうごを旅しようキャンペーン」でのメール誤送信による個人情報漏えいについて発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は12月23日、モバイル端末を狙うマルウェアへの対応FAQを発表した。
トレンドマイクロ株式会社は12月23日、「Log4Shell」に続いて確認された「Log4j」の脆弱性についての解説を同社ブログに発表した。

2021 年 12 月に、サービスの管理や問い合わせの管理をするためのツールである ManageEngine ServiceDesk Plus および Manage Engine Support Center に、遠隔からの任意のコード実行につながる脆弱性が報告されています。
東北工業大学は12月22日、学科紹介Webサイトの改ざんについて発表した。
洋服・雑貨の小売を行う株式会社チチカカは12月23日、同社が運営する「チチカカオンラインショップ」に第三者から不正アクセスがあり、顧客のクレジットカード情報が漏えいの可能性が判明したと発表した。
高知県四万十町は12月24日、四万十町スマホアプリ保守委託業者のサーバへの不正アクセスによるアプリシステムの一時停止について発表した。


