
2026.10.15(木)
- 注目検索ワード


独立行政法人国立科学博物館は10月19日、メール関連システムへの不正アクセスによる個人情報等の漏えいについて発表した。
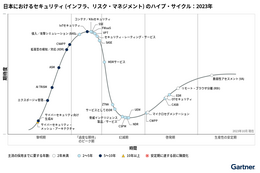
ガートナージャパン株式会社は10月18日、「日本におけるセキュリティ(インフラ、リスク・マネジメント)のハイプ・サイクル:2023年」を発表した。

IPAは、「オンラインストレージの脆弱性対策について」を「重要なセキュリティ情報」として発表した。オンラインストレージが広く利活用される中、未だ適切な対応がなされていない運用組織が多く存在しているとして懸念を示した。

森永乳業株式会社は10月19日、同社の顧客情報の不正持ち出しについて発表した。

株式会社山田養蜂場は10月19日、同社の業務委託先企業の元派遣社員による顧客情報の不正流出について発表した。

株式会社NTTマーケティングアクトProCXは10月17日、NTTビジネスソリューションズ株式会社に派遣された元派遣社員による顧客情報の不正流出について発表した。
日本セキュリティオペレーション事業者協議会(Information Security Operation providers Group Japan:ISOG-J:イソグジェー)は10月18日、「セキュリティ対応組織の教科書 第3.1版(2023年10月)」を刊行した。
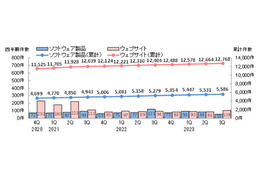
IPAは、「ソフトウェア等の脆弱性関連情報に関する届出状況[2023年第3四半期(7月~9月)]」を発表した。脆弱性の届出件数は一定の割合で増加している。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月23日、HP ThinUpdate におけるサーバ証明書の検証不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)は10月23日、Cisco 製 Cisco IOS XE の Web UI の脆弱性について発表した。影響を受けるシステムは以下の通り。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月20日、Citrix ADCおよびCitrix Gatewayの脆弱性(CVE-2023-4966)に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月20日、Apache HTTP Server 2.4における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

今回は、“受信側”にフォーカスして、DMARC普及状況や課題をまとめてみたいと思います。

合衆国第 5 巡回区控訴裁判所は、誤報の拡散を抑制する目的でソーシャルメディアと連携してはならない米政府機関のリストに、サイバーセキュリティーインフラセキュリティ庁(CISA)を追加した。

株式会社テイツーは10月13日、同社が運営する「ふるいち店舗情報サイト」での顧客の個人情報の流出について、続報を発表した。

愛知県は10月13日、「X投稿プレゼントキャンペーン」での個人情報の漏えいについて発表した。
CODE BLUE実行委員会は10月18日、東京都赤坂で11月8日から9日に開催する日本発のサイバーセキュリティ国際会議「CODE BLUE 2023」の全てのプログラム内容を発表した。
NRIセキュアテクノロジーズ株式会社(NRIセキュア)は10月18日、CTF形式のハッキングトーナメント「NRI Secure NetWars 2023」を11月19日にオンライン形式で開催すると発表した。
Keeper Security APAC株式会社は10月17日、情報セキュリティの脆弱性情報を収集し管理するCVEプログラムにおいてCVE採番機関に認定されたと発表した。
IPAおよびJPCERT/CCは、ジャストシステムの製品に複数の脆弱性が存在すると「JVN」で発表した。
株式会社リコーは10月13日、不正アクセスによる情報流出について発表した。
バカラパシフィック株式会社は10月、同社サーバへの不正アクセスについて発表した。
IPAおよびJPCERT/CCは、厚生労働省が提供する医薬品等電子申請ソフトにXML外部実体参照(XXE)に関する脆弱性が存在すると「JVN」で発表した。
岡山県は10月17日、同県が使用していたドメインの第三者による再取得について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月18日、Proself における XML 外部実体参照(XXE)に関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)は10月18日、Oracle Java の脆弱性対策について発表した。影響を受けるシステムは以下の通り。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月18日、Cisco IOS XEのWeb UIにおける権限昇格の脆弱性に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
株式会社 FAN SMILEは10月12日、同社運営のカレンダーや生写真・オンラインフォトなどを取り扱う「NICO ONLINE SHOP」への不正アクセスによる個人情報の漏えいについて発表した。
企業研修やセミナー、通信教育を行う株式会社マウンハーフジャパンは10月11日、同社が運営する「MHJストア」への不正アクセスによる個人情報漏えいについて発表した。
青森県野辺地町は10月5日、公用USBメモリの紛失について発表した。
総務省関東総合通信局は10月16日、神奈川県横須賀市で中小企業向けに「サイバーインシデント演習 in 横須賀」を開催すると発表した。
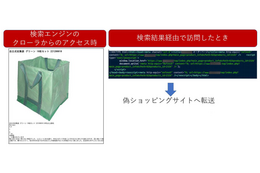
トレンドマイクロ株式会社は10月16日、日本向け偽ショッピングサイトの背後にいる犯罪グループの分析に用いた手法と、個々の犯罪グループが用いる手口についての解説記事を同社セキュリティブログで発表した。
2023 年 3 月に修正された、WordPress のプラグイン WooCommerce Payments の脆弱性に対するエクスプロイトコードが公開されています。
日本山村硝子株式会社は10月5日、同社元社員の逮捕について発表した。
株式会社チューリップテレビは10月4日、自社制作番組で収集している個人情報の漏えいについて発表した。
鹿児島県薩摩川内市は10月2日、2023年4月1日から9月30日の期間に行った軽微な懲戒処分について発表した。
株式会社エーアイセキュリティラボは10月14日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
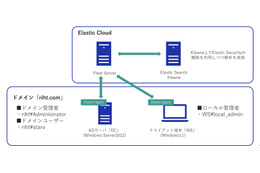
日本電気株式会社(NEC)は10月13日、内部不正の攻撃のシナリオに沿って Elastic Securityの機能を同社セキュリティブログで解説している。NECサイバーセキュリティ戦略統括部セキュリティ技術センターの加来大輔氏が執筆している。

GMOサイバーセキュリティ byイエラエ株式会社は10月13日、同社の脆弱性調査・研究チーム「GMOイエラエ」による『SECCON CTF 2023 Quals』での国内チーム1位の獲得について発表した。
独立行政法人 情報処理推進機構(IPA)は10月13日、Windows Server 2012 および 2012 R2 のサポート終了に伴う注意喚起を発表した。対象 OS は下記の通り。
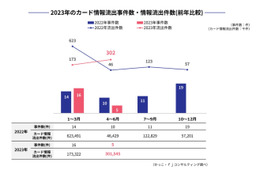
fjコンサルティング株式会社は10月12日、かっこ株式会社と共同でとりまとめている「キャッシュレスセキュリティレポート(2023年4-6月版)」を発表した。

慶應義塾大学病院は9月28日、電話診療による処方箋発行申込フォーム利用者の個人情報管理上の不備について発表した。
四国電力株式会社は10月11日、同社を装った音声ガイダンスによる不審電話について発表した。
株式会社サンリオは10月14日、同社が運営する「サンリオオンラインショップ本店」での個人情報漏えいについて発表した。
日本電信電話株式会社(NTT)と日本電気株式会社(NEC)は10月11日、サプライチェーンセキュリティリスクの低減を目的とする「セキュリティ・トランスペアレンシー・コンソーシアム(Security Transparency Consortium」の発足を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月16日、Cisco Secure Email Gateway におけるスキャン回避の問題について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は10月16日、web2py における OS コマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
総務省、内閣官房内閣サイバーセキュリティセンター(NISC)、経済産業省は10月6日、第16回「日ASEANサイバーセキュリティ政策会議」の結果について発表した。
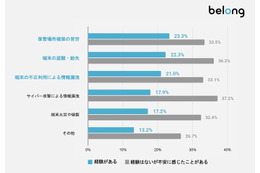
株式会社Belongは10月4日、「不要端末の管理における実態調査」を発表した。
その瞬間、返す言葉が見当たらず、何も言うことができない沈黙の時間が流れた。
民間のオンライン攻撃者に適用される全規則は次のとおりである。
調査テーマ自体は “ありふれた” ものにも感じられるが、このアンケート結果を読み取る視点が非常にソリトンらしい。情報システム部門に寄り添うメーカーとしての姿勢が、そこに凝縮されていた。
三重県は9月27日、宇治山田高校での個人メールアドレスの再漏えいについて発表した。
株式会社酒商山田は9月22日、同社社員を装った迷惑メールについて発表した。
原子力規制委員会は10月4日、メール誤送信によるメールアドレスの漏えいについて発表した。
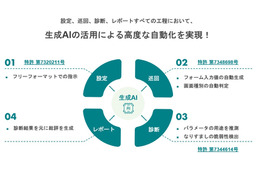
株式会社エーアイセキュリティラボは10月10日、「生成AIを活用した脆弱性診断」に関する特許の取得と生成AIオプション機能の提供を発表した。
株式会社カスペルスキーは10月5日、Linuxを標的としたバックドアの3年間にわたる拡散を発見したと発表した。
マイクロソフトは10月6日、2022年7月から2023年6月にかけての国家活動、サイバー犯罪、防衛手法の動向を網羅した年次報告書「Microsoft Digital Defense Report」(第4版)から得られた知見の一部を同社ブログで発表した。
昨年 PCI DSS V4.0 が発表されたことをふまえ、2025 年 3 月に義務化される、フィッシング対策メカニズムの要件にどのように対応できるかについて考えてみましょう。
「未把握」「未実施」「未取得」「未検出」の 四つの「未知の領域」があることで、被害が発生したり、被害が拡大していく傾向があります。
では、具体的に何を OSINT で発見すればいいのか。杉浦氏は次の 5 項目を挙げた。どれも攻撃者視点で考えられていることに注目してほしい。攻撃者は何を考えているのか。どこを狙ってくるのか。そのうえで攻撃に必要な情報はなにか。彼らはその情報を調べるはずだ。
総合派遣、請負事業を行うUTコネクト株式会社は9月19日、同社へ応募のあった求職登の録者情報が外部流出したと発表した。
株式会社秋田書店は10月5日、同社Webサーバへの不正アクセスについて発表した。


