
2026.10.11(日)
- 注目検索ワード


ITシステムおよびセキュリティプラットフォームを提供するFleetが、MDMプロトコルを利用した興味深いツールを公開している。標的システムにバックドアやエージェントプログラムをインストールしなくてもMDMサーバーをC2サーバーのように悪用できるというものだ。

正直取材では少し「話が長いおじさん」と感じたのだが、不思議なことにそれは「とても聞かせる話 かつ面白い話」でもあった。それは、技術に対して中西氏が愛や情熱を持っているからだと感じた。

鹿児島くみあい食品株式会社は2月19日、同社が運営する「クミショクファーム」への不正アクセスによる個人情報の漏えいについて発表した。

株式会社近大アシストは2月20日、不正アクセスによる近畿大学の学生・教職員関係者等の個人情報の流出について発表した。

日本の回答者の42%が、努力を継続できなくなっており、十分なパフォーマンスを発揮していないと感じており、25%が、侵害や攻撃があった場合に不安が高まると感じている。日本の退職者の13%の原因はストレスと燃え尽き症候群となっており、アジア太平洋地域で最も低い結果となった。

自動ドア製造などを行うナブテスコ株式会社は2月19日、グループ会社のドメインの乗っ取りについて発表した。

PCIホールディングス株式会社は2月19日、同社グループのクラウドサービスへの不正アクセスについて発表した。

公益社団法人日本放射線技術学会北海道支部は2月16日、メルマガ購読者の個人情報の流出について発表した。
TDUは、同学情報通信工学科の学生がWordPress用プラグインFile Managerの脆弱性を発見したと発表した。100万以上のサイトに影響がある重要な脆弱性としている。

自由民主党は2月16日、フィッシング被害への注意喚起を発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月20日、TSUBAMEレポート Overflow(2023年10~12月)をブログで発表した。
株式会社ラックは2月20日、生成AIシステムのセキュリティを強化するための新サービス「生成AI活用システム リスク診断」の提供を同日より開始すると発表した。
また別な観点もありうる。セキュリティ技術、もっと言うならテクノロジー全般の進歩は早く、1、2 年のうちに「時代遅れ」と化してしまうと考えられる。「たとえばサイバーセキュリティ研究で学位を取る場合、4 年間のコースが待ち受けています。しかしその 4 年間にテクノロジーが急速に進歩するため、1、2 年目に得た知識は 3、4 年目には時代遅れになってしまうのです」と、ブラジルで銀行の CIO を勤めるある回答者は述べている。

講演には、端末の管理やパッチファイル適用など、社内の IT 基盤をどうやって守るのかというテーマと、自社で次々と Web アプリを開発して公開していく時代に、これまでは製造業だけが考えていればよかった「製品の品質管理」を一般企業がどう考えていくのか/対処していくのかという二つのテーマが含まれています。

トヨタモビリティサービス株式会社は2月16日、同社が提供する社用車専用クラウドサービス「Booking Car」を利用していた企業・自治体の従業員・職員のメールアドレスが漏えいした可能性について発表した。

ダイキン工業株式会社は2月16日、仕入先様情報が漏えいした可能性について発表した。

株式会社イズミは2月16日、同社グループへのランサムウェア攻撃について発表した。

一般財団法人全日本情報学習振興協会は2月20日、「会社員の個人情報保護に対する取り組み」に関する調査結果を発表した。

JC3は、「ランサムウェア攻撃に対する捜査ハンドブック(JC3監修)」が立花書房より出版されたと発表した。JC3の特徴である「官民連携」により作り出されたハンドブックとなっている。

フィッシング対策協議会は、「フィッシングメール詐欺の手口と対策 解説ドキュメント」を公開したと発表した。
ガイドラインの適用開始は 2024 年 2 月。この喫緊の課題にどう対応すればよいのか…。紙幅の都合上、一部しか紹介できないが、Q&Aセッションでは「5,000通はFROMアドレス基準か」「拒否はドメイン単位か IPアドレス単位か」「外部サービスでは SPFアライメントは失敗する」等々の 30 を超える質疑応答が行われた。
DXが叫ばれる世の中で、一部のユーザー企業と一部の SIer等との間には恐ろしい認識のズレが長らく存在していた。最終的なエンドユーザーこそたまったものではない。もはや「ズレ」や「すれ違い」などという言葉ではぬるすぎる。これは「ニッポン サイバー 無責任時代」である、そう本誌がここで命名しよう。

株式会社ダイヤモンド社は2月14日、2023年12月11日に公表した同社の一部のサーバへのランサムウェア攻撃について、続報を発表した。
LINEヤフー株式会社は2月14日、2023年11月27日に公表した不正アクセスによる情報漏えいについて、続報を発表した。
株式会社東和エンジニアリングは2月13日、2023年12月15日に公表した同社内ネットワークへの不正アクセスについて、第4報を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月20日、エレコム製無線 LAN ルータにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月20日、エレコム製無線ルータにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

株式会社トルビズオンは2月19日、GMOサイバーセキュリティ byイエラエ株式会社とGMOグローバルサイン株式会社が提供するドローンに関するサイバーセキュリティソリューションの販売を開始すると発表した。

フィッシング対策協議会は、2024年1月の「フィッシング報告状況」を公開した。1月に協議会へ寄せられた海外を含むフィッシング報告件数は、前月より減少している。
1 月に最も件数換算の被害規模が大きかったのは、株式会社エイチームによる「Googleドライブの閲覧範囲の設定誤り、935,779人の個人情報が閲覧可能な状態に」の 935,779 人だった。
MDR というサービスの有効性は皆さん理解されてると思いますが、「高い」「大規模向け」という印象があると思います。カスペルスキーの「Kaspersky Managed Detection and Response」の特徴は、250 程度の中堅規模から使っていただける体系になっています。

東証プライム上場企業の日本コンクリート工業株式会社は2月14日、ランサムウェア攻撃による第93期 第3四半期報告書の提出期限延長に関する承認申請書の提出について発表した。

個人情報保護委員会は2月15日、株式会社NTTドコモと株式会社NTTネクシアへの個人情報の保護に関する法律に基づく行政上の対応について発表した。

株式会社バッファローは2月14日、中小企業のセキュリティーに関する実態調査の結果を発表した。
LINEヤフー株式会社は2月14日、第三者による不正アクセスでの従業者等に関する情報の漏えいについて発表した。
NTTビジネスソリューションズ株式会社は1月31日、同社に派遣されていた元派遣社員の逮捕について発表した。
株式会社日本レジストリサービス(JPRS)は2月16日、Knot Resolverの脆弱性情報が公開されたと発表した。
株式会社日本レジストリサービス(JPRS)は2月16日、Unboundの脆弱性情報が公開されたと発表した。
株式会社日本レジストリサービス(JPRS)は2月16日、Windows DNSの脆弱性情報が公開されたと発表した。
株式会社日本レジストリサービス(JPRS)は2月16日、PowerDNS Recursorの脆弱性情報が公開されたと発表した。

株式会社TwoFiveは2月13日、国内フィッシングサイトの調査レポート「フィッシングトレンド」最新版(2023年7月~12月)を発表した。
「うちの会社を狙っている攻撃者は誰ですか?」と質問すると「〇〇です」と答が返ってきたり、「〇〇が悪用している脆弱性はどういったものですか?」「その脆弱性は当社の環境に残っていますか?」といったセキュリティ管理者の質問にすぐに回答を得られるようになります
ヨーロッパでは、デジタル端末による就業時間とプライベートの時間の境界の曖昧化への対応として、すでに「つながらない権利」を法制化し、企業はそれを導入している。雇用主から提供されるノートパソコンや携帯電話は明らかに就業時間外に使用されているが、平均的な労働者も、時を選ばず上司からのメールやテキストメッセージを閲覧しており、その返信を期待されることもある。労働者の権利団体は、その期待こそがサービス残業の原因だと主張する。
東京テアトル株式会社は2月13日、同社が運営するWEBサイト「マンション売却相談センター」での個人情報漏えいの可能性について発表した。
臨床検査事業を行う株式会社アイルは2月9日、同社サーバへの不正アクセスについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月15日、a-blog cms における URL 偽装の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

株式会社日刊工業新聞社は2月9日、同社が運営する求職情報ウェブサイト「ホワイトメーカーズ」における個人情報流出の可能性について発表した。
住友重機械工業株式会社は2月9日、同社サーバへの不正アクセスについて発表した。
株式会社エムケイシステムは2月5日、2023年6月6日に公表した同社サーバのランサムウェア感染被害による2024年3月期通期の連結業績予想の修正について発表した。
マイクロソフトが2024年2月度のセキュリティ更新プログラムを公開したことを受け、IPAとJPCERT/CCが注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月14日、ISC BINDにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は2月9日、「インシデント損害額調査レポート 第2版」を発表した。

埼玉県越生町は2月7日、同町の集団検診業務委託先のシステムへの不正アクセスについて発表した。

東京ヴェルディ株式会社は2月6日、同社が運営する「東京ヴェルディ公式オンラインストア」への不正アクセスによる個人情報の漏えいについて発表した。
株式会社エーアイセキュリティラボは2月10日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
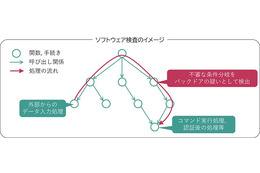
日本電気株式会社(NEC)は2月7日、ソフトウェアに潜む脆弱性をソースコードを用いることなく実行ファイルのバイナリコードから検出する技術を開発したと発表した。

株式会社Flatt Securityは2月13日、GMOインターネットグループへの参画を発表した。
株式会社SHIFT SECURITYは2月6日、「セキュリティ技術者の“思考”を覗く、サイバー攻撃の理解とその対策17選」を公開した。

ネットワークには、少なくとも 60 のメンバー組織が何らかの形で関与していると言われる。まずある組織がウェブサイトに入り込み、このウェブサイトをネットワークに提供する。そこから VexTrio 独自の TDS インフラに、被害を与えようとする閲覧者を通知する。すると、TDS はこの閲覧者を有害ページに誘導する。通常 TDS は、特定の条件を満たす者だけを有害ページに誘導する。

愛知県は2月6日、愛知県選挙管理委員会X(旧ツイッター)アカウントへの不正アクセスについて発表した。

総合ヘルスケア企業グループの株式会社ほくやく・竹山ホールディングスは2月5日、ランサムウェア被害の発生について発表した。

日本貨物航空株式会社は2月2日、同社ホームページへのアクセス不具合について発表した。
北海道大学病院は2月2日、メールアカウントの不正使用によるフィッシングメールの送信について発表した。


