2026.10.15(木)
- 注目検索ワード
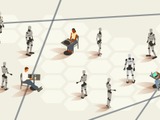
それによって、今まで「自社の IT 資産」だとばかり思ってきたものが、サイバー攻撃を「する側」から見ればどれも「攻撃面( Attack Surface )」であり、すなわち不正アクセスの標的だったり、暗号化して脅迫のネタにされるものなんだという発想の転換をもたらしたところまでは良かったが、本当に攻撃者視点で ASM とその運用について語る人、あるいは語れる人はこれまでほとんどいなかった。果たして日本のユーザー企業は、攻撃者と同等の視点で ASM を活用できているのだろうか。