
2026.11.03(火)
- 注目検索ワード
環境省は、「CO2みえ~るツール」サイトの委託先サーバが改ざんされ、閲覧者がウイルスに感染した可能性があると発表した。
エフセキュアは、「2012年第4四半期モバイル脅威レポート」を発表した。これによると、同四半期に検出されたすべてのモバイル脅威の中で、Symbianプラットフォームを対象としたマルウェアは、わずか4%となった。
IPAおよびJPCERT/CCは、Wind River Systemsが提供する「VxWorks Web Server」などに複数のDoS脆弱性が存在すると「JVN」で発表した。
トレンドマイクロは、ヤフーが運営するメールサービス「Yahoo!メール」に、トレンドマイクロのスパムメール対策技術「Trend Micro Highly Scalable Anti-Spam Solution」が採用されたと発表した。
12日にはIPAから「2013年版10大脅威」が発表されているよ。1位は 「クライアントソフトの脆弱性を突いた攻撃」なんだにゃー。

また Fox は、このクラス(若い犯罪者たちが、出所後に職を得る可能性を掴むための技術を与えることを目的としている)へ若者たちを参加させることは彼の決定ではなかったと主張した。
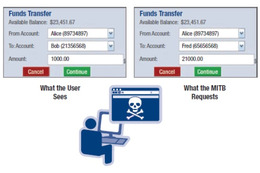
ふたつの新たなインターネットの脅威が現われました。「Man in the Browser (MITB)」と「Man in the Middle(MITM)」と呼ばれ、ユーザアカウントを盗み、金融詐欺を犯すためにワンタイムパスワード(OTP)のような従来の多要素認証技術を回避する洗練された技術を用います。
先週一週間もっとも閲覧された記事のベスト10
1日に8千台のコンピューターを感染させるTrojan.Hosts(Dr.WEB)他
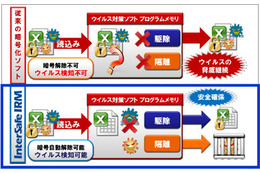
ALSIは、情報漏えい対策シリーズの新バージョン「InterSafe ILP Ver.3.0」を発売した。
カスペルスキーは、無償のウイルスチェックツール「カスペルスキー セキュリティ スキャン」の提供を開始した。
名古屋大学は、同学医学部附属病院において患者58名分と看護研修生6名分の個人情報が記録されたUSBメモリを紛失していたことが発覚したと発表した。
トレンドマイクロは、サイバー犯罪者が利用するビジネスモデルや、ユーザがどのようにしてそうした策略から身を守ることができるかについて、ブログで説明している。
たとえばトレンドマイクロは先日、悪意ある高リスクの Android アプリの数は年内で 100 万本に達するだろうと予測した。
カップル間のデジタルプライバシー調査 in ニッポン(マカフィー:ブログ)他
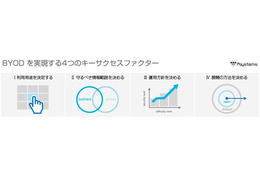
アイキューブドシステムズは、個人所有のスマートフォンやタブレット端末を業務で利用するBYODの実現に必要な検討要素をまとめた「BYODガイドライン 2013」を公開した。
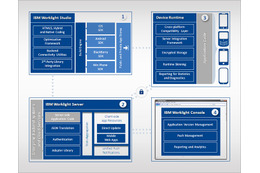
日本IBMは、企業向けモバイルアプリケーションの開発・実行環境を提供するソフトウェア、およびアプリケーションの脆弱性を検査するソフトウェアの最新版を、それぞれ提供開始する。
マカフィーは、Androidベースの組み込みシステム向けホワイトリスト型セキュリティソリューション「McAfee Embedded Control」を提供開始した。
社団法人ニューメディアリスク協会は、セミナー「ネットリスクの最前線~サイバー攻撃からネット炎上まで~」を3月22日に開催する。
専門家にとって違和感のない内容ではあるが、決して難解なものではなく、誰にでも楽しめる仕上がりだ。サイバー小説の希な成功例と言っても過言ではないだろう。セキュリティに関心のある多くの読者に推薦したい。
サンドボックスの最大の強みは未知の攻撃の検知にありますが、逆に弱みは既
知の攻撃の検知にあります。サンドボックス製品で解析できるのは原理的にサンドボックス環境で動作する検体に限定されます。
また、Geng は軍のサイバーコマンドを拡大する米国の計画について言及した。――それはハッキングやコンピュータ侵入との戦いで国際協力を展開するためのあらゆる働きかけに対し、彼らが何の役にも立たなかったことを示唆するものだった。

MMD研究所は13日、「職場での私用スマートフォンの利用実態調査」の結果を発表した。調査期間は2月22日~2月26日で、私用スマートフォン業務利用者446人、スマートフォン業務未利用者112人からそれぞれ回答を得た。
個人情報の裏に潜むサイバー犯罪者の企み(トレンドマイクロ:ブログ)他
マカフィーは、2013年2月のサイバー脅威の状況を発表した。2月も「Blackhole」や「RedKit」といった脆弱性を悪用したドライブ・バイ・ダウンロード攻撃とそれらに関係する脅威がランクインしている。
IPAは、近年の情報システムを取り巻く脅威を「2013年版10大脅威 身近に忍び寄る脅威」にまとめ、IPAのWebサイトで公開した。
IPAは、アドビの「Adobe Flash Player」の脆弱性について注意喚起を発表した。本脆弱性が悪用されると、アプリケーションプログラムが異常終了したり、攻撃者によってPCが制御される可能性がある。
日本マイクロソフトは、2013年3月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り7件で、最大深刻度「緊急」が4件、「重要」が3件となっている。
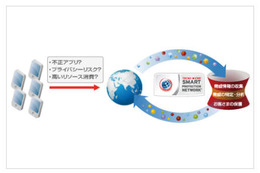
トレンドマイクロは、Android端末を狙う不正プログラムの数が無視できないものであるとして、ブログで注意喚起を発表している。
開催予定の情報セキュリティ関連セミナー・勉強会情報
「誰もが中国に執着している現在、ロシアの地下組織は、素敵な収入源(米国)から『甘い汁』を吸い続けることができる」と、サイバー犯罪研究者の Dancho Danchev は話した。

IPA(情報処理推進機構)は12日、近年の情報システムを取り巻く脅威をとりまとめたレポート「2013年版10大脅威 身近に忍び寄る脅威」を公開した。
Oracle Java SE 7 の JMX クラスにサンドボックスによるセキュリティ制限を回避して、任意のコードが実行可能な脆弱性が報告されました。
「2012年度 デジタル複合機のセキュリティに関する調査」報告書を公開(IPA)他
セルコホームは、アンケート記入者の個人情報が記録されたCD-ROMの紛失が判明したと発表した。
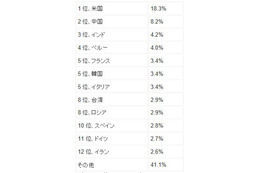
ソフォスは、2012年12月から2013年2月のスパム送信国ワースト12に関する最新のレポートを発表した。米国がワースト1位で世界最大のスパム送信国となっている。

JSSECは、企業のスマートフォンの普及状況把握を目的に実施した調査「第一回スマートフォン企業利用実態調査報告書」を公開した。
IPAおよびJPCERT/CCは、サーバ監視ツール「GroundWork Monitor Enterprise」に複数の脆弱性が存在すると「JVN」で発表した。
「もしもあなたが、ルートへのログインに『sudo』または『su』を利用する非特権ユーザアカウントを使っているのなら、我々はアカウントのパスワードの変更を勧める」
検索頻度の高い語句と、その検索結果に該当する記事を紹介します
モバイル・ボット「Perkele Lite」(Androidのみ)(エフセキュアブログ)他
ミサワホーム東京は、業務を委託している地盤調査会社であるサムシングにおいて、顧客の個人情報をが保存された外付けHDDの盗難事件が発生したと発表した。

フォーティネットは、持続的標的型攻撃(APT)を防止するために設計されたクラウド型サンドボックスおよびIPレピュテーションサービスを開始した。

IPA/SECは、組込みソフトウェアの開発を対象とした「組込みソフトウェア開発における品質向上の勧め[バグ管理手法編]」を発行し、書籍の販売とPDFデータの公開を開始した。
遠隔操作ウイルス事件の容疑者が処分保留で釈放されたと思ったらすぐにハイジャック防止法の疑いで再逮捕されたにゃー。
「まだ発見されていないかもしれない何か」に感染している可能性のあるシステムを、どのように保護できるのか。セキュリティは、その線に沿って再考しなければならず、そのような状況下でも全てが失われるわけではないと Shamir は主張している。
以前は攻撃者が侵入しやすいターゲットを選んでいたため、他の企業より効果の高いセキュリティを備えるだけで事足りました。しかしAPT攻撃の登場によって、強い動機を持ち、別のターゲットに向かわずに時間をかけて脆弱性を探す敵に打ち勝つことが必要になったのです。
先週一週間もっとも閲覧された記事のベスト10
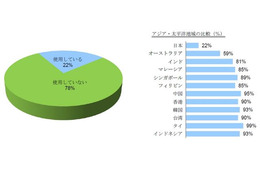
ヴイエムウェアは8日、米VMwareが実施した、アジア太平洋地域12カ国のビジネスパーソンを対象にした、IT活用ワークスタイルの実態調査「VMware New Way of Life Study」の結果を発表した。
JPCERTコーディネーションセンター(JPCERT/CC)は8日、制御システムセキュリティインシデントや対策に関する情報を提供するためのポータルサイト「ConPaS」(Control System Security Partner's Site)を開設した。
日本の総務省とマレーシア通信マルチメディア委員会(MCMC)は7日、サイバー攻撃に共に対処するため、サイバー攻撃の観測データの供給やサイバー攻撃の分析、予知に関する研究開発において連携することを発表した。

中国の大気汚染による微小粒子状物質(PM2.5)が日本にも飛来し、関東にも影響が及んでいる。埼玉県の大気汚染常時監視システムの速報値によると、3月8日15時現在、幸手市のPM2.5濃度が1日の暫定指針値である1日平均70マイクログラムを超過している。

国土交通省は8日、空港が津波被害を受けた場合の早期復旧対策を策定すると発表した。

KDDIは8日、東京都江東区のそなエリア東京(東京臨海広域防災公園)で、大規模災害時を想定した公開訓練を実施した。ヘリコプターで復旧要員を現地へ搬送し、実際に車載型基地局および可搬型基地局の設営から運用開始までを模擬した公開訓練を開催した。

Googleは7日、「Google災害情報」の提供を開始した。

NTTドコモは3月下旬以降、復旧エリアマップで提供している、ドコモ携帯電話が利用できるエリアの情報を、災害時にGoogleに対して提供することを7日に発表した。
持続的標的型攻撃に利用されるツールを徹底解析(トレンドマイクロ:ブログ)他
スカパーJSATは、社内のサーバおよびPC端末17台がウイルスに感染し、個人情報を含む情報が漏えいした可能性があると発表した。
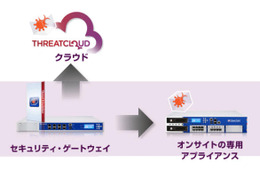
チェック・ポイントは、未知の脅威やゼロデイ攻撃および標的型攻撃から組織を保護する革新的な新ソリューションとして「Threat Emulation Software Blade」を発表した。
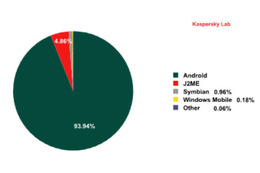
カスペルスキーの「Mobile Malware Evolution」レポートによると、サイバー犯罪者は人気の高いAndroidプラットフォームに目をつけ、Android関連の脅威の数が急激に増加している。

日本マイクロソフトは、2013年2月のセキュリティ情報の事前通知を発表した。セキュリティ情報の公開は3月13日で、7件のパッチ公開を予定している。
「そういった金銭の流通は実際に存在しており、また、グレーマーケティングの水路を流れるものは公になることがない」。

JR東日本は、首都直下地震に備えた耐震補強対策実施状況を発表した。


