
2026.10.12(月)
- 注目検索ワード


昨今の高度化するランサムウェア攻撃において、境界防御やEDRによる防御だけでは、正規IDを悪用して横展開を繰り返す攻撃を防ぎきることは困難になりつつある。攻撃の最終標的はエンドポイントではなく、Active DirectoryやEntraIDといったIDインフラへと移行しており、攻撃者はドメイン管理者権限を奪取し、GPOを改ざんしてPCにランサムウェアの配信等を行う。

公立大学法人沖縄県立看護大学は1月8日、教務支援システムへの不正アクセスについて発表した。

株式会社スマレジは1月8日、一部のSNS投稿について、同社でのデータ漏えいは確認されていないと発表した。
興和江守株式会社は1月7日、ランサムウェア感染によるシステム障害の発生について発表した。

東京都公立大学法人は1月7日、東京都立大学経営学研究科の教員のGoogleアカウントへの不正アクセスについて発表した。
株式会社カンバスは1月6日、同社へのランサムウェア攻撃について発表した。

株式会社TwoFiveは1月21日、株式会社セキュアイノベーションと「PHISHNET/25」の販売代理店契約を締結したと発表した。

IssueHunt株式会社は1月20日、バグバウンティ・プラットフォーム「IssueHunt」とコードからクラウドまでを総合サポートする「Baseline」を統合した「IssueHunt One」を提供開始すると発表した。
独立行政法人情報処理推進機構(IPA)は1月19日、Cisco Secure Email Gatewayの脆弱性について発表した。影響を受けるシステムは以下の通り。

株式会社ミツモアは1月15日、「サプライチェーンセキュリティに関する実態調査」の結果を発表した。
2025 年 10 月に公開された Linux カーネルの脆弱性を悪用するエクスプロイトコードが公開されています。

株式会社エフエム東京は1月6日、同社へのサイバー攻撃を指摘する投稿への事実確認について発表した。
株式会社シーエーシーは1月5日、同社提供の寄附金Web申請クラウドサービス「Academic Support Navi」への不正アクセスについて発表した。
大和ハウスリアルティマネジメント株式会社は12月31日、同社およびダイワロイネットホテルズ株式会社が運営するダイワロイネットホテルズへの不正アクセスによる個人情報流出の可能性について発表した。

五次元株式会社は2025年12月30日、同社が運営する「五次元公式」へのサイバー攻撃による個人情報表示不具合について発表した。
経済産業省は1月15日、令和8年度サイバーセキュリティ経済基盤構築事業(サイバー攻撃等国際連携対応調整事業)に係る公募(入札可能性調査)について発表した。
外務省は1月15日、旅行・ホテル予約サイトを装ったフィッシング詐欺に関する注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月16日、TOA製ネットワークカメラ TRIFORA 3シリーズにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
フランスのデータ保護規制当局である CNIL は、情報漏えいに起因する GDPR 違反を理由に、電気通信事業者 2 社に対して総額 4,200 万ユーロ(約 73 億円)の制裁金を科したと発表した。規制当局は、両社が 3 つの点で GDPR に違反したと述べた。すなわち「個人データを適切に保護しなかったこと」「影響を受けた人々に漏えいについて適切に通知しなかったこと」そして「データ保持に関する法律を遵守しなかったこと」である。

関西総合システム株式会社は2025年12月29日、同社で発生したセキュリティインシデントについて発表した。

東京都教職員組合は12月、同組合サイトのシステムメンテナンスについて発表した。
教育プラットフォームの開発・運営を行うEdv Future株式会社は2025年12月29日、12月4日に公表した同社提供の「Edv Path」への不正アクセスについて、調査結果を発表した。

宮城県大崎市は2025年12月27日、同市が提供したPDFファイルでの個人情報漏えいについて発表した。
HENNGE株式会社は1月13日、ウェビナー「ゼロトラスト時代のID・認証セキュリティ HENNGE OneとSilverfortによるクラウド&オンプレ防御の最適解」に同社の養老昭人氏が登壇すると発表した。
2025年6月、Googleグループでの情報漏えいに関する記事が公開されました。この記事を受け「多くの組織で同様の問題が発生しているのではないか?」という疑問が湧きました。調査を開始したところ次々と同様の事例を見つけることができました。まずは IPA に連絡を取り対応を依頼しましたが「Googleが提供するサービスの利用者等へ指導等を行う権限を有していない」という返信がありました。見つけてしまった情報漏えいを放置するわけにもいかないので、やむをえず「個人での」調査・対応の依頼を開始する判断に至りました。
東北新社グループの株式会社オムニバス・ジャパンは12月26日、12月17日に公表した同社システムへのランサムウェアによる不正アクセスについて、第二報を発表した。
慶應義塾大学は12月26日、不正アクセスによる個人情報漏えいの可能性について発表した。
株式会社ホリプロは2025年12月26日、同社が実施した「ミュージカル『ジキル&ハイド』製作発表オーディエンス募集」の申込受付用フォームでの個人情報流出について発表した。
静岡県は2025年12月25日、セキュリティサービス提供事業者での不正アクセス被害について発表した。
一般社団法人ICT-ISACは1月15日、通信インフラへのサイバー攻撃を想定した「2025年度サイバー攻撃対応演習(CAE2025)」を実施すると発表した。
株式会社エーアイセキュリティラボは1月13日、セミナー「触って試して専門家に相談できる! 脆弱性診断ツール比較・体験セミナー」を1月30日に開催すると発表した。
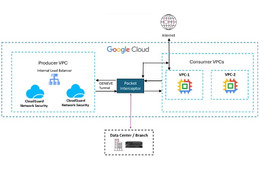
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社は1月15日、Google Cloud Network Security Integrationへの対応を発表した。

アスクル株式会社は2025年12月25日、10月19日に公表したランサムウェア感染によるシステム障害について、第15報としてサービスの復旧状況を発表した。
群馬県は2025年12月25日、県立高校等での個人情報に関わる事故について発表した。
アルケア株式会社は2025年12月25日、不正アクセスによる個人情報流出について発表した。
川崎市上下水道局は12月25日、業務委託における個人情報を含む書類の一時紛失について発表した。
株式会社デンソーは12月25日、同社グループ関係者の個人情報漏えいについて発表した。
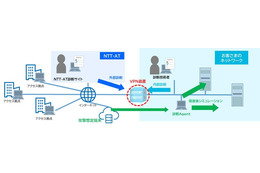
NTTアドバンステクノロジ株式会社は1月14日、企業ネットワークの入口であるVPN装置を標的としたサイバー攻撃の増加を受け、「VPNセキュリティ診断サービス」の提供を翌1月15日から開始すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月14日、Chainlitにおけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人 情報処理推進機構(IPA)は1月14日、「Microsoft 製品の脆弱性対策について(2026年1月)」を発表した。一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)も「2026年1月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
HENNGE株式会社は1月14日、ウェビナー「Security Innovation Conference~2025年のインシデント振り返りと教訓、今年の展望~」に同社の川田篤志氏が登壇すると発表した。
株式会社ウイルコホールディングスは12月25日、10月31日に公表した同社連結子会社の株式会社ウエーブへの不正アクセスについて、第二報を発表した。
株式会社せとうちクルーズは12月25日、同社が運営するONOMICHI U2 HOTEL CYCLEが利用する宿泊予約情報管理システムへの不正アクセスについて発表した。
ゼネラル株式会社は2025年12月24日、11月6日に公表した業務使用端末での情報流出の可能性について、最終報告を発表した。
スカパーJSAT株式会社は12月24日、番組配信サーバへの不正アクセスについて発表した。
内閣官房国家サイバー統括室(NCO)は12月、「サイバーセキュリティ関係法令Q&Aハンドブック」Ver2.0のHTML版を公開した。
株式会社ノートンライフロックは12月26日、Gen Threat Labs による「2026年サイバーセキュリティ予測」を発表した。
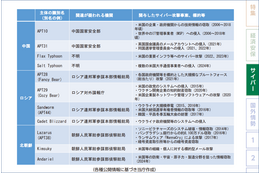
公安調査庁は2025年12月25日、「内外情勢の回顧と展望」(令和8年)を公表した。
HENNGE株式会社は1月7日、2月14日、15日開催のデザインイベント「Spectrum Tokyo Festival 2026」にHENNGEのNeicy Pilarcaが登壇すると発表した。
英国情報コミッショナー事務所( ICO )は、2022年に発生した、2 段階にわたって行われたデータ侵害事件により最大 160 万人の英国ユーザー情報が漏洩したとして、LastPass に対し 120 万ポンド(約 2 億 4,000 万円)の罰金支払いを命じた。
株式会社WOWOWは12月25日、WOWOW WEBアカウントへの第三者からの不正ログインについて発表した。
学校法人横須賀学院は12月24日、12月17日に公表したランサムウェア攻撃による情報流出について、第3報を発表した。
株式会社アスマークは2025年12月24日、同社が運営する「D style web」への不正ログインについて発表した。
株式会社LASSICは12月24日、同社ネットワークへの不正アクセスによる個人情報漏えいについて発表した。
富士フイルムメディカル株式会社は12月23日、不正アクセスによる個人情報流出の可能性について発表した。
美濃工業株式会社は12月25日、10月4日に公表したサイバー攻撃によるシステム障害について、最終報告を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月14日、Apache Struts 2におけるXML検証の欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は1月13日、EATON UPS Companionにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
一般社団法人ICT-ISAC(ICT-ISAC Japan)は1月9日、NOTICE ISP向け 説明会の開催について発表した。
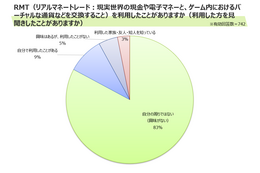
一般財団法人日本サイバー犯罪対策センター(JC3)は12月25日、オンラインゲームの利用におけるトラブル調査の最終報告を発表した。
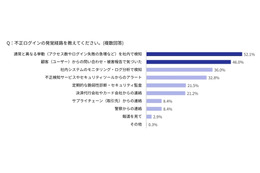
かっこ株式会社は12月24日、EC事業者の不正被害や対策に関する実態調査の結果を発表した。
HENNGE株式会社は12月22日、2026年2月10日に開催されるウェビナー「金融業界のガイドラインアップデートから読み取るメール対策」に同社が登壇すると発表した。

まず、米ジェン・デジタル社は、ロシアの Gamaredon と北朝鮮の Lazarus が「共通のインフラ」を利用していることを指摘し、両者が協調した活動の可能性を報告しました。これらからは、中露朝における APT の関係性が、従来の地政学的同盟構造では整理しきれない段階に入り、協力と競合が折り重なりあう多層性を帯びていることが読み取れます。


