
2026.10.12(月)
- 注目検索ワード


ぷらっとホーム株式会社は4月7日、「子供のiPhoneブルートフォースアタックから学ぶ、EasyBlocksのWeb UIログイン監視」の前編を同社ブログで公開した。五十嵐正伸氏が執筆している。

株式会社スリーシェイクは4月7日、同社のクラウド型ETLツール「Reckoner」がサイボウズ株式会社のパートナー評価制度「Cybozu Partner Network Report 2026」においてアライアンス部門の2つ星に認定されたと発表した。
株式会社NTTデータ先端技術は4月6日、デジタル庁が公開した「政府情報システムにおける脅威の検知・対応のためのログ取得・分析導入ガイドブック」に、同社の河島君知氏、多胡治男氏がレビュー協力したと発表した。
ShieldGuardは、ブラウザ拡張機能を通じて、フィッシングや悪質なスマートコントラクトといった仮想通貨ウォレットに対する既知の脅威をブロックする機能を備えたブロックチェーンプロジェクトであると称していました。しかし拡張機能を分析したところ、その真の意図が明らかになりました。ShieldGuardは、主要な仮想通貨プラットフォームや、Googleサービスのユーザーから、ウォレットアドレスやその他の機密データを収集するように設計されていることが判明しました。
セコムトラストシステムズ株式会社は5月13日、14日に、Webセミナー「「SCS評価制度」から考える、SASEサービス選定の新視点」を開催すると発表した。
株式会社EXIDEAは4月3日、同社従業員アカウントへの不正アクセスについて発表した。
株式会社CAMPFIREは4月3日、GitHubアカウントへの不正アクセスについて発表した。
株式会社ウエーブは4月1日、2025年10月31日に公表した同社への不正アクセスについて、確報を発表した。
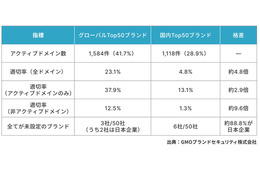
GMOブランドセキュリティ株式会社は4月7日、グローバルTop50ブランドおよび国内Top50ブランドのドメインを対象に「SPF」と「DMARC」の導入状況に関する調査の結果を発表した。
伊藤忠サイバー&インテリジェンス株式会社は4月3日、日本語ばらまきマルウェアメールの観測状況を同社ブログで発表した。
LINEヤフー株式会社は4月14日、なりすましメールにブランドアイコンが表示されているものがある事象について、注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月15日、Adobe Acrobat および Reader の脆弱性について発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月15日、GROWIにおける格納型クロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人 情報処理推進機構(IPA)は4月15日、「Microsoft 製品の脆弱性対策について(2026年4月)」を発表した。一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)も「2026年4月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
彼の発表は「いかに AI にマルウェアを書かせるか」それも「なるべく安く簡単に」という点にフォーカスした開発手法を提案するものだった。「なるべく安く簡単に」というのはもちろん法人の予算規模であるはずはなく、あくまで個人のポケットマネーでホストできる規模の AI リソースで、いかにマルウェアコーディングを自動化するかにある。
東京都は4月2日、都市整備局と委託契約を締結した吉本興業株式会社での個人情報漏えいについて発表した。
ウェブサイト「FNJPNews」は4月3日、同ウェブサイトの改ざんについて発表した。
長野マラソン大会組織委員会は4月3日、メールアドレスの不適切な取扱いについて発表した。
金融庁は4月3日、デロイト トーマツ サイバー合同会社に委託した「金融機関のサードパーティ・サイバーセキュリティリスク管理強化に関する調査」の報告書等を公表した。
法政大学は4月13日、「法政大学情報セキュリティハンドブック」を公開した。
OKB証券株式会社は4月13日、同社ドメインになりすました不審メールへの対策について発表した。
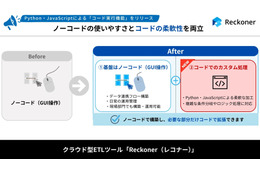
株式会社スリーシェイクは4月13日、クラウド型データ連携ツール「Reckoner」にPythonおよびJavaScriptによる「コード実行機能」をリリースしたと発表した。
一般財団法人日本情報経済社会推進協会(JIPDEC)は4月14日、アクセス権限の設定不備による個人情報の誤公開について、注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)は4月13日、Adobe Acrobat および Reader の脆弱性対策について発表した。影響を受けるシステムは以下の通り。
韓国のサイバーセキュリティ技術が物理セキュリティ技術と密接にかかわる進化を遂げているのは、同国の近代史を紐解くと見えてくる。韓国ITの源流は、金大中大統領(1998~2003年在任)による政策「サイバーコリア21」にある。当時の韓国は1997年のアジア通貨危機によってIMFの管理下に置かれるという非常に厳しい国家情勢にあった。ある意味「成長戦略」というよりは「生存戦略」とも呼べるものだった。
東急リゾーツ&ステイ株式会社は4月3日、メール誤送信による個人情報漏えいについて発表した。
公益社団法人ふるさと回帰・移住交流推進機構(JOIN-FURUSATO)は4月1日、JOINフェア出展者情報の流出の可能性について発表した。
沖縄県は3月31日、行政不服審査における個人情報の漏えいについて発表した。
株式会社マイナビは3月31日、2月12日に公表した同社が利用するクラウドサービスへの不正アクセスについて、第三報を発表した。
独立行政法人情報処理推進機構(IPA)は4月3日、「ヘルスケア領域におけるAIセーフティ評価観点ガイド」を発表した。
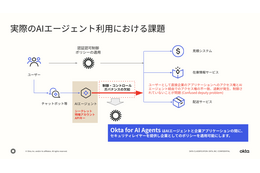
Okta Japan株式会社は4月1日、AIエージェントを「人と同等に」管理するための具体的な手法についての解説記事を発表した。同社のシニア ソリューションエンジニアの南野要氏が執筆している。
ソニックウォール・ジャパン株式会社は4月1日、2026年版SonicWallサイバー保護レポートを発表した。
個人情報保護委員会は4月7日、「個人情報の保護に関する法律等の一部を改正する法律案」の閣議決定について発表した。
一般財団法人日本サイバー犯罪対策センター(JC3)は3月25日、テクニカルサポート詐欺の手口に関する実態調査の結果を電子情報通信学会情報通信システムセキュリティ研究会(ICSS研)及び IEEE Conference on Dependable and Secure Computing(DSC)で発表した。
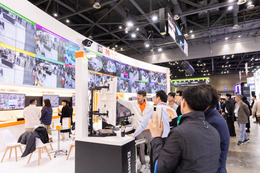
韓国 科学技術情報通信部は、韓国最大のコンベンションセンターKINTEXで2026年3月18日から20日まで、総合セキュリティカンファレンス「SECON & eGISEC 2026」を開催した。19の国・地域から412社の国内外のサイバー/物理セキュリティ企業がブース出展し、開期3日間で31の国・地域から26,389人が来場した。
住友金属鉱山株式会社は4月8日、フィリピン子会社のITシステムへの不正アクセスについて発表した。
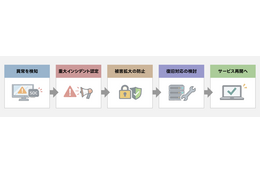
LINEヤフー株式会社は4月9日、ランサムウェア対応訓練の紹介記事を発表した。同社のコーポレートブログ「LINEヤフーストーリー」で公表している。
公益社団法人東京都障害者スポーツ協会は3月27日、同協会が運営するホームページでの個人情報漏えいについて発表した。
国立大学法人埼玉大学は3月30日、同学が委託する特許管理システムへの不正アクセスについて発表した。
一般社団法人全国木材組合連合会は3月30日、林野庁から受託した「令和7年度木材産業における外国人材の受入れに関する委託事業」での個人情報流出について発表した。
独立行政法人情報処理推進機構(IPA)は3月31日、「製品開発者向けガイド」と「製品利用者向けガイド」を公開した。
埼玉県川口市は4月1日、川口市のサイバーセキュリティを確保するための方針(川口市情報セキュリティポリシー)を公表した。
埼玉県鴻巣市は4月1日、鴻巣市サイバーセキュリティを確保するための方針について発表した。
内閣官房国家サイバー統括室(NCO)は3月31日、2025年度 全分野一斉演習及び官民連携演習の実施結果について発表した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は4月1日、組織改編を行ったと発表した。

2025 年 12 月に公開された MongoDB の脆弱性の悪用を試みるエクスプロイトコードが公開されています。

株式会社ZUUは3月27日、資金流出事案について発表した。
美容室向けヘア化粧品を製造する東証プライム上場企業のコタ株式会社は3月30日、サイバー攻撃によるシステム障害の発生について発表した。

株式会社ムーンスターは3月26日、同社サーバへの不正アクセスの疑いについて発表した。

独立行政法人情報処理推進機構(IPA)は3月30日、2025年年間(1月~12月)における「コンピュータウイルス・不正アクセスの届出状況」を発表した。
経済産業省及び内閣官房国家サイバー統括室(NCO)は3月27日、「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」(SCS評価制度の構築方針)を公表した。
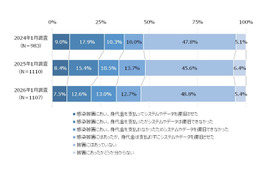
一般財団法人日本情報経済社会推進協会(JIPDEC)は3月27日、2026年1月に実施した「企業IT利活用動向調査2026」の結果から、ランサムウェア被害と復旧に関する調査結果を発表した。
国内クレジットカード会社13社と株式会社ACSiON、フィッシング対策協議会および日本クレジットカード協会(JCCA)は3月31日、クレジットカード会社共同によるフィッシングサイト閉鎖の取り組みを拡大すると発表した。
株式会社スリーシェイクは3月31日、フランス発のエンジニア養成機関「42 Tokyo」への支援を4月から開始すると発表した。
株式会社ラックは4月10日、「Oktaスターターパック」を同日から提供すると発表した。
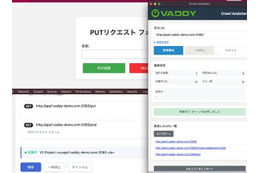
株式会社ビットフォレストは4月9日、クラウド型Web脆弱性診断ツール「VAddy」でオートクロール機能「クロールアシスタント」を同日から提供すると発表した。
アクロニスジャパン株式会社は4月7日、24時間365日マネージド検知・対応(MDR)サービス「Acronis MDR by Acronis TRU」の提供開始を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月10日、EmoCheckにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月10日、OpenSSLにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月9日、CrewAIにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
セキュリティベンダーの実に多くが、社名やブランド名、サービス名に「Protect」「Defense」「Secure」などを冠して、守ることや、その結果としての安全の実現を謳うが「Tenable(テナブル)」はこれと明らかに違っている。
神奈川県川崎市は3月26日、委託事業者サーバへの不正アクセスについて発表した。
佐藤工業株式会社は3月26日、同社のNASへの不正アクセスについて発表した。文字のコピーができないPDFファイルで公開している。


