
2026.10.14(水)
- 注目検索ワード


独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月7日、Apache Tomcatにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月7日、RemoteViewのAgent(Windows版)における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
如月が立ち上がる。見た目はいつもと変わりない穏やかな笑顔だが、いつも一緒にいる箱崎には明らかに違うことがわかる。やる気まんまんだ。金払いがよさそうだからだろう。

株式会社ポケモンは3月4日、同社が運営する「ポケモンセンターオンライン」の新規会員の個人情報漏えいについて発表した。

東証グロース上場企業のブティックス株式会社は2月27日、同社子会社のサーバへの不正アクセスについて発表した。
北海道恵庭市は2月27日、同市のメールドメインを利用した不審なメールへの注意喚起を発表した。
東証プライム上場企業のダイワボウホールディングス株式会社は2月27日、連結子会社である株式会社オーエム製作所でのランサムウェア被害について発表した。オーエム製作所も同日、ランサムウェア被害について公表している。
Okta, Inc.は3月4日、AWS Marketplaceにて過去4年間で総売上高10億ドルを達成したと発表した。
台湾AuthenTrend Technology Inc.は2月27日、KDDIデジタルセキュリティ株式会社(KDSec)と新たなパートナーシップを締結し、AuthenTrendのATKey.ProおよびATKey.CardNFC と KDSecのパスワードレス認証ソリューション「ぱすとり」の連携を発表した。

東北電力株式会社は2月27日、不正アクセスによる「おでCafe」サイトの一時閉鎖について発表した。

コロナ禍以降、リモートワークやハイブリッドワークが普及し、ユーザーの働く環境も変化しました。人が移動すれば新たなリスクも生まれます。EDR の普及によって利便性は向上しましたが、まだまだ解決すべき課題が残っています。

中国の生成 AI「DeepSeek」の登場は、生成 AI 市場における技術競争の激化を新たな段階へと押し上げました。同時に、この急速な進化は、AI 技術者を標的とした新たなサイバー攻撃が登場するなど、情報セキュリティにおける新たな脅威も浮き彫りにしています。
株式会社保険見直し本舗は2月25日、同社グループにおけるランサムウェア被害について発表した。

FTF株式会社は2月27日、Face Records 公式Xアカウントの乗っ取りについて発表した。

株式会社DTSは2月27日、同社グループ会社のデジタルテクノロジー株式会社への不正アクセスについて発表した。
東京メトロ、東武鉄道、西武鉄道、京成電鉄、京王電鉄、小田急電鉄、東急電鉄、京急電鉄、相模鉄道等は2月25日、列車内への「危険品」持込み規制の強化について発表した。
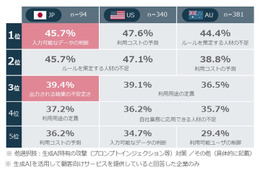
NRIセキュアテクノロジーズ株式会社(NRIセキュア)は2月27日、2024年7月から10月にかけて、日本、アメリカ、オーストラリア3ヶ国の企業2,491社を対象とした情報セキュリティに関する実態調査の結果を発表した。同調査は2002年度から実施しており、今回で22回目となる。
三井物産セキュアディレクション株式会社(MBSD)は、3月12日(水)15:00~16:00にウェビナー「金融庁サイバーセキュリティガイドライン対応への道」を開催する。
学校法人岩崎学園は2月26日、2024年12月11日に開催した理事会で、後藤厚宏現学長の任期満了に伴う次期の情報セキュリティ大学院大学学長に桑名栄二氏(情報セキュリティ大学院大学学長補佐・教授)を選任したと発表した。

東急不動産株式会社と東急不動産SCマネジメント株式会社は2月25日、キューズモールフレンズポイントカード会員の個人情報の漏えいについて発表した。画像ファイルで公開している。
有限会社柏崎青果は2月25日、同社が運営する「柏崎青果オンラインショップ」への不正アクセスによる個人情報の漏えいについて発表した。
株式会社アマベルは2月24日、同社が運営する「AmavelOnlineShop」での不正注文に関する対応について発表した。

三重県は2月22日、誤った添付ファイルのメール送信による個人情報の漏えいについて発表した。
Bitwarden Inc.は2月から3月にかけて、2段階ログインを使用しないBitwardenのユーザーに対し追加の認証を要求すると発表した。
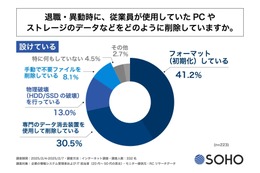
株式会社創朋は2月26日、「企業の人事異動・退職時におけるデータ管理の実態調査」の結果を発表した。

Okta Japan株式会社は3月14日に、サイバーセキュリティ月間特別企画としてCISOパネルトーク「Okta Identity Power Lunch」を開催すると発表した。

今回の Security Days Spring 2025 では、2 月末にリリース予定の「グローバル脅威レポート2025年版」について解説する予定です。
上場企業は最近「ランサムウェア」という言葉を実際に口にすることなくその説明をすることに長けてきているが、リー社も例外ではない。同社は証券取引委員会(SEC)に対し、「脅威アクターが不法に会社のネットワークにアクセスし、重要なアプリケーションを暗号化すると同時に、特定のファイルを窃取した」と報告した。私たちにはそれはまるで二重脅迫型ランサムウェアのように聞こえるのだが。

学校法人崎村学院 崎村調理師専門学校は2月21日、不正アクセスによる個人情報漏えいについて発表した。

株式会社ソニー・ミュージックソリューションズは2月21日、「Sony Music Shopサイト」での個人情報流出について発表した。

国立大学法人東京外国語大学は2月21日、個人情報を含むUSBメモリが一時的に所在不明であったと発表した。
トレンドマイクロ株式会社は2月25日、「CES 2025」で発表されたAIデジタルアシスタントの機能とセキュリティリスクについての分析記事を発表した。

AI や量子コンピューターといったテクノロジーの進化と実用化に伴い、新たなサイバーリスクが台頭してくるのはもはや不可避であり、これに対抗するためにセキュリティ対策のパラダイムシフトが加速していくことになる。

丸紅ITソリューションズは 3 月、ZTNA を導入して VPN 脱却を果たした教育機関の事例を、Security Days Spring 2025 の講演「国際基督教大学様におけるZTNA導入事例 ~VPN脱却からSASE実現へのステップ~」で紹介する。

戦後、銀行から巨額を引き出した代表的な事件は3つあり、それぞれに手口の巧妙さ、横領額の大きさ、人間関係のドラマ性で社会に衝撃を与えています。そのいずれもが女性で、報道で容姿がもてはやされている点が興味深い。もうね、これは、週刊少年ジャンプの黄金期の代表作の一つ、北条司先生の怪盗三姉妹キャッツ💛アイに匹敵します。

一般社団法人くすりの適正使用協議会は2月21日、同協議会のくすりのしおりデータベースに行われたサイバー攻撃について、調査結果を発表した。
東京損保鑑定株式会社は2024年12月25日、10月7日に公表した第三者からの不正アクセスによる個人情報漏えいの可能性について、調査結果を発表した。

株式会社快活フロンティアは2月19日、1月21日に公表した同社が運営するシェアリングスペース「快活 CLUB」への不正アクセスについての質問と回答を発表した。
ANA X株式会社は2月19日、同社サイト名「ANA Mall」を使用した不審メールへの注意喚起を発表した。
GMOあおぞらネット銀行株式会社は2月20日、同社から送信するメールのセキュリティ強化について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月28日、センチュリー・システムズ製産業用ルータ「FutureNet ASシリーズ」およびプロトコル変換器「FutureNet FAシリーズ」における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

名古屋での講演テーマは「Cyber Risk Exposure Management(CREM)」であり、経産省がガイドラインを出した「ASM(Attack Surface Management)」の不足点を補完する機能だという。

疾病地政学とは、相手国に疾病を蔓延させることで混乱と分断を広げることを目的とした実学である。その過程で相手国の国民の多くが疾病で死亡する効果もある。疾病を「兵器」としてとらえ、医療をその「防御」と位置づけ、疾病の蔓延と医療体制の毀損を狙った全領域作戦を実施する。
ANAホールディングス株式会社と全日本空輸株式会社は2月20日、ANAマイレージクラブ会員のWebパスワード管理についての注意喚起を発表した。
株式会社クレイズは2月17日、同社が運営する「一撃オフィシャルショップ」への不正アクセスによる個人情報の漏えいについて発表した。同社では2024年7月30日に第一報を公表していた。
大分みらい信用金庫は2月17日、同金庫のウェブサイトへの第三者からの不正な書き込みについて発表した。
医療法人DIC 宇都宮セントラルクリニックは2月18日、同院への不正アクセスによる情報漏えいの可能性について発表した。
公安調査庁は2月21日、「オウム真理教問題デジタルアーカイブ」を公開した。「オウム真理教特集ページ」も更新している。
グローバルセキュリティエキスパート株式会社(GSX)は2月25日、丸紅I-DIGIOホールディングス株式会社と連携し、「Box設定診断サービス」の提供を開始すると発表した。
デロイト トーマツ サイバー合同会社は2月、「Deloitte Cyber Trends & Intelligence Report 2024」を発表した。
グループ全体で毎日約 650 万通の業務メールが送受信される環境において、Proofpoint 製品を活用し、メールセキュリティの強化とドメイン統一を実施した事例が紹介される予定だ。

セコムトラストシステムズ株式会社は2月、セミナー「「かんたん」で「高品質」なアタックサーフェス調査しませんか?」のアーカイブ配信を公開した。同セミナーは、2024年12月12、13日に開催したもののアーカイブ配信で、2025年6月30日までの限定公開となる。
1 月に最も件数換算の被害規模が大きかったのは、株式会社三恵による「三恵通販サイトに不正アクセス、71,943 名のカード情報が漏えいした可能性」の 292,707 名だった。

一般社団法人岐阜県民間保育園・認定こども園連盟は2月13日、ホームページ改ざんと不審メールについて発表した。

地方独立行政法人岡山県精神科医療センターは2月13日、2024年5月19日に発生した同センターへのサイバー攻撃によるランサムウェア感染について、調査報告書を発表した。

AIG損害保険株式会社は2月17日、同社業務委託先への不正アクセスによる情報漏えいの可能性について発表した。

本調査では、インターネット公開されているIT資産(Webサービス、クラウドリソース、社内システムなど)の把握状況について尋ねたところ、「十分に把握できている」と答えたのはわずか20.2%にとどまった。「ほとんど把握できていない」(12.5%)、「一部しか把握できていない」(25.0%)と回答した割合を合計すると、全体の37.5%がIT資産の全体像を把握できていないことが浮き彫りになった。
シックス・アパート株式会社は2月19日、Movable Type 8.0.6 / 8.4.2 / 8.5.0 / 7 r.5507 のセキュリティアップデートについて発表した。

株式会社NTTデータ先端技術は2月25日、最新のOWASP Top 10 for LLM Applications 2025に基づき診断を行う「INTELLILINK AIセキュリティ診断 for LLMアプリケーション」を提供すると発表した。

GMOサイバーセキュリティ byイエラエ株式会社は2月20日、台湾の工業技術研究院情報通信研究ラボラトリ(ITRI情報通信研究ラボラトリ)と2月11日に業務提携覚書を締結したと発表した。
公明党は2月19日、能動的サイバー防御についての同党の主張をホームページで発表した。
イー・ガーディアン株式会社は2月17日、サイバーセキュリティ事業における合弁会社の設立について発表した。

パナソニック松愛会中部支部は2月12日、同会が2月9日に公表した「松愛会ホームページ」へのサイバー攻撃について、続報を発表した。


