
2026.10.12(月)
- 注目検索ワード


Cloudbase株式会社は3月2日、同社が提供する国産CNAPP製品Cloudbaseの機能「Cloudbase Sensor」を拡張し、Node.jsアプリケーションにおける依存パッケージのスキャンとSBOM収集への対応を発表した。
HENNGE株式会社は3月10日、「HENNGE One」がSky株式会社のクライアント運用管理ソフトウェア「SKYSEA Client View」との連携を発表した。
GMOサイバーセキュリティ byイエラエ株式会社は3月10日、同社とGMO-Z.com LA、GMOブランドセキュリティがラオス政府と連携し、3月11日にセキュリティセミナー「Cybersecurity Threat Prevention and Brand Security」をラオスのビエンチャンで開催すると発表した。
しかし求人情報にはこんなトホホな条件が書かれている。「この予算は確約ではありません。したがって当局はどれだけ仕事があるか、いくら払うかを保証できません」提示された金額から考えると、採用される C++ プログラマーは勤務時間のごく一部だけをこの仕事に充てることになりそうだ。つまり、せいぜい副業程度の扱いということだ。
「もうひとつの問題はセキュリティには高級品しかないこと。セキュリティ対応をすることそのものがある意味ブルジョアな感じだと思います。セキュリティ対策をやろうってなった時に、最初に来るのが「高い」「お金がかかる」「手間がかかる」。だから後回しにしようとなります。そういう連続性のあるセキュリティ対応に必要なものを、いかに誰でも手が届くように民主化していくか、簡単に言うとカローラを作っていくことだと思っています(吉田)」
医療法人社団白梅会白梅豊岡病院は3月6日、3月3日に公表した同院へのサイバー攻撃について、第3報を発表した。
株式会社穴吹ハウジングサービスは3月9日、2月3日に公表した同社へのランサムウェア攻撃による不正アクセスについて、第4報を発表した。
穴吹興産株式会社は3月11日、2月4日に公表した同社の一部サーバでのランサムウェア被害の発生について、第3報を発表した。
株式会社OAGコンサルティンググループは3月6日、不正アクセスによるフィッシングメッセージの送信について発表した。
Cloudbase株式会社は3月2日、「Security Days Spring 2026」出展にあわせJR東京駅に駅広告を掲出すると発表した。
株式会社新社会システム総合研究所(SSK)は3月10日、防衛省 整備計画局 サイバー整備課 課長の荒心平氏によるセミナー「防衛省次世代情報通信戦略について~民間企業との連携強化に向けて~」を3月27日に開催すると発表した。
株式会社kubellは3月10日、同社のクラウド型チャットサービス「Chatwork」を装ったフィッシングサイトへの注意喚起を発表した。
日本でも「バグバウンティ」という言葉を耳にする機会が増えた。外部のセキュリティ研究者に自社製品の脆弱性を探してもらい報奨金を支払う仕組みだ。一部の先進的な企業では「レッドチーム演習」、すなわち攻撃者を模した専門チームがシステムへの侵入を試みる訓練も実施されるようになった。だが、世界のテック大手はさらにその先を行く。自社内に、自社製品を容赦なく攻撃し欠陥を暴き出す内製攻撃研究チームを抱えているのだ。控えめに言っても凄く面白そうな仕事と言わざるを得ない。
株式会社ティエスエスリンクは3月10日、東京ビッグサイトで4月8日から10日に開催される「情報セキュリティEXPO 春 2026(Japan IT Week)」への出展を発表した。

株式会社西山製作所は3月5日、2月13日に公表した同社の社内ネットワークへの第三者からの不正アクセスについて、第2報を発表した。

警視庁町田警察署は2月、公文書の一時紛失について発表した。

山藤三陽印刷株式会社は3月3日、2月20日に公表した同社へのランサムウェア攻撃について、第3報を発表した。

トグルホールディングスグループのつくるAI株式会社は2月28日、同社が管理するシステムへの不正アクセスについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月11日、マイクロリサーチ製MR-GM5L-S1およびMR-GM5A-L1における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月11日、Adobe AcrobatおよびReaderの脆弱性について発表した。影響を受けるシステムは以下の通り。
独立行政法人 情報処理推進機構(IPA)は3月11日、「Microsoft 製品の脆弱性対策について(2026年3月)」を発表した。一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)も「2026年3月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。

2 月には中国人民解放軍が、南シナ海の南沙諸島で中国が実効支配する永暑礁(ファイアリー・クロス礁)にサイバー空間部隊が駐屯していることを初めて公にしました。この海域には多くの海底ケーブルが通っています。そう考えると、情報封鎖戦は決して遠い話ではなく、日本にとっても現実的に警戒すべき戦術だと言えます。
DX推進により急増するWebサイトやサービス。各事業部門が次々に立ち上げる“DX祭り”の裏で、IT・セキュリティ部門は脆弱性対応に追われ「てんやわんや」になっていませんか?本講演では、AIを活用したWeb資産の発見とリスク評価、優先順位付けの考え方など、ASMとトリアージによる効率的な脆弱性管理の実践手法を解説する。

公立大学法人横浜市立大学は2月27日、令和7年度第3四半期における事務処理ミス等及び事件・事故に係る報告を発表した。

関彰商事株式会社は2月26日、同社が業務運営を受託するシステムでの個人情報の一部滅失について発表した。

株式会社じほうは2月26日、同社グループ会社が利用するクラウドメールサービスへの不正ログインについて発表した。

カゴヤ・ジャパン株式会社は2月26日、KAGOYA CLOUD VPS 一部サーバでの障害について発表した。
日本プルーフポイント株式会社は3月2日、「Proofpoint Collaboration Protection」がAmazon Web Servicesの統合セキュリティソリューション「AWS Security Hub」の拡張プランと連携すると発表した。
HENNGE株式会社は3月9日、新製品発表会「HENNGE Unveiled 2026」をTOKYO NODE HALLで4月16日に開催すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月9日、複数のデジタルアーツ製品における不適切なファイルアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月9日、Qsee ClientのインストーラにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

GMOサイバーセキュリティ byイエラエ株式会社は3月6日、サイバーセキュリティに関するカンファレンス「第3回GMO大会議・春・サイバーセキュリティ2026」が終了したと発表した。
内部不正と情報漏えいは同じ文脈で語られがちであり、他ならぬ記者自身もそうだったが、このインタビューで両者に明確な時系列の違いがあることがわかった(くわしくは本文に後述)。ひょっとするとこの認識の欠如こそが 10 年以上にわたって対策が進まなかった根本原因のひとつかもしれないとすら思った。

株式会社ビューティガレージは2月6日、同社ECサイトでのクレジットカード情報漏えいの可能性について発表した。

みずほリサーチ&テクノロジーズ株式会社は2月20日、同社が受託した業務でのアンケート回答情報の漏えいについて発表した。

株式会社JAあきた北ライフサービスは2月20日、同社システムへの不正アクセスによる個人情報流出の可能性について発表した。

美濃工業株式会社は2月19日、2025年10月4日に公表したサイバー攻撃によるシステム障害について、個人情報漏えいの可能性に関する報告を発表した。
株式会社NTTデータ経営研究所は3月6日、外交・安全保障、原発、移民、災害、金融詐欺など5つのテーマを対象とした研究結果を発表した。

GMOインターネットグループ株式会社とGMOサイバーセキュリティ byイエラエ株式会社は3月6日、株式会社Preferred Networksとの資本業務提携と合弁会社「GMO Preferred Security株式会社」の設立に合意したと発表した。
Okta Japan株式会社は3月3日、「Auth0 Agent Skills」の提供を開始したと同社ブログで発表した。同記事では、AIコーディングアシスタンスを利用した際にさまざまなフレームワークでAuth0を正しく実装するための知識を提供している。
日本プルーフポイントは3月3日、中小企業向けに特化した新しいデジタルコミュニケーションガバナンスおよびアーカイブ(DCGA)ソリューション「Nuclei Discovery & Archive Suite」を提供開始すると発表した。

株式会社スリーシェイクは3月6日、RAI Amsterdam(オランダ・アムステルダム)で3月23日から3月26日に開催される「KubeCon + CloudNativeCon Europe 2026」に同社エンジニアが登壇すると発表した。

GMO Flatt Security株式会社は3月3日、セキュリティAIエージェント「Takumi byGMO」で「Guard」機能と「Runner」機能を提供すると発表した。ソフトウェアサプライチェーンにおける開発環境や出荷されるソフトウェアへの攻撃から、開発組織を守ることが可能になる。

東京海上ディーアール株式会社は3月5日、レポート「ランサムウェア攻撃によるITシステム停止期間の長期化とその対応」を公開した。
ガートナージャパン株式会社(Gartner)は3月3日、ランサムウェア攻撃への対策として国内企業が取るべき4つのアクションを発表した。
一般社団法人ICT-ISACと株式会社KDDI総合研究所は3月3日、「我が国におけるセキュリティ・クリアランス法制の動向~『重要経済安保情報保護活用法』~」を発表した。
最新のセキュリティツールを導入していても、なぜランサムウェア被害はなくならないのか。本講演では、MITRE ATT&CKによる攻撃手法の分析とNIST CSFを活用した対策整理を軸に、「完璧に見えるセキュリティ」の落とし穴を解説。部分最適や運用不備など、企業が陥りがちな弱点を明らかにし、実践的なランサムウェア対策の進め方を提示する。

医療法人社団白梅会白梅豊岡病院は3月3日、同院へのサイバー攻撃について発表した。

株式会社アドバンテストは2月19日、ランサムウェアを伴うサイバーセキュリティインシデントについて発表した。
NSバイオジャパン株式会社は2月18日、同社が運営する「NSバイオジャパンオンラインショップ」への不正アクセスによる顧客情報漏えいについて発表した。
株式会社シーエーシーは2月12日、1月5日に公表した同社提供の寄附金Web申請クラウドサービス「Academic Support Navi」への不正アクセスについて、第3報を発表した。
東北学院大学は3月3日、統合認証アカウント利用期限の厳格化について発表した。

韓国ソウルの名門私立大学である延世大学(Yonsei University)は「AI Security Threats and Countermeasures(AI セキュリティの脅威と対策)」を講演する。英国 Informa グループ傘下のテクノロジー調査・分析会社 OMDIA のアジア太平洋部門 OMDIA APAC は「The security balancing act in the 20-Year AI Wave(20 年に及ぶ AI の波におけるセキュリティのバランス)」を講演する。
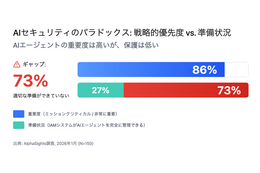
Okta Japan株式会社は2月27日、AIエージェントの導入におけるセキュリティ上の課題とニーズを明らかにすることを目的に実施した調査の結果を発表した。
日本プルーフポイントは2月26日、第2回年次レポート「Data Security Landscape Report 2025(情報漏えいの全容)」の日本語版を発表した。
サイバートラスト株式会社は2月27日、「脱 VPN」ができないジレンマを抱える医療機関へ向けてVPN機器を守るための手段についての解説記事を同社サービスBLOGで発表した。

HENNGE株式会社は3月3日、「HENNGE One」がさくらインターネット株式会社のパブリッククラウド「さくらのクラウド」へのシングルサインオン連携に対応したと発表した。
トランプ大統領は記者会見で以前、次のように鼻高々で自慢していた。「ベネズエラ侵攻の夜、首都カラカスは真っ暗な闇に包まれた。我々の特別な専門技術(編集部註:サイバー攻撃による停電を示唆)で街の電気を消したからだ。暗闇の中でアメリカ軍は敵に致命的な一撃を与えた」と。
口の軽い大統領が自己の虚栄心を満たすために軍事機密をベラベラ喋ってしまったものだから、ペンタゴンも最早観念して「はいはい、うちのハッカーも頑張りました」と最初から白状するようになったのかもしれない。
派手さはない。だが、きっと本誌読者はこういう製品に興味を持つと思う。「ネットワーク機器のリプレース」という名目で予算取りを行い、気づいたらゼロトラストを実装していたなどという現実的なアプローチは、情報システム部門にとって福音となりうるからだ。エージェントレスで既存のネットワーク構成を壊さずに導入できる点も、運用負荷を懸念する現場には刺さるだろう。
1月下旬にリリースされた、AIエージェントのためのソーシャルネットワーク「Moltbook」は、今日まで私たちが目にしてきた中で最も興味深い、大規模なエージェント型AIの実験として記憶されることになるでしょう。
株式会社ブロードバンドタワーは2月24日、2025年12月12日に公表した同社へのサイバー攻撃について、最終報を発表した。
学校法人日本医科大学武蔵小杉病院は2月27日、2月13日に公表した同院へのランサムウェア攻撃による個人情報漏えいについて、第5報を発表した。
日本航空株式会社(JAL)は2月17日、2月10日に公表した同社が展開する「手荷物当日配送サービス」の予約システムへの不正アクセスについて、続報を発表した。


