
2026.10.12(月)
- 注目検索ワード

株式会社タカカツグループホールディングスは3月16日、2025年7月7日に公表した同社グループ利用サーバへの不正アクセスについて、続報を発表した。

NTTセキュリティ・ジャパン株式会社は3月10日、国内外のCTF(Capture The Flag)大会で活躍するチーム「BunkyoWesterns」とのスポンサー契約締結を発表した。
大学共同利用機関法人 情報・システム研究機構 国立情報学研究所(NII)は3月10日、学術基盤推進部 学術基盤課 特任技術専門員(情報セキュリティ等)の募集について発表した。
株式会社ケアコムは3月12日、2月18日に公表した一部医療機関でのランサムウェア被害へのセキュリティ対応方針について、第2報を発表した。

特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は3月17日、JTAGキャリアデザインワーキンググループによる報告書「セキュリティ人材および関連業務に携わる方へのアンケート調査 速報」を発表した。
Googleは3月16日、Google Cloudの推奨セキュリティ チェックリストの紹介記事を発表した。
ガートナージャパン株式会社(Gartner)は3月16日、2028年までの間、セキュリティ対策が十分ではないAIエージェントはサイバー攻撃の温床となる可能性があるとの見解を発表した。

サイバートラスト株式会社は3月16日、2025年のランサムウェア攻撃動向について、狙われやすい業種・規模の傾向分析を発表した。OSS/セキュリティ/脅威インテリジェンスエバンジェリストの面和毅氏が執筆している。

株式会社エーアイセキュリティラボは3月13日、LRM株式会社との共催で「AIで変わるセキュリティ対策!最新の脆弱性診断から従業員の教育・報告のフローを分かりやすく解説」を4月15日に開催すると発表した。

日本スウェージロックFST株式会社は3月13日、同社へのランサムウェア攻撃について発表した。文字のコピーができないPDFファイルで公開している。

河西工業株式会社は3月12日、連結子会社へのサイバー攻撃について発表した。
小林クリエイト株式会社は3月13日、プログラムの誤作動による障害の発生について発表した。同社では当初、同社システムに対し不正アクセスを受けた可能性があると公表していた。
国立国会図書館は3月11日、2025年11月11日に公表した同館が開発中のシステムへの不正アクセスについて、第3報を発表した。

HENNGE株式会社は3月19日、「HENNGE One」が株式会社アサインの採用管理システム「PERSONA」へのシングルサインオン連携に対応したと発表した。

ソフトバンク株式会社は3月23日、Cato Networksが提供するSASEソリューション「Cato SASE Platform」の取り扱いと運用支援を開始すると発表した。
ソフォス株式会社は3月12日、「2026年版ソフォスアクティブアドバーサリーレポート」を発表した。
ファストリー株式会社は2025年9月17日、自動化Webトラフィックの最新動向と規模の変化に関する調査をまとめた「2025年第2四半期の脅威インサイトレポート」を発表した。
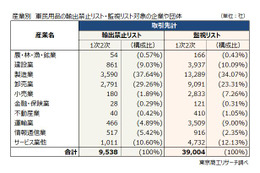
株式会社東京商工リサーチ(TSR)は3月12日、「中国の軍民用品 輸出禁止、監視リスト追加企業」の取引先調査の結果を発表した。
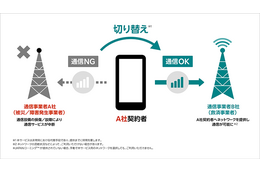
株式会社NTTドコモ、KDDI株式会社、沖縄セルラー電話株式会社、ソフトバンク株式会社および楽天モバイル株式会社の5社は3月18日、非常時の通信を支える「JAPANローミング」を4月1日から開始すると発表した。
手口としては、当該従事者が退任後の 2024 年 10 月以降に、不正取得したシステムID・パスワードを使用して鈴谷公民館多目的ホールの抽選予約に申込み、当選後に予約を取り消して空きとなったところを速やかに自らの団体で予約するという鮮やかかつ泥臭い手法で 2025 年 4 月から 2026 年 1 月利用分まで計 15 件の予約をしていたとのことだ。
福島県二本松市は3月11日、同市職員による個人情報の漏えいについて発表した。
株式会社47CLUBは3月11日、2025年12月10日に公表した同社へのランサムウェア攻撃について、第3報を発表した。
株式会社セゾンファンデックスは3月10日、賃貸管理業務委託先へのランサムウェア攻撃について発表した。
ジョンソン・エンド・ジョンソン株式会社は3月9日、「J&J MedTech Research Grant Web サイト」でのセキュリティ事案について発表した。
警察庁は3月12日、「令和7年におけるサイバー空間をめぐる脅威の情勢等について」を発表した。
日本プルーフポイント株式会社は3月17日、企業のAIエージェントを保護するインテント認識型AIセキュリティソリューション「Proofpoint AI Security」を発表した。
ヤマハ株式会社は3月11日、クラウド型ネットワーク統合管理サービス「Yamaha Network Organizer(YNO)」にログイン元のグローバルIPアドレスを制限できる機能を追加したと発表した。
HENNGE株式会社は3月19日、フィリピンで3月21日から23日に開催される「PythonAsia 2026」にTitanium スポンサーとして参加すると発表した。
ランサムウェア集団が 2025 年に稼いだ金額は約 8 億 2,000 万ドル(約 1,230 億円)で、前年比で約 8 %減少した。身代金を支払った被害者の割合に至っては過去最低の 28 %まで落ち込んだ。
この減少だけを見ればランサムウェア対策の前進のように聞こえるかもしれないが、ひとたび全体像に目を転じると希望の光など微塵も見えない。
日本放送協会(NHK)は3月18日、NHKの情報システム登録者へのメール誤送信について発表した。文字のコピーができないPDFファイルで公開している。
国立大学法人東京大学は3月10日、同学研究室のサーバへの不正アクセスについて発表した。
株式会社ウチヤマホールディングスは3月9日、同社へのランサムウェアを伴うサイバーセキュリティインシデントについて発表した。
株式会社SaveExpatsは3月9日、同社が利用する外部メール配信サービスでの不正送信について発表した。
ホワイトエッセンス株式会社は3月6日、同社が運営する歯科衛生士転職サイト「メグリー」への不正アクセスについて発表した。
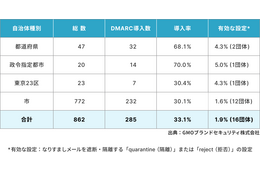
GMOブランドセキュリティ株式会社は3月12日、全国の自治体における送信ドメイン認証技術「DMARC」の導入状況に関する調査の結果を発表した。
Okta Japan株式会社は3月17日、エージェンティック企業(Agentic Enterprise)の安全なAIエージェント運用を実現するための新たなフレームワークを発表した。

日本プルーフポイント株式会社は3月16日、同社チーフエバンジェリストの増田幸美氏が「第3回GMO大会議 春 サイバーセキュリティ2026」のセッション「我々を狙うサイバー攻撃の実態--能動的サイバー防御は『犯罪対策』を変えられるか」に登壇したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月17日、OpenSSLにおけるTLS 1.3鍵交換グループの選択に関する問題について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月17日、IBM Trusteer RapportのインストーラーにおけるDLL読み込みに関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
防衛省は2月13日、防衛省職員や機関を装った不審な電話・メールへの注意喚起を発表した。
東京都教育委員会は3月9日、委託業務受託者へのサイバー攻撃について発表した。

株式会社村田製作所は3月6日、同社のIT環境への不正アクセスについて発表した。

日本大学三軒茶屋キャンパスは3月6日、不正アクセスによる迷惑メール発信について発表した。
株式会社シード・プランニングは3月6日、同社システムへの不正アクセスについて発表した。
東山産業株式会社は3月10日、同社サーバへのランサムウェア攻撃について発表した。
法務省人権擁護局は3月13日、「インターネット上の誹謗中傷書き込み削除依頼の手引き」の公開を発表した。
フォーティネットジャパン合同会社は3月13日、FortiOS 8.0のリリースを発表した。米国で開催された「Fortinet Accelerate 2026」にて、フォーティネットのセキュアネットワーキングイノベーションの一環として公表されている。
HENNGE株式会社は3月13日、3月19日に開催されるオンラインイベント「瀬戸内DXサミット2025 特別編集版~中国地方の経済潮流とデジタル活用~」に協賛すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月16日、OpenLiteSpeedおよびLSWS EnterpriseにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月16日、GROWIのOpenAIスレッド・メッセージ APIにおける権限チェック欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
渡辺氏は製品企画にあたり、約 60 社の顧客にヒアリングを実施した。そこで見えてきたのは、EDR の必要性とは別の課題だった。EDR を導入したものの管理運用ができず上層部を説得できないまま解約したケースがあったし、また「自分たちはもっと手前のレベルかもしれない」という声も聞かれたという。

ウェルス・マネジメント株式会社は3月6日、同社グループ会社社員を装った不審メールについて発表した。

プルデンシャル ジブラルタ ファイナンシャル生命保険株式会社(PGF生命)は3月6日、同社出向者による代理店情報持ち出しに係る調査結果について発表した。

合同会社coastlineは3月5日、1月13日に公表した不正アクセスによる個人情報流出について、最終報を発表した。

法人向けレンタルサーバ「CPI」を提供する株式会社KDDIウェブコミュニケーションズは3月10日、DDoS攻撃による断続的なアクセス障害について発表した。
株式会社NTTデータ先端技術は3月10日、「OWASP Top 10 2025」の解説記事を発表した。
クラウドストライク合同会社は3月3日、Microsoft Corp.との戦略的提携を拡大すると発表した。これにより、あらゆる規模の組織が、既存のMicrosoft Azure従量課金コミットメントを使用して、Microsoft MarketplaceでCrowdStrike Falconプラットフォームの購入が可能となる。
2025 年 8 月に公開された Microsoft Web Deploy 4.0 の脆弱性を悪用するエクスプロイトコードが公開されています。
攻撃の高度化によって、従来の対策をすり抜ける手法が次々と登場した。この文脈で 2010 年代半ば頃から普及したのが、EDR だった。エンドポイントの挙動を監視記録し、侵害発生時に対応を行う。時を同じくして、レジリエンスという概念も積極的に提唱されるようになった。もちろんそれらは圧倒的かつ完全に正しい。しかし「侵入そのものを防ぐ『予防』の議論が手薄になってはいないだろうか」中西氏の講演はこんな問いを投げかける。
サントリーホールディングス株式会社は3月5日、システムエラーによるメール誤配信について発表した。
中央学院大学は3月3日、2025年12月29日に公表した同学情報システムへのランサムウェア攻撃について、第二報を発表した。
株式会社トンボ飲料は3月2日、1月20日に公表した同社へのランサムウェアによる不正アクセスについて、最終報を発表した。
税理士法人ハガックスは3月10日、同社Chatworkアカウントの不正利用について発表した。


