
2026.10.12(月)
- 注目検索ワード


Cloudbase株式会社は6月1日、新たなホワイトペーパー「金融庁フロンティアAI要請を読み解く」を公開した。
2026 年 2 月に、Safetica Technologies 社のカーネルドライバーに存在する脆弱性を悪用するエクスプロイトコードが公開されています。
AIエージェントに「王国の鍵(重要な権限)」が渡されようとしています。私たちの調査によると、彼らが常にその鍵を安全に保持できるとは限らないことが示されています。
株式会社エーアイセキュリティラボは5月28日、GMOグローバルサイン株式会社との共催でオンラインセミナー「サプライチェーン攻撃の2大リスク~「なりすまし」と「脆弱性悪用」から企業を守る実践対策~」を6月24日に開催すると発表した。
株式会社穴吹ハウジングサービスは5月21日、2月3日に公表した同社へのランサムウェア攻撃による不正アクセスについて、第6報を発表した。
アイサンテクノロジー株式会社は5月15日、同社コーポレートサイトへの不正アクセスについて発表した。
東山産業株式会社は5月12日、3月10日に公表した同社サーバへのランサムウェア攻撃について、第4報を発表した。
ソフトバンクグループ株式会社 会長兼社長の孫正義氏は、2025年7月の「SoftBank World 2025」において、グループ全体で10億の AI エージェントを構築する構想を発表した。このような環境では、従来の境界型セキュリティや人間中心のアクセス制御とは異なるアプローチが求められる。竹石氏は「Security for AI」戦略を担当しており、同講演では AI エージェント時代に企業が直面するセキュリティ課題と、ソフトバンクが実践する対策の全体像が示される見通し。
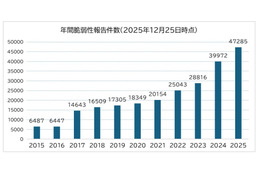
株式会社NTTデータグループは5月20日、「サイバーセキュリティに関するグローバル動向四半期レポート(2025年度第2四半期)」を公開した。
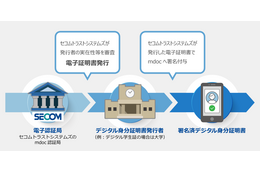
セコムトラストシステムズ株式会社は6月1日、大学共同利用機関法人情報・システム研究機構国立情報学研究所(NII)とフェリカネットワークス株式会社が推進する学生証プラットフォームに電子証明書の提供を開始すると発表した。
Okta Japan株式会社は5月12日、Auth0が「Stripe Projects Developer Preview」で利用可能になったと発表した。
総務省近畿総合通信局は5月28日、関西健康・医療創生会議等と共同で「医療機関向けサイバーセキュリティワークショップ」を7月23日に開催すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月1日、ServerView Agents for Windowsにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

AI を活用したセキュリティ診断スタートアップ企業 Novee社の創業エンジニア兼セキュリティ研究者のエラド・メゲドがこの脆弱性を発見して報告した。カンファレンスの講演申込みを準備していた彼は、興味深いパターンに気づいた。様々なハッカー会議や学術シンポジウムが、表向きは独自のイベントなのに、講演募集フォームは全て同じシステム(pretalx)を使っていたのだ。

ポラリス・ホールディングス株式会社は5月28日、同社が利用する外部宿泊予約サービス「Booking.com」への不正アクセスについて発表した。
株式会社グリーンホスピタリティーマネジメントは5月21日、Booking.com経由でホテルグランバッハ京都セレクトを予約した顧客へのフィッシングサイト誘導メッセージについて、注意喚起を発表した。
株式会社相鉄ホテルマネジメントは5月21日、Booking.com経由でホテルサンルート浅草を予約した顧客への不審なメッセージの送信について、注意喚起を発表した。
NTTセキュリティ・ジャパン株式会社は5月19日、「サイバーセキュリティレポート 2026年04月」を発表した。
株式会社大塚商会は5月28日、同社が運営するオフィス用品の通販サイト「たのめーる」でのセキュリティ強化に伴うログイン通知メール送信の開始について発表した。
株式会社エーアイセキュリティラボは5月25日、クラウド型Webアプリケーション脆弱性診断ツール「AeyeScan」がTOTP認証サイトの診断に対応したと発表した。
独立行政法人情報処理推進機構(IPA)は5月26日、「制御システムのセキュリティリスク分析ガイド オンラインセミナー2026年度(上期)」を開催すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月28日、Jupyter Serverにおけるオープンリダイレクトの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

株式会社エイテックプロは5月11日、同社社内システムへの不正アクセスについて発表した。
PwC Japanグループは5月19日、攻撃者に有利な環境が広がるなか、企業は何を守り、どう備えるべきかの解説記事を発表した。
日本プルーフポイント株式会社は5月21日、同社のプラットフォームが「Claude Compliance API」と連携すると発表した。
Okta Japan株式会社は5月22日、「Okta Identity Security Posture Management(ISPM)」と「Claude Compliance API」の統合を発表した。Anthropicの「Claude Enterprise」と「Claude Platform」に関連するアイデンティティリスクや設定ミスの可視化が可能となる。

GMOインターネットグループは5月25日、幕張メッセで6月3日から5日に開催されるドローン・eVTOL国際展示会「Japan Drone/次世代エアモビリティEXPO 2026」にトップスポンサーである「Platinum Sponsor」として出展すると発表した。
東京都産業労働局が公開している「中小企業向けサイバーセキュリティ対策の極意」ポータルサイトの旧ドメイン(cybersecurity-tokyo[.]jp)が放棄され、第三者が取得している。tss(夜行性昼行燈)(@tss_0101)氏がX(旧Twitter)で発見している。
株式会社エニグモは5月26日、同社が運営する買い物代行サービス「BUYMA」の商品問い合わせ欄での不審なQRコード・PDF・URL投稿に関する注意喚起を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月26日、SGLangにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月26日、dnsmasqにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

メールセキュリティのその先へ。AIエージェント時代のセキュリティを創るSEを募集します。
愛知県名古屋市は5月7日、特定非営利活動促進法の閲覧事務における個人情報の漏えいについて発表した。
宮崎県は5月22日、同県が廃止したドメインの第三者による再取得について発表した。
株式会社ジーニーは5月21日、同社が提供する「GENIEE MA」への不正アクセスについて発表した。
株式会社石川コンピュータ・センターは5月19日、不正アクセスによる情報漏えいの可能性について発表した。
アクサ損害保険株式会社は5月15日、2025年7月25日に公表した同社システムへの不正アクセスについて、第3報を発表した。
CSアカウンティング株式会社は5月15日、同社サーバへの不正アクセスについて発表した。
CKCネットワーク株式会社と株式会社学参は5月15日、両社へのランサムウェア攻撃について発表した。
株式会社青山財産ネットワークスは5月14日、同社グループ会社へのランサムウェア攻撃について発表した。
GMOサイバーセキュリティ byイエラエ株式会社は5月21日、同社エンジニアの川根健太郎氏が「Pwn2Own Berlin 2026」に出場したと発表した。
Okta Japan株式会社は5月25日、エージェント型アプリの大規模展開を阻んでいた認証・認可システムにおけるカスタム開発の手間を解消する「Auth0 for AI Agents」の最新機能を発表した。
GMOサイバーセキュリティ byイエラエ株式会社は5月25日、ASMサービス「GMOサイバー攻撃ネットde診断 ASM」で技術スタック解析ツールのリプレイスを3月26日に実施したと発表した。
2026 年 1 月に公開された GNU InetUtils telnetd の脆弱性の悪用を試みるエクスプロイトコードが公開されています。
このような状況のなかで防御側が最も警戒すべきなのは、必ずしも「未知の高度な攻撃手法」だけではありません。むしろ、これまで「単体では低リスク」と判断され、対応が後回しにされてきた設定ミスや脆弱性、過剰権限、不要な公開資産が、自動化された攻撃エージェントによって継続的かつ組み合わせ的に試行されることこそ、実務上の大きなリスクだと考えています。
東証プライム上場企業の株式会社ソディックは5月21日、同社サーバへの不正アクセスについて発表した。
株式会社近鉄エクスプレスは5月17日、同社グループ会社への不正アクセスについて発表した。
ジュエリー・時計の製造販売を行う株式会社ケイ・ウノは5月14日、特別利益・特別損失の計上と役員報酬の減額について発表した。
三精テクノロジーズ株式会社は5月13日、4月7日に公表した同社海外子会社へのサイバー攻撃について、最終報を発表した。
医師・看護師向けの出版教育事業を手がける株式会社メディカ出版は5月13日、3月17日に公表したランサムウェア被害によるシステム障害について、調査結果と再発防止策を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月25日、NEC AtermシリーズにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月25日、NEC Atermシリーズにおけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社日本レジストリサービス(JPRS)は5月25日、PowerDNS Authoritative Serverの脆弱性情報(CVE-2026-42002、CVE-2026-42001、CVE-2026-42000、CVE-2026-41999、CVE-2026-42396)が公開されたと発表した。
株式会社日本レジストリサービス(JPRS)は5月25日、Unboundの脆弱性情報が公開されたと発表した。
国家サイバー統括室(NCO)は5月18日、AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について発表した。

HENNGE株式会社は5月21日、「HENNGE One」が株式会社Helpfeelの提供するナレッジイネーブルメントツール「Helpfeel Cosense」へのシングルサインオン連携に対応したと発表した。

「なぜ今の Google 検索はクソなのか?」という質問への回答に引用されたリンクは、ポーランド系 SEO 専門家のブログ記事『Google 検索が死にゆく理由と代替検索法』、さらに IT 系ブロガーの投稿『なぜ Google 検索はここまでひどくなったのか? 便利な回避策付き』そして、Reddit スレッド『Google 検索が劣化してるのって俺だけ?』、そして経済学者の『Google 独占問題を経済学で斬る』である。

公益財団法人北九州産業学術推進機構(FAIS)は5月12日、同機構GX推進部のメールアカウントからの不審メールの送信について発表した。

株式会社松沢書店は5月15日、同社サーバへの不正アクセスによるランサムウェア感染について発表した。

三浦工業株式会社は5月18日、2025年8月15日に公表した同社ネットワークへの不正アクセスによるシステム障害について、最終報を発表した。

エナジーウィズ株式会社は5月13日、同社の海外グループ会社からの情報流出の可能性について発表した。

東京鋪装工業株式会社は5月12日、同社へのランサムウェア攻撃について発表した。

共栄火災海上保険株式会社は5月12日、同社業務委託先への不正アクセスについて発表した。文字のコピーができないPDFファイルで公開している。


