
2026.10.12(月)
- 注目検索ワード
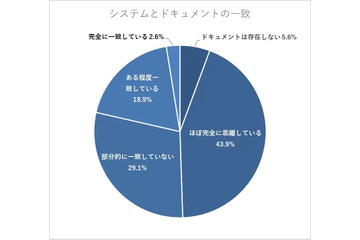

株式会社NTTデータビジネスブレインズは5月19日、情シス実務担当者221名を対象に実施したレガシーシステムの実態についてのアンケート調査の結果を発表した。

株式会社スリーシェイクは5月14日、6月10日から12日に幕張メッセで開催される「Interop Tokyo 2026」に出展すると発表した。

JSSEC が公開したテンプレートの最大の特徴は、逆説的だが「採用しなくてよい理由を示す」点にある。通常のガイドラインは「なぜこのルールが必要か」を説明する。本テンプレートはそれに加えて、各ルールの「採用条件」を明示した。つまり「このルールが必要になるのは、こういう条件の組織です」と限定することで、該当しない組織は堂々とそのルールを採用しない判断ができる。

脆弱性を報告して CVE を取得すると会社から報奨金が出るという「CVE 報奨金制度」を整えている GMO サイバーセキュリティ byイエラエ株式会社。そこで年間数十件の CVE を取得している猛者たちに、脆弱性調査を始めたきっかけ、調査にあたってのモチベーションやアプローチ方法、今までに報告した印象深い脆弱性についてインタビューしました。

株式会社YCC情報システムは5月20日、4月3日に公表した同社サーバへの不正アクセスについて、第五報を発表した。

株式会社ディー・エヌ・エー(DeNA)は5月12日、DeNAアカウントへの不正ログインについて発表した。

株式会社ディーネットは5月12日、同社が運営する法人向けレンタルサーバ「Palette UP」への不正ログインについて発表した。

株式会社オリエンタルダイヤモンドは5月12日、同社へのランサムウェア攻撃について発表した。
一般財団法人新日本検定協会は5月11日、2025年11月27日に公表した同会へのサイバー攻撃について、調査結果を発表した。

株式会社TwoFiveは5月21日、なりすましメール対策実態調査の最新結果(2026年5月時点)を発表した。

独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月21日、ISC BINDにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。

セコムトラストシステムズ株式会社は6月17日、18日に、オンラインセミナー「SCS評価制度を活用した現状整理の進め方 ~セキュリティ対策の現在地と次の一手~」を開催すると発表した。

象印マホービン株式会社は5月13日、台湾の連結子会社への不正アクセスについて発表した。

株式会社キャンディルデザインは5月12日、3月18日に公表したランサムウェア被害の発生について、最終報告を発表した。

フィーチャ株式会社は5月13日、2月12日に公表した同社サーバのランサムウェア被害について、最終報を発表した。

株式会社ロッキング・オン・ジャパンは5月11日、元従業員による個人情報の持ち出しについて発表した。

東京海上日動火災保険株式会社は5月11日、同社業務委託先におけるランサムウェア被害について発表した。
キヤノンITソリューションズ株式会社は5月18日、「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の準備状況に関する調査結果を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月21日、トレンドマイクロ製企業向けエンドポイントセキュリティ製品における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月20日、Movable Typeにおける権限チェックの欠如の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月20日、Androidアプリ「パスワード管理 ロボフォーム」のintent処理における検証不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

安全保障畑を歩んできた奥家氏が 2017 年にサイバーセキュリティの世界に入って最初に感じたのは、根本的な 2 つの欠落だったという。それは、リスクベースの考え方とコレクティブな取り組み。この 2 つが「徹底的に抜けている」というのが、着任時の率直な印象だったと奥家氏は語った。

株式会社ホクヨーは5月11日、ランサムウェア感染によるシステム障害について発表した。

株式会社エネサンスホールディングスは5月11日、2025年10月23日に公表した同社及び同グループ会社でのシステム障害について、第4報を発表した。

株式会社イレブンラボは5月11日、同社メールアドレスの流出について発表した。
株式会社CAMPFIREは5月11日、4月3日に公表した同社システム管理用GitHubアカウントへの不正アクセスについて、続報を発表した。
第一工業株式会社は5月8日、3月25日に公表した同社へのサイバー攻撃について、第三報を発表した。

一般社団法人日本ハッカー協会は5月13日、秋葉原UDXでセキュリティエンジニア向けの対面限定イベント「Hack Fes. 2026」を7月18日に開催すると発表した。同日からPeatixでチケットの事前販売を開始する。

2026年3月24日から27日の4日間、東京・丸の内で「Security Days Spring 2026」が開催されました。Cloudbaseはダイヤモンドスポンサーとして出展し、東京駅の大型広告から会場装飾、ブース内でのコスプレに至るまで、RPG(ロールプレイングゲーム)をコンセプトに一貫した体験づくりに挑戦しました。本記事では、その取り組みの全体像をご紹介します。

ユニバーサル ミュージック合同会社は5月18日、2025年10月31日に公表した同社が運営するECサイトへの不正アクセスについて、調査結果を発表した。

学校法人津田塾大学は5月8日、同学の元職員による個人情報漏えいについて発表した。

株式会社ノストラムは5月8日、同社サーバへのランサムウェア攻撃について発表した。

大阪府は5月8日、環境農林水産部水産課での漁業許可証の誤送信について発表した。

株式会社キャネット(鹿児島市)は5月8日、4月24日に公表した不正アクセスによる個人情報流出について、続報を発表した。
資生堂美容室株式会社は5月7日、業務委託先への不正アクセスについて発表した。

株式会社東京商工リサーチは5月14日、2025年度上場企業の内部統制の不備についての調査結果を発表した。

GMOブランドセキュリティ株式会社は5月18日、国内大学におけるメールセキュリティの実態についての調査結果を発表した。
セコム株式会社は5月11日、同社のサイバーセキュリティ人材が千葉県警察の「サイバー捜査分析官」に任期付警察官として任命されたと発表した。千葉県警察が民間企業から任期付警察官として専門人材を採用するのは、今回が初めてという。

HENNGE株式会社は5月18日、WithSecure Corporationとの既存契約に基づく戦略的パートナーシップをHENNGEの米国法人であるHENNGE Inc.拡大すると発表した。
HENNGE株式会社は5月11日、部長職以上限定イベント「Executive Lunch Meeting 2026 in Tokyo」を7月22日に開催すると発表した。
総務省は5月8日、「巧妙化・複雑化するサイバー攻撃への対策の在り方に関する検討会」の開催について発表した。

株式会社エーアイセキュリティラボは5月11日、脆弱性診断の自動化ツール「AeyeScan」に手動巡回機能で任意のJavaScriptを実行できる新機能を追加したと発表した。

この調査は、AI サーバーファーム( AI 処理用の大規模データセンター)が米国でいかに急速に世論の反感を買う存在になったかを示している。電気料金への影響(データセンターは地域の電力需要の数 10 %を占めることもある)、水資源の大量消費、周辺地域での大気汚染や騒音公害に関する報道が、この傾向に拍車をかけている。
GMOサイバーセキュリティ byイエラエ株式会社は5月13日、GMO Yours 渋谷フクラスで「GMO IERAE HackNight #4」を6月2日に開催すると発表した。

株式会社はてなは5月7日、特別調査委員会の設置について発表した。

東邦大学医療センター大森病院と株式会社エムシーは5月1日、診断用機器の紛失に伴う個人情報流出の可能性について発表した。

国立大学法人東北大学は5月1日、同学への不正アクセスについて発表した。

E/SASV Games実行委員会は5月1日、「E/SASV Games公式サイト」への不正アクセスについて発表した。文字の選択やコピーができない状態で公開している。
Okta Japan株式会社は5月15日、「Okta for AI Agents」の機能拡張を発表した

株式会社ティエスエスリンクは5月13日、情報漏えい対策ソフト「トランセーファー BASIC Ver.4.7」を同日に発売すると発表した。最新版となる Ver.4.7 では、Adobe Acrobat および Adobe Acrobat Reader バージョン2026に対応している。

Cloudbase株式会社は5月19日、国産CNAPP「Cloudbase」に Cloudbase Sensorを用いたオンプレミス・プライベートクラウド環境のネットワーク機器に対する脆弱性検出機能のリリースを発表した。

Okta Japan株式会社は4月30日、業務アプリの利用動向を調査する年次レポート「Businesses at Work 2026」を発表した。

4 月に最も件数換算の被害規模が大きかったのは、株式会社ウエーブによる「ウエーブへの不正アクセス、最大 176,810 件の顧客情報が漏えいの可能性」の最大 176,810 件だった。
SaaS は自らの意思で設定を変更しないが AI エージェントは自律的に振る舞いを変える。今日と明日で成果物が変わる。昨日まで安全だった状態が、今日も安全である保証はない。「自律的に振る舞う管理対象」という事実が従来のセキュリティの前提を覆している。
GMOサイバーセキュリティ byイエラエ株式会社は5月27日に、オンラインセミナー「AWS WAF、導入したまま放置していませんか?自分で運用しなくても守れる。楽にセキュリティ対策できる『WAFエイド』」を開催すると発表した。
株式会社デンソーは4月30日、同社グループ会社への不正アクセスについて発表した。
自動車用部品・カー用品販売、カー用品店「ジェームス」のフランチャイズ事業などを行うトヨタモビリティパーツ株式会社は4月30日、ジェームスへの不正アクセスについて発表した。
カゴヤ・ジャパン株式会社は4月30日、同社のWebメール「Active!mail」での障害について発表した。
大阪府大阪市は4月28日、大阪市立中学校での業務用端末と学校内施設倉庫の鍵の盗難被害について発表した。
株式会社インターネットイニシアティブ(IIJ)は4月28日、BOFの実行などに対応した新たなマルウェア「SLOTAGENT」についての解析記事を発表した。
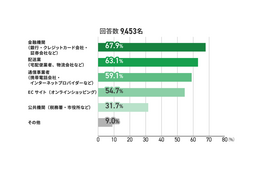
三井住友カード株式会社は4月27日、セキュリティ対策に関するアンケート結果を発表した。
内閣官房は4月22日、同日開催した「日本成長戦略会議(第4回)」の資料を発表した。
株式会社日本レジストリサービス(JPRS)は5月15日、Windows DNSクライアントの脆弱性情報(CVE-2026-41096)が公開されたと発表した。


