
2026.10.17(土)
- 注目検索ワード


公立大学法人富山県立大学は12月1日、DX教育研究センターホームページへの不正アクセスについて発表した。

警察庁は12月1日、サイバー事案の被害の潜在化防止に向けた検討会の開催について発表した。
昨2021年をはるかに超えて不確定要素が増す現在、3名の講演とそれに続くディスカッションを、勉強会の講演再録として連載でお届けします。第11回以降は講演者3名によるパネルディスカッションです。

兵庫県尼崎市は11月28日、尼崎市USBメモリー紛失事案調査委員会の報告書と、同報告書を受けての対応について発表した。

株式会社リクルートは11月21日、同社が運営する「リクルートダイレクトスカウト」でのファイル誤送信による個人情報の漏えいについて発表した。

株式会社ノードセキュリティジェーピー(NordVPN)は12月1日、NTTジャパンラグビー リーグワンの静岡ブルーレヴズ株式会社との2022-2023シーズンのパートナーシップ契約の締結を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月1日、ユニモテクノロジー製デジタルビデオレコーダにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

「ブラックゲーム社が“B級ハッカー狩り”に関与している証拠をメディアとSNSにばらまいて世論を誘導する。そのためにあたしたちと一緒にトロールの操作をしてもらう」
株式会社メタップスペイメントは11月29日、不正アクセスによる情報流出に関する対応の進捗状況について発表した。

神奈川県川崎市は11月25日、こども未来局職員の懲戒処分について発表した。
警察庁は11月30日、学術関係者やシンクタンク研究員等を標的としたサイバー攻撃について注意喚起を発表した。
丸紅情報システムズ株式会社は11月30日、Absolute Softwareと販売代理店契約を締結し、自己回復型サイバーセキュリティソリューションAbsoluteシリーズの販売を開始すると発表した。
フォーティネットジャパン合同会社は11月29日、FortiGuard Labsのグローバル脅威インテリジェンス / 調査研究チームによる今後12ヶ月とそれ以降のサイバー脅威情勢に関する予測を発表した。

サイバートラスト株式会社は11月29日、「iTrust 電子署名用証明書 USB トークンタイプ」を利用する企業・組織に認定タイムスタンプの付与を無償提供すると発表した。
GMOサイバーセキュリティ byイエラエ株式会社は11月28日、同社オフェンシブセキュリティ部アプリケーションセキュリティ課エンジニアの山崎啓太郎氏によるWordPressプラグインAdvanced Custom Fieldsの脆弱性に関する解説記事を同社ブログで公開した。

株式会社ナノオプト・メディアは12月7、8日に、「Mandiant Cyber Summit 2022 - その防御に、揺るぎない自信を - 」をオンライン開催すると発表した。
先進的なサイバーセキュリティプロジェクトにしてひとつの社会実験でもある「S4(エスフォー)」が一種の「中間決算」を行い、これまでの活動報告を行った。
J.フロント リテイリング株式会社は11月28日、J.フロント リテイリング(JFR)グループ各社で共同利用する顧客の個人情報の取り扱いについてのお詫びを発表した。同社の他のリリースと異なり、画像ファイルで公表している。

ライティング製品を取り扱うジェントス株式会社は11月28日、同社が運営する「GENTOS公式ストア」への不正アクセスによる個人情報漏えいについて発表した。

東海大学医学部付属病院は11月11日、個人情報を含むSDカードの紛失が2件発生したと発表した。

公式はID(@BRSUN_game)やフォロワー数を確認するよう注意を呼びかけています。

「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。

パスワードを忘れてしまった際の再設定にかかる所要時間をセキュリティ企業が調査したところ、平均 4 分弱という結果が得られた。

Twitterの脆弱性で漏洩した540万人分の個人情報が、ハッカーの手で一般公開されたことが分かりました。
日本電気株式会社(NEC)は11月25日、日本の大学を詐称する日本語で書かれたばらまき型メールについての解析を、同社セキュリティブログで発表した。
CSSCは、「ビルシステムにおけるサイバー・フィジカル・セキュリティ対策カタログ」第1版を公開した。
IPAおよびJPCERT/CCは、baserCMSユーザー会が提供するCMS「baserCMS」の複数の脆弱性について「JVN」で発表した。
先週、AWS と Microsoft は、それぞれのクラウド料金が高すぎることを顧客に気づかれてしまったと認めた。

マニュライフ生命保険株式会社は10月14日、顧客のメールアドレス流出について発表した。
国立大学法人琉球大学は11月25日、外部Webサイト上での個人情報の不適切な取り扱いについて発表した。

奈良県は11月22日、同県の業務委託先での個人情報の流出について発表した。

文部科学省は11月7日、デジタル人材育成推進協議会(第1回)の議事録を公開した。
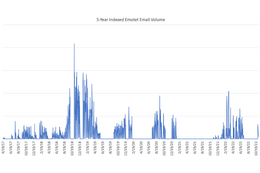
Emotetマルウェアを配布する攻撃グループである TA542 は、悪意のある電子メールを配信するための長い休暇から再び戻ってきました。プルーフポイントは、配信方法、地域別の標的を追跡し、Emotetマルウェアおよび IcedIDローダーペイロードの分析を行いました。
最後に、これから後の、大澤先生と森さんと私で行う、パネルディスカッションのテーマについて、簡単にご説明しておきたいと思います。パネルディスカッションのテーマは「サイバー攻撃の非対称性を無効化する兵器の構想」です。

農業関連機器を扱う株式会社山本製作所は11月14日、同社サーバへの不正アクセスについて発表した。

宮崎県宮崎市は11月18日、介護認定調査事務所のランサムウェア被害について発表した。
新潟県は11月13日、十日町地域振興局農業振興部でのメールの誤送信による個人情報の流出について発表した。
神奈川県鎌倉市は10月12日、海外から転入した市民に別人の個人番号を入力したことで、個人情報が漏えいしたと発表した。

アルマ望遠鏡は11月21日、チリにある計算機システムへのサイバー攻撃からの復帰状況について発表した。
創価大学は11月25日、不正アクセスによる迷惑メールの送信について発表した。
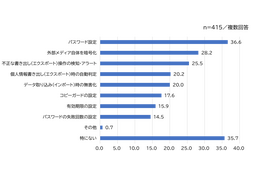
アルプス システム インテグレーション株式会社(ALSI)は11月24日、USBメモリなどの外部メディアに関する利用実態調査の結果を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月24日、TP-Link RE300 V1 の tdpServer における入力データの不適切な処理に関する脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
KELA が日本初の「サイバー犯罪脅威ハンティングワークショップ」を開催する。ワークショップでは、アンダーグラウンドのサイバー犯罪コミュニティにおいて、どこから、どのように調査を始めるべきかという基礎から、どのように調査を行なっていくのか、までを実演する。

ふだんはカナダのバンクーバーにお住まいの作家・評論家の一田和樹先生が日本に滞在しているとのことで、先週末、打ち合わせのために都内でお会いすることになりました。

「諸君! 時は来たようだ」
夏神が立ち上がった。目がらんらんと輝いている。やる気満々だ。

横浜市は11月11日、象の鼻テラス運営団体の社用パソコンの盗難について発表した。
国立大学法人三重大学は11月22日、外部機関が運営するサイトでの個人情報の漏えいについて発表した。

大阪市は11月2日、水道メータ取替業務委託先での不適切な個人情報の取り扱いについて発表した。

千葉県富津市は11月9日、児童を撮影した画像データ入りSDカードの紛失について発表した。
福島県郡山市は11月17日、庁内グループウェアへの不正ログインを繰り返した職員の懲戒処分について発表した。

大阪市は11月4日、大阪市保健所でのメール誤送信による個人情報の漏えいについて発表した。
日本電気株式会社(NEC)は11月18日、米国アイダホ国立研究所が開発したセキュリティ対策検討手法の Consequence-driven Cyber-informed Engineering(CCE)について、同社セキュリティブログで紹介している。
JNSAは、「JNSAセキュリティしんだん」に新たな記事「サプライチェーンの情報セキュリティマネジメントの関連規格と現状」を掲載した。

2022 年 9 月に、Linux 向けソフトウェアである Enlightenment に権限昇格の脆弱性が報告されています。
大阪市は11月2日、東住吉区役所区民企画課におけるメール誤送信による個人情報の漏えいについて発表した。

医療法人社団真養会 田沢医院は11月1日、ランサムウェア感染による電子カルテの不具合について発表した。

空気調和設備の設計・施工等を行う菱機工業株式会社は11月17日、同社管理サーバへのサイバー攻撃について発表した。

株式会社ワコムは11月21日、同社が運営する「ワコムストア」への不正アクセスによる個人情報漏えいについて発表した。
国立大学法人埼玉大学は11月18日、メール転送先ミスによる情報漏えいについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月21日、Typora における JavaScript コードの無効化処理が不十分な問題について「Japan Vulnerability Notes(JVN)」で発表した。
日本プルーフポイント株式会社は11月16日、2022年秋のEmotet復活についての解説記事をブログで発表した。
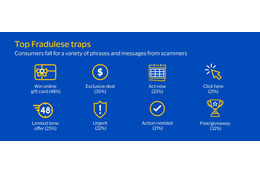
ビザ・ワールドワイドは、世界18市場の6,000人の成人を対象とした調査レポート「Fraudulese: The Language of Fraud(まやかしの言葉:詐欺の文言)」を公開した。
セキュリティ専門調査会社によると、フランス語を話す犯罪集団(コードネーム:OPERA1ER)は、アフリカ、アジア、ラテンアメリカの通信業者や銀行などに対して 30 以上のサイバー攻撃を行い、4 年間で 最大 3,000 万ドルを盗み出したといわれている。


