
2026.10.11(日)
- 注目検索ワード


なりすましメールを見破りやすくする DMARC は、金融機関をはじめとする民間企業のみならず、地方自治体においても導入が進んでいる。中でも群を抜いて対応率が高いのが北海道、およびその市町村だ。なんと 2024 年には道庁も含めた全 180 団体で DMARC 対応を完了している。一体どのようにして、これだけの自治体が対応を進めていったのだろうか。

株式会社京王プラザホテルは5月2日、宿泊予約システムの運営委託先での個人情報漏えいの可能性について発表した。

長崎船舶装備株式会社は4月25日、社内サーバへの不正アクセスについて発表した。

山口県宇部市は4月18日、公文書公開請求に係る個人情報の漏えいについて発表した。

愛知県は4月17日、「あいちロボット産業クラスター推進協議会」ウェブサイトへの不正アクセスについて発表した。

一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月9日、Fortinet製FortiOSおよびFortiProxyにおける認証回避の脆弱性(CVE-2024-55591)について発表した。影響を受けるシステムは以下の通り。
株式会社FFRIセキュリティは5月2日、マルウェア自動解析ツール「FFRI yarai analyzer Professional Version 1.7」のリリースを発表した。
株式会社クオリティアは5月8日、Active! mail 6の脆弱性について発表した。影響を受けるシステムは以下の通り。

何より、自分たちで開発する代わりに外部のツールを活用することで、製品の脆弱性管理に関して各事業部を支援するという本来の業務にいっそう集中できるようになったことも大きな効果だ。

2024年は金融機関にとって信頼を失いまくった1年だった。前代未聞クラスの内部不正の不祥事が、金融庁、東京証券取引所、野村証券、三菱UFJ銀行、三井住友信託銀行で発生した。これだけの大型不祥事が連続すると、恐怖!機動ビグ・ザムを量産されたみたいな絶望感だよ。インサイダー取引 量産型ビグ・ザムだ。やらせはせん!やらせはせんぞ!!

株式会社PR TIMESは5月7日、同社のプレスリリース配信サービス「PR TIMES」への不正アクセスについて発表した。

株式会社ギオンは5月1日、同社サーバへのランサムウェア被害について発表した。

KDDI株式会社と日本電気株式会社(NEC)は5月8日、サイバーセキュリティ事業における協業の検討を開始する基本合意書の締結を発表した。
株式会社TwoFiveと株式会社システナは5月8日、なりすましメール対策ソリューションの提供で連携すると発表した。システナはTwoFiveのクラウド型DMARC解析サービス「DMARC/25 Analyze」を活用し、なりすましメール対策を支援する。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は5月8日、Apache Tomcatにおける複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。
「そのふたつに絞って、もう一回データを確認する? あれ? ちょっと待って大事なことを忘れていたんじゃない?」
損害保険ジャパン株式会社は5月1日、同社委託先でのランサムウェア被害について発表した。

兵庫県立淡路医療センターは4月11日、個人情報を保存したUSBメモリの紛失について発表した。

斎藤コロタイプ印刷株式会社は4月24日、4月12日に公表した同社工場へのランサムウェア攻撃について、続報を発表した。

ジブラルタ生命保険株式会社は4月25日、同社元営業社員による顧客情報の持ち出しについて発表した。

日本トイザらス株式会社は4月24日、一部店舗での抽選販売の当選リストの不正取得および不正利用について発表した。

約730名のスピーカーによる450を超える講演が行われ、展示会場では650を超えるセキュリティ企業が新しい製品やサービスを出展した。開期4日間の来場者は約44,000名で1991年の開催以来史上最多の参加者数を記録したという。

Dragos 社は、オーストラリアの「重要インフラ安全保障法(SOCI 法)」に関する記事を投稿しています。筆者が注目した点は、同法が「食品・日用品供給事業者」や「データ保管・処理施設」を対象分野に含めている点です。
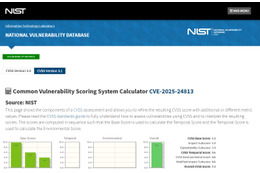
2025 年 3 月に、Apache 財団の Tomcat にて遠隔からの任意のコード実行につながる脆弱性が報告されています。
ちなみに事例主義がもっとも猖獗を極めているのはメディアの報道である。事件や問題が起きると、それが日本全国で起きている、あるいは、その時代や世代に蔓延しているかのような報道になっているような表現をするのは、悪しき事例主義そのものと言える。医療の世界でも同じだ。一定の確率で薬や治療で事故は起きる。しかし事例主義的報道によって、時として薬や治療法そのものへの拒否反応につながる。
関西エアポート株式会社は4月28日、不正アクセスによる個人情報漏えいについて発表した。
アクリル運動部株式会社は4月24日、同社が運営するウェブサイトへの不正アクセスによる個人情報流出について発表した。
株式会社コナカは4月24日、同社のオーダー業態「DIFFERENCE」での個人情報漏えいについて発表した。
一関信用金庫は4月22日、同金庫での個人情報漏えいの可能性について発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月30日、Ivanti Connect Secureなどにおける脆弱性(CVE-2025-22457)に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
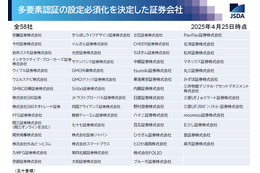
日本証券業協会は4月25日、多要素認証の設定必須化を決定した証券会社を発表した。
GMOサイバーセキュリティ byイエラエ株式会社は4月25日、ASMツール「GMOサイバー攻撃 ネットde診断 ASM」の自動脆弱性診断機能を拡張し、Webメールソフトウェア「Active! mail」のバージョン情報および既知の脆弱性が検知可能となったと発表した。
新潟県は4月16日、上越地域振興局地域整備部が発注した設計業務委託における誤送信について発表した。
一般財団法人日本健康文化振興会は4月15日、3月27日に公表した職員によるノートパソコン紛失について、続報を発表した。
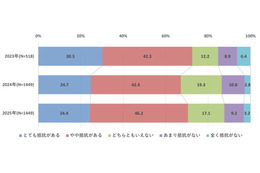
一般財団法人日本情報経済社会推進協会(JIPDEC)は4月24日、「デジタル社会における消費者意識調査2025」の結果を発表した。
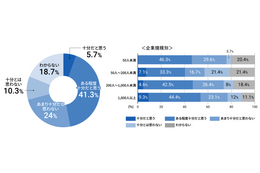
HENNGE株式会社は4月24日、株式会社中日新聞社と共同で行ったレポート「東海地方における情報セキュリティ実態調査2025」を発表した。
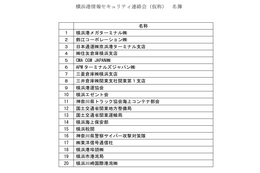
神奈川県横浜市は4月28日、「横浜港情報セキュリティ連絡会(仮称)」を5月9日に開催すると発表した。
総務省は5月2日、いわゆる「偽基地局」からの携帯電話サービスへの混信について、注意喚起を発表した。
株式会社ランテックは4月23日、ランサムウェア攻撃によるシステム障害について発表した。
愛媛県大洲市は4月15日、大洲市立学校での名簿の誤送信について発表した。
中京海運株式会社は4月15日、同社の業務利用パソコンでのランサムウェア感染被害について発表した。
セイコーエプソン株式会社は4月28日、複数のエプソンプリンタ製品のWindows版プリンタドライバの脆弱性について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月28日、セイコーエプソン製Windows版プリンタードライバーにおける不適切なファイルアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

GMO Flatt Security株式会社は4月23日、「JAWS DAYS 2025で180人に聞いた!AWSのセキュリティ課題ランキング」を同社ブログで発表した。
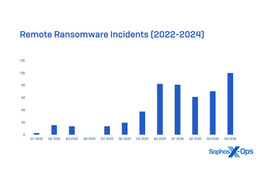
ソフォス株式会社は4月16日、「2025年版ソフォス脅威レポート:現在主流のサイバー犯罪」を発表した。
日本プルーフポイント株式会社は4月22日、情報漏えい・内部不正に対応する統合データセキュリティソリューションの提供を開始すると発表した。
如月は手を引っ込めると、ぺらぺらと念仏のようにつぶやきだした。それは違うんじゃない? と突っ込みたいが、いつものことなのでスルーする。ああやって話すことで頭を整理しているのだ。本人も話している内容が正しいとは思っていない。

オリオンシステム株式会社は4月8日、同社内ネットワークへのサイバー攻撃について発表した。

Zenken株式会社は4月16日、同社が運営する「健康美容EXPO」への不正アクセスについて発表した

株式会社松永建設は4月14日、ランサムウェア被害について発表した。画像ファイルで公開している。
株式会社NTTドコモは4月22日、gooメールのサービス提供終了について発表した。

三井住友カード株式会社は4月21日、メールに記載している顧客の宛名をカード名称から名字に変更し、不審メールとの見分けがつくよう改善したと発表した。
マイクロソフトは4月18日、AIを活用した新たな詐欺の脅威と対策についてブログで発表した。


