
2026.10.11(日)
- 注目検索ワード

近年、関東地区の自治体、公共医療関係のセンター、そして、セキュリティ専門会社からデータが残存したデバイスが転売され、大規模な個人情報の流出事件が相次いでいる。それらは、表面化された一部で、実際にはもっと多くの流出事故が発生していると想像できる。

かつてないスピードで変化する市場ニーズに迅速かつ柔軟に対応するため、仕様だけ決めて開発は外部パートナーに委託するのではなく、ユーザー企業自らWebアプリケーション、Webサービスの開発を行う、いわゆる「内製化」の動きが広がっている。
CFP 応募論文の選考を行うレビューボードはいわば雲上人の集まりだが、日本にはこの男がいた。スリーピーススーツと T シャツ&ハーフパンツ、どちらも粋に着こなす、日本のセキュリティ業界の逸材こと FFRI 鵜飼 裕司(うかい ゆうじ)である。
株式会社ACROは2月24日、同社が運営する「THREE公式オンラインショップ」及び「Amplitude公式オンラインショップ」に第三者からの不正アクセスがあり、クレジットカード情報が漏えいした可能性について発表した。
オフィス家具やOA機器、事務用品の販売を行うクラブン株式会社は2月22日、不正アクセスによるシステム障害について発表した。
福岡県は2月22日、所属長の許可なく持ち出した個人情報を含む資料の誤送信について発表した。
東芝ライフスタイル株式会社は2月17日、同社グループの従業員を装った不審メールについて発表した。
クラシエホールディングス株式会社は2月9日、同社グループの一部のパソコンがEmotetに感染したと発表した。Emotet感染による、同社グループの従業員を装った第三者からの不審メールが複数の発信を確認している。
香川県は2月24日、不正アクセスで閉鎖していたかがわ物産館「栗林庵」Webサイトの運用再開を発表した。

フィッシング対策協議会は2月22日、主要ブラウザのセキュリティ強化に対する施策について発表した。
キヤノン株式会社とキヤノンマーケティングジャパン株式会社は2月25日、レーザープリンター及びスモールオフィス向け複合機におけるバッファオーバーフローの脆弱性について発表した。
2021年に『Age of Rust』がリリース不可になった際にNFTを扱うゲームがガイドライン違反となっていることが明らかになりました。
日本を代表するサイバーミステリー作家である一田和樹氏が2021年でデビュー十周年を迎えた。
研磨材等の製造販売を行う東証1部上場企業の株式会社フジミインコーポレーテッドは2月22日、同社及び同社子会社であるFUJIMI Taiwan Limitedへの不正アクセスについて発表した。
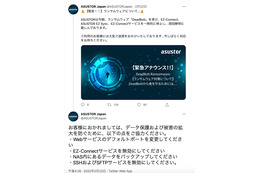
ASUSグループのNASメーカーASUSTORは2月22日、ランサムウェア「DeadBolt」に感染し、同社サービスを一時的に停止していると同社Twitterアカウントで発表した。
京セラコミュニケーションシステム株式会社(KCCS)と100%子会社のエムオーテックス株式会社(MOTEX)は2月22日、KCCSのセキュリティ事業を2022年4月1日付けでMOTEXに統合すると発表した。
株式会社セキュアヴェイルは2月21日、株式会社キャリアヴェイル、株式会社LogStareらグループ3社のサービス向上や営業強化を目指し、那覇市久米にカスタマーサービスセンターを開設すると発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月22日、EC-CUBE並びにEC-CUBE 用プラグイン「メルマガ管理プラグイン」における脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社イエラエセキュリティは2月22日、サイバーセキュリティ人材育成プログラム「イエラエアカデミー【日本語版】オフェンシブセキュリティ資格取得コース」の提供を発表した。米国Offensive Security社との共同資格取得コースとして提供する。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月21日、「制御システムセキュリティカンファレンス 2022」の資料を公開した。
「TLPT」と「ペネトレーションテスト」との違い、「脅威」とは何か等、丁寧に解説して頂きました。

本脆弱性は 2022 年 2 月に、Microsoft Windows での権限昇格につながる脆弱性が公開されています。

化粧品・化粧用具の製造販売を行う株式会社タイキは2月17日、同社へのサイバー攻撃について発表した。

バス、トイレタリー、キッチン商品の製造販売を行うオカ株式会社は2月21日、同社が運営する「マット&ラグファクトリー本店」に第三者からの不正アクセスがあり、顧客のクレジットカード情報等が漏えいした可能性が判明したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月18日、a-blog cms における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
日本プルーフポイント株式会社は2月17日、「内部脅威による損失グローバルレポート2022」を発表した。
株式会社クラフは2月22日、「誰の手にもセキュリティがいきわたる社会」を目指すプロジェクト「S4」のティザーサイトを公開した。

数千万ドル稼いだ組織に対して、クッパの実生活は質素な暮らしぶりだったようです。
KnowBe4 Japan合同会社は2月17日、セキュリティ対策の現状とアプローチの違いについての欧米諸国でのアンケート調査を2021年第4四半期に実施し、結果を発表した。
シンガポールは、フィッシングやなりすまし(スプーフィング)を撲滅するための取り組みを強化すると、関係閣僚たちが火曜日に同国議会で発表した。
株式会社ワコールは2月7日、同社の一部パソコンのEmotet感染について発表した。

大阪市は2月14日、大阪港湾局と環境局における個人情報を含むデータの漏えいについて発表した。

広島県は2月18日、同県及び市町Webサイト等へのサイバー攻撃について発表した。
ハートランド・データ株式会社は2月16日、イスラエル Cybellum社と代理店契約を締結し、ソフトウェアの脆弱性管理ソリューション「Cybellum」の販売開始を発表した。
こういったものって割とテクノロジーが占める割合が多いので、割れることもあるんですけれども、大体皆さんがそろう傾向にあるというのは CODE BLUE でも同じだと思います。
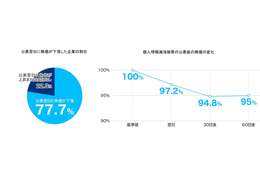
株式会社サイバーセキュリティクラウドは2月17日、2021年公表のサイバー攻撃に関する個人情報漏えい事案に基づいた「個人情報漏洩被害公表と株価の変化に関する調査レポート」を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は2月16日、複数の Microsoft Windows 製品における権限を昇格される脆弱性についてJVN iPediaで発表した。影響を受けるシステムは以下の通り。
株式会社インターネットイニシアティブ(IIJ)は2月17日、同社が提供するモバイルサービス(NTTドコモ回線)での「危険SMS拒否設定」機能を3月中旬から提供すると発表した。

チートに関してデータ収集をしつつ、チーターの攻撃を緩和する処理をしていることも紹介しています。
脆弱性診断や監視サービスを提供する株式会社クラフが、2022年2月22日火曜日のCBT(クローズドベータテスト)版リリースに向けて最終段階の準備を進めているプロジェクトがS4(エスフォー)である。
世界でも最高峰に難しいと言われるセキュリティ資格、Offensive Security の OSCE や OSEE の試験が実際にどういう内容なのか、資格保持者である 2 人から川口 洋がじっくりと話を聞きます。

鹿児島県鹿児島市は2月16日、新型コロナウイルス感染症患者の情報流出について発表した。

福岡県は2月16日、同県の新型コロナウイルス感染症に関するWebサイト上への個人情報の誤掲載について発表した。
株式会社ラックは2月16日、Snyk社が開発・提供するソフトウェア開発者向けのセキュリティ対策ソリューション「Snyk」の同日からの提供開始を発表した。
SBペイメントサービス株式会社(SBPS)とForter Pte Ltdは2月16日、両社で提携し、Forter Pte Ltd提供の不正検知サービス「Forter」をSBPSのオンライン決済サービスで取り扱い開始すると発表した。
Stellar Cyber Inc.は2月16日、あらゆるEDRからデータを統合し増幅する「Universal EDR」を発表した。

Chainalysis inc.は2月、北朝鮮の2021年のハッキング活動について報告した。
インド準備銀行( RBI )は同国の金融部門に対し、IT 業務のアウトソーシングが「金融、業務運営、風評における重大なリスクを引き起こしかねない」 と警告した。

千葉県千葉市は2月13日、メール誤送信による個人情報漏えいについて発表した。
沖縄県は2月14日、メール誤送信による情報漏えいについて発表した。
東京大学全学連携研究機構 情報セキュリティ教育研究センターは2月15日、学部横断型教育プログラム「サイバーセキュリティ教育プログラム」設立を発表した。

株式会社LogStareは2月15日、セキュリティ運用ソフトウェア「LogStare Collector」の新バージョンとなる2.2の販売・提供を2月14日から開始したと発表した。
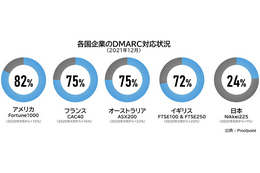
日本プルーフポイント株式会社は2月8日、国内企業と海外企業におけるメール認証の調査結果をもとに、安全性について分析を行い、日本における現状と課題、考察をまとめ発表した。

NTTコミュニケーションズ株式会社(NTT Com)とトレンドマイクロ株式会社は2月14日、セキュリティ機能を搭載したeSIMの共同開発に成功したと発表した。2022年度中のサービス化に向け、2月からフィールドトライアルを実施する。

増減を繰り返しながらも基本的には右肩上がりの傾向にあるスミッシングへの対策は待ったなしの状況だ。ただ TwoFive によると、単純に「こんなソリューションを導入すれば解決できる」といった類いのものではないという。

社会医療法人大雄会は2月9日、同法人内のパソコンがEmotetに感染したと発表した。

最高裁判所は2月9日、修習資金の返還を求める手続での納入告知書の誤送付について発表した。
ペット保険を販売する東証1部上場企業のアニコム ホールディングス株式会社は2月8日、同社グループ従業員のパソコンがEmotetに感染したと発表した。
IDC Japan株式会社は2月9日、最新の国内情報セキュリティソフトウェア市場予測を発表した。
クラウドストライク株式会社(CrowdStrike)は2月2日、ウクライナの標的に展開された不正ブートローダー 「WhisperGate」に関する詳細情報を発表した。

NRIセキュアテクノロジーズ株式会社は2月8日、企業における情報セキュリティ実態調査を実施し、回答を集計・分析した「NRI Secure Insight 2021」を発表した。2002年度から毎年実施し、今回で19回目となる。
2020年はランサムウェアの黄金時代(ゴールドラッシュ)でもあった。もちろん2021年に入ってもランサムウェアの被害がおさまっているわけではなく、依然として大きな脅威であることに変わりはない。

茨城県かすみがうら市は2月4日、かすみがうら市婚活サポートセンターでの個人情報流出について発表した。


