
2026.10.11(日)
- 注目検索ワード


ガートナー シニアディレクター・アナリストのデール・ガードナー氏は、業務への AI 活用におけるセキュリティ戦略として「AI TRiSM」を提唱している。AI TRiSM とは何か?

NTTマーケティングアクトProCXが利用するコールセンタシステムを提供するNTTビジネスソリューションズ株式会社で、同システムの運用保守業務に従事するNTTマーケティングアクトProCXが派遣した元派遣社員が、システム管理者アカウントを悪用し、顧客データが保管されているサーバにアクセスし、顧客情報を不正に持ち出した

国立大学法人大阪大学大学院基礎工学研究科は12月11日、不正アクセスによる収集データの漏えいについて発表した。

株式会社ダイヤモンド社は12月11日、同社の一部のサーバへの不正アクセスについて発表した。

株式会社エーアイセキュリティラボは12月9日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月12日、エレコム製無線LANルーターにおけるOSコマンドインジェクションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
長崎県立大学は12月7日、8月22日に公表した同学が利用するeラーニングシステム manabie への不正アクセスについて、調査結果を発表した。

ワインを取り扱う株式会社徳岡は12月7日、同社が運営するECサイト「ボルドープリムール」「ボンルパ」への不正アクセスによる個人情報漏えいについて発表した。

Apple Japanは、報告書「The Continued Threat to Personal Data: Key Factors Behind the 2023 Increase」(個人データへの脅威が継続:2023年の増加の主な要因)について発表した。
IPAおよびJPCERT/CCは、Apache Struts 2における外部からアクセス可能なファイルの脆弱性が存在すると「JVN」で発表した。

サイバーレジリエンス法に対する懸念は、10 月にも表明化していた。サイバーレジリエンス法をまとめる際に欧州委員会がオープンソースコミュニティをほとんど無視していたことが明らかになったからだ。幸いなことに最新バージョンはこれらの懸念に対処しているようだ。

カシオ計算機株式会社は11月8日、10月18日に公表した同社のICT教育アプリ「ClassPad.net」への不正アクセスについて、続報を発表した。

フィッシング対策協議会は、マイナポータルを騙るフィッシングの報告を受けているとして、注意喚起を発表した。デジタル庁も同様の注意喚起を発表している。

三菱電機株式会社は12月5日、ペネトレーションテスト支援ツール「CATSploit」の開発を発表した。
JPCERT/CCは、「JPCERT/CC Eyes」において佐々木勇人氏による「サイバー攻撃被害に係る情報の意図しない開示がもたらす情報共有活動への影響について」と題する記事を公開した。
2024 年を見据えると、サイバー脅威は変わらず人を狙い続け、防御する側は攻撃の連鎖を断ち切るために異なるアプローチを取らざるを得なくなるでしょう。

電子部品各種データ収集から故障解析までの解析・評価を行う株式会社アイテスは12月5日、同社サーバへの不正アクセスについての調査結果を発表した。
京都大学高等研究院は12月4日、メールアカウント詐取によるメールアドレスの漏えいについて発表した。
IPAおよびJPCERT/CCは、CODESYS GmbHが提供する複数のCODESYS Control製品にOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。
IPAおよびJPCERT/CCは、FXCが提供する無線LANルータにOSコマンドインジェクションの脆弱性が存在すると「JVN」で発表した。

トレンドマイクロは、「攻撃グループ『Void Rabisu』がROMCOMの新型亜種を用いて女性政治指導者を攻撃」と題する記事を公開した。

株式会社シグマは11月30日、同社Instagram公式アカウントへの不正アクセスについて発表した。
年金積立金管理運用独立行政法人(GPIF)は11月30日、GPIFを装う不審メールへの注意喚起を発表した。
NTTと九州大学は、OSS(オープンソースソフトウェア)コミュニティの活動実態に関する調査レポート「OSS Myths and Facts(OSSの神話と真実)」を公開した。
株式会社エーアイセキュリティラボは12月2日、脆弱性診断の自動化ツール「AeyeScan」のアップデートについて発表した。
株式会社エーアイセキュリティラボは12月14日に、オンラインセミナー「テスト環境でもクラウドサービスで診断できる!3ヶ月で成功させる脆弱性診断の内製化」を開催すると発表した。

宇宙航空研究開発機構(JAXA)が今年夏頃に、サイバー攻撃を受け、Active Directory(AD)への侵害を通じて宇宙開発に関する機微情報が漏洩した可能性があることが報じられました。米中をはじめ、日本においても宇宙事業は国家安全保障戦略に含まれていることを勘案しますと、組織としてもう少し考えて行動すべきだったように思います。

京都教育大学附属桃山中学校は11月29日、サポート詐欺による公用パソコンの遠隔操作被害について発表した。

衣料品の卸売りや小売りを行う株式会社大西は11月29日、同社グループの情報システムへの不正アクセスについて発表した。
IPAおよびJPCERT/CCは、住友電工情報システムが提供する「楽々Document Plus」にディレクトリトラバーサルの脆弱性が存在すると「JVN」で発表した。

株式会社クラフは12月4日、2023年9月1日に国際認証「B Corporation」に認証されたと発表した。
村上にとって B Corp 認定のプロセスは、自身が S4 で取り組んでいることが B Lab にどう評価されるのか、S4 は本物なのかを問う旅でもあったという
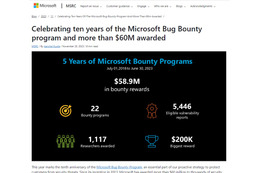
さらにケイティ・ムーサリス氏を称えた。Microsoft 経営陣はバグに関して、リサーチャーに報酬を支払うことは「絶対ない」と言っていたのだが、ムーサリス氏が中心となって、Microsoft にはバグ報奨金プログラムが必要であると Redmond 上層部を説得した。最終的に Microsoft に転機をもたらしたのは、独自ブラウザで Internet Explorer の市場優位性に挑んできた新興企業Google を打倒したいという思いだった。

学校法人名古屋自由学院は11月29日、株式会社ECCの学習支援システムサーバへの不正アクセスによる名古屋芸術大学での個人情報漏えいの可能性について発表した。

積水ハウス株式会社は11月28日、システム開発用クラウドサーバのセキュリティ設定不備による顧客情報の漏えいについて発表した。
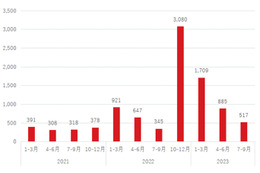
トレンドマイクロは、「2023年国内サイバー攻撃を振り返る~組織が把握すべき動向~」と題する記事を公開した。前後編で構成される前編となる今回は、2023年を振り返り、その動向を解説している。
警察庁、総務省、経済産業省は、アクセス制御機能に関する技術の研究開発情報の募集を開始したと発表した。これは、不正アクセス禁止法の規定に基づくもの。

国立研究開発法人量子科学技術研究開発機構(QST)と国立研究開発法人情報通信研究機構(NICT)、国立大学法人大阪大学は11月30日、人が心の中で思い描いた任意の風景・物体などの「メンタルイメージ」を脳信号から読み出し、復元することに成功したと発表した。
技術者としての腕一本で世を渡りセキュリティの未開領域を切り開いてきた人物のキャリアに関する取材は本誌 ScanNetSecurity がよく扱うテーマである。

マツダ株式会社は11月28日、9月15日に公表した不正アクセスによる個人情報流出の可能性について、続報を発表した。

株式会社NTTネクシアは11月2日、同社元社員による不正行為について発表した。

かっこ株式会社は11月28日、EC事業者の不正被害や対策に関する実態調査の結果を発表した。
NECプラットフォームズ株式会社は11月30日、製品セキュリティに関する指針や活動内容を明文化した製品セキュリティポリシーを策定し、公開した。
GMOサイバーセキュリティ byイエラエ株式会社は12月11日に、Webセミナー「『各部署が立ち上げて乱立するWebサイト』、情シスが実践すべき脆弱性管理とは?~ASMによる『外部IT資産の可視化』と『継続的な脆弱性対策』の実現方法を解説~」を開催すると発表した。
2023 年 7 月に、Linux OS で高いシェアを誇る Ubuntu のファイルシステムに、権限昇格につながる脆弱性が報告されています。

高知さんさんテレビ株式会社は11月24日、視聴者プレゼント応募者名簿等が外部から閲覧可能であったと発表した。
Oktaは11月3日、Oktaのサポートケース管理システムへの不正アクセスについて発表した。

畜産用自動給餌システムなどの機器を製造する株式会社中嶋製作所は11月22日、同社内システムのランサムウェア感染について発表した。文字の選択やコピーができないPDFファイルで公開している。

株式会社TVerは11月24日、ユーザーデータの不適切な取扱いについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は12月日、Ruckus Access Point におけるクロスサイトスクリプティングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
GMOインターネットグループ株式会社は11月7日、エンジニア・クリエイター向けカンファレンス「GMO Developers Day 2023」を12月5、6日にオンライン開催すると発表した。

大阪商業大学は11月22日、同学公式WEBサイトの改ざんについて発表した。

パーソルキャリア株式会社は11月7日、同社が提供するdodaスカウトサービスの不具合について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は11月29日、Apache Tomcatにおけるリクエストスマグリングの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。影響を受けるシステムは以下の通り。


