
2026.10.13(火)
- 注目検索ワード


Okta Japan株式会社は4月3日、経済・業界情報の統合リサーチプラットフォーム「スピーダ 経済情報リサーチ」と、スタートアップ情報プラットフォーム「スピーダ スタートアップ情報リサーチ」が、「Okta Integration Network」(OIN)に登録されたと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月3日、WinRARにおけるシンボリックリンクベースの「Mark of the Web」チェックバイパスの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

株式会社フジ・メディア・ホールディングスと株式会社フジテレビジョンは3月31日、第三者委員会から受領した調査報告書を公開した。

株式会社サイバーセキュリティクラウドは3月31日、「企業のセキュリティインシデントに関する調査レポート2024」を発表した。

イー・ガーディアン株式会社は3月31日、フィッシング詐欺等に悪用される偽サイトを検知・通報する「フェイクサイトテイクダウン」を同日から提供開始すると発表した。

とりわけ対策が困難なサプライチェーンのセキュリティリスクに対応するためには「自社だけ」「本社だけ」ではないのはもちろんのこと、「グループやエコシステム全体の対策」が必要であり、また「IT 部門だけが責を負う仕事でもない」

南日本酪農協同株式会社は3月28日、同社ホームページへのサイバー攻撃による個人情報流出について発表した。

日本放送協会(NHK)は3月28日、放送番組モニターへのメール誤送信について発表した。コピー操作をするために所有者のパスワード入力が求められるPDFファイルで公開している。

埼玉県は3月27日、埼玉県立戸田翔陽高等学校での生徒の個人情報を含む書類の紛失について発表した。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月4日、Ivanti Connect Secureなどにおける脆弱性(CVE-2025-22457)に関する注意喚起を発表した。影響を受けるシステムは以下の通り。
GMOサイバーセキュリティ byイエラエ株式会社は4月7日、「GMOサイバー攻撃 ネットde診断 ASM」にドメインのシステム構成を自動判別・タグ付けする機能を追加すると発表した。
HENNGE株式会社は4月7日、5月15日開催の「第3回 自治体サミット」にプラチナスポンサーとして協賛すると発表した。
警視庁サイバー攻撃対策センターは4月7日、X(旧Twitter)公式アカウントの開設について発表した。
ご提案やイベントの場でお客様からお話を伺っていると、退職される方への対応について関心をお持ちの方が多いと感じています。この記事では、Okta の機能を活用して退職される方への対応を効率化し、リスクやコストを抑える方法をご紹介します。

同協会では、携帯電話・固定電話に自宅や警察などの電話番号が表示される不審な電話があった場合は、一旦通話を終了し折り返し電話をかけ直し確認する、詐欺等の疑いがある場合には速やかに近くの警察へ相談するよう案内している。

公立大学法人札幌市立大学は3月25日、同学教員が管理するウェブサイトの改ざんについて発表した。

株式会社荒畑園は3月25日、同社が運営する「お茶の荒畑園公式サイト」への不正アクセスによる個人情報漏えいについて発表した。

公益社団法人静岡県看護協会は3月24日、同協会のウェブサーバへの不正アクセスについて発表した。

GMOサイバーセキュリティ byイエラエ株式会社は3月31日、3月10日に神奈川県横須賀市の横須賀リサーチパーク(YRP)内に新オフィスを開設したと発表した。

HENNGE株式会社は3月19日、hennge.comドメイン(サブドメイン含む)から送信されるメールへのBIMI導入を発表した。

株式会社LogStareは3月18日、株式会社ソリトンシステムズと技術連携し、マネージド・セキュリティ・プラットフォーム「LogStare」がID管理・認証サービス「Soliton OneGate」のログ分析に対応したと発表した。
国民民主党は3月27日、小竹凱議員による刑事訴訟法等改正案についての質疑を発表した。

今、AI を巡ってどのような懸念が浮上しているのだろうか。Kent氏によると、AI の Abuse として最も懸念されているのが「なりすまし」、いわゆる「ディープフェイク」だ
自分の情報が漏えいしていないかどうかチェックするサイト「Have I Been Pwned」で有名な情報セキュリティのベテラン、トロイ・ハント氏は、自身のメールチンプ(Mailchimp)メーリングリストがフィッシング詐欺師に侵害されたことを受けて、何千人という人たちにお知らせを送っている。
株式会社ビーエスフジは3月24日、2024年9月18日に公表した同社ECショッピングサイト「BSフジショッピング」での個人情報流出について、続報を発表した。

東京都調布市は3月24日、会議システムID等の漏えいと不正使用について、議長声明を発表した。

株式会社田中貴金属グループは3月24日、台湾生産拠点へのサイバー攻撃について発表した。

株式会社日邦バルブは3月24日、不正アクセス被害の発生について発表した。

HENNGE株式会社は3月19日、情報システム部門を対象とした特別イベント「HENNGE Unveiled 2025」を4月22日にTOKYO NODEで開催すると発表した。
株式会社スリーシェイクは4月1日、国立大学法人信州大学と共同で「AI開発人材育成プログラム共同研究部門」を信州大学に設置したと発表した。

株式会社創朋は3月27日、「個人情報保護法改正後の教育機関におけるデータ管理の実態調査」の結果を発表した。
文部科学省は3月25日、「教育情報セキュリティポリシーに関するガイドライン」の改訂について発表した。
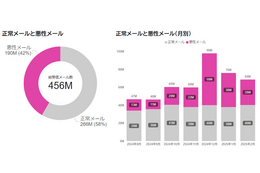
デジタルアーツ株式会社は3月25日、日本国内の組織における受信メール約4.6億通を集計し、悪性メールを分析したセキュリティレポートを公開した。
「さきほどの二つ目の答えをうかがっていません。なぜ、ご立派な結果が出ているのに、ここにいらしたんでしょう?」

損害保険ジャパン株式会社は3月24日、金融庁による行政処分(業務改善命令)について発表した。

ミツイコーポレーション株式会社は3月24日、1月27日に公表した同社サーバへの不正アクセスについて、調査結果を発表した。

ティーエムジーインターナショナル株式会社は3月24日、2024年12月19日に公表した同社が運営する「ミートガイ本店オンラインストア」への不正アクセスについて、調査結果を発表した。
独立行政法人情報処理推進機構(IPA)と経済産業省は3月25日、IoT製品に対するセキュリティラベリング制度(JC-STAR)の運用を同日から開始すると発表した。★1の申請を受け付ける。

一般財団法人日本情報経済社会推進協会(JIPDEC)は3月25日、フィッシング対策協議会の証明書普及促進WG、S/MIME推進協議会と協力して、主要なメールソフト・サービスのS/MIME対応状況を調査した結果を発表した。

GMO Flatt Security株式会社は3月24日、セキュリティ診断AIエージェント 「Takumi」 をリリースすると発表した。
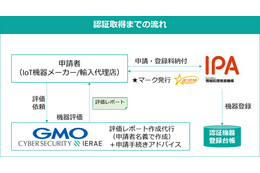
GMOサイバーセキュリティ byイエラエ株式会社は3月27日、「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」適合ラベル取得支援サービスを開始すると発表した。

常盤台バプテスト教会は3月22日、同教会での個人情報漏えいについて発表した。文字の選択やコピーができない状態で公開している。

株式会社グランビスタ ホテル&リゾートは3月19日、同社が運営する神戸須磨シーワールドでの個人情報漏えいの可能性について発表した。
株式会社DTSのグループ会社 デジタルテクノロジー株式会社は3月21日、2月27日に公表した同社への不正アクセスについて、第2報を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は4月1日、WordPress用プラグインWelcart e-Commerceにおける信頼できないデータのデシリアライゼーションの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
株式会社マネーフォワードは3月24日、同社グループ会社のマネーフォワードホーム株式会社が提供する「マネーフォワード ME」のセキュリティの安全性について発表した。
総務省は3月28日、「地方公共団体における情報セキュリティポリシーに関するガイドライン」等の意見募集の結果と改定版を公表した。
総務省は3月28日、LINE ヤフー株式会社に対し、通信の秘密の保護に係る行政指導を行ったと発表した。
国土交通省は3月28日、「港湾分野における情報セキュリティ確保に係る安全ガイドライン(第2版)」を公表した。
GMOサイバーセキュリティ byイエラエ株式会社は3月25日、韓国・慶熙大学校融合セキュリティ大学院と宇宙空間におけるサイバーセキュリティ分野で業務提携すると発表した。
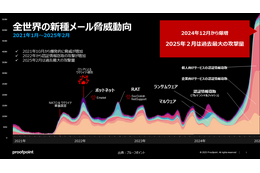
プルーフポイントでは、攻撃の塊を攻撃キャンペーンとして定義しています。その分析結果から、なんと全世界のメール脅威のうち、1 月は 69.5 %、2 月は 80.2 %が日本をターゲットにしていることが分かりました。
家電メーカーのうちパナソニックが新しい取り組みを行っている。開発中の製品を含む展示を行うショールームにハニーポットをしかけ、実際の攻撃やマルウェアを分析し、それを製品開発や出荷後のアップデートやセキュリティ対策に役立てるというもの。
日本ゼオン株式会社は3月19日、同社グループ企業の株式会社トウペへの不正アクセスについて第2報を発表した。
ピップ株式会社は3月19日、同社が過去に使用していたドメインの第三者利用について発表した。
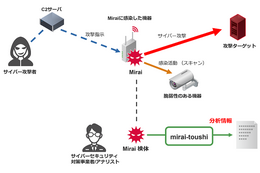
株式会社インターネットイニシアティブ(IIJ)は3月28日、DDoS攻撃に悪用されるマルウェア「Mirai」の解析ツールを開発し、サイバーセキュリティ対策を行う事業者やアナリストに向け無償公開すると発表した。
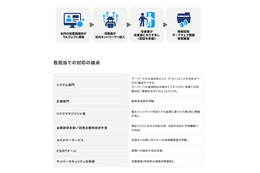
LINEヤフー株式会社は3月28日、サイバー攻撃に備える同社の全社セキュリティ訓練の裏側についての記事を、コーポレートブログ「LINEヤフーストーリー」で発表した。
Okta Japan株式会社は3月28日、株式会社HRBrainが提供するタレントマネジメントシステム「HRBrain」が「Okta Integration Network」にSAMLとSCIM連携で登録されたと発表した。
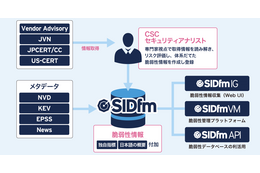
株式会社サイバーセキュリティクラウドは3月25日、脆弱性管理ツール「SIDfm VM」の新機能として「エージェントレス機能」を追加すると発表した。
特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)は3月26日、調査研究部会AIセキュリティワーキンググループによるドキュメント「生成AIを利用する上でのセキュリティ成熟度モデル」をGitHubに公開したと発表した。
日本マイクロソフト株式会社は3月27日、サイバーセキュリティとAI活用スキルを体系的に学ぶ「CyberSmart AI」プログラムの提供を開始すると発表した。
GMOサイバーセキュリティ byイエラエ株式会社は3月26日、NTTコミュニケーションズ株式会社らと「秘密計算を用いたデータ利活用実践のためのガイドライン」の中間報告文書を公開したと発表した。
先日 Spring の Path Traversal CVE-2024-38819 の脆弱性を報告しました。この脆弱性は生成AI を活用して発見したものです。本記事では、その発見に至る経緯と、未知の脆弱性を見つけるために生成AI をどのように活用したのか、その具体的な方法について解説します。

セコムトラストシステムズ株式会社は4月23日、24日に、「\総務省が公開/20分で解説!クラウドの設定ミス対策ガイドブック 無料Webセミナー」を開催すると発表した。


