
2026.10.13(火)
- 注目検索ワード

2025 年 3 月に、Web アプリケーションの開発フレームワークである Next.js に、機密情報の漏洩につながる脆弱性が報告されています。

東証プライム上場企業の株式会社日本触媒は5月30日、同社サーバへの不正アクセスについて発表した。

リョーサン菱洋ホールディングス株式会社は5月30日、同社ホームページでのRSSによる不審情報の配信について発表した。

プルデンシャル生命保険株式会社は5月30日、同社での顧客情報の漏えいについて発表した。

三井物産セキュアディレクション株式会社(MBSD)は6月9日、「AD Security Baseline Check」の提供を6月から開始すると発表した。

株式会社エーアイセキュリティラボは6月25日に、ウェビナー「人手が足りない現場を救う、脆弱性対策の実践法~精度も網羅性も妥協しない、診断&運用のポイント~」を開催すると発表した。7月3日からアーカイブ配信も行う。
HENNGE株式会社は6月2日、アムステルダムで6月13日から開催される「React Summit 2025」にHENNGEがシルバースポンサーとして協賛し、出展すると発表した。

総務省は5月30日、2024年8月末の世帯及び企業における情報通信サービスの利用状況等について調査した「通信利用動向調査」の結果を取りまとめ発表した。

FBI によると、ランサムウェアによる被害額は過少計上されている可能性があり、ビジネス、時間、賃金、ファイルや機器の損失、あるいは第三者機関による問題解決のためのインシデント対応や復旧サービスの費用による影響は加味されていないという。「被害に遭った組織が FBI に損害額を報告しないケースもあるため、ランサムウェアによる被害総額が不自然に少なくなっている」とレポートには追記されている。

株式会社IGPIグループは5月30日、4月4日に公表した同社へのサイバー攻撃による被害について、調査結果を発表した。

オリコンNewS株式会社は5月27日、メール誤送信による個人情報漏えいについて発表した。

株式会社ホスピタルサービスは5月22日、5月15日に公表した同社ネットワークへの不正アクセスについて、続報を発表した。

編集部は「IERAE CTF 2025」のリーダーであるGMOサイバーセキュリティ byイエラエ サイバーセキュリティ事業本部 執行役員 小池 悠生にメールインタビューを実施した。小池は、世界最高峰のひとつとされる DEF CON CTF に中学生のときから参加してきたという「どうかしている」レベルの国内の CTF 強者。

LINEヤフー株式会社は6月6日、2025年6月に実施したフィッシング詐欺に関するアンケート結果を発表した。
株式会社ラックは6月6日、警察庁、一般財団法人日本サイバー犯罪対策センター(JC3)、及びMicrosoft Corporationと連携し、日本を狙ったサポート詐欺の被疑者検挙に貢献したと発表した。

株式会社エーアイセキュリティラボは6月18日に、ウェビナー「コストだけで選んでいませんか? 失敗しない脆弱性診断ツール選定ガイド」を開催すると発表した。6月26日からアーカイブ配信も行う。

関東ITソフトウェア健康保険組合は5月19日、健康ポータルサイト Pep Up への不正ログインについて発表した。

株式会社NYANGOは6月2日、ちいプラ標準パッケージを導入している各地域様の予約サイトでの顧客情報の誤表示について発表した。

経済産業省は5月23日、同日開催した「第9回 産業サイバーセキュリティ研究会」に関する資料を公開した。

SBテクノロジー株式会社は6月5日、米国BlueVoyant LLCと再販契約を締結し、BlueVoyantが提供するAIを活用したセキュリティ運用プラットフォーム「Cyber Defense Platform」を同日から販売開始すると発表した。

株式会社NTT ExCパートナーは6月5日、東京都から「中小企業サイバーセキュリティ 実践力強化プログラム」を受託し、運営を開始したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月3日、複数のi-PRO製監視カメラにおけるクロスサイトリクエストフォージェリの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

オンラインで取材前の打ち合わせをしていた際、突然画面に映った早坂があわてふためき始めたのがわかった。どうしたんですかと問うと、デスクに置いていたバラの一輪挿しの花瓶が倒れて机の上が水浸しになったのだと言う。仕事机の上に生花(せいか)の花瓶だと? しかも花の種類がバラだって?

千葉県は5月30日、県立千城台高等学校での個人情報漏えいについて発表した。

富山大学附属病院は5月29日、同院での患者の個人情報の紛失について発表した。

エヌ・デーソフトウェア株式会社は5月29日、同社メールアカウントへの不正アクセスについて発表した。

Nordvpn S.A.は6月3日、Cookieの盗難実態とそのリスクに関する大規模な調査を実施した結果を発表した。
株式会社エーアイセキュリティラボは6月3日、同社のクラウド型Webアプリケーション脆弱性診断ツール「AeyeScan」が「ITreview Best Software in Japan 2025」の「Top100」に選出されたと発表した。
トレンドマイクロ株式会社は6月3日、「NVIDIA Riva」の脆弱性「CVE-2025-23242」と「CVE-2025-23243」による不正アクセスと情報漏えいの危険性についての解説記事を発表した。
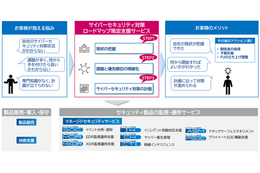
伊藤忠テクノソリューションズ株式会社(CTC)は5月30日、企業のサイバーセキュリティ対策強化を包括的に支援する「サイバーセキュリティ対策ロードマップ策定支援サービス」を提供開始すると発表した。
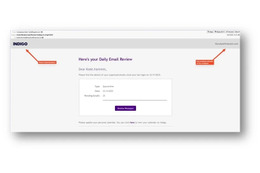
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社は5月27日、同社の脅威インテリジェンス部門のチェック・ポイント・リサーチがメールの検疫通知を装った大規模なフィッシングキャンペーンを発見したと発表した。

「オマエら! CISO だったらチマチマした目標立ててないで、ドーンと取締役会の椅子をねらえ!」オマエら呼ばわりはもちろん実際はしてはいないのだがメッセージとしての強度はあきらかにこのトーンだった。意地悪に見るなら、世界から集まった各国の CISO 達に向けた、トランプよろしくのポピュリズム的メッセージに過ぎないのだが、そこには大統領より信頼できるに足る根拠があったし、具体的かつ実践的なアドバイスすら含まれていた。
埼玉県さいたま市は5月29日、さいたま市立学校での個人情報の漏えいについて発表した。
株式会社リクルートホールディングスは5月28日、株式会社PR TIMESで発生した不正アクセスに伴う情報漏えいの可能性について発表した。
アディダス ジャパン株式会社は5月27日、同社の顧客情報の一部に影響を及ぼす可能性のある事案が判明したと発表した。同社ショップページのFAQページで公開している。
株式会社LogStareは6月2日、同社のマネージド・セキュリティ・プラットフォーム「LogStare」のオンプレミス版にMCP(Model Context Protocol)サーバを搭載し提供を開始したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月3日、タイム・ワークスにおけるパストラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は6月3日、PC Time Tracerにおける不適切なファイルアクセス権設定の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
経済産業省は5月23日、第9回「産業サイバーセキュリティ研究会」を同日開催したと発表した。
アスピレイション株式会社は5月23日、独立行政法人情報処理推進機構(IPA)産業サイバーセキュリティセンター(ICSCoE)がリスキャナ社の「OSINT脆弱性検知/サプライチェーンリスク管理システム」の使用を開始したと発表した。
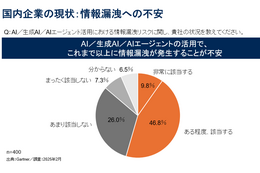
ガートナージャパン株式会社(Gartner)は5月22日、開催中の「ガートナー データ&アナリティクス サミット」で国内企業の情報漏えい対策に関する最新の調査結果を発表した。
HENNGE株式会社は5月26日、「サイバー攻撃体験ワークショップ in 名古屋 ビジネスメール詐欺(BEC)編-AI技術で高度化する脅威にどう対応するか-」を7月24日に開催すると発表した。
東京都は5月26日、都立高等学校での個人情報の誤配信について発表した。
日本ジッコウ株式会社は5月21日、同社でのランサムウェア被害の発生について発表した。
北海道むかわ町は5月12日、町立小学校でのUSBメモリの紛失について発表した。
一般社団法人デジタルサイネージコンソーシアム(DSC)は5月22日、「セキュリティ点検ガイド」の別冊となる「デジタルサイネージサービス選定時のセキュリティ面での注意点」を発行したと発表した。
独立行政法人情報処理推進機構(IPA)は5月21日、3月25日から申請受付を開始した「セキュリティ要件適合評価及びラベリング制度(JC-STAR)」による「★1適合ラベル」の交付を開始し、最初の「適合ラベル取得製品リスト」を公開した。

株式会社スリーシェイクは5月27日、7月3、4日に開催される「開発生産性Conference 2025」にGoldスポンサーとして協賛すると発表した。ブース出展とセッション登壇も行う。
HENNGE株式会社は5月26日、「HENNGE TECH SYNC.」を6月27日に開催すると発表した。

ELEMENTSグループの株式会社Liquidは5月30日、証券業界の不正ログイン対策を強化する新プランを提供すると発表した。
東日本電信電話株式会社(NTT東日本)は5月29日、地域の企業を対象に1社ごと開催する3日間の無料ワークショップ「SmoothRoadmap」を同日から提供すると発表した。
脆弱性の悪用は容易ですが、開発者モードのソフトウェアをネットワーク越しにアクセスできる状態で動作させていることが前提条件となります。開発者モードでの動作は必要な時のみに限定し、開発環境内からのみアクセスできる状態で動作させる運用が安全です。

AGペイメントサービス株式会社は5月20日、同社のクレジットWEB申込システムでの個人情報漏えいについて発表した。

砂川市立病院は5月12日、職員の個人情報を含むUSBメモリの紛失について発表した。

株式会社日経ラジオ社は5月9日、誤った宛名を印字したダイレクトメール送付について発表した。

GMOサイバーセキュリティ byイエラエ株式会社は5月22日、ペネトレーションテストのオプションサービスとして「バックドア診断」の提供を開始すると発表した。「Webペネトレーションテスト」「IoTペネトレーションテスト」が対象となる。
独立行政法人情報処理推進機構(IPA)は5月29日、2024年度未踏IT人材発掘・育成事業の「スーパークリエータ」19名を認定したと発表した。

国立研究開発法人産業技術総合研究所(産総研)は5月26日、「生成AI品質マネジメントガイドライン第1版」の発行を発表した。

GMOペパボ株式会社は5月30日、同社が提供するロリポップ!レンタルサーバーへのDDoS攻撃について発表した。

日本サイバー犯罪対策センター(JC3)は5月30日、悪質なECサイトの通報の受付を開始すると発表した。
東京都は5月29日、中小企業へのセキュリティ対策の点検・見直しの支援を発表した。

「その運用や対応がそんなに重要じゃないと思われてしまっていたり、実際に本当に重要じゃなかったりするケースもあると思うんです。そうなると、信頼感が持てなくなってしまう。ここに課題があると考えています。たとえば、セキュリティ製品あるあるなんですが、ノイズが多すぎて本当に大事なことが埋もれてしまうことってありますよね」

「結局のところ、この報告書で取り上げた脅威のいくつかについては、回避するための簡単な方法、または絶対確実な方法は存在しません」と Veriszon は述べている。


