
2026.10.11(日)
- 注目検索ワード


株式会社イエラエセキュリティは3月3日、JNSA主催の「Network Security Forum2022」のパネルディスカッションに、同社代表取締役社長の牧田誠 氏が登壇すると発表した。

誤ってBANされてしまった場合の連絡先も併せてアナウンスしています。

ソニーによる一部タイトルの配信停止も確認されています。

ゲームを購入する為に、アカウント残高を増やす方法を模索するユーザーも。

株式会社ソリトンシステムズは3月2日、サイバー攻撃の過去の履歴と実態を調査し、その対策構築を支援する「サプライチェーンセキュリティリスク調査サービス」の開始を発表した。

「バウンティ(Bounty)」とは、報酬あるいは報奨金の意味で、賞金稼ぎのことを「バウンティハンター」とも呼ぶ。

それはまるで、ファストドロウ(ハンドガンを素早くホルスターから引き抜き正確な射撃を行うスポーツ)専用のリボルバーか、あるいは 2 キロ先の標的を打ち抜く自動照準機能を持つ高性能のスナイパーライフルか。

「本当にすごい」という理由をひとことで言えば? と問うと、ひとつは「クラウドネイティブであること」そしてもうひとつが「脅威インテリジェンスと 24/365 で行われる脅威ハンティング」と、ひと言でなくふたつ返ってきた。愛は常に過剰なものである。
CFP 応募論文の選考を行うのは「レビューボード」と呼ばれ、セキュリティ業界におけるいわば雲上人の集まりだが、日本にはこの男がいた。国産セキュリティ R&D 企業として 4 回転(Fourteenforty)を決めた企業 FFRI を創設した鵜飼 裕司(うかい ゆうじ)である。
2021年11月中旬に活動再開したEmotetについて、各社でEmotet感染による不審メールへの注意喚起を発表している。
エスビー食品株式会社の100%子会社の株式会社ヒガシヤデリカは3月2日、同社システムサーバへのランサムウェアとみられる不正アクセスについて発表した。
株式会社セキュアブレインは3月2日、ブラウザ上でのJavaScriptの改ざんをリアルタイムに検知し、Webアプリケーションをネット犯罪から守る技術「SecureBrain WTD(Web Tamper Detector)」を開発し、特許を取得したと発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月4日、i-FILTER における失効したサーバ証明書の検証不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
フィッシング対策協議会は3月3日、2022年2月の「フィッシング報告状況」を発表した。

国民生活センターは2022年2月28日、4月から成年年齢が20歳から18歳に引き下げられることから、18歳・19歳に気をつけてほしい消費者トラブルをまとめて公表した。副業・情報商材やマルチの"もうけ話"トラブル等、最新の10項目をあげている。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月3日、pfSense-pkg-WireGuard におけるディレクトリトラバーサルの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。

シリコンウェーハの製造と販売を行うグローバルウェーハズ・ジャパン株式会社は3月2日、不正アクセスによるシステム停止について発表した。

もはやバックアップのような定石的対策だけでは充分とはいえない。セキュリティの運用管理は大きく平時と有事に大別されるが、ランサムの場合有事から対応していたら、たとえば暴露型には打つ手がない。
日本を代表するサイバーミステリー作家である一田和樹氏が2021年でデビュー十周年を迎えた。
2021年11月中旬に活動再開したEmotetについて、2月下旬から3月にかけて各社でEmotet感染による不審メールへの注意喚起を発表している。

千葉県君津市は3月2日、「君津市新型コロナワクチン接種特設サイト」への不正アクセスについて発表した。

朝日大学は3月2日、同学教員のメールアカウントに第三者から不正アクセスがあり、個人情報が閲覧されたことが判明したと発表した。
トヨタ自動車株式会社は3月1日、同社のコネクティッドサービス「T-Connect」及び「G-Link」での利用申込書の紛失・破棄について発表した。
自動車部品メーカーの小島プレス工業がサイバー攻撃を受けて部品の供給が停止し、トヨタ自動車グループの国内工場が3月1日に全面停止となったことを受けて、関係7省庁が企業に対してサイバーセキュリティ対策の強化について注意喚起した。
Microsoftは現地時間2月28日、ウクライナにおけるサイバー脅威の活動について同社ブログで発表した。潜在的な攻撃に対する調査の指針となる最新のインテリジェンスと、今後の攻撃に対する積極的な防御を実施するための情報を組織に提供することが目的。
一般財団法人日本情報経済社会推進協会(JIPDEC)は2月28日、「プライバシーマーク制度運営要領」の一部改訂について発表した。施行は2022年4月1日となる。
3月9日木曜日、日本の情報セキュリティ、サイバーセキュリティにおける情報共有の歴史に新しい1ページを開くような「事件」が起こる。
DMARCは、ドメインのなりすましを強力に防ぐことができる唯一の認証技術です。しかも一番かんたんな設定であれば、約15分で対策を開始することができます。
研磨材等の製造販売を行う東証1部上場企業の株式会社フジミインコーポレーテッドは3月2日、2月22日に公表した同社及び同社子会社であるFUJIMI Taiwan Limitedへの不正アクセスについて第2報を発表した。
株式会社ワコムは3月1日、同社が運営する「ワコムストア」の物流業務を担うパートナー企業へのサイバー攻撃について発表した。
自動車部品の製造と販売を行う東証1部上場企業のGMB株式会社は3月1日、同社サーバへの不正アクセスについて発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は3月1日、トレンドマイクロ製企業向けエンドポイントセキュリティ製品における脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
脆弱性診断士スキルマッププロジェクトは3月2日、「Webアプリケーション脆弱性診断ガイドライン 第1.2版」を公開した。
トレンドマイクロ株式会社は2月28日、オープンソースコードのセキュリティリスクとベストプラクティスについてブログで発表した。
総務省は2月28日、2022年の「サイバーセキュリティに関する総務大臣奨励賞」の受賞者を公表した。
富士ソフト株式会社は2月28日、ファジングテストツール「FFRI Raven」のセキュリティ機能を向上させ、新サービス「Raven for Fuzzing」として3月1日から提供開始すると発表した。
リスクスコア 10 点満点として昨年末話題をさらったあの脆弱性への対応方法をいわば「教材」にして、Zscaler の実力をつまびらかにする。

国立大学法人琉球大学は2月28日、琉球大学移転事業Webサイトの改ざんについて発表した。
国立大学法人琉球大学は2月28日、不正アクセスによる個人情報の漏えいについて発表した。
自社ブランド製品の企画や開発を行うビーズ株式会社は2月28日、不正アクセスによるメールアドレス流出の可能性について発表した。
公益財団法人春日井市スポーツ・ふれあい財団は2月25日、同財団のパソコン1台がEmotetに感染したと発表した。
大阪府は2月21日、藤井寺保健所にて個人情報が記載された「宿泊療養・自宅療養における医療費公費負担通知書」の誤送付が発生したと発表した。
日本プルーフポイント株式会社は2月1日、Emotetの猛威を受け「無料Eメールセキュリティ簡易アセスメント」を先着10社限定でサービス開始した。
独立行政法人情報処理推進機構(IPA)は2月28日、「コンピュータウイルス・不正アクセスの届出事例[2021年下半期(7月~12月)]」を公開した。
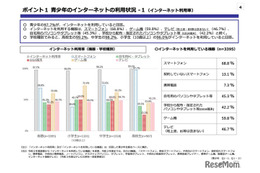
内閣府は2022年2月28日、2021年度「青少年のインターネット利用環境実態調査」の結果(速報)を公表した。インターネットの利用時間は小・中・高生のいずれも前年度より約1時間増加。高校生は1日平均約5時間31分だった。GIGA端末の利用率は小学生50.0%、中学生48.0%。
株式会社TwoFiveは2月17日、「TwoFive セキュリティウェビナー 2022 春」を3月3日と3月10日に開催すると発表した。
増田は前日、あるいはその日の朝に起こった出来事に合わせて、プレゼンの内容をガラリと変える。それどころか、一つ前の師匠が話した演目に応じて、直前にスライドに大幅変更を加えることも当たり前。まるで熟練の落語家(はなしか)のようだ。
米国のサイバーセキュリティ・インフラストラクチャ・セキュリティ庁(CISA)は、無料サイバーセキュリティリソースの Webカタログを公開した。重要なインフラストラクチャを監督する人々が、システムをより安全に保護するためのツールとなることが期待されている。
株式会社メタップスペイメントは2月28日、1月25日に公表した不正アクセスによる情報流出について調査結果を発表した。同社の「会費ペイ」「イベントペイ」を利用する団体からは昨年末から年初にかけて、不正アクセスによるサービス停止について発表していた。
上智大学は2月24日、学内Webサイトのサーバ停止について発表した。

株式会社紀伊國屋書店は2月24日、同社の一部のパソコンがEmotetに感染したと発表した。
一般社団法人日本アレルギー学会は2月25日、事務局のパソコンへのウイルス感染について発表した。
公益社団法人日本医師会は2月24日、Emotetが添付されたメールへの注意喚起を発表した。
国立大学法人東海国立大学機構名古屋大学医学部附属病院は2月24日、教職員のメールアカウントに第三者からの不正アクセスがあり、個人情報が含まれるメールが閲覧された可能性が判明したと発表した。
新潟県は2月22日、県立近代美術館の業務用メールへの不正アクセスについて発表した。
クラウドストライク株式会社(CrowdStrike)は2月16日、ウクライナの関係機関へ実行された主要な破壊的オペレーションについて評価し、今後発生する可能性の高い攻撃形態や結果の予測を発表した。
経済産業省は2月23日、昨今の情勢を踏まえたサイバーセキュリティ対策の強化について注意喚起を発表した。
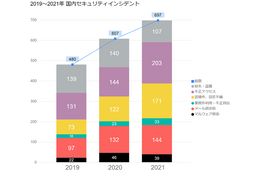
デジタルアーツ株式会社は2月24日、2019年から2021年の国内組織での情報漏えい等のセキュリティインシデントを、対象組織による公開報告書とマスメディアによる報道資料をもとに独自に集計したセキュリティレポートを公開した。
「CrowdStrike アドバーサリーカレンダー」は「アドバーサリー(敵性国家)」に関わる、サイバー攻撃に影響を及ぼす可能性がある(あるいは過去影響を及ぼした)地政学的出来事の情報を提供している点に最大の特長があります。記事末尾には当月の記載事項を付記します。


