
2026.10.11(日)
- 注目検索ワード


総務省は9月10日、AIに対する脅威への技術的対策等について検討を行うことを目的として、サイバーセキュリティタスクフォースの下で「AIセキュリティ分科会」を開催すると発表した。

一方で識者たちは、あらゆる面で財政難に直面し、巨額の債務を抱える英国政府は、すでにコモディティ化が進んでいるフリーソフトウェアやオープンソースソフトウェア(FOSS)といった代替手段を検討すべきだと主張している。
「単に SBOM 機能と銘打った機能の有無だけで製品が比較されることも多く、本質的な SBOM 運用にフォーカスされていません。SBOM を管理して何を達成したいのかが本来重要であり、例えば脆弱性管理への応用が目的なのであれば、脆弱性管理にかかる工数感や課題をどれくらい解決できるのか、という観点が重要です」

セコムトラストシステムズ株式会社は10月22日、23日に、無料Webセミナー「セキュリティ対策は経営課題!無償で始めるリスクマネジメント」を開催すると発表した。

帝塚山学院大学は9月2日、同学が運用する公開Webシステムへの不正アクセスの可能性について発表した。
株式会社フォトクリエイトは9月5日、同社サーバへの不正アクセスに関する調査結果を発表した。

株式会社primeNumberは9月5日、同社マーケティング活動に起因した個人情報漏えいについて発表した。

合成樹脂や化成品、医薬、農薬等を扱うCBC株式会社は9月3日、日本地域での全社規模のシステム障害について発表した。
eBay Japan合同会社は9月5日、同社が運営する日本国内向けオープンマーケットプレイス「Qoo10」のアカウントセキュリティについての案内を発表した。

株式会社エーアイセキュリティラボは9月25日に、オンラインセミナー「内製or外注でもう悩まない!コストと精度を両立する”ハイブリッド診断”とは」を開催すると発表した。

株式会社スリーシェイクは9月10日、同社のクラウド型データ連携ツール「Reckoner」の「オンプレエージェント」機能を拡張し、新たにファイルサーバとの連携に対応したと発表した。あわせて同機能を活用した利用イメージを紹介するユースケースを公開している。
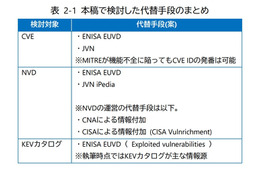
株式会社NTTデータグループは9月10日、「サイバーセキュリティに関するグローバル動向四半期レポート(2024年度第4四半期)」を公開した。

独立行政法人情報処理推進機構(IPA)は9月10日、「情報セキュリティ白書2025 一変する日常:支える仕組みを共に築こう」のPDF版を公開した。

HENNGE株式会社は9月10日、JR中央線国立駅と地下鉄名城線名古屋大学駅の構内に、新卒採用に関する屋外広告を掲出すると発表した。
「大企業の方が攻撃者に狙われやすいだろう。うちは規模が小さいから関係ない」セコムトラストシステムズ株式会社は日々の事業活動の中でこうした見解を耳にする機会があるという。しかし、たとえば警察庁の 2024 年のランサムウェア攻撃の被害統計は、この認識とは逆の実態を示している。

静岡県は8月28日、世界お茶まつり2025出展者のメールアドレス誤送信による個人情報漏えいについて発表した。

静岡県は8月25日、畜産振興課でのメール誤送信について発表した。

株式会社キッズ・コーポレーションは8月27日、同社が運営する進学情報ポータルサイト「進学ナビ」への不正アクセスについて発表した。

ユーザックシステム株式会社は8月18日、8月8日に公表した同社でのセキュリティインシデントについて、第二報を発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月5日、Pythonライブラリ「TkEasyGUI」における複数の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月5日、Obsidian GitHub Copilot Pluginにおける重要情報の平文保存の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月5日、Androidアプリ「Yahoo!ショッピング」におけるアクセス制限不備の脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
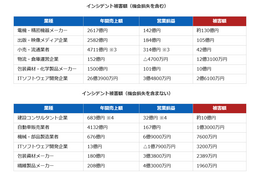
デジタルアーツ株式会社は9月9日、「2025年上半期 国内セキュリティインシデント動向」を発表した。
株式会社スリーシェイクは9月5日、SRE向けイベント「【3-shake SRE Tech Talk #13 】~クラウドセキュリティスペシャル~」を9月25日に開催すると発表した。

Villageと呼ばれる各専門カテゴリでは、それぞれセッションやハンズオン形式のラボ、そしてCTF(Capture The Flag)競技が開催されます。今回がCloudbaseチームの初参戦。目標は明確でした。Cloud Village CTFでの優勝です。
2025 年 7 月に、Linux OS に標準実装されているコマンドである sudo に存在する root 権限の奪取が可能となる脆弱性に対するエクスプロイトコードが公開されています。

国立研究開発法人国立環境研究所は8月12日、同所災害環境マネジメント戦略推進オフィスが運営しているWebサイト「災害廃棄物情報プラットフォーム」でのメール誤送信について発表した。

株式会社キョードー東京は9月10日、同社が販売管理・キョードー東京メンバーズ顧客管理業務を委託しているコミュニティ・ネットワーク株式会社(CNプレイガイド)への不正アクセスによるメールアドレス流出の可能性について発表した。

「CNプレイガイド」を運営するコミュニティ・ネットワーク株式会社は9月10日、不正アクセスによる個人情報流出の可能性について発表した。
独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月5日、RATOC RAID監視マネージャー(Windows用)における引用符で囲まれていないファイルパスの脆弱性について「Japan Vulnerability Notes(JVN)」で発表した。
GMOサイバーセキュリティ byイエラエ株式会社は9月8日、GitHub Desktop を模したマルウェアダウンロードの誘導に関する注意喚起を同社セキュリティブログで発表した。
HENNGE株式会社は9月5日、三井情報株式会社とメンロ・セキュリティ・ジャパン株式会社との共催でウェビナー「金融業界における脱PPAP後の次世代あり姿(HENNGE×Menlo×Box)」を9月25日に開催すると発表した。
独立行政法人 情報処理推進機構(IPA)は9月10日、「Microsoft 製品の脆弱性対策について(2025年9月)」を発表した。一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)も「2025年9月マイクロソフトセキュリティ更新プログラムに関する注意喚起」を発表している。
一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は9月10日、Adobe AcrobatおよびReaderの脆弱性(APSB25-85)について発表した。影響を受けるシステムは以下の通り。
経済産業省、IPA、JPCERT/CC、国家サイバー統括室は9月9日、国内の脆弱性関連情報を取り扱う全ての人に向けて、「情報セキュリティ早期警戒パートナーシップガイドライン」に則した対応をするよう呼びかけている。

株式会社エーアイセキュリティラボは9月18日に、オンラインセミナー「サイボウズ様から学ぶ、脆弱性診断の自動化術~生成AIで実現する一段上のセキュリティ対策~」を開催すると発表した。

株式会社ミツウロコヴェッセルは9月3日、顧客データを保管するLPガス検針・集金用の情報端末の紛失について発表した。

東京都は9月2日、一般財団法人GovTech東京との協働事業「東京デジタルアカデミー若手エンジニアコース」での個人情報漏えいについて発表した。

スーパーを運営する株式会社良知経営は9月2日、不正アクセスによる企業情報及び個人情報流出の可能性について発表した。

GMOサイバーセキュリティ byイエラエ株式会社は9月5日、YRP横須賀リサーチパークで陸上自衛隊システム通信・サイバー学校に対し、セキュリティトレーニングを実施したと発表した。

SBテクノロジー株式会社(SBT)は9月8日、米Cloudflare, Inc.の総合プラットフォーム「Cloudflare Application Security」に対応したセキュリティ監視サービス「MSS for Cloudflare」を同日から提供すると発表した。

HENNGE株式会社は9月9日、「HENNGE One」がサイエンスパーク株式会社のBox向け認可管理サービス「CL-UMP」へのシングルサインオン連携に対応したと発表した。

このインシデントは、1つのサービスの侵害が、今日の相互接続されたSaaSエコシステム全体に波及効果をもたらすことを明確に示しました。こうした攻撃に対抗するには、個別のアプリケーションを守るだけでは不十分で、すべてのアプリケーションが統合されたアイデンティティセキュリティの基盤の中にある必要があります。

ノルウェー国家公安警察が 2024 年 4 月 7 日に西部ヴェストラン県ブレマンゲルのダムで発生した異常放流が、親ロシア系のハクティビストによる攻撃が原因であったことを公表しました。攻撃経路としては、Web 経由による制御パネルへの不正侵入であり、当該ハクティビストは、2024 年 6 月に日本政府がウクライナへの支援事業を継続するとの発表を受け、複数の日本組織に対して攻撃を実施しています。

神奈川県横須賀市は9月1日、委託事業者における利用者情報の取り違いについて発表した。
薩摩酒造株式会社は9月1日、旧通販サイトURLを利用した不正サイトへの注意喚起を発表した。

株式会社オフィスバスターズは9月1日、同社が運営する「ビジフォン舗」への不正アクセスについて発表した。

株式会社MM総研は9月4日、「民間企業におけるサイバーセキュリティ対策の動向調査」の結果を発表した。
トレンドマイクロ株式会社は9月3日、「Trend Vision One」と「Microsoft Defender for Endpoint」との統合について発表した。

爆弾処理班の隊員たちは、一つの爆発物を無効化するたびに長期休暇を取るらしい。
ハウステンボス株式会社は8月31日、同社への不正アクセスによる被害状況と調査進捗について発表した。
東京電力エナジーパートナー株式会社の関連会社である株式会社PinTは8月29日、同社Webサイトの顧客向け「マイページ」への不正ログインについて発表した。

ウエットマスター株式会社は8月29日、同社へのランサムウェア攻撃について発表した。

医療機関・介護事業者向けサービスを提供するアクリーティブ株式会社は8月29日、8月25日に公表した同社ネットワークへの不正アクセスについて、第二報を発表した。

HENNGE株式会社は9月3日、「HENNGE One」が株式会社文溪堂の統合型校務支援システム「Te-Comp@ss」へのシングルサインオン連携に対応したと発表した。
国立研究開発法人情報通信研究機構(NICT)ナショナルサイバートレーニングセンターは9月2日、「プレCYDER」の新コンテンツとして「プレCYDER 2期」の開講を発表した。
防衛省防衛研究所(NIDS)は8月29日、「NIDSコメンタリー」第394号で論説「「能動的サイバー防御」導入と国際法上の評価——特に「アクセス・無害化措置」について」を発表した。政策研究部サイバー安全保障研究室 研究員の山口章浩氏が執筆している。
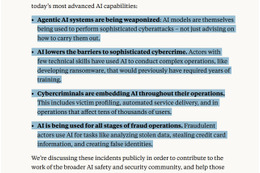
この攻撃では、政府、医療、救急サービス、宗教関連といった 17 の組織が、Claude Code によって仕組まれた自動偵察、認証情報収集、ネットワーク侵入の被害を受けた。Claude Code は、この攻撃の全段階で利活用された。攻撃者は、望まれる戦術を概説した「CLAUDE.mdファイル」をモデルに提供し、Claude Code は自動偵察、標的の発見とその攻略、マルウェア作成を実行した。
千葉県四街道市は8月26日、四街道市ホームページになりすました偽サイトへの注意喚起を発表した。

三浦工業株式会社は8月26日、8月15日に公表した同社ネットワークへの不正アクセスによるシステム障害について、続報を発表した。

オオサキメディカル株式会社は8月26日、同社システムのランサムウェア感染について発表した。

長野県警察は8月25日、松本警察署刑事第二課での個人情報漏えいについて発表した。
Okta Japan株式会社は9月3日、Salesloft Drift に関連するセキュリティインシデントの影響がOktaに及ばなかった理由について発表した。


